

Sua jornada inteligente para o Bitcoin, USDT e DePix Início: 20/05/2023
Bitcoin
Joined March 2023
- Tweets5.4K
- Following754
- Followers4K
- Likes10.4K
Relatos de clientes da COLDCARD que tiveram fundos roubados mesmo ao adicionar uma Passphrase.
obs: as palavras passe eram de baixa entropia.
via @BTCsessions

odo erro, toda falha traz um amadurecimento. De certa maneira esse caso da COLDCARD servirá para que muitos comecem a revisar seus códigos.
Triste por todos os afetados.

Total de BTCs drenados nesse incidente da COLDCARD.
OBS: informe seus conhecidos sobre. É importante verificar vossas carteiras, e mover fundos para um local mais seguro até o momento.


Qual carteira usar após o caso da Coldcard?
Se você busca uma alternativa open source e totalmente air-gapped, vale conhecer a Krux.
✔️ Não depende de memória persistente para armazenar a seed.
✔️ Permite gerar entropia com dados ou pela câmera.
✔️ Boa experiência de uso.
✔️ Air-gapped.
✔️ Tela sensível ao toque.
Independentemente da wallet escolhida, entenda como ela gera a entropia da sua seed e como esse processo foi implementado.

TRNG | um gerador de números verdadeiramente aleatório que poderia ter protegido o hack na COLDCARD.
Vamos lá.👇
TRNG (True Random Number Generator) é um dos componentes mais importantes de uma hardware wallet, porque ele é responsável por gerar a entropia inicial que dará origem à sua seed BIP-39 (as 12 ou 24 palavras).
QUE BICHO É ESSE DE TRNG?
Diferentemente de um gerador pseudoaleatório (PRNG), que produz números a partir de um algoritmo e uma semente inicial, um TRNG utiliza fenômenos físicos imprevisíveis para gerar números verdadeiramente aleatórios.
Esses fenômenos podem ser, por exemplo:
Ruído térmico de componentes eletrônicos;
Oscilações entre circuitos internos;
Jitter do clock do processador;
Ruído elétrico;
Outros efeitos físicos impossíveis de prever.
Em outras palavras:
PRNG: "parece aleatório", mas é matematicamente determinístico.
TRNG: mede um fenômeno físico realmente imprevisível.
Por que isso importa?
Imagine que sua hardware wallet precisa gerar uma seed.
Se ela gerar algo previsível como:
123456789...
ou utilizar um algoritmo mal implementado, alguém poderia reproduzir essa sequência e descobrir sua seed.
Já com um TRNG de boa qualidade, a chance de prever os bits gerados é praticamente inexistente.
SOBRE O CASO DA COLDCARD
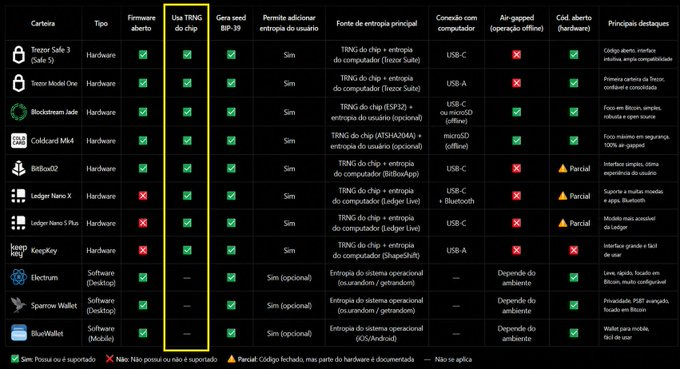
O problema em questão foi que eles usaram um algoritmo viciado de apenas 40 bits, o equivalente a uma seed de apenas 03 palavras.
Abaixo (imagem), segue uma breve lista de carteiras que usam o TRNG.
Moral da história: não basta perguntar se uma hardware wallet possui um TRNG. Pergunte também:
• Como essa entropia é gerada?
• Como ela é combinada?
• O processo é auditável?
• O código é aberto?
Porque uma seed de 24 palavras é tão segura quanto a qualidade da entropia usada para criá-la.
- - -
Referências: NIST SP 800-90B, BIP-39, documentação técnica dos fabricantes e análise pública da vulnerabilidade divulgada. Como em qualquer tema de segurança, valide as informações consultando as fontes originais.
COLDCARR | Para quem deseja acompanhar os fundos drenados.
Segue o site.
coldcard-watch.vercel.app/

O que esses 4 incidentes ensinam sobre segurança com carteiras físicas"
Ledger (2020): risco de dados pessoais → cuidado com phishing
Ledger (2023): ataque físico avançado → não adianta só comprar, tem que guardar bem
Trezor (2020): firmware desatualizado = porta aberta
Cold Card (2026): RNG é crítico → atualize sempre o firmware
- - -
Nenhuma carteira é invulnerável. O que importa é: camadas de segurança, atualizações e boas práticas.
