

Sua jornada inteligente para o Bitcoin, USDT e DePix Início: 20/05/2023
Bitcoin
Joined March 2023
- Tweets5.4K
- Following754
- Followers4K
- Likes10.4K




Pinned Tweet
Receber Bitcoin, USDT e Depix não precisa ser complicado.
Acesse nosso bot, clique em comprar, selecione ou customize um valor, selecione a moeda que deseja receber, envie seu endereço, pague, receba sua moedas.
Sem custódia, sem burocracia, apenas acessibilidade.
Link na bio.
RT @basebitcoin_: Agora o MasterWhats aceita doações em sats na rede lightning.
Doe para o projeto em:
⚡️[email protected]
a…

⚠️ Srs. Nosso serviço no telegram está paralisado no momento por conta da paralisação em nosso provedor bancário.
Assim que retomado, avisaremos.
Att.
stackfy.app retweeted

⚠️ AVISO -Coldcard no tribunal brasileiro
Os primeiros processos contra o fundador da Coldcard já estão chegando à Justiça brasileira. Além dele, influenciadores que recomendaram a carteira também foram incluídos como réus. A pergunta é: eles têm responsabilidade jurídica? Aparentemente, sim. Há bastante jurisprudência sobre o tema — quando a publicidade é paga, o influenciador passa a integrar a cadeia de responsabilidade. Quem indicou um produto sem os devidos cuidados pode responder por isso. A lição fica para criadores e seguidores: recomendar exige responsabilidade. aX

Relatos de clientes da COLDCARD que tiveram fundos roubados mesmo ao adicionar uma Passphrase.
obs: as palavras passe eram de baixa entropia.
via @BTCsessions

odo erro, toda falha traz um amadurecimento. De certa maneira esse caso da COLDCARD servirá para que muitos comecem a revisar seus códigos.
Triste por todos os afetados.

Total de BTCs drenados nesse incidente da COLDCARD.
OBS: informe seus conhecidos sobre. É importante verificar vossas carteiras, e mover fundos para um local mais seguro até o momento.


Qual carteira usar após o caso da Coldcard?
Se você busca uma alternativa open source e totalmente air-gapped, vale conhecer a Krux.
✔️ Não depende de memória persistente para armazenar a seed.
✔️ Permite gerar entropia com dados ou pela câmera.
✔️ Boa experiência de uso.
✔️ Air-gapped.
✔️ Tela sensível ao toque.
Independentemente da wallet escolhida, entenda como ela gera a entropia da sua seed e como esse processo foi implementado.


Isso soa como um engenheiro de obra pronta. Ok, em certo ponto sim. Todavia, isso vale como input para podermos buscar conhecimento (saldoso ET BILU).
Até então poucos saberiam desse padrão de criptografia (TRNG), agora muitos poderão acabar verificar esse padrão em demais carteiras e ou usar isso em suas futuras aplicações.
Espelhem conhecimento.
Boa noite a todos!
TRNG | um gerador de números verdadeiramente aleatório que poderia ter protegido o hack na COLDCARD.
Vamos lá.👇
TRNG (True Random Number Generator) é um dos componentes mais importantes de uma hardware wallet, porque ele é responsável por gerar a entropia inicial que dará origem à sua seed BIP-39 (as 12 ou 24 palavras).
QUE BICHO É ESSE DE TRNG?
Diferentemente de um gerador pseudoaleatório (PRNG), que produz números a partir de um algoritmo e uma semente inicial, um TRNG utiliza fenômenos físicos imprevisíveis para gerar números verdadeiramente aleatórios.
Esses fenômenos podem ser, por exemplo:
Ruído térmico de componentes eletrônicos;
Oscilações entre circuitos internos;
Jitter do clock do processador;
Ruído elétrico;
Outros efeitos físicos impossíveis de prever.
Em outras palavras:
PRNG: "parece aleatório", mas é matematicamente determinístico.
TRNG: mede um fenômeno físico realmente imprevisível.
Por que isso importa?
Imagine que sua hardware wallet precisa gerar uma seed.
Se ela gerar algo previsível como:
123456789...
ou utilizar um algoritmo mal implementado, alguém poderia reproduzir essa sequência e descobrir sua seed.
Já com um TRNG de boa qualidade, a chance de prever os bits gerados é praticamente inexistente.
SOBRE O CASO DA COLDCARD
O problema em questão foi que eles usaram um algoritmo viciado de apenas 40 bits, o equivalente a uma seed de apenas 03 palavras.
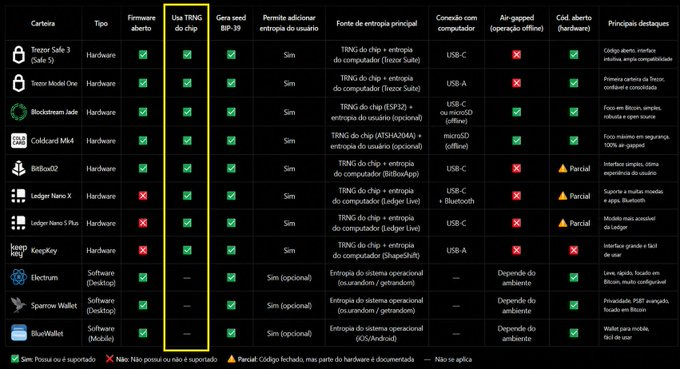
Abaixo (imagem), segue uma breve lista de carteiras que usam o TRNG.
Moral da história: não basta perguntar se uma hardware wallet possui um TRNG. Pergunte também:
• Como essa entropia é gerada?
• Como ela é combinada?
• O processo é auditável?
• O código é aberto?
Porque uma seed de 24 palavras é tão segura quanto a qualidade da entropia usada para criá-la.
- - -
Referências: NIST SP 800-90B, BIP-39, documentação técnica dos fabricantes e análise pública da vulnerabilidade divulgada. Como em qualquer tema de segurança, valide as informações consultando as fontes originais.
TRNG | um gerador de números verdadeiramente aleatório que poderia ter protegido o hack na COLDCARD.
Vamos lá.👇
TRNG (True Random Number Generator) é um dos componentes mais importantes de uma hardware wallet, porque ele é responsável por gerar a entropia inicial que dará origem à sua seed BIP-39 (as 12 ou 24 palavras).
QUE BICHO É ESSE DE TRNG?
Diferentemente de um gerador pseudoaleatório (PRNG), que produz números a partir de um algoritmo e uma semente inicial, um TRNG utiliza fenômenos físicos imprevisíveis para gerar números verdadeiramente aleatórios.
Esses fenômenos podem ser, por exemplo:
Ruído térmico de componentes eletrônicos;
Oscilações entre circuitos internos;
Jitter do clock do processador;
Ruído elétrico;
Outros efeitos físicos impossíveis de prever.
Em outras palavras:
PRNG: "parece aleatório", mas é matematicamente determinístico.
TRNG: mede um fenômeno físico realmente imprevisível.
Por que isso importa?
Imagine que sua hardware wallet precisa gerar uma seed.
Se ela gerar algo previsível como:
123456789...
ou utilizar um algoritmo mal implementado, alguém poderia reproduzir essa sequência e descobrir sua seed.
Já com um TRNG de boa qualidade, a chance de prever os bits gerados é praticamente inexistente.
SOBRE O CASO DA COLDCARD
O problema em questão foi que eles usaram um algoritmo viciado de apenas 40 bits, o equivalente a uma seed de apenas 03 palavras.
Abaixo (imagem), segue uma breve lista de carteiras que usam o TRNG.
Moral da história: não basta perguntar se uma hardware wallet possui um TRNG. Pergunte também:
• Como essa entropia é gerada?
• Como ela é combinada?
• O processo é auditável?
• O código é aberto?
Porque uma seed de 24 palavras é tão segura quanto a qualidade da entropia usada para criá-la.
- - -
Referências: NIST SP 800-90B, BIP-39, documentação técnica dos fabricantes e análise pública da vulnerabilidade divulgada. Como em qualquer tema de segurança, valide as informações consultando as fontes originais.
COLDCARR | Para quem deseja acompanhar os fundos drenados.
Segue o site.
coldcard-watch.vercel.app/

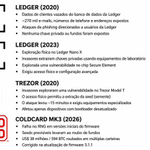
O que esses 4 incidentes ensinam sobre segurança com carteiras físicas"
Ledger (2020): risco de dados pessoais → cuidado com phishing
Ledger (2023): ataque físico avançado → não adianta só comprar, tem que guardar bem
Trezor (2020): firmware desatualizado = porta aberta
Cold Card (2026): RNG é crítico → atualize sempre o firmware
- - -
Nenhuma carteira é invulnerável. O que importa é: camadas de segurança, atualizações e boas práticas.

Nossos maiores sentimentos a todos que perderam seus fundos nessa exploração de falha.
Essas pessoas haviam feito praticamente tudo certo. - Estudaram e investiram em um hardware para se protegerem. Todavia existia uma falha na geração de entropia que dava origem às seeds, e isso por sua vez fez essas pessoas perderem tudo ou praticamente tudo.
Caso você tenha uma carteira COLDCARD, busque mover seus fundos imediatamente para uma nova carteira previamente feita com seed phrase.
Nossos sentimentos!


stackfy.app retweeted

💛Apostas na Sats Lottu agora conta com pagamento via PIX.
Conheça nossos sorteios.
Link: legacy.satslottu.com/pages/c…


