

数学 / HTML が専門の Web 開発者。フロントエンド、バックエンド、DNS、セキュリティ、アクセシビリティまで Web 開発に関わる設計・運用指南をします。MDN Docs メンテナ。IA(情報アーキテクト) / UX(ユーザーエクスペリエンス) / HCD(人間中心設計) / HTML & CSS 設計論考。
HTML研究所
Joined February 2016
- Tweets7.4K
- Following228
- Followers842
- Likes6.2K




debiru / coeurl retweeted

Mathematicians Validate an AI-Generated Proof of Brennan's Conjecture.
Four mathematicians, including 2010 Fields Medalist Stanislav Smirnov, have examined OpenAI's proposed solution to Brennan's conjecture, a longstanding problem in complex analysis dating to 1978.
In a manuscript submitted on 16 October 2026 and listed by arXiv on 19 October, Ilia Binder, Oleg Ivrii, István Prause, and Stanislav Smirnov report that the AI-generated argument is correct but unnecessarily lengthy. They identify its essential mathematical ideas, produce a substantially shorter proof, and formulate a stronger result.
Brennan's conjecture concerns the integrability of derivatives of conformal maps. For a conformal map g: Ω → 𝔻, where Ω is a simply connected proper plane domain, it predicts
∫_Ω |g′(z)|ᵖ dA(z) < ∞, for 4/3 < p < 4.
The researchers also state a stronger bound for the bounded universal integral-means spectrum:
B_b(t) < t²/4, for −2 < t < 2, t ≠ 0.
The manuscript proves the corresponding non-strict inequality, while the details establishing strictness are deferred to a subsequent paper. The work has not yet undergone peer review.
This development illustrates an important relationship between AI-generated mathematics and human mathematical expertise. An AI-produced argument has prompted mathematicians to isolate its central ideas, simplify its reasoning, and investigate a stronger theorem.

Studioは「デザイン編集や各種操作はPCのGoogle Chromeで、ご利用いただけます。」とかほざいて Google Chrome 以外のブラウザでは利用できないWeb標準も理解できないサービスなので評価していないです。

「ハッシュを多量に得たら、頻出ハッシュ=典型パスワードなのでそこからsaltを探って」
ソルトを適切に使っていたら頻出ハッシュなんて現れないですよね。それは共通ソルト(シークレットソルトあるいはペッパー)であって、単にソルトと言った場合は通常は個別ソルトを指すのでは。

それはsaltではない、みたいなつっこみ入るけど、ハッシュ化するときデータと別に渡す値の一般名称saltでいいと思うのだけどな。
POSIXのcryptの第2引数はsaltだし。
man7.org/linux/man-pages/man…
あるコンテンツに対してaria属性とかでアクセシビリティ対応する方針(混在型)と、あるコンテンツはalt属性すら設定しないなど晴眼者向けと舵を切って(広い意味の)障害者向けには別の手段(別ページなど)で情報を提供する方針(独立型)の良し悪しについて見解はあるでしょうか。 #a11y_discord
例えば最近、AI向けの情報をHTMLページとは別にMarkdownファイルで提供すべきといった考えがあります。人間向けの情報とAI向けの情報を1つのリソースで両立させることは容易ではありません。この考えはアクセシビリティ対応においても同様ではないかと考えます。 #a11y_discord


巷で「AI時代にプログラミングの知識は不要」とか「AI(人工知能)の進化によって数学が終わった感が強い」とか言われてるけど、それは極めて狭い前提においてであって、「冷凍食品の登場で自炊やシェフは不要」と言っているのと何ら変わらないことに気付いた方がいい。
AIに代替されるのは素人だけ。
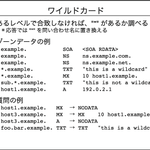
「一部のキャッシュDNSサーバー(特に一部の海外経由の回線や特定のプロバイダ、モバイル通信網など)は、自社のサーバー負荷を抑えるために、送られてきた短いTTLの設定を無視して独自に数時間から数十時間のキャッシュを強制的に保持するという挙動を見せることがあります」
そんなものはないです。

ホームページのサーバー移転時に多発するDNSレコード反映トラブルとSSLエラーについて解説しました。
マニュアル通りにいかない管理会社側の不具合事例や事業への影響を防ぐ具体的な解決策をまとめています。
ぜひご覧ください funfairfanfare.com/dns%e3%83…
#ホームページ制作 #エラー修正 #サーバー移転

「nslookupコマンドによる名前解決の調査」
再帰問い合わせをしてはいけません。
「同期不全(バグ)が起きていることを特定できました」
何のことですか。
「通常よりもはるかに長いバッファ(予備期間)を見込んでおくことが極めて重要です」
その結論は無いでしょう。
xitter.cf/funfairfanfare/status/…
ホームページのサーバー移転時に多発するDNSレコード反映トラブルとSSLエラーについて解説しました。
マニュアル通りにいかない管理会社側の不具合事例や事業への影響を防ぐ具体的な解決策をまとめています。
ぜひご覧ください funfairfanfare.com/dns%e3%83…
#ホームページ制作 #エラー修正 #サーバー移転
これはその通りで、メールサービス以外の一般WebサービスにおいてはMFAよりも「メールアドレスによる認証(SYH)」があれば現実的に十分。これはマジックリンクと呼ばれている。
昔はWebアプリ単独で認証の仕組みが完結する手軽さからパスワード認証(SYK)がデファクトスタンダードになったという印象。
パスワード認証を前提に、パスワードを安全に扱うことを考えるのはもうやめたほうがいい。開発側の立場でKDFを知らない人もいる。
昨今では最適解としてPasskeyが提唱されている。FIDO UAF/U2F, FIDO2の経緯も把握しているが、使える人だけPasskeyで、一般利用者はマジックリンクでいいと思っている。
ちなみに元ポストの話に対して、昔は「秘密の質問」という2nd-SYKも流行っていた話がある。1st-SYKを忘れているのに2nd-SYKは忘れていないという矛盾があり、非秘匿情報(あなたの旧姓は?等)を設定させるという頓珍漢な状況があった。あのAppleでさえも長年採用していた。
xitter.cf/onisci/status/21094317…

2010年頃は「かんたんログイン」問題も話題でしたね。当時OpenPNE開発に携わっていたので記憶にあります。その頃は私も浅学でしたが、当時の議論のおかげで認証を始めとするWebアプリケーションセキュリティの知見を深める契機となりました。
takagi-hiromitsu.jp/diary/20…
blog.tokumaru.org/2011/11/kd…

それはどうかな。2009年時点でこんな調子↓で、あっちの業界の人たちは、すごくそのバッドノウハウこそが日本の宝だと自負していて、何か言うと猛烈に反発していたのよね。
b.hatena.ne.jp/entry/1511219…

3次ベジェ曲線のイージング関数を可視化するツールを副産物として作ったので公開しておきますね
Cubic Bezier Easing Visualizer
cubic-bezier.lavoscore.org/

これよくわからないのだけれど、mainに直接pushする権限があるのであれば、pushしたところで特に問題はないだろう。
mainブランチへのpushをトリガーに自動デプロイなどがされているのだとしたら、mainへのpushを誤ったフローで実行できてしまうことを防ぐ仕組みがないことに血の気が引く。
