

ITニュースの「これ自分も対象?」「大丈夫?」に、公式情報で確かめて答えます。 漏えい・乗っ取り・障害・AIまで、やることだけ図に🐼 Webエンジニア歴5年/元受託開発PL|煽らない・誰も責めない
Joined April 2025
- Tweets562
- Following13
- Followers47
- Likes876




Pinned Tweet
【固定】ITニュースの「これ自分も対象?」まとめ
話題のITニュースに「自分も?」「大丈夫?」と思った人向けに、公式情報で確かめた答えだけを図にしています。
よく読まれた回をリプにまとめました👇
煽らない・誰も責めない、がルールです。見逃したくない人はフォローしてね🐼
1
443
「六花亭で買ったかも」と思った人向けに。
第二報では、10/21 21時〜11/18 11時に入力したカード情報に加え、氏名・住所・電話・メールも流出の可能性があります。
カードは裏面の窓口で再発行を。お見舞い金の案内でカード番号は聞かれないそうです。
まずは明細の確認からで大丈夫です。


【第二報】「六花亭オンラインショップ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ【2026.11.21更新】
2026年11月18日に第一報でお知らせいたしましたとおり、「六花亭オンラインショップ」が第三者による不正アクセスを受け、プログラムが改ざんされていたことが判明いたしました。その後の調査により、クレジットカード情報に加え、お客さまの個人情報についても流出した可能性があることが新たに判明いたしましたので、ご報告申し上げます。
お客さまには多大なるご迷惑とご心配をおかけしますことを、心より深くお詫び申し上げます。
1.対象期間
2026年10月21日(水)21:00 ~ 2026年11月18日(水)11:00
2.流出した可能性のある情報
上記期間に入力された以下の情報
【第一報でお知らせした情報】
・クレジットカード情報(クレジットカード番号(全桁)、カード名義人、有効期限、セキュリティコード)
【今回新たに判明した情報】
・氏名、郵便番号、住所、電話番号、メールアドレス
※弊社では、クレジットカード情報(セキュリティコードを含む)をサーバー内に保存しておりません。今回は、改ざんされたプログラムによって、入力時に情報が抜き取られた可能性があるものです。
※上記以外の情報については、現在確認を進めております。
3.お客さまへのお願い
〈クレジットカードの再発行手続き〉
11月20日、お客さまからのお申し出により、不正利用の事案が1件確認されました。お客さまの安全を最優先に考え、対象のクレジットカードにつきまして再発行のお手続きをお願い申し上げます。大変お手数をおかけいたしますが、お手元のクレジットカード裏面に記載のカード発行会社の窓口にご連絡のうえ、「株式会社六花亭から情報流出の通知を受けたため、カードを再発行したい」旨をお伝えください。
〈ご利用明細のご確認〉
カード再発行のお手続きが完了するまでの間、クレジットカードのご利用明細に身に覚えのない請求がないか、ご確認をお願いいたします。万一不審な請求がございましたら、お手数ですがカード裏面に記載のカード会社へお問い合わせください。
〈不審なメール・郵便物等へのご注意〉
今回流出した可能性のある氏名、郵便番号、住所、電話番号、メールアドレス等を悪用し、弊社やカード発行会社等を装った不審なSMS、メール、郵便物等が届くおそれがあります。心当たりのない連絡で個人情報やカード情報を求められても、決して応じないようご注意ください。
4.お見舞い金について
このたびご迷惑をおかけしたお客さまへ、お見舞い金をご用意いたします。金額およびお受け取り方法につきましては、準備が整い次第、対象のお客さまへ改めてご連絡いたします。
※お見舞い金のご案内にあたり、弊社からメール等でクレジットカード番号、暗証番号、口座の暗証番号等をお伺いすることはございません。弊社を名乗る不審な連絡にはご注意ください。
5.弊社の対応
・オンラインショップは、安全性が確認できるまでの間、停止しております。
・個人情報保護委員会へ報告いたしました。
・警察へ相談し、被害を申告いたしました。
・調査の結果、新たな事実が判明した場合は、速やかに弊社ホームページでお知らせするとともに、お客さまへ改めてご連絡いたします。
・サイトの再開につきましては、調査結果を踏まえ、安全性を十分に確認したうえで改めてお知らせいたします。
・今後は外部の専門機関の助言のもと、セキュリティ体制を強化し、再発防止に全社を挙げて取り組んでまいります。
6.対象のお客さまへのご連絡について
2026年11月19日、21日に対象となる可能性のあるお客さまへ、ご登録のメールアドレスへご案内のメールを順次お送りしております。対象期間中に弊社オンラインショップをご利用されたにもかかわらず、メールが届いていないお客さまは、お手数ですが下記のお客さま相談室までご連絡ください。
※迷惑メールフォルダに振り分けられている場合がございますので、あわせてご確認をお願いいたします。
【お客さまお問い合わせ先】
株式会社六花亭 お客さま相談室
フリーダイヤル:0120-12-6666
受付時間:9:00〜18:00
「設定が多くて、どこから?」と思った人向けに。
Appleのサポートでは、6の「盗難デバイスの保護」は2ファクタ認証・パスコード・Face ID・「探す」・利用頻度の高い場所がそろうと使えます。
下取りや譲渡の前にはオフにする必要があるそうです。
まずは自動アップデートからで大丈夫です。


iPhoneでやっておく設定まとめ(レベル別)
設定アプリだけで終わります。設定は堅くしすぎると、自分が締め出される危険も増えます。そこで「守りを固める」「紛失に備える」「締め出しを防ぐ」の3つにバランスよく絞りました(本投稿はレベル1→1.5と2はコメントにぶら下げ)。
もう少し固めたい人向けの追加設定と、触らなくていい上級設定はコメント欄で選べます。上から順に確認してみてください。
レベル1:基本的で最も効果がある
■ 1. iOSの自動アップデートをオンにする
新しく見つかった弱点をふさぐ修正が自動で入ります。更新は普通、夜間に充電中でWi-Fiにつながっているときに入ります。
場所:設定 > 一般 > ソフトウェアアップデート > 自動アップデート(中の切り替え3つをそれぞれオン)
※同じ画面の別の行にある「ベータアップデート」は触らないでください。
※最重要で基本のキです。更新条件が揃わないといつまで経っても古いままの恐れがあるので、時々確認して手動でさっさとアップデートするのもおすすめ
■ 2. 推測されにくいパスコードにする(6桁でOK)
Webで通常入力するパスワードと違い、iPhoneは連続で間違えると待ち時間が長くなり、10回以上でロックがかかる仕組みのため、6桁のままでも総当たりされません。ただし、誕生日や電話番号、「123456」などの連番は避け、人前ではなるべくFace IDで開けます。(目で盗まれて端末を盗まれたら最悪です)
場所:設定 > Face IDとパスコード
※Face IDとパスコード:Touch ID の機種(iPhone SE など)では「Touch IDとパスコード」です。
※パスコードは端末のロック解除につかうものです
■ 3. Apple Accountのパスワードを長く複雑にする
画面ロックのパスコードは6桁で大丈夫ですが、大元の「Apple Accountのパスワード」は他のサイトと使い回さない長く複雑なものにします。忘れないよう紙に書いて、自宅の安全な場所に保管しておいてください。家族ともアカウントは共有しません。
場所:設定 > 一番上の自分の名前 > サインインとセキュリティ > パスワードの変更
※パスワードの長さのガイドライン
・Apple: 求めているのは「8文字以上、大文字と小文字、数字を1つ以上」です。これは「最低これだけは要る」という下限です。
・総務省「国民のためのサイバーセキュリティサイト」: 「最低でも10文字以上」で、数字、記号、大文字、小文字が混ざるのが好ましいとしています。覚える必要がある場合は、関係のない英単語をつなげる作り方も紹介しています。
・NIST(米国の基準、SP 800-63B-4): パスワードだけで守る物は15文字以上が必須です。2段階認証の一部として使う物は8文字以上まで認めています。
→Apple Accountに対するパスワードは15文字以上を推奨します。「AIですら推測ができない」意味不明なものにしてください。
■ 4. 2ファクタ認証と「信頼できる電話番号」を確認する
パスワードが漏れても、本人以外は入れないようにする仕組みです。ログイン時は、確認コードで本人を確かめます。確認コードは自分の信頼済みデバイスに表示されるか、「信頼できる電話番号」に届きます。信頼済みデバイスとは、すでに2ファクタ認証でApple Accountにサインイン済みのiPhone、iPad、Apple Watch、Apple Vision Pro、Macのことです。
・電話番号が1つだけの人:自分の番号が1つ登録されていればOKです
・番号を複数持っている人:iPhoneを失くしたときの受け皿として、このiPhoneに関連付けられていない別の番号を追加しておくのがおすすめです
・同居している家族でもいいと思いますが、確認コードの重大性、漏らしてはいけないことをくれぐれも念押しする必要があります。リテラシーが高い人に頼むべき
場所:設定 > 一番上の自分の名前 > サインインとセキュリティ > 2ファクタ認証
■ 5. 「探す」をオンにする
端末を失くした時に、別の端末から地図で場所を見たり、音を鳴らしたり、ロックしたりできます。対応機種なら電源を切られても24時間以内は見つけられる場合があります(微弱な電波を出し、近くを他のApple製品が通りがかったらその端末経由で場所が「探す」アプリ上に表示されます)。
場所:設定 > 一番上の自分の名前 > 探す > iPhoneを探す(3つともオン)
※電池が切れて電源が落ちた後でも、対応機種なら予備電力で5時間以内は見つけられる場合があります。ただ、紛失時に充電の余裕がないと、音を鳴らすことができず位置情報の正確さが落ち、探すのに苦労します(経験あり)家にサブ端末があると、それを掴んで捜索にむかうことができます。
■ 6. 盗難デバイスの保護がオンか確認する
パスコードを盗み見られて端末を盗まれても、設定変更や乗っ取りを防ぐ仕組みです。標準では、自宅や職場など「よく知っている場所」の外でだけ働き、保存したパスワードの利用などにはFace ID(またはTouch ID)が必須になり、Apple Accountのパスワード変更などには1時間待ってもう一度の認証が必要になります(デフォルトでオンになっている可能性があります)。
場所:設定 > Face IDとパスコード > 盗難デバイスの保護
※iOS 17.3以降で使えます。盗まれる前にオンにしておく必要があります。
■ 7. 復旧用連絡先を登録する(まずは1人、最大5人まで)
自分がアカウントに入れなくなった時に、本人確認を手伝ってもらう命綱です。家族などAppleの端末を使っている人を、まずは1人登録しておきます。相手があなたのアカウントに入れるわけではなく、復旧の時に6桁の復旧用コードを受け取って教えてもらうだけの仕組みです。
登録の条件は、本人と相手の両方がiOS 15以降などのAppleの端末を持っていること(Androidは対象外)、13歳を超えていること(国によって異なります)、両方でiMessageがオンになっていることです。ファミリー共有グループのメンバーを選んだ場合は自動的に追加されます。ほかの人を選んだ場合は、相手にメッセージアプリで参加依頼を承諾してもらう必要があります。
場所:設定 > 一番上の自分の名前 > サインインとセキュリティ > 復旧用連絡先
※■ 4の「信頼できる電話番号」(確認コードを受け取れる番号)や、本人の端末である信頼済みデバイスとは別物です。
ーーー
最後に、設定と同じくらい大事な「3つの黄金ルール」です。
1. 届いたSMSやメールからはログインしない
どれだけ設定を固めても、自分で偽サイトに入力してしまうと突破されます(確認コードも偽サイトに入力すると、それをリアルタイムで盗まれて本物のサイトに入力されて侵入されます)。Appleからの通知が来ても一度閉じて、設定アプリから確認してください。Apple詐欺、実はかなり多いです。
2. 確認コード、パスワード、パスコードは誰にも教えない
Appleがこれらを聞いてくることはありません。電話やメッセージで求められても絶対に教えないでください。
3. 覚えのないサインインの通知には「許可しない」
別の端末からサインインしようとすると、自分の信頼済みデバイスに通知が届きます。心当たりがなければ迷わず「許可しない」を選んでください。
ーーー
基本はここまで(レベル1)で十分です。
余裕がある人向けの追加設定(レベル1.5)と、あえて触らなくていい上級設定(レベル2)はリプライにぶら下げます。
セキュリティを堅くするなら「紛失対策に予備端末があるといい」とか「復旧用連絡先を確実に設定する」とか、相応に気をつけることが増えます。
また、サイバー攻撃のニュースを見ながら「もう一段階固くしておいた方が」と感じることもあるでしょう。各自のバランスを探してみてください。
ーーー
免責事項: 今後何らかの攻撃による侵入や漏洩などの事故の可能性を0にするものではありません。セキュリティ設定はご自身の判断と責任において行なってください。攻撃と防御はそれぞれ手法が更新されていくものです。
ここまでやれば完璧と追われるのではなく🙅♂️
これだけやれば爆睡できると考えましょう🙆
ご安全に。
141
「オンデバイス暗号化、やってみようかな」と思った人向けに。
Googleのヘルプでは、一度設定すると削除できず、鍵を失うとパスワードも失うおそれがあるそうです。
設定の前に、アカウントの再設定用の電話番号とメールが最新か確認を。
迷ったら、まず2段階認証の確認からで大丈夫です。


【Chromeにパスワードを保存している人へ】
Chromeのパスワードは、Googleアカウントさえ開ければ全部見えてしまいます。
Googleのヘルプにも「パスワードにアクセスするために使う暗号鍵は、Google アカウントに安全に保存されます」とあります。つまり、アカウントが乗っ取られると、 鍵とパスワードが一緒に相手に渡ってしまう仕組みです。
これを防ぐのが『オンデバイス暗号化』という設定です。鍵をGoogleではなく自分の端末の側に置けます。
1. Chromeの「設定」を開く
2. 「自動入力とパスワード」→「Google パスワード マネージャー」を開く
3. 「設定」→「オンデバイス暗号化」→「セットアップ」と進む
(パソコンならpasswords.google.com の「設定」からもできます)
あわせて、Googleアカウントの2段階認証がオンになっているかも確認しておきましょう。

AIにメールの返信を下書きさせるときは、「結論を1行目に」と指定するほうが読む人の手間が減ります。
①最初に「返事の結論を1行で」と書く
②理由や補足はそのあとに短く
③相手にお願いすることがあれば最後に1つだけ
結論が先にあると、相手が読み返す回数が減ります。
136
「うちもnginxだけど対象?」と思った人向けに。
公式は 11/18 に 1.30.7 と 1.31.9 を公開し、脆弱性10件を直しました。1.31.8 までが対象です。
nginx -v で版を確認し、古ければ更新と再起動を。OSのパッケージなら配布元の更新情報も。
サーバーを持っていない人は何もしなくて大丈夫です。


2026年11月19日0時過ぎ(日本時間)Webサーバーnginxにおいて、リモートから未認証で任意のコード実行等が可能となる脆弱性が公表されました。対象環境の運用管理者は速やかなアップデートの適用等をお願いします。
wiz.io/blog/nginx-http2-rce-…

68
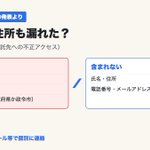
【三菱UFJ銀行の650万件、名前や住所も?】
三菱UFJ銀行が今日、委託先への不正アクセスで顧客情報の漏えいを発表しました。
・漏れたのは性別、年齢、居住地域
・氏名、住所、電話番号、メールは含まれない
・銀行のシステムが入られたわけではない
対象の人には個別に連絡が来ます。

1
99
入られたのは委託先プレイド社の「KARTE」で、JINSなどでも同じ委託先から漏えいが出ています。
銀行は、本人の特定や連絡に使える情報は含まれないとしつつ、便乗した偽の連絡に注意を呼びかけています。身に覚えのない連絡には、その場で答えないでください。
bk.mufg.jp/news/news2026/pdf…

247
【JINSの会員、自分も対象?】
JINSが、委託先への不正アクセスで会員情報が漏えいしたと発表しました。
・対象:オンラインショップ、アプリ、LINE公式で会員登録した人(最大約1,829万件)
・店舗で買っただけの人は対象外
・パスワード、カード情報は含まれない
対象の人には順次メールで連絡。

1
131
入られたのはJINS本体ではなく、委託先プレイド社のサービス「KARTE」です。漏れたのは会員ID、メールアドレス、姓、生年月日、都道府県などです。
この情報を使った不審なメールが来るおそれがあると案内されています。メールのURLや添付は開かないでください。
jins.com/jp/topics_detail.ht…


AIに長い資料を書かせるときは、先に目次だけ出させるほうが手戻りが減ります。
①「まず見出しだけを箇条書きで」と頼む
②足りない項目・いらない項目をこちらで直す
③直した目次を貼って、本文を1章ずつ書かせる
形を先に決めておくと、書き直す量が少なくなります。
11
【楽天証券の口座、自分も対象?】
楽天証券が今日、情報漏えいの可能性を公表しました。
・氏名、住所、出金先口座など:最大約447万口座
・ログインIDなど:最大約1,125万口座
・パスワード、暗証番号の漏えいは確認されていない
対象の人には個別に連絡が来ます。まずは偽の連絡に気をつけて。

2
1,201
楽天証券の発表では、同社のメールにはURLを載せておらず、電話で個人情報やログイン情報を聞くこともないそうです。
リンク付きのメールやSMSが来ても開かないでください。パスキー認証の設定と、取引・出金を自分で一時停止できる設定も案内されています。
rakuten-sec.co.jp/web/compan…

596
「Googleアカウントごと止まる?」と思った人向けに。
Antigravityの追加規約6条では
・他社ツールからAntigravityのログインを使うのは違反
・止まる対象は「AntigravityやGemini CLIのアカウント」
問題にしているのは他社ツールからつなぐ使い方です。つないでいる人は一度外すと安心です。


Antigravity および Google アカウントのBAN問題について、公式規約とGoogle担当者の説明を再確認したので備忘録的に以下にまとめる
①確認できた事実
Antigravityの追加規約第6条では、第三者ツールによる不正なOAuth利用を禁止。この違反による停止対象は Antigravityおよび/またはGemini CLIと明記
→担当者も、当該違反によってGoogleアカウント全体を無効化するものではないと説明している
一方で Google 共通規約には、重大・反復的な規約違反によってGoogleアカウント全体を停止できる規定が引き続き存在
②確認できていないこと
・Antigravityの操作に起因する違反が Google 共通規約に基づくアカウント全体の停止につながるかどうか
・Googleアカウント全体の停止リスクが完全になくなったという保証
③結論
今回の明確化は、第三者ツールの不正利用に対する停止範囲については安心材料となる。ただし誤BAN問題そのものが解決したわけではないことと、入力内容によってはGoogleアカウント全体の停止リスクがゼロになったわけではないことには注意が必要
まあ普通に使う分には Google アカウント全体はBANしないよ、と言及してくれたことは素直に嬉しいですね
58
「友だち追加だけで?」と思った人向けに。
日清食品の発表では
・9/9〜11/5に公式LINEの友だちだった人が対象(応募なし、ブロック中も含む)
・漏れたのはユーザーID、表示名など約137万件
・入られたのはLINE本体でなく運用の外部サービス
日清を名乗るLINEやSMSのリンクは開かないでください。

【注意喚起】企業やお店の公式LINEを友だち追加してる人は確認を
以下、簡単に背景の説明(その後に注意点)
日清食品の約137万件をはじめ、約30の会社・団体で、公式LINEの情報漏えいが相次いでいます。(やられたのは数社の委託先)
応募していなくても、友だち追加していただけで対象です。
入られたのはLINE本体ではなく、企業が公式LINEの運用に使う外部のサービス。そして一部では、公式アカウントを動かす「鍵」まで読み出された・漏れたおそれがあります。
(あなたのLINEが乗っ取られたわけではありません)
ーーー(読み飛ばしてOK)ーーー
◆「鍵」とは?
公式LINEからメッセージを送るための「チャネルアクセストークン」。これがあれば、ログインせずに、その公式アカウントとして送信できます。
◆ 名指しの個別メッセージを送信可能
一人を選んで送るには「LINEユーザーID」が要ります。今回はこのIDと表示名が、多くの会社で漏れました。IDと、同じアカウントの鍵がそろうと、一人ずつ名前入りで送れてしまいます。
ーーーーーーーーーーーーーーー
いちばん怖いのはここ。
鍵が悪用されると...
・いつもの本物の公式LINEから
・あなたの名前入りで
・偽のメッセージが届く
ことが起こりえます。差出人が本物なので、名前やアイコンでは見分けられません。
(悪用は確認されていません。どの会社の鍵かも公表されていません)
■ 漏れたもの
・多くは、表示名・プロフィール画像・LINEユーザーID
・ユーザーIDは、友だち検索の「LINE ID」とは別物。会社ごとに振られる番号で、これだけでは、他人があなたを探すことも、別のアカウントから送ることもできません
・LINEのパスワードは含まれていません
・会社によっては、氏名・住所・電話番号・生年月日まで
■ 気をつけること
・公式LINEから届いても(漏えいのお知らせでも)、リンク先でパスワード・認証番号・カード番号を入れない
・確かめるときは、その会社のサイトやアプリを自分で開く
・LINEの認証番号は、誰にも教えない
ここまでやれば、今回の件で慌てなくて大丈夫です。
LINEはコミュニケーションインフラなので、この機に大きく扱いました。
321
AIに文書を頼むときは、書かせる前に「足りない情報を質問して」と頼むほうが一度で仕上がります。
①頼みごとの最後に「書く前に、分からない点を3つまで質問して」と足す
②質問に答えてから書かせる
③答えられない質問は「未定」と返す
推測で埋めた部分が減るので、直す量が少なくなります。
12


