




雪解 retweeted

应各网友要求,现分享私发【43A6-BMPIL牛市逃顶指标清单】 原版表格:
·42个逃顶指标追踪所有详情,并持续更新
·各指标链接
·过往两轮牛市数据分析对比
获得条件
1支持原创
2关注我
3转发此帖,并回复分享你预测这一轮BTC牛顶价格&时间附上你的google邮箱,我给你开权限。
xitter.cf/_43A6/status/188146043…


有网友好奇我原创的 BTC牛市逃顶指标清单 43A6-BMPIL是否真的有用?
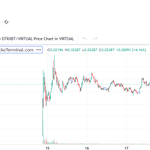
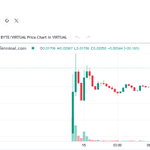
于是我做了两轮回测,如图21年4月14日命中56项,17年12月16日命中77项。
可是我被抄袭搞怕了,犹豫是否分享给大家,那么
支持【公开】请转发↗️+回复;
支持【私发】请点赞♥️+回复。
打击盗版👊抄袭冚家铲xitter.cf/_43A6/status/188076828…

雪解 retweeted
闪电网络学习5:闪电通道运行流程(上)
前一篇文章分析了闪电通道防止和惩治作恶的原理,即通过一系列相互依赖的交易,包括退款交易,承诺交易,交付交易,可撤销的交付交易,违约惩罚交易等,把它们结合起来实现了可撤销按序到期合约 RSMC 的功能,这个功能就是帮助闪电通道作废了通道中所有过时交易的余额状态,并以奖惩机制一方面确保广播过时交易进行结算的欺骗行为都会受到罚没资金的惩罚,另一方面确保在作恶发生时没有作恶的一方会受到奖励,那就是获得对方的所有资金。
对RSMC的作用总结成一句话,就是让闪电通道实现以经济惩罚的机制而不是物理阻隔的方式来防止和惩治欺诈交易的作恶行为,最终实现了一个免信任的支付通道。
今天这篇文章的主题就是闪电通道的运行流程,重点是闪电通道中这些交易是如何构建出来的,他们又是如何结合起来实现RSMC合约的功能的。
本文主要内容如下
1. 开启通道
1)构建注资交易
2)构建退款交易(0#承诺交易)的两个版本
3)签名和广播注资交易,完成充值和通道开启
4)构建0#交付交易的两个版本
5)构建0#可撤销交付交易的两个版本
2. 通道交易
1)通道交易的流程
2)通道交易的构建
(1)构建1#承诺交易的两个版本
(2)构建1#交付交易的两个版本
(3)构建1#可撤销交付交易的两个版本
(4)交换0#承诺交易的撤销私钥
(5)构建1#违约惩罚交易的两个版本
进入正文,我们先从通道的开启开始。
1. 开启通道
在新建一个闪电通道时,需要提前准备好三个交易:一个注资(充值)交易,一对退款交易(两个版本)。
1)构建注资交易FT
注资交易就是充值交易Funding Transaction,简称FT。
它的作用是用来创建通道,即在比特币链上创建共管账号(即多签地址)并向这个地址充值资金,完成支付通道的开启。
跟所有比特币交易一样,注资交易也是由两个部分组成,即交易输入和交易输出。
第一:构建交易输入 Input
交易输入是用来表达当前交易所要操作的这笔资金来源和资金所有权归属的构造,主要内容包括引用的交易ID和未花费的交易输出即UTXO的序号,所涉及资金的金额,以及如何解锁这笔资金的方法(就是指解锁脚本)几个部分。其中引用的交易编号(TXid)和UTXO序号确定了资金的来源,解锁脚本中需要提供的数字签名则负责验证资金的所有权。
注资交易的资金来源于通道双方,因此需要引用的TXid和UTXO序号至少要有两个,即需要有两个或者以上的Input,分别代表两方提供的资金来源。
比如小艾(用A代表)和小笨(用B代表)各自向通道提供5个BTC的资金,那么他们需要分别提供一个(或多个)UTXO,每一个UTXO及其所在的交易就是需要引用的资金来源,它们构成一个输入;每方提供的UTXO所包含的资金合计必须要稍微大于5BTC,因为除了留在通道中的5BTC,开启和关闭通道时都需要发起BTC链上交易,要支付一些交易费用。
下面用小艾和小笨开启通道作为案例,来看FT交易的两个交易输入(Inputs)如何构建。
输入1:0# Input
交易ID:xxxxxx
UTXO序号:xxxxxx
金额:5.001BTC
解锁脚本:用小艾的私钥KA签名
输入2:1# Input
交易ID:xxxxxx
UTXO序号:xxxxxx
金额:5.001BTC
解锁脚本:用小笨的私钥KB签名
上例的两个Input中,0# Input 是小艾提供的,因此解锁脚本要用小艾的私钥KA提供签名,1# Input 是小笨提供的,因此解锁脚本要用小笨的私钥KB提供签名。每一方都要在自己提供的UTXO使用匹配的私钥进行签名来验证这笔资金的所有权,证明自己是这笔资金的所有者。
第二:构建交易输出 Output
交易输出是表达这笔交易的资金和所有权归属去向的构造,主要内容包括金额和锁定脚本。其中锁定脚本规定了这笔资金的花费条款,即哪个私钥能够解锁这笔资金,以及哪个地址拥有资金所有权。注资交易的锁定脚本中设置的是一个多签的公钥地址,表示这笔资金的去向就是这个多签地址,所有权则由锁定脚本中双方的公钥哈希进行锁定封印。
还是来看小艾和小笨开启通道的案例
0# Output
金额:10BTC
锁定脚本:A+B 的FT多签地址
注资交易的资金去向是一个共管的账号,即由一个2-2多签地址来接收注资交易的资金,所以必须生成一个由2-2 双方多签地址控制的交易输出(Output),由双方的密钥共同控制,充值的时候双方的10个BTC会全部进入并锁定在这个Output 里面。FT交易多签 Output 中用来锁定资金的密钥由双方分别提供,而且这个密钥只能用于注资交易,不能复用在其他地方。比如小艾在FT交易的专用公钥是 PAFT,小笨是 PBFT。
注资交易只需要创建一笔交易,双方的资金都放在一个Output 里面,因此必须通过双方合作来构建和花费,即需要双方在各自提供的 Input 里面签名之后才能广播出去经过矿工的处理,任意一方发起广播都可以。
但是现在只需要把交易构建出来,还不用签名和广播,需要完成了下一步的退款交易之后再返回来完成操作。
2)构建退款交易
之所以要构建退款交易是因为充值到注资交易的资金进入了共管账号,需要双方合作才能解锁和转移,万一一方不配合就会导致资金被锁,造成充值者的损失。
所以退款交易的作用是按照FT交易的初始状态分配双方的资金,也就是把充值到FT交易2-2共管账号的资金按照充值金额退回给双方。
退款交易这部分的主要内容包括
(1)退款交易= 0#承诺交易
(2)0#承诺交易的构建原则
(3)0#承诺交易的两个版本
(4)0#承诺交易的两部分结构
(5)0#承诺交易的脚本
(1)第一笔承诺交易0#CT
退款交易 = 0#承诺交易
退款交易其实也是一笔承诺交易,因为它也是发生在链下,没有广播到链上进行验证和公证,是双方在链下向对方保证能够按照原样进行退款的承诺,因此也被认为是一笔承诺交易,即Commitment Transaction, 以下简称CT。我们可以把退款交易当作是第一笔承诺交易。
承诺交易(CT)要解决的第一个问题是要确定通道中的哪一方主动向比特币区块链发起了广播承诺交易的结算申请,这是在通道交易中要区分作恶者并给予惩罚的前提。其本质是要让区块链能辨别主动发起交易广播的是哪一方。
实现这一目标的方案就是把承诺交易构建为两个版本。
(2)0#承诺交易的构建原则
第一,承诺交易要构建为两个版本。退款交易是第一笔承诺交易,因此也需要要构建成两个版本,每方各构建一个版本,签名之后发给对方,由对方持有。
第二,承诺交易的结构跟比特币交易一样。也是由交易输入和输出两个部分构成,因此退款交易也是通过构建输入和输出两个部分进行构建。
第三,承诺交易代表的是通道中的状态。第一笔承诺交易代表的是通道的初始状态,即双方之间还没有发生交易时的状态。我们把初始状态设为状态0,所以第一笔承诺交易代表的就是状态0,交易序号设为0#,交易编号就是CT00,两个版本分别为CT00a和CT00b,小艾手中持有的是CT00a,小笨手中的是CT00b。
在这样的原则之下,我们来构建第一笔承诺交易,也就是退款交易。
(3)0#承诺交易的两个版本
小艾和小笨需要各自构建一个版本,签名之后发给对方持有。
小笨构建A版CT交易CT00a,签名之后发给小艾,由小艾持有
A版(CT00a)
交易输入(Input)
所引用的交易及UTXO:FT交易(ID),0#输出
金额:10BTC
解锁脚本:B的FT交易私钥KBFT 签名
交易输出(Output)
0# Output:(远程)
金额:5BTC
锁定脚本:B的DT公钥PBDT
1# Output:(本地)
金额:5BTC
花费路径1:
锁定脚本:PA && 1000 区块
花费路径2:
锁定脚本:双方的撤销公钥,即PARSMC0 && PB
CT00a 由小艾持有,小艾想要单方面发起结算时只能广播A版的CT交易。
小艾构建B版CT交易CT00b,签名之后发给小笨,由小笨持有
B版(CT00b)
交易输入(Input)
所引用交易及UTXO:FT交易(ID),0#输出
金额:10BTC
解锁脚本:A的FT交易私钥KAFT签名
交易输出(Output)
0# Output:(远程)
金额:5BTC
锁定脚本:A的DT公钥PADT
1# Output:(本地)
金额:5BTC
花费路径1: 锁定脚本:PB && 1000 区块
花费路径2: 锁定脚本:双方的撤销公钥,即PBRSMC0 && PA
小艾构建好CT00b,签名之后发给小笨持有,小笨想要单方面发起结算时只能广播B版CT交易。
(4)0#承诺交易结构的两个部分
承诺交易是完全按照比特币交易的结构进行构建的,只不过在构建完成以后没有广播到比特币链上去,而是保存在链下双方自己的设备中。所以第一笔承诺交易的构建跟注资交易一样,也是通过交易输入和交易输出两个部分进行构建。
第一部分:交易输入
交易输入包括的主要内容是资金来源,金额,和解锁脚本。
资金来源:FT 交易, 0# Output
退款交易要分配的是注资交易(FT)多签Output中的资金,因此它的资金来源只有一个,即只有一个交易输入,就是 FT 交易的 0# Output 也就是2-2多签地址控制的 Output。
金额:10BTC。
解锁脚本: KAFT签名 + KBFT 签名
解锁脚本是用来验证资金所有权的一个脚本,因为FT交易创建 2-2 Output 时在锁定脚本中使用了双方的FT交易多签地址进行锁定,所以这里解锁时需要双方各自提供自己专用于FT交易的私钥 KAFT 和 KBFT 签名进行验证。
在示例中两个版本的输入部分都只有一方的签名,是因为都是对方创建的交易发给另一方持有,比如A版交易CT00a是由小笨构建,签名之后发给小艾持有,因此只有小笨的签名,小艾可以随时添加自己的签名构成完整的多签签名去广播;同理B版交易CT00b是由小艾构建,签名之后发给小笨持有,因此只有小艾的签名,小笨也可以随时添加自己的签名去广播。
第二部分:交易输出
理解向双方分配资金的两个Output
承诺交易需要向两方分配资金,所以在表达资金去向的交易输出部分至少要创建两个 Output,用来给两方支付余额。一个叫做本地Output,是分配给持有方的;一个叫做远程Output,是分配给非持有方的。这是针对持有方来讲。
但是CT交易是由非持有方构建好之后发给持有方的,因此对非持有方即构建方来讲,在构建的时候远程Output 是用来分配给自己的,而本地Output是分配给对方的。
我们以小艾持有的A版承诺交易,即 CT00a 为例来看0#CT交易的交易输出。
CT交易中的两个输出,序号按照0开始向后编号。比如可以把远程 Output 设为0#,把本地 Output 设为1#。由于退款交易分配的是双方的初始余额状态,即两方向通道充值的金额比例,所以两个Output中的资金都是5BTC。
0# 远程 Output
远程 Output 的基本内容很简单,就是金额和锁定脚本。CT00a 的远程 Output 金额为5BTC,锁定脚本是小笨的公钥PBDT。
金额:5BTC
锁定脚本:小笨的公钥哈希PBDT
远程Output中的锁定公钥
关于这个公钥需要解释一下,因为它是专用于交付交易即DT中的公钥(小笨的公钥为PBDT),原因如下
闪电通道在承诺交易的设计中,Output 的花费不是在广播CT交易时把资金直接支付到 Output 锁定脚本中的地址,而是需要再发起一笔子交易才能完成对 Output 中资金的转移。
用来转移远程 Output 资金的子交易就叫做交付交易Delivery Transaction,简称为DT。它要完成的是CT交易对非持有方资金的交付。
闪电网络的白皮书中关于交付交易的内容中提到了PAliceD 和 PBobD 这一对公钥 ,就我的理解这个公钥就是专门用来指代交付公钥的,D是指Delivery,所以这两个公钥是指 Alice 和 Bob 在花费远程Output 时,资金交付所使用的公钥。
因此在案例中构建远程Output的时候,锁定脚本里用的是小笨的交付公钥PBDT。但是也看到很多地方的解释中这个锁定脚本里面用的就是通用的密钥,而非专用于交付交易的密钥。我是按照闪电网络白皮书中的内容来进行理解和解释。
1# 本地 Output
本地 Output 基本内容也只有两个部分:金额为5BTC,另一个部分是关于花费条件。
这里的花费条件就是由RSMC合约规定的两个花费路径。
第一个路径是由持有方解锁和花费。
因此本地Output 的锁定脚本就是持有方的公钥,CT00a 的持有人为小艾,因此锁定脚本为小艾的公钥PA。
但是这个路径对本地Output 的解锁有时间限制,因为这个路径是在持有方主动广播了承诺交易时,由持有方发起的子交易,它想要做的是转移持有方在承诺交易中的资金。为了避免主动广播交易的一方进行欺骗,就会限制这一笔交易解锁本地Output的时间。
因此这个路径中需要增加一个时间锁的设定,CT00a的例子中设置了1000个区块的相对时间锁。
所以整理路径1的锁定脚本为:小艾的公钥PA + 1000区块
第二个路径是用一笔子交易取代第一个路径,即替代路径。
这个替代路径的子交易就是违约惩罚交易,因为它的作用是取代第一个路径并拿走持有方在通道中的资金,因此只有在持有方广播了过时的承诺交易即进行欺骗时才会被执行。
通过违约惩罚交易花费本地Output需要双方的配合,即要提供双方的签名才能解锁,因此在它对应的锁定脚本中使用的是双方的公钥进行锁定,类似于2-2的多签Output,不过这里用来锁定资金的密钥是一个专用密钥,叫做撤销密钥。每一笔CT交易的本地 Output 在替代路径中使用的撤销密钥都是专用的,不能复用于其他交易。
撤销密钥由双方的密钥合起来构成。
在实际案例中,CT00a 本地 Output 的替代路径中使用的是小艾的RSMC专用密钥和小笨的通用密钥,即PARSMC0+PB,它们一起构成了一个完整的撤销密钥。
这里只有CT交易的持有方用的是专用的撤销密钥,而非持有方用的却是通用密钥。这样设置是为了简化密钥管理,具体逻辑这里就不展开,后面打算再整理一篇闪电通道的整体逻辑,在RSMC 撤销密钥的运行原理那部分再详细解释。
就案例中来说,每个版本CT交易中,持有方的撤销密钥,比如A版的PARSMC0 是由小艾预先创建的撤销密钥,在小笨构建0#承诺交易之前小艾需要把这个撤销密钥的公钥发给小笨,因为A版CT交易是由小笨构建的,而A版的本地Output中在替代路径中使用的是小艾的撤销公钥加上小笨的通用公钥。有了小艾的PARSMC0 加上自己的公钥PB,小笨才能构建出CT00a,签名之后他会把CT00a 发给小艾持有和保管。在后面第二笔CT交易发生后要撤销这一笔承诺交易的状态,也是通过这个撤销密钥来实现的。那里小艾需要把 PARSMC0 的私钥即撤销私钥KARSMC0 发给小笨,由小笨构建违约惩罚交易来实现作废过时CT交易的目的。
同理,小笨也会提前生成自己的撤销密钥,并且把公钥PBRSMC0发给小艾,让小艾构建承诺交易的B版,签名之后发给小笨持有。以后要撤销这一笔承诺交易的时候,小笨也需要把 PBRSMC0 的私钥KBRSMC发给小艾,由小艾构建违约惩罚交易来实现作废过时CT交易的目的。
(5)0#承诺交易的脚本
关于第一笔承诺交易的构建,我从《精通比特币》中找到了交易的脚本,复制如下:
Input:2-of-2 funding Output, signed by Bob
Output 0 <5 bitcoins>:
<Bob's Public Key> CHECKSIG
Output 1<5 bitcoins>:
IF
# Revocation penalty output
<Revocation Public Key>
ELSE
<1000 blocks>
CHECKSEQUENCEVERIFY
DROP
<Alice's Public Key>
ENDIF
CHECKSIG
这是A版CT交易的脚本,由Alice持有且只有Alice能广播。但是这个版本是由Bob构建,签名之后发给Alice的,因此Input中目前只有Bob一方的签名。
在两个交易输出中,
Output 0为远程Output,金额为5BTC,是分配给Bob的,因此由Bob的公钥进行锁定<Bob's Public Key>。如果Alice广播了这笔交易,到时候这个Output需要Bob发起一笔交付交易DT,并用Bob在这个Output中使用的锁定公钥对应的私钥进行签名才能解锁和花费。
Output 1 是本地Ouput,金额也是5BTC,理论上是分配给Alice的,但是RSMC合约为其设置了两个花费路径(IF……ELSE,如果……就,如果不…….就……)。
两个花费路径的顺序说明
需要说明一下,《精通比特币》中这两个路径的设置顺序,跟闪电网络白皮书的作者之一Tadge Dryja在视频中讲解的不一样。视频中讲解的路径1是由持有方单方花费,路径2是由撤销密钥花费。而《精通比特币》这个脚本中刚好相反,路径1是撤销密钥花费,而路径2是持有方单方花费。
因此在《精通比特币》脚本中的交易,路径1是由撤销公钥进行锁定,而撤销公钥就是双方在替代路径中所使用的公钥,需要双方合作即提供双方的对应私钥才能解锁,解锁之后资金会支付到撤销公钥对应的地址;路径2则是由Alice单方的公钥进行锁定,但是脚本中设置了1000个区块的时间锁,需要等CT00a 上链之后经过1000个区块确认之后,路径2的交易才能被打包进入区块,然后执行Alice的签名验证并完成资金所有权转移。
两个花费路径是按照顺序进行执行,如果IF后面的第一个条件成立就会这个条件下的指令进行操作,即把钱支付到撤销公钥对应的地址。如果第一个条件不成立,就按照ELSE后面的指令执行,即在1000个区块确认之后把钱支付到Alice的公钥地址中。这个路径设置所表达的意思是这笔钱虽然理论上是分配给Alice的,但是要真正支付给她是有一定条件的,要在IF后的第一个条件不成立的时候,而且要等1000个区块之后,这两个条件都满足的前提下,Alice才能真正拿到这笔钱。
下面图片中显示的是闪电网络作者Tadge Dryja在视频中提供的脚本,脚本的右半部分是针对CT交易A版的两个Output,上面2个Coins 的是本地Output,下面8个Coins是远程Output。
Tadge Dryja 讲解闪电网络的视频地址如下:
youtube.com/watch?v=Hzv9WuqI…
就我理解这个顺序应该没有那么重要,所以我在前面构建0#承诺交易的两个版本那里用了闪电网络视频中的顺序,而这里的脚本还是直接用了《精通比特币》的顺序。
以上是对退款交易即第一笔承诺交易的构建过程和关于交易原则,交易版本,交易结构以及交易脚本的解释。
3)完成充值和通道开启
在双方为对方构建好退款交易并签名之后,他们就都不用担心对方玩消失了,因为即使对方不配合,自己也可以广播退款交易来赎回自己向多签地址充值的资金。
所以这时候双方就可以回去在注资交易上签名,并把FT交易广播出去,双方提供的资金就会被打进链上的多签地址,通道就创建好了。
但是在通道交易正式开始之前,还有两对交易需要构建,就是交付交易和可撤销的交付交易。因为承诺交易的两个Output 在向两方分配余额的时候不会直接把资金支付到Output 脚本中的公钥地址,而是需要双方各发起一笔子交易来转移资金。
在退款交易即 0#CT交易的情况中,如果一方真跑路了,另一方广播了 0#CT交易想要赎回自己的资金,也需要通过广播可撤销交付交易才能把充值的资金拿回来,而且需要等待时间锁到期才拿得到退回来的钱。只不过这两笔交易都不需要对方的签名,用自己的密钥就可以构建,所以在充值之后构建也没有关系,甚至是在它所在的承诺交易被广播,确实需要用到交付交易和可撤销交付交易的时候再构建也不迟。当然在构建好了0#CT交易还没有完成注资交易就构建也没有问题。
接下来我们要来完成构建0#承诺交易的两对子交易。
4)构建交付交易
承诺交易向通道两方分配余额的这两个Output 都不是直接把钱打到Output中的地址,而是分别要通过一笔子交易来把Output 中的资金转移到子交易的Output中。
所以接下来还要针对交易输出中的两个Output 分别构建转移其中资金的子交易。
(1)交付交易 Delivery Transaction(DT)
简单介绍
交付交易DT是用来花费远程 Output 的交易,而远程 Output 是CT交易给非持有方分配资金的交易输出,因此DT交易就是CT交易的非持有方用来花费自己在CT交易中资金(即转移资金)的交易。
交易结构和构建
承诺交易的子交易,结构上也是一笔比特币交易,所以交付交易也是由交易输入和交易输出两部分构建而成。因为承诺交易有两个版本,每一个版本都有一个远程Output,因此交付交易也要构建为两个版本。
还是以A版的DT交易DT00a为例,即CT00a的交付交易。
A版CT交易由小艾持有,因此远程 Output是分配给小笨的。交付交易 DT00a 由小笨发起去解锁远程Output,因此这笔子交易由小笨构建。
第一部分:交易输入
资金来源:来源中引用的交易就是CT00a,0#UTXO(即远程Outout)。
金额:5BTC。
解锁脚本:需要提供小笨的DT交易私钥KBDT进行签名。如果交易被提交,签名验证通过之后,这笔Output中的资金就会转移到交易输出中锁定脚本设置的公钥地址中。
第二部分:交易输出
DT交易只有一个交易输出,因此只需要生成一个0#Output。金额为输入中的那 5个BTC。
锁定脚本就是小笨自己的公钥PB。
这个交易比较简单,A版构建好之后由小笨自己持有就行了。
B版由小艾构建,只需要把签名和锁定公钥换成小艾就可以了,金额不用改变,因为双方都是5BTC。
(2)可撤销交付交易 Revocable Delivery Transaction(RDT)
简单介绍
可撤销交付交易RDT是用来花费另一个Output也就是本地Output的子交易,由持有方发起,对自己在通道中的余额按照承诺交易的分配比例进行花费。
可撤销交付交易也是交付交易的一种,英文是Revocable Delivery Transaction,简写为RDT。被叫做可撤销交付交易是因为它对本地Output的花费能力是有可能被撤销的,被撤销的原因是持有方广播了过时的承诺交易进行结算,就是持有方在结算时企图进行欺骗。因此这笔交易的花费能力或者说是持有方转移自己在通道中的资金的能力被设计为可撤销的机制,是为了阻止持有方在申请结算时广播过时的交易企图进行欺骗。这是避免通道作恶的一个重要环节。
持有方花费能力的撤销机制
撤销RDT交易对本地 Output 的花费能力是通过两个机制的设计来实现的,第一是时间锁,第二是一笔替代交易。
替代交易就是上面提到的违约惩罚交易BRT,可撤销交付交易RDT和违约惩罚交易BRT就是本地 Output的两个花费路径,它们花费的是同一个本地 Output,即同一笔资金,因此只能有一个路径能够花费成功。其中可撤销交付交易RDT由持有方单方进行解锁和花费,但是解锁的时间有限制。而违约惩罚交易BRT解锁时间没有限制,但是需要双方合作才能花费成功,并且由能够提供双方撤销私钥的一方进行花费。
交易的结构和构建
RDT交易同样也是通过交易输入和交易输出两个部分进行构建。我们还是以CT00a的可撤销交付交易RDT00a为例进行说明。
A版承诺交易CT00a由小艾持有,因此本地 Output是分配给小艾自己的。可撤销交付交易 RDT00a 是由持有方即小艾发起去解锁本地Output,因此这笔子交易由小艾构建。
第一部分:交易输入
RDT交易的交易输入,内容有这样几个部分:
资金来源:CT00a,1#UTXO。
来源中引用的交易也是CT00a,不过UTXO序号是1#,即本地 Outout,因为这笔交易要花费的是本地Output。
金额:5BTC。
解锁脚本:A的私钥KA签名
RDT交易是由持有方对本地Output 发起的花费交易,因此需要提供小艾的私钥KA进行签名。
时间锁:1000区块
这笔交易被广播和执行的条件是,第一小艾主动广播了承诺交易CT00a,第二CT00a是通道中最新的承诺交易,即CT00a的状态没有过时。在这种情况下,RDT00a 被提交,等待时间锁到期之后,如果签名验证通过,Output中的资金就会转移到交易输出中锁定脚本设置的公钥地址即小艾的地址中。
第二部分:交易输出
RDT交易也只有一个交易输出,因此只需要生成一个0#Output。金额为交易输入中的5个BTC。
锁定脚本就是小艾自己的公钥PA。
RDT交易A版就构建好了,由小艾自己持有。
B版可撤销交付交易RDT00b 由小笨构建,金额也不用改变,只需要把签名和锁定公钥换成小笨就可以了。
到这里前面的准备工作就完成了,双方可以在没有任何后顾之忧的情况下开始通道交易。
所以下一篇文章的内容就是闪电通道交易的过程。
相关阅读
Nervos Fiber Network 轻皮书学习(1):闪电网络介绍 xitter.cf/xueblock/status/182838……
Nervos 闪电网络轻皮书学习(2):单向支付通道 xitter.cf/xueblock/status/183206……
闪电网络学习3:支付通道的演化 xitter.cf/xueblock/status/183593……
Nervos 闪电网络学习4:双向支付通道
xitter.cf/xueblock/status/183855…
参考资料
闪电网络白皮书: lightning.network/lightning-……
Tadge Dryja的视频《Payment Channels and Lightning Network》:
youtube.com/watch?v=Hzv9WuqI…
精通比特币: github.com/bitcoinbook/bitco……
播客《Lightning Network 技术演化史》: xiaoyuzhoufm.com/episode/5e2……
Jan 带你细数八种支付通道方案: mp.weixin.qq.com/s/v6NR68fDw…


Nervos 闪电网络学习4:双向支付通道
今天正式开始闪电网络支付通道的学习,这篇文章主要内容包括:
1. 支付通道问题的总结
2. 闪电通道解决问题的思路
3. 闪电通道解决免信任问题的方案原理
(1)如何保证过时交易被广播上链但不能花费?
(2)作恶行为如何受到惩罚
(3)如何防止注资交易2-2多签账号中的资金被锁?
一、支付通道问题的总结
前面讲了4种单向支付通道和3种双向支付通道的设计思路和一些实践,我们可以总结出它们想要解决的共性问题。
包括
1)充值到链上的公共账户之后,万一有一方私钥丢失或者干脆不配合,如何保证资金一定能退回给充值者;
2)通道中的交易发生在链下,没有通过区块链的共识机制验证,如何确保交易的安全和可信;
这两个是关于支付通道资金安全和交易有效性的问题,直白一些说就是通道能够在不需要信任他人的情况下,就在交易双方之间实现交易的有效性和资金安全性,即所谓的免信任问题。
另外还有几个需要解决的问题包括
3)要保证在一个通道中两方都可以进行支付和申请结算,即双向通道的设计问题;
4)通道的存续时间最好保证能够永远存在,只在参与方想要关闭时才关闭,而不是设定一个时间,时间一到就强制关闭;
5)通道中双方能够发生的交易次数最好不要有限制,只要参与方有需求,交易多少次都是可以的;
6)通道中的资金利用率要高,既要减少资金抵押,又想要实现更大的支付能力,即能够利用最少的资金,进行最大额度的交易。
7)如果能够在保证以上要求的基础上,还能把通道设计得简洁易操作,减少参与者的操作和管理成本就更好了。
后面这几个需求可以理解为通道的性能和效率问题。
在以前的方案中,每个方案都解决了其中的一个或者几个问题,但也有一些问题未能解决,有些可能解决了部分问题,又产生了新的问题。
从今天开始,我们来了解闪电网络的支付通道方案,看它是怎么解决这些问题,解决了哪些问题,还有哪些问题没能解决。
二、解决问题的全新思维框架
首先闪电网络的支付通道是双向通道,而且是在同一个通道中实现双向操作的通道。
另外它在解决支付通道问题时跳出了前面那7种方案的解决思路和框架,没有在中本聪, Spillman 通道,Timelock ,Duplex 和 DMC 等通道的思维框架里面进行设计,而是另起炉灶,走了一条完全不同的路。
我们重点来看闪电网络对支付通道系统的免信任,即资金安全和交易有效性问题的解决思路。
定位核心问题
闪电通道的免信任问题又可以分为两个部分来解决,一是需要确保存入链上2-2公共账户用来开启通道的资金不会被永久锁住拿不出来,二是通道中即在链下发生的众多交易,花费的都是公共账户中同一个UTXO的资产,如何解决用过时交易的欺骗手段进行恶意花费的问题。
闪电网络实际上采用了一套包括多个交易和合约的设计同时解决了这两个问题,但是第一个问题是在解决第二个问题的方案中完成的,即闪电通道的思考重点是如何杜绝利用链下通道中的过时交易实现对链上资金的恶意花费,在解决这个问题时,同时也解决了公共账号的资金被锁问题。
在这个思维框架中,恶意花费是影响通道交易安全和系统可信度的最大问题,也是核心问题,因为交易双方都用动机把链下发生过但是状态(即双方的余额数量或者金额)已经过时的交易广播出去,企图以过时的状态进行结算并关闭通道,目的当然是为自己谋取非法的收益。
这个问题能够发生是因为比特币区块链只能验证交易提供的签名是否符合解锁要求,而通道记录的交易代表的是链下状态的变化和更新,至于其中哪一笔才能代表链下最新或者有效的状态,这不在区块链的验证机制内,在链上是区分不出来的。就区块链能验证的部分来说,通道中的每一笔承诺交易都符合解锁UTXO的条件,因为闪电通道是双向通道,双方都需要在每一笔承诺交易中交换签名才能生效,因此每一笔生效之后的承诺交易都符合公共账户中 2-2 UTXO的解锁条件,对区块链来说它们都是合法的。
所以作恶者有动力在众多的链下交易中选择一笔对自己最有利的,比如分给自己余额最多的一笔交易,提交出去进行广播和结算,从而让自己能够从公共账户中多分配一些资金(比实际应得的多一些),相应地自然就会减少对方的分配(比实际应得的少一些),这样作恶方的恶意花费就会让对方受到资金损失。
这种情况通常发生在作恶方向对方支付了一笔或者几笔资金之后,单方面申请结算并关闭通道,在申请结算时会选择他向对方付款之前的交易去进行广播。相当于买方购物时在付款拿到了对方的商品或服务之后,却想撤回付款,企图让对方的商品给出去了却拿不到钱,实质就是恶意花费。
确定核心目标
我们把这个问题梳理一下:通道中可能会发生很多笔承诺交易,在发生的当时它们都是有效的,但是每一次新交易发生就会把上一笔交易的状态覆盖了,变成了新的状态,于是之前的状态就都无效了。根据这个逻辑整个通道中只有最后发生的一笔交易能够代表通道中的实际状态或者最终状态,其它交易代表的都是过去的状态。所以最后结算的时候,链上公共账户中的资金只应该按照最后一笔交易记录的余额给双方转账,其他任何一笔承诺交易都不能够再花费链上这笔资金。这就是比特币交易中通常所说的一个UTXO不能被花费两次。
这样一来通道的核心目标就可以定位为必须保证通道中只能有一笔且必须是最后一笔交易能够成功花费链上2-2公共账户的资金。
通道中那么多交易,如何才能保证只有最后一笔能够成功花费链上多签账户中的UTXO呢?
我们再拆分一下
要实现这个目标,首先要确保通道中只能有一笔承诺交易的状态是有效的,其次所有其他交易所代表的状态都必须要被作废变成无效状态。也就是每发生一笔新的交易产生一个新的状态时,不仅仅是要创建一笔新的承诺交易来代表新的状态,同时还要作废之前那一笔交易,让旧交易的状态变得无效。
确定解决思路
作废过时交易,让所有过时状态变得无效,通常的思路有两种,一是删除掉代表过时状态的交易,二是用一些办法阻止过时的交易被提交去广播,让它上不了链;
第一种思路即删除已经过时的交易首先可以排除。因为在UTXO模型中,如果一笔签署过的交易已经发给对方生效了,要想撤销或者删除它几乎是不可能的。因为区块链的确认原则是只要交易内容没有问题,又有符合条件的签名,交易就是合法的,对方就能随时广播到区块链上去被执行。因此通过删除或者撤销交易本身实现对过时状态的作废是不可行的。
所以在之前的通道方案中基本上都是采用后一种思路,阻止广播过时的交易,比如中本聪是用序列号的高低决定能广播的交易,只有序号最高的一笔交易能够被广播,如果这笔被广播了其他就都不能被广播了,因为它们花费的是同一个UTXO。Spilman 是单向通道,只允许一方广播交易进行结算,而这一方又没有动力广播过时的交易,因此不存在这个问题。后面几种通道用到了时间锁的方案,都是用锁定时间多少来决定哪一笔交易能最先被广播,只有锁定时间为0的交易才能被广播,而时间锁递减原则保证在同一时间只有一笔交易时间锁能到期,所以只有这一笔交易能够被广播。
时间锁确实解决了过时交易被广播的做恶问题,但是因为这个时间的规定又产生了很多限制,比如通道生存时间的限制,通道内能够容纳交易数量的限制。而且如果两笔交易之间的时间间隔设计不合理,也有可能让过时交易被成功上链而有效交易却广播失败,从而导致一方用户的资金损失。
所以时间锁也不是最好的思路。
闪电网络的支付通道没有采用上面两种思路,甚至都没有采用阻止过时交易被广播和上链的思路。
闪电通道允许过时的承诺交易被广播
它采用了另一个方向,允许作恶方把过时的交易广播出去,但是用一系列机制保证区块链只接受最后一笔承诺交易。
通道中所有过时的交易虽然在区块链的眼里都是合法的,但是通道设计了一套机制让区块链不会采用它们的记录作为结算依据,更不会执行对应的资金分配。所以过时的交易虽然可以被广播,但是即使广播出去了,上链了,它的状态也不会被区块链所接受,只有最后一笔承诺交易被广播才能最终成功得到链上结算,这样就变相地实现了链下交易只能有一笔是有效状态的目标。
作废状态的手段:惩罚
做恶交易不被区块链接受只是第一步,要让过时交易的状态失效,还需要更进一步的措施:
通过保障广播过时交易的恶意行为一定会受到惩罚,让交易者主动放弃广播这些交易的念头,即彻底消除作恶者广播过时交易的动机。
能够让作恶者打消做恶动机的是进一步的措施:严厉的惩罚。
闪电通道设计的机制,一方面对主动进行恶意花费的一方进行严厉惩罚,并保证区块链能够强制执行;另一方面,没有做恶的一方却会得到极大的奖励。
以作恶方在通道中全部资金的经济损失为代价让交易者不愿意或者不敢广播过时交易,主动选择广播代表当前真实状态的交易。同时将作恶者的所有经济损失转化为对未作恶者的奖励,来鼓励交易者保持诚实交易的动力。这是闪电通道实现免信任的思路。
可见,它的思路是从消除作恶者动机这个角度入手,重点在保障广播过时交易的恶意行为一定会受到惩罚。
既防患于未然,又除患于已然。只要交易者都能按照承诺诚实交易,不尝试恶意花费进行欺骗,那么最终区块链会按照两方的实际状态进行结算并给双方分配应得的余额。但是只要有一方尝试恶意花费并被确认,那么一定有办法让作恶者受到惩罚,同时还能让另一方得到奖励。
这是跟其他方案都不同的思路,不阻止你作恶,但是保证作恶必定不成功,而且一定会受到惩罚;同时在作恶发生时,不作恶的一方必定会得到奖励。这是更符合人性的一种思路,因为人都有怕自己的既得利益被剥夺的心理。
三、免信任问题如何解决?
根据以上的思维框架,我们能够梳理出闪电网络建立免信任通道需要解决的两个问题:
问题1:如何保证过时交易被广播上链却不能花费?
问题2:广播过时交易的作恶行为如何受惩罚?
下面我们就来看闪电网络的解决方案。
(一)如何保证过时交易被广播上链但不能花费?
1. 如何理解交易被广播了却不能花费这个说法?
第一承诺交易记录的是双方在通道中的余额分配情况,专业一点叫通道状态,每笔交易会用两个 Output 分别向两方分配余额,也就是一个承诺交易中至少要有两个Output,一个分配给自己,记录的是自己的余额状态,另一个分配给对方,记录的是对方的余额状态。
第二每方都要持有一份承诺交易,在每一方持有的交易中,分配给自己的 Output 叫做本地 Output,分配对对方的叫做远程 Output。
第三是每一方申请结算时的操作,申请结算就意味着通道关闭,并把链上公共账号中的资金给两方分了。反之如果没有发起申请结算的交易,承诺交易就只是双方之间在链下记录的账目。
闪电通道申请结算有两种操作,一种是以双方合作的方式进行结算,经过协商之后双方用最新的承诺交易状态创建一笔行权结算交易,根据承诺交易的两个Output 在行权结算交易中创建两个新的 Output,新建的 Output 不带任何限制条件;然后双方在行权结算交易上交换签名,之后任何一方都可以把行权结算交易广播到链上去结算。通过这种方法关闭通道双方都不用等待,交易被确认就都能拿到自己的资金。
另一种方法是由某一方单方发起结算,这种方法是直接使用承诺交易去广播,以承诺交易本身的两个Output 状态作为结算的依据。
两种方法的不同是行权结算交易需要创建新的交易和Output, 取消了承诺交易中 Output 的限制条件,但是需要双方在新交易上交换签名。而承诺交易是现成的,在每次发生交易时就创建好了并且生效了,所以结算时不需要新建交易和新的Output。
用承诺交易去进行结算,好处是不需要跟对方协商,不需要重新创建交易,创建新的结算Output,也不需要重新交换签名。因为每一笔承诺交易在生效的时候对方都交换过签名,而且每一方手里都持有一份,所以任何一方随时都可以拿出一笔承诺交易去进行广播申请结算。但是承诺交易的两个Output 中有一个是带条件的,对主动发起结算的一方做了付款期限的限制。所以用这种方法去结算,主动发起结算的一方需要等待,限制期限满了才能拿到资金,但是被动方不需要等待,交易广播了就能拿到资金。
第四在闪电通道中,我们说的作恶方指的是主动发起结算的一方,只有主动方才能够进行作恶的操作,因为广播哪一笔交易是由主动方选择的,他不可能选择一笔对对方更有利的交易去广播。因此作恶方一定是主动广播交易的那一方。
最后就是“不能花费”到底指什么,它针对的是被广播的承诺交易向作恶者分配余额的那个 Output,也就是上面讲的向持有者(也是主动广播者)分配余额的本地 Output。这个说法不针对给另一方分配余额的Output,因为在一方主动广播承诺交易的操作中,另一方没有作恶的可能性。
“不能花费”的意思就是在过时交易被广播出去之后,其中的本地 Output 会失去给作恶者分配余额的能力,就是承诺交易中本地 Output 的交付能力被限制了。但是给未作恶者分配余额的 Output 仍然不受影响,会在承诺交易被广播时立即支付给对方。
2. 如何让 Output 不能花费?
这里涉及两个问题,一是承诺交易中的 本地 Output,如何保证它在交易被广播的时候不会像远程 Output那样立即就把余额给付出去。第二是如何让本地Output不能向作恶者分配余额。
第一个问题:如何让本地 Output不能像远程 Output 那样在承诺交易被广播时立即就支付
RSMC 合约
闪电通道承诺交易的两个Output 中,有一个是带条件的,带条件的就是本地 Output。 条件是由一个叫做 RSMC 的合约来设定,RSMC 的全称是 Revocable Sequence Maturity Contract,翻译为可撤销的按序(指序列号)到期合约。要解释这个名称比较复杂,我们现在只需要知道它是通过一系列有依赖关系的交易组合起来实现一个合约的功能就行了。
RSMC 对 本地 Output 的限制
这个合约的第一个功能是限制了本地 Output 的花费条件,可以理解成本地 Output 就是一个由 RSMC 地址控制的交易输出,所以要花费本地 Output 中的资金其实就是要解锁 RSMC 的 Output。
为什么要限制本地 Output 立即支付的能力,是因为这个 Output 是向主动申请结算的一方支付余额的交易输出,而主动方在广播交易进行结算时,可以选择性地提交对自己最有利的承诺交易,因为区块链没有区分链下交易有效性的能力,因此主动方既有作恶的动机,也有作恶的能力。最终结算能不能按照主动方提交的方案进行分配还需要进一步验证。限制这个交易输出的支付时间,就是为了让后面的操作有足够的时间。
RSMC Output 的解锁路径
RSMC合约规定 RSMC Output 解锁的路径有两个,一个是由主动发起广播的一方自己花费,另一个是由对方即没有发起广播的一方花费。
交付交易 Delivery Transaction
在闪电通道中,承诺交易中向两方分配余额的两个 Output,都不是直接打款到两方地址,而是需要针对本地 Output 和远程 Output 分别发起各自的花费交易,闪电通道中叫做交付交易 Delivery Transaction,它的意思我理解是把承诺交易 Output 中的资金,交付(就是按照约定进行转账)给 Delivery Transaction 的 Output。
可撤销交付交易 Revocable Delivery Transaction
本地 Output 按照正常的约定是应该分配给主动方的,因此主动方对这个 Output 发起的花费交易,就是一笔交付交易。
如果是由主动方发起的花费 ,他创建的交付交易必须带有时间限制,需要等到限制时间到期之后才能广播。这个路径能够花费成功的前提是主动方没有作恶,即广播的的确是最新的承诺交易,那么本地 Output 的资金就会交付给主动方发起的交付交易。但是如果广播的不是最新的承诺交易,就意味着主动方作恶了,因此这笔交易肯定就不会成功得到交付,而且作恶方还会受到惩罚。这也是这笔交易需要设置时间限制的原因,需要给判断作恶与否以及执行惩罚提供时间。
主动方这笔交易的交付申请其实是在可与不可之间,不可时就会被撤销,所以这笔交易被叫做可撤销交付交易 Revocable Delivery Transaction。
违约惩罚交易 Breach Remedy Transaction
根据RSMC约定,本地 Output 的另一个花费路径就是由被动方,即没有发起广播的一方来花费。被动方也需要广播一个交易,它不带时间限制,不过我理解这笔交易不属于交付交易的范畴,因为本地 Output 按照正常约定不是分配给这一方,RSMC在花费条件中规定这一个路径是为了惩罚违约行为,所以这个交易叫做违约惩罚交易(Breach Remedy Transaction),或者违约补偿交易。这个路径能够花费成功的前提是主动方确实作恶了。
不管那一个路径能够花费成功,反正目前需要实现的效果就是本地 Output 被拖住不能立即支付,要为后面的验证和操作腾出时间。
第二个问题:如果确实是作恶了,那么怎么保证本地 Output 不会把余额支付给作恶方?
思路
这个问题还是要利用 UTXO 的能力和特性,即UTXO不能被双花。一个UTXO只能被一笔交易所花费,这是区块链在验证一笔交易时就会验证的内容,它会根据一笔交易输入中引用的交易和UTXO序号进行查询,只有没有被花费过的UTXO才能进入下一步金额和签名的验证,这是区块链本身保证的特性。
根据这个特性,如果有多笔交易的资金来源都是同一个UTXO,那么只有最先被广播并成功上链的一笔能够花费这个UTXO。而那些没有广播的交易,都会失效,因为它们要花费的同一笔资金已被转到广播成功那笔交易的UTXO里面。
方法
既然一个UTXO不能花费两次,那就可以创建一笔竞争交易,花费同一个UTXO,跟作恶者的交易进行竞争,看谁的交易能够先被广播。
闪电通道中创建的竞争交易就是违约惩罚交易(Breach Remedy Transction),是由被动方去广播,它要实现的就是取代主动方的可撤销交付交易,换成由被动方花费本地 Output ,即RSMC中规定的第二个路径。
如果违约惩罚交易成功取代了可撤销交付交易,那么本地 Output 中的余额就会付到被动方的地址中,作恶方便没有可能再得到这笔资金。
这样就实现了让承诺交易的本地 Output 失去向作恶者支付余额的能力,同时它还实现了把本地 Output的余额支付给未作恶方的目的,以作恶者失去所有资金的代价实现了对作恶者的惩罚,也以另一方获得所有资金的奖励实现了对未作恶方的褒奖。
那么如何能够让违约惩罚交易取代作恶者的可撤销付款交易呢?
还是要在交易广播的时间上想办法,通过设计让违约惩罚交易能比可撤销付款交易更早广播就能抢先花费本地 Output,从而作恶者的交易就被取代而失效。
3. 违约惩罚交易如何能抢先广播
也是时间锁的思路,通过合约的设计让作恶者的交易广播时间被限制在一定范围以后,而让违约惩罚交易能够更早被广播,只要符合解锁条件就可以立即支付,所以只要违约惩罚交易能在作恶者交易被限制的时间内完成上链,就能抢在作恶者的交易之前完成对本地 Output的花费。
这样违约惩罚交易就花费了分配给作恶者的余额,作恶者的交易就失效了,因为资金已经被转走了。而违约惩罚交易的UTXO 接收人是未作恶方,于是作恶者自己的余额就转给了未作恶方。
4. 作恶者的交易如何被限制
1)在交易中增加能限制交易被广播时间的时间锁
两种时间锁
限制交易广播时间的功能一般都是采用时间锁的思路,但在闪电通道中使用的不是常用的绝对时间锁,而是相对时间锁。
绝对时间锁用nLocktime 来表示,是用来限制一笔交易进入区块的时间。
相对时间锁用nSequence来表示,它限制的是一笔交易中某一个UTXO 能够解锁的时间。
因为RSMC合约要限制的其实是已上链的承诺交易中本地 Output 的解锁时间,而不是承诺交易进入区块的时间,所以要用nSequence。
设置在哪里?
一笔交易可能会有几个资金来源,比如闪电通道开启通道时的注资交易就有两个资金来源,每个资金来源都会成为这笔交易的一个交易输入,把这笔交易和它的资金来源之间连接起来的就是交易输入中的引用,所谓引用就是在交易输入中注明资金来源的UTXO序号,以及所在的交易编号。这样就能根据交易编号和UTXO序号定位到资金来源。
nSequence 就设置在一笔交易中的交易输入中,因为交易输入必须要引用某个交易以及一个UTXO作为资金来源,nSequence 要限制的就是引用的这个UTXO的解锁时间。
在闪电通道中,nSequence 要限制的是在主动方用可撤销交付交易对承诺交易中 RSMC Output 进行花费时的解锁时间,所以 nSequence 就设置在可撤销交付交易里引用承诺交易 RSMC Output 的那个交易输入中。
2)相对时间锁 nSequence 实现了对作恶者交易的限制
nSequence 是一个整数值,它表达的是一笔交易所在的区块经过了多少个区块的确认。这里的 nSequence 表达的就是可撤销交付交易所引用的 RSMC Output 所在的承诺交易进入区块之后,这个交易所经过的区块确认数。
nSequence 的这种设置要实现的功能是把可撤销交付交易创建好就放在那里,等它的输入所引用的UTXO所在的交易进入区块之后,看这个区块后面跟随了多少个区块,也就是交易经过了多少个区块确认。要等交易的确认数达到 nSequence 设定的值之后,可撤销交付交易才能被打包,然后广播进区块链。
由此可见,nSequence 是实现通过一笔交易在区块链上存在的时间来计算另一笔交易的广播时间。具体来说是用承诺交易被广播上链之后获得区块确认的数量这个时间来计算可撤销交付交易的广播时间。对可撤销交付交易来,承诺交易被确认的数量是一个相对时间,而不是一个绝对时间,如多少天,多是个区块高度这样。
举例来说,如果 nSequence 设为1000,那么承诺交易被广播之后要获得1000个区块的确认,可撤销交付交易才能被广播,RSMC Output 才能被解锁,资金才会交付给可撤销交付交易;
所以通过 nSequence,主动方想要花费 RSMC Output 的交易会被锁住,必须等 nSequence 设定的时间到期才能被广播并进行解锁操作。
到这里,实现闪电网络免信任的第一个问题《如何保证过时交易被广播上链却不能花费?》就解决了。接下来是第二个问题
(二)作恶行为如何受到惩罚
广播过时交易的行为会受到惩罚,这个问题又可以继续拆分
第一,确定交易双方到底有没有作恶?
第二,如果有人作恶如何保证做恶行为一定能被惩罚?
要解决第二个问题又需要回答下面的两个问题
一 是要弄清楚做恶的是哪一方?就是谁把过时的交易广播出去的?
二 是如何惩罚作恶者,即如何支付罚金?
我们逐个来看
第一,如何确定交易双方到底有没有作恶?
作恶具体是指什么行为?
支付通道做恶是有特殊针对性的,它指的是把链下的承诺交易广播到链上去申请结算和关闭通道这个操作,所以是不是有做恶要确定的是结算交易提交的承诺交易是不是最后一笔。
闪电通道判断是否作恶的方法
我们知道区块链其实是不能判断哪一笔链下交易代表的是通道最后的状态,因此闪电通道的方法不是让区块链去做这个判断,而是提供一个挑战期,让对方提交证据发起挑战。如果发起结算的一方确实做恶了,那么受损失的会是另一方,因此另一方一定会提出挑战。
挑战的证据就是上面讲过的违约惩罚交易,那为什么违约惩罚交易能够确定结算的交易是不是恶意交易?
违约惩罚交易为什么能判断是否作恶?
因为违约惩罚交易只是为已经过时的承诺交易而构建的,不是为最新一笔承诺交易而建。
这句话的意思是说,只有过时的承诺交易才会有对应的违约惩罚交易,而刚创建的最新承诺交易是没有违约惩罚交易的,需要等待下一笔交易发生时,在创建承诺交易的时候才会为这一笔承诺交易创建对应的违约惩罚交易。
违约惩罚交易的生效机制
每一笔新的承诺交易发生时,双方各自需要创建一笔承诺交易来让通道从上一个状态更新到下一个余额状态,但是在对承诺交易进行签名之前,双方需要各自为上一笔承诺交易构建一笔违约惩罚交易,等双方都在违约惩罚交易上签了名,并交换了签名之后,他们才会返回去签署新的承诺交易,然后交换签名。
这就意味着,新的承诺交易生效的同时,上一笔交易的违约惩罚交易就生效了,双方随时都可以广播出去。
违约惩罚交易的作用就是用来取代上一笔交易中主动方花费RSMC Output 的可撤销交付交易。
由于违约惩罚交易中没有限制条件,而可撤销交付交易却有nSequence的时间限制,如果发起结算的一方确实作恶了, 违约惩罚交易能够比可撤销交付交易更早完成对 RSMC Output 的解锁,结果就是上一笔交易的可撤销交付交易被撤销了,而且主动发起作恶交易的一方所有资金还会被罚没,全部转给没有作恶的一方,这就意味着交易的两方都不敢广播上一笔承诺交易,当然更早的也不敢广播,那么所有的过时交易在新承诺交易生效时实际上都已经作废了。所以每一笔违约惩罚交易的最终目的是作废上一笔承诺交易,保证通道中始终只有最新的一笔承诺交易是有效的。
根据违约惩罚交易的构建和作用机制,如果被动方确实广播了一笔违约惩罚交易,并且还通过了链上的挑战验证,就说明这笔结算交易确实做恶了,因为如果广播的承诺交易是最新的,那么被动方手里就不会有一笔对应的违约惩罚交易,更不会通过验证。
反过来说,如果在挑战期(挑战期就是可撤销交付交易中 nSequence 规定的时间),被动方没有广播违约惩罚交易,也就是没有提供挑战的证据,那就说明广播的是最新承诺交易,没有人做恶。那么挑战期结束,主动方就可以广播可撤销交付交易去解他自己那部分资金,到此结算就全部完成了。
第二,确定谁是作恶方?
区块链不能分辨哪一方在做恶是因为链下发生的承诺交易,双方手中持有的都是一样的版本,都有双方的签名,而且双方都可以提交同一笔交易到链上去结算。
因此闪电通道的方案中,对承诺交易的版本进行了区分。
同一笔承诺交易,设计了两个版本,双方各持有一个不同的版本,而且都只能广播自己手中这个版本,相当于通过承诺交易的不同版本为通道两方进行了标识,区块链通过广播到链上的结算交易就能判断提交的是哪一方的承诺交易,进而就能判断是哪一方在发起结算请求。
承诺交易的两个版本相同的地方是
实现的都是同一个结果,都是按照最后一笔承诺交易的状态为两方分配余额;
都包含两个 Output,本地 Output 用来给主动发起广播和结算的一方分配余额,远程 Output 用来给被动方或未发起广播的一方分配余额;
本地 Output 的转账行为都受 RSMC 合约限制,远程 Output 则不受限制,都在承诺交易被广播时立即支付。
不同的地方是
两个版本限制的对象不一样,比如 A 版的本地 Output 中 RSMC 限制的是 A 方,B方却不受限制;B 版则相反,限制的是B,A却不受限制
每方只能持有和广播自己的版本,比如 A 方只能持有A版,B方只能持有B版;A 方只能广播 A 版,B 只能广播B版。
承诺交易被这样设计,如果广播到链上去的是A,那么区块链就能判断发起广播的是A方,这样就能实现确定广播者,以及作恶方是谁的目的。
第三,作恶方如何支付罚金?
其实就是 RSMC 合约以及它所规定的两个花费路径。
(1)通过广播的交易版本确认了主动发起结算的是哪一方;
(2)通过RSMC合约限制了本地 Output 对主动发起承诺的一方分配余额的时间;
(3)可撤销交付交易用nSequence 限制了主动方花费 RSMC Output的资金;
(4)被动方广播违约惩罚交易经区块链验证;
(5)验证通过证实对方的作恶行为;
(6)因为违约惩罚交易没有时间限制,可以立即解锁 RSMC Output,完成对承诺交易本地 Output的花费;
(7)作恶方的可撤销交付交易被撤销,失去了他在通道中的所有资金;
(8)而没有作恶的一方,在承诺交易被广播的时候就拿到了远程 Output 分给资金的那部分资金,后面又通过违约惩罚交易拿到了对方的资金,所以他拿到了通道中所有的资金。
这样保证通道不能做恶的三个问题都被解决了,这个设计中包含了两个版本的承诺交易,还有两个版本的可撤销交付交易,两个版本的违约惩罚交易,其实还有两个版本的交付交易,总共8个交易。
前面我们没有怎么涉及的是被动方用来花费远程 Output 的交付交易,因为闪电网络白皮书中没有细讲,我也没有弄明白是怎么创建的,应该是在闪电通道中的重要性相对来说比较低吧,我的理解其实不要这个交易,远程 Output 应该也能实现立即付款的功能。
这些交易中的可撤销交付交易和违约惩罚交易都是RSMC合约中的设计,可见通过这一系列交易的设计,完成了RSMC合约惩罚通道的作恶行为和奖励未作恶一行为的规定。
以上是闪电通道免信任其中的一个核心问题,即如何解决用过时交易的欺骗手段进行恶意花费。
还有一个核心问题是如何确保存入链上2-2公共账户用来开启通道的资金不会被永久锁住拿不出来。
如何防止注资交易2-2多签账号中的资金被锁?
对闪电通道来说其实这个问题比较简单,而且通过解决上面的其他问题,这个问题已经已经被解决了。
解决方案就在承诺交易
闪电通道的承诺交易都是双方各持有一份,而且都交换过签名的。所以只要把第一笔承诺交易的分配方案设计成匹配注资交易中双方的充值金额就行了,承诺交易的其他设计都不用变化。
比如开启通道时如果双方都充值了0.5 BTC,那么第一笔承诺交易的两个 Output 金额也都是 0.5 BTC,远程和本地的金额都一样。
只是这一笔承诺交易不是在通道中发生的交易,它代表的是双方的初始余额状态,即第一笔链上交易的状态。我们可以把它设为0#承诺交易,作用相当于其他通道中的退款交易。
0#承诺交易的作用原理
0#承诺交易还是需要用 RSMC 来约束本地 Output。限制它向主动发起结算一方支付余额的时间。
如果通道中还没有发生交易,一方就跑路了,那么另一方可以主动广播自己手中的0#承诺交易,因为还没有发生过链下的通道交易,那么对方手中就不会持有0#承诺交易的违约惩罚交易,因为双方还没有创建过通道交易。这种情况,发起结算的一方只需要等待时间锁到期就可以拿回自己的资金。
当然,如果通道中已经发生过交易了,那么双方就一定创建过0#承诺交易的违约惩罚交易并交换了签名,此时再广播0#承诺交易就是作恶了,对方就能通过广播违约惩罚交易对作恶方执行惩罚,这是0#承诺交易中仍然需要RSMC合约的原因。
其实0#承诺交易跟其他的链下承诺交易作用原理都是一样的,只是它只能用在通道中还没有发生过交易的情况,目的是用来结算双方的初始余额。
以上就是闪电通道免信任的整体思路和方案原理。
至于通道具体是怎样设计的,比如通道的流程,每一笔交易如何构造,合约怎样设计,后面有时间再写。
学习闪电网络才让我明白什么叫烧脑,感觉我的大脑已经崩盘无数次了。然而这才开始呢,后面还有好长的路,哈哈。
相关阅读
Nervos Fiber Network 轻皮书学习(1):闪电网络介绍
xitter.cf/xueblock/status/182838…
Nervos 闪电网络轻皮书学习(2):单向支付通道
xitter.cf/xueblock/status/183206…
闪电网络学习3:支付通道的演化
xitter.cf/xueblock/status/183593…
参考资料
闪电网络白皮书:
lightning.network/lightning-…
精通比特币:
github.com/bitcoinbook/bitco…
播客《Lightning Network 技术演化史》:
xiaoyuzhoufm.com/episode/5e2…
Jan 带你细数八种支付通道方案:
mp.weixin.qq.com/s/v6NR68fDw…


雪解 retweeted
闪电网络学习5:闪电通道运行流程(下)
上一篇文章《闪电网络学习5:闪电通道运行流程(上)》整理了闪电通道开始交易之前的准备工作,这一篇正式进入通道交易的过程。
xitter.cf/xueblock/status/185514…
2. 通道交易
从通道中发生的第一笔交易开始,双方的余额就会从5 : 5 这一初始状态开始进行变化和更新,每发生一笔交易,都需要创建一笔新的承诺交易在双方之间确认新的余额状态,同时也需要对上一笔交易的状态进行作废的操作。
在通道开始交易之前,我们先来了解一下通道交易的流程。
通道交易的流程
第一、构建1#承诺交易的两个版本
第1、准备撤销密钥
第2、收款方向付款方发送付款发票和撤销密钥
第3、付款方构建1#承诺交易的B版并签名
第4、付款方向收款方发送1#承诺交易B版和撤销密钥
第5、收款方构建1#承诺交易的A版并签名
第6、收款方向付款方发送1#承诺交易A版
第二、构建1#交付交易的两个版本
第1、付款方构建交付交易的B版
第2、收款方构建交付交易的A版
第三、构建1#可撤销交付交易的两个版本
第1、付款方构建交付交易的A版
第2、收款方构建交付交易的B版
第四、交换0#承诺交易的撤销私钥
第五、构建1#违约惩罚交易的两个版本
第1、付款方构建违约惩罚交易的B版
第2、收款方构建违约惩罚交易的A版
下面正文开始
通道交易的构建
第一、构建 1#承诺交易的两个版本
因为我们已经把退款交易当作了第一笔承诺交易,那么通道中正式发生的第一笔交易就被当作是第二笔承诺交易。第一笔承诺交易代表的状态是状态0,序号为0#,编号为CT00。那么第二笔承诺交易的序号就记为1#,代表状态1,交易编号记为CT01,两个版本分别就是CT01a 和 CT01b。
我们来看CT01的交易流程
1. 发送付款发票
小笨向小艾发送一个1BTC的付款请求,通道中的说法是收款方向付款方发送了一个发票,让付款方向他支付 1个BTC。
这个付款请求中,小笨要把自己用在CT01b中的撤销公钥KBRSMC1 发给小艾,因为小艾在创建CT01b 时,本地Output 的替代花费路径中需要用到小笨的撤销密钥。
撤销公钥由双方提前生成,在正式开始通道交易时,收款方在向付款方发出付款申请时就需要首先把自己的撤销公钥发给对方,不然对方无法创建对应的承诺交易并付款。
2. 构建1#承诺交易的B版
1#承诺交易的B版 CT01b 由小艾创建,这个版本会发给小笨由小笨持有。
交易输入
资金来源:FT交易,0#UTXO
金额:10BTC
解锁脚本:小艾的FT私钥KAFT签名
交易输出
0#(远程):分配给小艾
金额:4BTC
锁定脚本:小艾的DT公钥PADT
1#(本地):分配给小笨
金额:6BTC
路径1
锁定脚本:小笨的公钥+1000区块
路径2
锁定脚本:小笨的撤销公钥KBRSMC1 +小艾的公钥
3. 发送 CT01b 和 A版的撤销公钥
小艾在创建好的 CT01b上签名,然后把 CT01b 发给小笨,由小笨持有和保管。
小艾向小笨发送CT01b 时,也要把自己在A版CT01a 中要用到的撤销公钥KARSMC1发给小笨,因为小笨需要使用小艾的撤销公钥创建CT01a 本地Output 的替代路径。
4 . 构建1#承诺交易的A版
1#承诺交易的A版 CT01a 由小笨创建,这个版本会发给小艾由小艾持有。
交易输入
资金来源:FT交易,0#UTXO
金额:10BTC
解锁脚本:小笨的FT私钥KBFT签名
交易输出
0#(远程):分配给小笨
金额:6BTC
锁定脚本:小笨的DT公钥PBDT
1#(本地):分配给小艾
金额:4BTC
路径1
锁定脚本:小艾的公钥+1000区块
路径2
锁定脚本:小艾的撤销公钥KARSMC1+小笨的公钥
5. 发送A版承诺交易 CT01a
小笨在创建好 CT01a上之后,用自己的FT交易私钥签名然后发给小艾,由小艾持有和保管。
构建好这两笔CT交易并交换签名之后,1#承诺交易CT01就生效了。接下来双方还需要构建子交易来花费分配给自己的Output,即构建转移自己在通道中资金余额的子交易:交付交易和可撤销交付交易。
第二、构建1#交付交易的两个版本
交付交易是花费远程Output的交易。
1. 小艾构建CT01b 的交付交易 DT01b
CT01b 的远程 Output ,资金是分配给小艾的,因此小艾需要为其构建交付交易 DT01b,如果小笨广播了 CT01b,这笔交易就会把远程 Output 中的资金转移到小艾的地址。
交易的构建
交易输入(Input)
资金来源:1#承诺交易 CT01b,0#UTXO(远程)
金额:4BTC
解锁脚本:小艾的DT私钥KADT 签名
交易输出(Output)
金额:4BTC
锁定脚本:小艾的公钥PA
2. 小笨构建CT01a 的交付交易 DT01a
CT01a 的远程 Output ,资金是分配给小笨的,因此小笨需要为其构建交付交易 DT01a,如果小艾广播了 CT01a ,这笔交易就会把远程 Output 中的资金转移到小笨的地址。
交易的构建
交易输入(Input)
资金来源:1#承诺交易 CT01a,0#UTXO(远程)
金额:6BTC
解锁脚本:小笨的DT私钥KBDT 签名
交易输出
金额:6BTC
锁定脚本:小笨的公钥PB
第三、构建1#可撤销交付交易的两个版本
可撤销交付交易是花费本地 Output 的交易。
1. 小艾构建CT01a 的可撤销交付交易 RDT01a
CT01a 的本地 Output ,资金是分配给小艾的,因此小艾需要为其构建可撤销交付交易 RDT01a,如果小艾自己广播了 CT01a ,需要这一笔交易把本地 Output 中的资金转移到小艾的地址。
交易的构建
交易输入
资金来源:1#承诺交易 CT01a,1#UTXO(本地)
金额:4BTC
解锁脚本:小艾的私钥KA签名
时间锁:1000区块
交易输出
金额:4BTC
锁定脚本:小艾的公钥PA
2. 小笨构建CT01b 的可撤销交付交易 RDT01b
CT01b 的本地 Output ,资金是分配给小笨的,因此小笨需要为其构建可撤销交付交易 RDT01b,如果小笨自己广播了 CT01b ,需要这一笔交易把本地 Output 中的资金转移到小笨的地址。
交易的构建
交易输入
资金来源:1#承诺交易 CT01b,1#UTXO(本地)
金额:6BTC
解锁脚本:小笨的私钥KB签名
时间锁:1000区块
交易输出
金额:6BTC
锁定脚本:小笨的公钥PB
第四,交换0#承诺交易CT00的撤销私钥
在完成了1#承诺交易及其2对子交易的构建之后,双方就需要抓紧把0#承诺交易CT00的状态给撤销或者作废掉,因为新的交易状态已经生效,老的状态已经无效了。
过时状态的撤销需要通过交换双方在过时交易即CT00中使用的撤销密钥来完成。
撤销密钥是双方在自己所持有那一版CT交易中,本地Output 的替代花费路径中所使用的锁定密钥。但是要交换的是前一笔CT交易所使用的撤销密钥,而不是当前这一笔CT交易的撤销密钥,这一点一定要注意,如果把当前交易的撤销私钥交给了对方,即使你没有作恶,对方也会拥有你最新状态下的资金解锁权。我们要实现的是把过时交易的资金解锁权交给对方,这样才会阻止两个持有方主动去广播过时的交易进行作恶。
因此小艾需要把CT00a中使用的撤销公钥的私钥 KARSMC0 发给小笨,而小笨需要把CT00b 中使用的 KBRSMC0 发给小艾。 双方以此来把自己在前一笔CT交易中对本地Output的解锁权转移给对方,相当于让对方获得自己在前一笔交易中的资金转移能力。
交换撤销密钥的方案实际上是双方向对方承诺自己不会广播过时交易进行欺骗和作恶的一个保证。
第五、构建0#违约惩罚交易的两个版本
简单介绍
有了对方在0#承诺交易中专用的撤销密钥,双方就能为0#CT交易构建违约惩罚交易。违约惩罚交易的英文是Breach Remody Transaction, 简称为BRT。
这笔交易就是本地Output的替代花费路径,它具有抢在持有方的可撤销交付交易RDT之前,转移掉本地 Output 给持有方支付的资金的能力。也就是替代持有方自己的子交易花费掉持有方的资金,当然它的前提是持有方进行了广播过时承诺交易的作恶行为。
因此BRT罚交易也只是针对过时CT交易而构建,最新一笔交易是不会构建BRT交易的,因为只有过时的交易才需要作废余额状态。
交易构建
1. 小艾构建 CT00b 的违约惩罚交易 BRT00b
交易输入
资金来源:0#承诺交易 CT00b,1#UTXO(本地)
金额:5BTC
解锁脚本:小笨的撤销私钥KBRSMC0 签名 + 小艾的私钥KA 签名
交易输出
金额:5BTC
锁定公钥:小艾的公钥PA
BRT交易花费的是对方的本地Output,因此小艾构建的BRT是用来花费小笨的本地 Output,所以她构建的是CT00b的违约惩罚交易BRT00b。
这笔交易的交易输入中需要用到小笨的撤销私钥KBRSMC0进行签名,加上小艾自己的私钥签名才能解锁CT00b的本地Output,并把资金转移到交易输出锁定脚本中设置的小艾的公钥地址。这也是上一步交换双方撤销私钥的原因。
2. 小笨构建CT00a 的违约惩罚交易BRT00a
小笨要构建的是CT00a的违约惩罚交易BRT00a。
交易输入
资金来源:0#承诺交易 CT00a,1#UTXO(本地)
金额:5BTC
解锁脚本:小艾的撤销私钥KARSMC0 签名+ 小笨的私钥KB 签名
交易输出
金额:5BTC
锁定公钥:小笨的公钥PB
这笔BRT交易的金额,两个版本都是5BTC,因为这是针对上一笔承诺交易的本地Output构建的替代花费交易。上一笔即0#CT交易,或者退款交易,分配方案是初始状态即5 : 5 的余额比例。
如果任何一方作恶,在CT01已经生效的情况下广播了CT00去申请结算,那么没有作恶的一方都可以用这一笔BRT00交易去转走作恶方在本地Output中的那一半资金,因为作恶方的可撤销交付交易RDT00有时间锁限制,没有那么快能够解锁本地Output,而BRT00交易没有时间限制,能够抢先转移资金。
而且CT00分配给未作恶方的那一半资金也会在CT00被广播时通过交付交易转移到未作恶方的地址。这样10个BTC会全部转移给未作恶方,作恶方将一分钱也拿不到。
3. 通道的持续或者结束
当然如果没有人广播CT00,就意味着没有人作恶,通道要么保持4:6 的新状态,直到下一笔交易更新当前的状态,要么在4:6 的状态结束通道。
如果双方不打算关闭通道,此后通道会在这个机制下持续进行交易,并进行状态更新。
如果任何一方,或者双方打算在最新状态下结束通道,有两种方式可以用来发起解锁和关闭通道:
一是单方面关闭,任何一方单方面广播了CT01,区块链会按照4:6 的比例结算双方的余额,只是主动广播的那一方需要等待时间锁到期,而被动方不需要等待。
二是双方合作关闭,需要按照4:6 的比例构建一笔新的结算交易,即行权结算交易,分配方案跟CT01 是一样的,只是两个Output中都不需要设置时间锁,所以双方解锁资金时都不用等待,在行权结算交易被广播之后都能立即赎回自己那一部分资金。
到这里闪电通道的开启,交易的构建和第一笔交易发生的过程就结束了,我们也完成了对闪电通道整个过程的初步理解。
相关阅读
Nervos Fiber Network 轻皮书学习(1):闪电网络介绍 xitter.cf/xueblock/status/182838………
Nervos 闪电网络轻皮书学习(2):单向支付通道 xitter.cf/xueblock/status/183206………
闪电网络学习3:支付通道的演化 xitter.cf/xueblock/status/183593………
Nervos 闪电网络学习4:双向支付通道 xitter.cf/xueblock/status/183855……
闪电网络学习5:闪电通道运行流程(上)
xitter.cf/xueblock/status/185514…
参考资料
闪电网络白皮书: lightning.network/lightning-………
Tadge Dryja的视频《Payment Channels and Lightning Network》: youtube.com/watch?v=Hzv9WuqI……
精通比特币: github.com/bitcoinbook/bitco………
播客《Lightning Network 技术演化史》: xiaoyuzhoufm.com/episode/5e2………
Jan 带你细数八种支付通道方案: mp.weixin.qq.com/s/v6NR68fDw……


闪电网络学习5:闪电通道运行流程(上)
前一篇文章分析了闪电通道防止和惩治作恶的原理,即通过一系列相互依赖的交易,包括退款交易,承诺交易,交付交易,可撤销的交付交易,违约惩罚交易等,把它们结合起来实现了可撤销按序到期合约 RSMC 的功能,这个功能就是帮助闪电通道作废了通道中所有过时交易的余额状态,并以奖惩机制一方面确保广播过时交易进行结算的欺骗行为都会受到罚没资金的惩罚,另一方面确保在作恶发生时没有作恶的一方会受到奖励,那就是获得对方的所有资金。
对RSMC的作用总结成一句话,就是让闪电通道实现以经济惩罚的机制而不是物理阻隔的方式来防止和惩治欺诈交易的作恶行为,最终实现了一个免信任的支付通道。
今天这篇文章的主题就是闪电通道的运行流程,重点是闪电通道中这些交易是如何构建出来的,他们又是如何结合起来实现RSMC合约的功能的。
本文主要内容如下
1. 开启通道
1)构建注资交易
2)构建退款交易(0#承诺交易)的两个版本
3)签名和广播注资交易,完成充值和通道开启
4)构建0#交付交易的两个版本
5)构建0#可撤销交付交易的两个版本
2. 通道交易
1)通道交易的流程
2)通道交易的构建
(1)构建1#承诺交易的两个版本
(2)构建1#交付交易的两个版本
(3)构建1#可撤销交付交易的两个版本
(4)交换0#承诺交易的撤销私钥
(5)构建1#违约惩罚交易的两个版本
进入正文,我们先从通道的开启开始。
1. 开启通道
在新建一个闪电通道时,需要提前准备好三个交易:一个注资(充值)交易,一对退款交易(两个版本)。
1)构建注资交易FT
注资交易就是充值交易Funding Transaction,简称FT。
它的作用是用来创建通道,即在比特币链上创建共管账号(即多签地址)并向这个地址充值资金,完成支付通道的开启。
跟所有比特币交易一样,注资交易也是由两个部分组成,即交易输入和交易输出。
第一:构建交易输入 Input
交易输入是用来表达当前交易所要操作的这笔资金来源和资金所有权归属的构造,主要内容包括引用的交易ID和未花费的交易输出即UTXO的序号,所涉及资金的金额,以及如何解锁这笔资金的方法(就是指解锁脚本)几个部分。其中引用的交易编号(TXid)和UTXO序号确定了资金的来源,解锁脚本中需要提供的数字签名则负责验证资金的所有权。
注资交易的资金来源于通道双方,因此需要引用的TXid和UTXO序号至少要有两个,即需要有两个或者以上的Input,分别代表两方提供的资金来源。
比如小艾(用A代表)和小笨(用B代表)各自向通道提供5个BTC的资金,那么他们需要分别提供一个(或多个)UTXO,每一个UTXO及其所在的交易就是需要引用的资金来源,它们构成一个输入;每方提供的UTXO所包含的资金合计必须要稍微大于5BTC,因为除了留在通道中的5BTC,开启和关闭通道时都需要发起BTC链上交易,要支付一些交易费用。
下面用小艾和小笨开启通道作为案例,来看FT交易的两个交易输入(Inputs)如何构建。
输入1:0# Input
交易ID:xxxxxx
UTXO序号:xxxxxx
金额:5.001BTC
解锁脚本:用小艾的私钥KA签名
输入2:1# Input
交易ID:xxxxxx
UTXO序号:xxxxxx
金额:5.001BTC
解锁脚本:用小笨的私钥KB签名
上例的两个Input中,0# Input 是小艾提供的,因此解锁脚本要用小艾的私钥KA提供签名,1# Input 是小笨提供的,因此解锁脚本要用小笨的私钥KB提供签名。每一方都要在自己提供的UTXO使用匹配的私钥进行签名来验证这笔资金的所有权,证明自己是这笔资金的所有者。
第二:构建交易输出 Output
交易输出是表达这笔交易的资金和所有权归属去向的构造,主要内容包括金额和锁定脚本。其中锁定脚本规定了这笔资金的花费条款,即哪个私钥能够解锁这笔资金,以及哪个地址拥有资金所有权。注资交易的锁定脚本中设置的是一个多签的公钥地址,表示这笔资金的去向就是这个多签地址,所有权则由锁定脚本中双方的公钥哈希进行锁定封印。
还是来看小艾和小笨开启通道的案例
0# Output
金额:10BTC
锁定脚本:A+B 的FT多签地址
注资交易的资金去向是一个共管的账号,即由一个2-2多签地址来接收注资交易的资金,所以必须生成一个由2-2 双方多签地址控制的交易输出(Output),由双方的密钥共同控制,充值的时候双方的10个BTC会全部进入并锁定在这个Output 里面。FT交易多签 Output 中用来锁定资金的密钥由双方分别提供,而且这个密钥只能用于注资交易,不能复用在其他地方。比如小艾在FT交易的专用公钥是 PAFT,小笨是 PBFT。
注资交易只需要创建一笔交易,双方的资金都放在一个Output 里面,因此必须通过双方合作来构建和花费,即需要双方在各自提供的 Input 里面签名之后才能广播出去经过矿工的处理,任意一方发起广播都可以。
但是现在只需要把交易构建出来,还不用签名和广播,需要完成了下一步的退款交易之后再返回来完成操作。
2)构建退款交易
之所以要构建退款交易是因为充值到注资交易的资金进入了共管账号,需要双方合作才能解锁和转移,万一一方不配合就会导致资金被锁,造成充值者的损失。
所以退款交易的作用是按照FT交易的初始状态分配双方的资金,也就是把充值到FT交易2-2共管账号的资金按照充值金额退回给双方。
退款交易这部分的主要内容包括
(1)退款交易= 0#承诺交易
(2)0#承诺交易的构建原则
(3)0#承诺交易的两个版本
(4)0#承诺交易的两部分结构
(5)0#承诺交易的脚本
(1)第一笔承诺交易0#CT
退款交易 = 0#承诺交易
退款交易其实也是一笔承诺交易,因为它也是发生在链下,没有广播到链上进行验证和公证,是双方在链下向对方保证能够按照原样进行退款的承诺,因此也被认为是一笔承诺交易,即Commitment Transaction, 以下简称CT。我们可以把退款交易当作是第一笔承诺交易。
承诺交易(CT)要解决的第一个问题是要确定通道中的哪一方主动向比特币区块链发起了广播承诺交易的结算申请,这是在通道交易中要区分作恶者并给予惩罚的前提。其本质是要让区块链能辨别主动发起交易广播的是哪一方。
实现这一目标的方案就是把承诺交易构建为两个版本。
(2)0#承诺交易的构建原则
第一,承诺交易要构建为两个版本。退款交易是第一笔承诺交易,因此也需要要构建成两个版本,每方各构建一个版本,签名之后发给对方,由对方持有。
第二,承诺交易的结构跟比特币交易一样。也是由交易输入和输出两个部分构成,因此退款交易也是通过构建输入和输出两个部分进行构建。
第三,承诺交易代表的是通道中的状态。第一笔承诺交易代表的是通道的初始状态,即双方之间还没有发生交易时的状态。我们把初始状态设为状态0,所以第一笔承诺交易代表的就是状态0,交易序号设为0#,交易编号就是CT00,两个版本分别为CT00a和CT00b,小艾手中持有的是CT00a,小笨手中的是CT00b。
在这样的原则之下,我们来构建第一笔承诺交易,也就是退款交易。
(3)0#承诺交易的两个版本
小艾和小笨需要各自构建一个版本,签名之后发给对方持有。
小笨构建A版CT交易CT00a,签名之后发给小艾,由小艾持有
A版(CT00a)
交易输入(Input)
所引用的交易及UTXO:FT交易(ID),0#输出
金额:10BTC
解锁脚本:B的FT交易私钥KBFT 签名
交易输出(Output)
0# Output:(远程)
金额:5BTC
锁定脚本:B的DT公钥PBDT
1# Output:(本地)
金额:5BTC
花费路径1:
锁定脚本:PA && 1000 区块
花费路径2:
锁定脚本:双方的撤销公钥,即PARSMC0 && PB
CT00a 由小艾持有,小艾想要单方面发起结算时只能广播A版的CT交易。
小艾构建B版CT交易CT00b,签名之后发给小笨,由小笨持有
B版(CT00b)
交易输入(Input)
所引用交易及UTXO:FT交易(ID),0#输出
金额:10BTC
解锁脚本:A的FT交易私钥KAFT签名
交易输出(Output)
0# Output:(远程)
金额:5BTC
锁定脚本:A的DT公钥PADT
1# Output:(本地)
金额:5BTC
花费路径1: 锁定脚本:PB && 1000 区块
花费路径2: 锁定脚本:双方的撤销公钥,即PBRSMC0 && PA
小艾构建好CT00b,签名之后发给小笨持有,小笨想要单方面发起结算时只能广播B版CT交易。
(4)0#承诺交易结构的两个部分
承诺交易是完全按照比特币交易的结构进行构建的,只不过在构建完成以后没有广播到比特币链上去,而是保存在链下双方自己的设备中。所以第一笔承诺交易的构建跟注资交易一样,也是通过交易输入和交易输出两个部分进行构建。
第一部分:交易输入
交易输入包括的主要内容是资金来源,金额,和解锁脚本。
资金来源:FT 交易, 0# Output
退款交易要分配的是注资交易(FT)多签Output中的资金,因此它的资金来源只有一个,即只有一个交易输入,就是 FT 交易的 0# Output 也就是2-2多签地址控制的 Output。
金额:10BTC。
解锁脚本: KAFT签名 + KBFT 签名
解锁脚本是用来验证资金所有权的一个脚本,因为FT交易创建 2-2 Output 时在锁定脚本中使用了双方的FT交易多签地址进行锁定,所以这里解锁时需要双方各自提供自己专用于FT交易的私钥 KAFT 和 KBFT 签名进行验证。
在示例中两个版本的输入部分都只有一方的签名,是因为都是对方创建的交易发给另一方持有,比如A版交易CT00a是由小笨构建,签名之后发给小艾持有,因此只有小笨的签名,小艾可以随时添加自己的签名构成完整的多签签名去广播;同理B版交易CT00b是由小艾构建,签名之后发给小笨持有,因此只有小艾的签名,小笨也可以随时添加自己的签名去广播。
第二部分:交易输出
理解向双方分配资金的两个Output
承诺交易需要向两方分配资金,所以在表达资金去向的交易输出部分至少要创建两个 Output,用来给两方支付余额。一个叫做本地Output,是分配给持有方的;一个叫做远程Output,是分配给非持有方的。这是针对持有方来讲。
但是CT交易是由非持有方构建好之后发给持有方的,因此对非持有方即构建方来讲,在构建的时候远程Output 是用来分配给自己的,而本地Output是分配给对方的。
我们以小艾持有的A版承诺交易,即 CT00a 为例来看0#CT交易的交易输出。
CT交易中的两个输出,序号按照0开始向后编号。比如可以把远程 Output 设为0#,把本地 Output 设为1#。由于退款交易分配的是双方的初始余额状态,即两方向通道充值的金额比例,所以两个Output中的资金都是5BTC。
0# 远程 Output
远程 Output 的基本内容很简单,就是金额和锁定脚本。CT00a 的远程 Output 金额为5BTC,锁定脚本是小笨的公钥PBDT。
金额:5BTC
锁定脚本:小笨的公钥哈希PBDT
远程Output中的锁定公钥
关于这个公钥需要解释一下,因为它是专用于交付交易即DT中的公钥(小笨的公钥为PBDT),原因如下
闪电通道在承诺交易的设计中,Output 的花费不是在广播CT交易时把资金直接支付到 Output 锁定脚本中的地址,而是需要再发起一笔子交易才能完成对 Output 中资金的转移。
用来转移远程 Output 资金的子交易就叫做交付交易Delivery Transaction,简称为DT。它要完成的是CT交易对非持有方资金的交付。
闪电网络的白皮书中关于交付交易的内容中提到了PAliceD 和 PBobD 这一对公钥 ,就我的理解这个公钥就是专门用来指代交付公钥的,D是指Delivery,所以这两个公钥是指 Alice 和 Bob 在花费远程Output 时,资金交付所使用的公钥。
因此在案例中构建远程Output的时候,锁定脚本里用的是小笨的交付公钥PBDT。但是也看到很多地方的解释中这个锁定脚本里面用的就是通用的密钥,而非专用于交付交易的密钥。我是按照闪电网络白皮书中的内容来进行理解和解释。
1# 本地 Output
本地 Output 基本内容也只有两个部分:金额为5BTC,另一个部分是关于花费条件。
这里的花费条件就是由RSMC合约规定的两个花费路径。
第一个路径是由持有方解锁和花费。
因此本地Output 的锁定脚本就是持有方的公钥,CT00a 的持有人为小艾,因此锁定脚本为小艾的公钥PA。
但是这个路径对本地Output 的解锁有时间限制,因为这个路径是在持有方主动广播了承诺交易时,由持有方发起的子交易,它想要做的是转移持有方在承诺交易中的资金。为了避免主动广播交易的一方进行欺骗,就会限制这一笔交易解锁本地Output的时间。
因此这个路径中需要增加一个时间锁的设定,CT00a的例子中设置了1000个区块的相对时间锁。
所以整理路径1的锁定脚本为:小艾的公钥PA + 1000区块
第二个路径是用一笔子交易取代第一个路径,即替代路径。
这个替代路径的子交易就是违约惩罚交易,因为它的作用是取代第一个路径并拿走持有方在通道中的资金,因此只有在持有方广播了过时的承诺交易即进行欺骗时才会被执行。
通过违约惩罚交易花费本地Output需要双方的配合,即要提供双方的签名才能解锁,因此在它对应的锁定脚本中使用的是双方的公钥进行锁定,类似于2-2的多签Output,不过这里用来锁定资金的密钥是一个专用密钥,叫做撤销密钥。每一笔CT交易的本地 Output 在替代路径中使用的撤销密钥都是专用的,不能复用于其他交易。
撤销密钥由双方的密钥合起来构成。
在实际案例中,CT00a 本地 Output 的替代路径中使用的是小艾的RSMC专用密钥和小笨的通用密钥,即PARSMC0+PB,它们一起构成了一个完整的撤销密钥。
这里只有CT交易的持有方用的是专用的撤销密钥,而非持有方用的却是通用密钥。这样设置是为了简化密钥管理,具体逻辑这里就不展开,后面打算再整理一篇闪电通道的整体逻辑,在RSMC 撤销密钥的运行原理那部分再详细解释。
就案例中来说,每个版本CT交易中,持有方的撤销密钥,比如A版的PARSMC0 是由小艾预先创建的撤销密钥,在小笨构建0#承诺交易之前小艾需要把这个撤销密钥的公钥发给小笨,因为A版CT交易是由小笨构建的,而A版的本地Output中在替代路径中使用的是小艾的撤销公钥加上小笨的通用公钥。有了小艾的PARSMC0 加上自己的公钥PB,小笨才能构建出CT00a,签名之后他会把CT00a 发给小艾持有和保管。在后面第二笔CT交易发生后要撤销这一笔承诺交易的状态,也是通过这个撤销密钥来实现的。那里小艾需要把 PARSMC0 的私钥即撤销私钥KARSMC0 发给小笨,由小笨构建违约惩罚交易来实现作废过时CT交易的目的。
同理,小笨也会提前生成自己的撤销密钥,并且把公钥PBRSMC0发给小艾,让小艾构建承诺交易的B版,签名之后发给小笨持有。以后要撤销这一笔承诺交易的时候,小笨也需要把 PBRSMC0 的私钥KBRSMC发给小艾,由小艾构建违约惩罚交易来实现作废过时CT交易的目的。
(5)0#承诺交易的脚本
关于第一笔承诺交易的构建,我从《精通比特币》中找到了交易的脚本,复制如下:
Input:2-of-2 funding Output, signed by Bob
Output 0 <5 bitcoins>:
<Bob's Public Key> CHECKSIG
Output 1<5 bitcoins>:
IF
# Revocation penalty output
<Revocation Public Key>
ELSE
<1000 blocks>
CHECKSEQUENCEVERIFY
DROP
<Alice's Public Key>
ENDIF
CHECKSIG
这是A版CT交易的脚本,由Alice持有且只有Alice能广播。但是这个版本是由Bob构建,签名之后发给Alice的,因此Input中目前只有Bob一方的签名。
在两个交易输出中,
Output 0为远程Output,金额为5BTC,是分配给Bob的,因此由Bob的公钥进行锁定<Bob's Public Key>。如果Alice广播了这笔交易,到时候这个Output需要Bob发起一笔交付交易DT,并用Bob在这个Output中使用的锁定公钥对应的私钥进行签名才能解锁和花费。
Output 1 是本地Ouput,金额也是5BTC,理论上是分配给Alice的,但是RSMC合约为其设置了两个花费路径(IF……ELSE,如果……就,如果不…….就……)。
两个花费路径的顺序说明
需要说明一下,《精通比特币》中这两个路径的设置顺序,跟闪电网络白皮书的作者之一Tadge Dryja在视频中讲解的不一样。视频中讲解的路径1是由持有方单方花费,路径2是由撤销密钥花费。而《精通比特币》这个脚本中刚好相反,路径1是撤销密钥花费,而路径2是持有方单方花费。
因此在《精通比特币》脚本中的交易,路径1是由撤销公钥进行锁定,而撤销公钥就是双方在替代路径中所使用的公钥,需要双方合作即提供双方的对应私钥才能解锁,解锁之后资金会支付到撤销公钥对应的地址;路径2则是由Alice单方的公钥进行锁定,但是脚本中设置了1000个区块的时间锁,需要等CT00a 上链之后经过1000个区块确认之后,路径2的交易才能被打包进入区块,然后执行Alice的签名验证并完成资金所有权转移。
两个花费路径是按照顺序进行执行,如果IF后面的第一个条件成立就会这个条件下的指令进行操作,即把钱支付到撤销公钥对应的地址。如果第一个条件不成立,就按照ELSE后面的指令执行,即在1000个区块确认之后把钱支付到Alice的公钥地址中。这个路径设置所表达的意思是这笔钱虽然理论上是分配给Alice的,但是要真正支付给她是有一定条件的,要在IF后的第一个条件不成立的时候,而且要等1000个区块之后,这两个条件都满足的前提下,Alice才能真正拿到这笔钱。
下面图片中显示的是闪电网络作者Tadge Dryja在视频中提供的脚本,脚本的右半部分是针对CT交易A版的两个Output,上面2个Coins 的是本地Output,下面8个Coins是远程Output。
Tadge Dryja 讲解闪电网络的视频地址如下:
youtube.com/watch?v=Hzv9WuqI…
就我理解这个顺序应该没有那么重要,所以我在前面构建0#承诺交易的两个版本那里用了闪电网络视频中的顺序,而这里的脚本还是直接用了《精通比特币》的顺序。
以上是对退款交易即第一笔承诺交易的构建过程和关于交易原则,交易版本,交易结构以及交易脚本的解释。
3)完成充值和通道开启
在双方为对方构建好退款交易并签名之后,他们就都不用担心对方玩消失了,因为即使对方不配合,自己也可以广播退款交易来赎回自己向多签地址充值的资金。
所以这时候双方就可以回去在注资交易上签名,并把FT交易广播出去,双方提供的资金就会被打进链上的多签地址,通道就创建好了。
但是在通道交易正式开始之前,还有两对交易需要构建,就是交付交易和可撤销的交付交易。因为承诺交易的两个Output 在向两方分配余额的时候不会直接把资金支付到Output 脚本中的公钥地址,而是需要双方各发起一笔子交易来转移资金。
在退款交易即 0#CT交易的情况中,如果一方真跑路了,另一方广播了 0#CT交易想要赎回自己的资金,也需要通过广播可撤销交付交易才能把充值的资金拿回来,而且需要等待时间锁到期才拿得到退回来的钱。只不过这两笔交易都不需要对方的签名,用自己的密钥就可以构建,所以在充值之后构建也没有关系,甚至是在它所在的承诺交易被广播,确实需要用到交付交易和可撤销交付交易的时候再构建也不迟。当然在构建好了0#CT交易还没有完成注资交易就构建也没有问题。
接下来我们要来完成构建0#承诺交易的两对子交易。
4)构建交付交易
承诺交易向通道两方分配余额的这两个Output 都不是直接把钱打到Output中的地址,而是分别要通过一笔子交易来把Output 中的资金转移到子交易的Output中。
所以接下来还要针对交易输出中的两个Output 分别构建转移其中资金的子交易。
(1)交付交易 Delivery Transaction(DT)
简单介绍
交付交易DT是用来花费远程 Output 的交易,而远程 Output 是CT交易给非持有方分配资金的交易输出,因此DT交易就是CT交易的非持有方用来花费自己在CT交易中资金(即转移资金)的交易。
交易结构和构建
承诺交易的子交易,结构上也是一笔比特币交易,所以交付交易也是由交易输入和交易输出两部分构建而成。因为承诺交易有两个版本,每一个版本都有一个远程Output,因此交付交易也要构建为两个版本。
还是以A版的DT交易DT00a为例,即CT00a的交付交易。
A版CT交易由小艾持有,因此远程 Output是分配给小笨的。交付交易 DT00a 由小笨发起去解锁远程Output,因此这笔子交易由小笨构建。
第一部分:交易输入
资金来源:来源中引用的交易就是CT00a,0#UTXO(即远程Outout)。
金额:5BTC。
解锁脚本:需要提供小笨的DT交易私钥KBDT进行签名。如果交易被提交,签名验证通过之后,这笔Output中的资金就会转移到交易输出中锁定脚本设置的公钥地址中。
第二部分:交易输出
DT交易只有一个交易输出,因此只需要生成一个0#Output。金额为输入中的那 5个BTC。
锁定脚本就是小笨自己的公钥PB。
这个交易比较简单,A版构建好之后由小笨自己持有就行了。
B版由小艾构建,只需要把签名和锁定公钥换成小艾就可以了,金额不用改变,因为双方都是5BTC。
(2)可撤销交付交易 Revocable Delivery Transaction(RDT)
简单介绍
可撤销交付交易RDT是用来花费另一个Output也就是本地Output的子交易,由持有方发起,对自己在通道中的余额按照承诺交易的分配比例进行花费。
可撤销交付交易也是交付交易的一种,英文是Revocable Delivery Transaction,简写为RDT。被叫做可撤销交付交易是因为它对本地Output的花费能力是有可能被撤销的,被撤销的原因是持有方广播了过时的承诺交易进行结算,就是持有方在结算时企图进行欺骗。因此这笔交易的花费能力或者说是持有方转移自己在通道中的资金的能力被设计为可撤销的机制,是为了阻止持有方在申请结算时广播过时的交易企图进行欺骗。这是避免通道作恶的一个重要环节。
持有方花费能力的撤销机制
撤销RDT交易对本地 Output 的花费能力是通过两个机制的设计来实现的,第一是时间锁,第二是一笔替代交易。
替代交易就是上面提到的违约惩罚交易BRT,可撤销交付交易RDT和违约惩罚交易BRT就是本地 Output的两个花费路径,它们花费的是同一个本地 Output,即同一笔资金,因此只能有一个路径能够花费成功。其中可撤销交付交易RDT由持有方单方进行解锁和花费,但是解锁的时间有限制。而违约惩罚交易BRT解锁时间没有限制,但是需要双方合作才能花费成功,并且由能够提供双方撤销私钥的一方进行花费。
交易的结构和构建
RDT交易同样也是通过交易输入和交易输出两个部分进行构建。我们还是以CT00a的可撤销交付交易RDT00a为例进行说明。
A版承诺交易CT00a由小艾持有,因此本地 Output是分配给小艾自己的。可撤销交付交易 RDT00a 是由持有方即小艾发起去解锁本地Output,因此这笔子交易由小艾构建。
第一部分:交易输入
RDT交易的交易输入,内容有这样几个部分:
资金来源:CT00a,1#UTXO。
来源中引用的交易也是CT00a,不过UTXO序号是1#,即本地 Outout,因为这笔交易要花费的是本地Output。
金额:5BTC。
解锁脚本:A的私钥KA签名
RDT交易是由持有方对本地Output 发起的花费交易,因此需要提供小艾的私钥KA进行签名。
时间锁:1000区块
这笔交易被广播和执行的条件是,第一小艾主动广播了承诺交易CT00a,第二CT00a是通道中最新的承诺交易,即CT00a的状态没有过时。在这种情况下,RDT00a 被提交,等待时间锁到期之后,如果签名验证通过,Output中的资金就会转移到交易输出中锁定脚本设置的公钥地址即小艾的地址中。
第二部分:交易输出
RDT交易也只有一个交易输出,因此只需要生成一个0#Output。金额为交易输入中的5个BTC。
锁定脚本就是小艾自己的公钥PA。
RDT交易A版就构建好了,由小艾自己持有。
B版可撤销交付交易RDT00b 由小笨构建,金额也不用改变,只需要把签名和锁定公钥换成小笨就可以了。
到这里前面的准备工作就完成了,双方可以在没有任何后顾之忧的情况下开始通道交易。
所以下一篇文章的内容就是闪电通道交易的过程。
相关阅读
Nervos Fiber Network 轻皮书学习(1):闪电网络介绍 xitter.cf/xueblock/status/182838……
Nervos 闪电网络轻皮书学习(2):单向支付通道 xitter.cf/xueblock/status/183206……
闪电网络学习3:支付通道的演化 xitter.cf/xueblock/status/183593……
Nervos 闪电网络学习4:双向支付通道
xitter.cf/xueblock/status/183855…
参考资料
闪电网络白皮书: lightning.network/lightning-……
Tadge Dryja的视频《Payment Channels and Lightning Network》:
youtube.com/watch?v=Hzv9WuqI…
精通比特币: github.com/bitcoinbook/bitco……
播客《Lightning Network 技术演化史》: xiaoyuzhoufm.com/episode/5e2……
Jan 带你细数八种支付通道方案: mp.weixin.qq.com/s/v6NR68fDw…
雪解 retweeted
Nervos 闪电网络学习4:双向支付通道
今天正式开始闪电网络支付通道的学习,这篇文章主要内容包括:
1. 支付通道问题的总结
2. 闪电通道解决问题的思路
3. 闪电通道解决免信任问题的方案原理
(1)如何保证过时交易被广播上链但不能花费?
(2)作恶行为如何受到惩罚
(3)如何防止注资交易2-2多签账号中的资金被锁?
一、支付通道问题的总结
前面讲了4种单向支付通道和3种双向支付通道的设计思路和一些实践,我们可以总结出它们想要解决的共性问题。
包括
1)充值到链上的公共账户之后,万一有一方私钥丢失或者干脆不配合,如何保证资金一定能退回给充值者;
2)通道中的交易发生在链下,没有通过区块链的共识机制验证,如何确保交易的安全和可信;
这两个是关于支付通道资金安全和交易有效性的问题,直白一些说就是通道能够在不需要信任他人的情况下,就在交易双方之间实现交易的有效性和资金安全性,即所谓的免信任问题。
另外还有几个需要解决的问题包括
3)要保证在一个通道中两方都可以进行支付和申请结算,即双向通道的设计问题;
4)通道的存续时间最好保证能够永远存在,只在参与方想要关闭时才关闭,而不是设定一个时间,时间一到就强制关闭;
5)通道中双方能够发生的交易次数最好不要有限制,只要参与方有需求,交易多少次都是可以的;
6)通道中的资金利用率要高,既要减少资金抵押,又想要实现更大的支付能力,即能够利用最少的资金,进行最大额度的交易。
7)如果能够在保证以上要求的基础上,还能把通道设计得简洁易操作,减少参与者的操作和管理成本就更好了。
后面这几个需求可以理解为通道的性能和效率问题。
在以前的方案中,每个方案都解决了其中的一个或者几个问题,但也有一些问题未能解决,有些可能解决了部分问题,又产生了新的问题。
从今天开始,我们来了解闪电网络的支付通道方案,看它是怎么解决这些问题,解决了哪些问题,还有哪些问题没能解决。
二、解决问题的全新思维框架
首先闪电网络的支付通道是双向通道,而且是在同一个通道中实现双向操作的通道。
另外它在解决支付通道问题时跳出了前面那7种方案的解决思路和框架,没有在中本聪, Spillman 通道,Timelock ,Duplex 和 DMC 等通道的思维框架里面进行设计,而是另起炉灶,走了一条完全不同的路。
我们重点来看闪电网络对支付通道系统的免信任,即资金安全和交易有效性问题的解决思路。
定位核心问题
闪电通道的免信任问题又可以分为两个部分来解决,一是需要确保存入链上2-2公共账户用来开启通道的资金不会被永久锁住拿不出来,二是通道中即在链下发生的众多交易,花费的都是公共账户中同一个UTXO的资产,如何解决用过时交易的欺骗手段进行恶意花费的问题。
闪电网络实际上采用了一套包括多个交易和合约的设计同时解决了这两个问题,但是第一个问题是在解决第二个问题的方案中完成的,即闪电通道的思考重点是如何杜绝利用链下通道中的过时交易实现对链上资金的恶意花费,在解决这个问题时,同时也解决了公共账号的资金被锁问题。
在这个思维框架中,恶意花费是影响通道交易安全和系统可信度的最大问题,也是核心问题,因为交易双方都用动机把链下发生过但是状态(即双方的余额数量或者金额)已经过时的交易广播出去,企图以过时的状态进行结算并关闭通道,目的当然是为自己谋取非法的收益。
这个问题能够发生是因为比特币区块链只能验证交易提供的签名是否符合解锁要求,而通道记录的交易代表的是链下状态的变化和更新,至于其中哪一笔才能代表链下最新或者有效的状态,这不在区块链的验证机制内,在链上是区分不出来的。就区块链能验证的部分来说,通道中的每一笔承诺交易都符合解锁UTXO的条件,因为闪电通道是双向通道,双方都需要在每一笔承诺交易中交换签名才能生效,因此每一笔生效之后的承诺交易都符合公共账户中 2-2 UTXO的解锁条件,对区块链来说它们都是合法的。
所以作恶者有动力在众多的链下交易中选择一笔对自己最有利的,比如分给自己余额最多的一笔交易,提交出去进行广播和结算,从而让自己能够从公共账户中多分配一些资金(比实际应得的多一些),相应地自然就会减少对方的分配(比实际应得的少一些),这样作恶方的恶意花费就会让对方受到资金损失。
这种情况通常发生在作恶方向对方支付了一笔或者几笔资金之后,单方面申请结算并关闭通道,在申请结算时会选择他向对方付款之前的交易去进行广播。相当于买方购物时在付款拿到了对方的商品或服务之后,却想撤回付款,企图让对方的商品给出去了却拿不到钱,实质就是恶意花费。
确定核心目标
我们把这个问题梳理一下:通道中可能会发生很多笔承诺交易,在发生的当时它们都是有效的,但是每一次新交易发生就会把上一笔交易的状态覆盖了,变成了新的状态,于是之前的状态就都无效了。根据这个逻辑整个通道中只有最后发生的一笔交易能够代表通道中的实际状态或者最终状态,其它交易代表的都是过去的状态。所以最后结算的时候,链上公共账户中的资金只应该按照最后一笔交易记录的余额给双方转账,其他任何一笔承诺交易都不能够再花费链上这笔资金。这就是比特币交易中通常所说的一个UTXO不能被花费两次。
这样一来通道的核心目标就可以定位为必须保证通道中只能有一笔且必须是最后一笔交易能够成功花费链上2-2公共账户的资金。
通道中那么多交易,如何才能保证只有最后一笔能够成功花费链上多签账户中的UTXO呢?
我们再拆分一下
要实现这个目标,首先要确保通道中只能有一笔承诺交易的状态是有效的,其次所有其他交易所代表的状态都必须要被作废变成无效状态。也就是每发生一笔新的交易产生一个新的状态时,不仅仅是要创建一笔新的承诺交易来代表新的状态,同时还要作废之前那一笔交易,让旧交易的状态变得无效。
确定解决思路
作废过时交易,让所有过时状态变得无效,通常的思路有两种,一是删除掉代表过时状态的交易,二是用一些办法阻止过时的交易被提交去广播,让它上不了链;
第一种思路即删除已经过时的交易首先可以排除。因为在UTXO模型中,如果一笔签署过的交易已经发给对方生效了,要想撤销或者删除它几乎是不可能的。因为区块链的确认原则是只要交易内容没有问题,又有符合条件的签名,交易就是合法的,对方就能随时广播到区块链上去被执行。因此通过删除或者撤销交易本身实现对过时状态的作废是不可行的。
所以在之前的通道方案中基本上都是采用后一种思路,阻止广播过时的交易,比如中本聪是用序列号的高低决定能广播的交易,只有序号最高的一笔交易能够被广播,如果这笔被广播了其他就都不能被广播了,因为它们花费的是同一个UTXO。Spilman 是单向通道,只允许一方广播交易进行结算,而这一方又没有动力广播过时的交易,因此不存在这个问题。后面几种通道用到了时间锁的方案,都是用锁定时间多少来决定哪一笔交易能最先被广播,只有锁定时间为0的交易才能被广播,而时间锁递减原则保证在同一时间只有一笔交易时间锁能到期,所以只有这一笔交易能够被广播。
时间锁确实解决了过时交易被广播的做恶问题,但是因为这个时间的规定又产生了很多限制,比如通道生存时间的限制,通道内能够容纳交易数量的限制。而且如果两笔交易之间的时间间隔设计不合理,也有可能让过时交易被成功上链而有效交易却广播失败,从而导致一方用户的资金损失。
所以时间锁也不是最好的思路。
闪电网络的支付通道没有采用上面两种思路,甚至都没有采用阻止过时交易被广播和上链的思路。
闪电通道允许过时的承诺交易被广播
它采用了另一个方向,允许作恶方把过时的交易广播出去,但是用一系列机制保证区块链只接受最后一笔承诺交易。
通道中所有过时的交易虽然在区块链的眼里都是合法的,但是通道设计了一套机制让区块链不会采用它们的记录作为结算依据,更不会执行对应的资金分配。所以过时的交易虽然可以被广播,但是即使广播出去了,上链了,它的状态也不会被区块链所接受,只有最后一笔承诺交易被广播才能最终成功得到链上结算,这样就变相地实现了链下交易只能有一笔是有效状态的目标。
作废状态的手段:惩罚
做恶交易不被区块链接受只是第一步,要让过时交易的状态失效,还需要更进一步的措施:
通过保障广播过时交易的恶意行为一定会受到惩罚,让交易者主动放弃广播这些交易的念头,即彻底消除作恶者广播过时交易的动机。
能够让作恶者打消做恶动机的是进一步的措施:严厉的惩罚。
闪电通道设计的机制,一方面对主动进行恶意花费的一方进行严厉惩罚,并保证区块链能够强制执行;另一方面,没有做恶的一方却会得到极大的奖励。
以作恶方在通道中全部资金的经济损失为代价让交易者不愿意或者不敢广播过时交易,主动选择广播代表当前真实状态的交易。同时将作恶者的所有经济损失转化为对未作恶者的奖励,来鼓励交易者保持诚实交易的动力。这是闪电通道实现免信任的思路。
可见,它的思路是从消除作恶者动机这个角度入手,重点在保障广播过时交易的恶意行为一定会受到惩罚。
既防患于未然,又除患于已然。只要交易者都能按照承诺诚实交易,不尝试恶意花费进行欺骗,那么最终区块链会按照两方的实际状态进行结算并给双方分配应得的余额。但是只要有一方尝试恶意花费并被确认,那么一定有办法让作恶者受到惩罚,同时还能让另一方得到奖励。
这是跟其他方案都不同的思路,不阻止你作恶,但是保证作恶必定不成功,而且一定会受到惩罚;同时在作恶发生时,不作恶的一方必定会得到奖励。这是更符合人性的一种思路,因为人都有怕自己的既得利益被剥夺的心理。
三、免信任问题如何解决?
根据以上的思维框架,我们能够梳理出闪电网络建立免信任通道需要解决的两个问题:
问题1:如何保证过时交易被广播上链却不能花费?
问题2:广播过时交易的作恶行为如何受惩罚?
下面我们就来看闪电网络的解决方案。
(一)如何保证过时交易被广播上链但不能花费?
1. 如何理解交易被广播了却不能花费这个说法?
第一承诺交易记录的是双方在通道中的余额分配情况,专业一点叫通道状态,每笔交易会用两个 Output 分别向两方分配余额,也就是一个承诺交易中至少要有两个Output,一个分配给自己,记录的是自己的余额状态,另一个分配给对方,记录的是对方的余额状态。
第二每方都要持有一份承诺交易,在每一方持有的交易中,分配给自己的 Output 叫做本地 Output,分配对对方的叫做远程 Output。
第三是每一方申请结算时的操作,申请结算就意味着通道关闭,并把链上公共账号中的资金给两方分了。反之如果没有发起申请结算的交易,承诺交易就只是双方之间在链下记录的账目。
闪电通道申请结算有两种操作,一种是以双方合作的方式进行结算,经过协商之后双方用最新的承诺交易状态创建一笔行权结算交易,根据承诺交易的两个Output 在行权结算交易中创建两个新的 Output,新建的 Output 不带任何限制条件;然后双方在行权结算交易上交换签名,之后任何一方都可以把行权结算交易广播到链上去结算。通过这种方法关闭通道双方都不用等待,交易被确认就都能拿到自己的资金。
另一种方法是由某一方单方发起结算,这种方法是直接使用承诺交易去广播,以承诺交易本身的两个Output 状态作为结算的依据。
两种方法的不同是行权结算交易需要创建新的交易和Output, 取消了承诺交易中 Output 的限制条件,但是需要双方在新交易上交换签名。而承诺交易是现成的,在每次发生交易时就创建好了并且生效了,所以结算时不需要新建交易和新的Output。
用承诺交易去进行结算,好处是不需要跟对方协商,不需要重新创建交易,创建新的结算Output,也不需要重新交换签名。因为每一笔承诺交易在生效的时候对方都交换过签名,而且每一方手里都持有一份,所以任何一方随时都可以拿出一笔承诺交易去进行广播申请结算。但是承诺交易的两个Output 中有一个是带条件的,对主动发起结算的一方做了付款期限的限制。所以用这种方法去结算,主动发起结算的一方需要等待,限制期限满了才能拿到资金,但是被动方不需要等待,交易广播了就能拿到资金。
第四在闪电通道中,我们说的作恶方指的是主动发起结算的一方,只有主动方才能够进行作恶的操作,因为广播哪一笔交易是由主动方选择的,他不可能选择一笔对对方更有利的交易去广播。因此作恶方一定是主动广播交易的那一方。
最后就是“不能花费”到底指什么,它针对的是被广播的承诺交易向作恶者分配余额的那个 Output,也就是上面讲的向持有者(也是主动广播者)分配余额的本地 Output。这个说法不针对给另一方分配余额的Output,因为在一方主动广播承诺交易的操作中,另一方没有作恶的可能性。
“不能花费”的意思就是在过时交易被广播出去之后,其中的本地 Output 会失去给作恶者分配余额的能力,就是承诺交易中本地 Output 的交付能力被限制了。但是给未作恶者分配余额的 Output 仍然不受影响,会在承诺交易被广播时立即支付给对方。
2. 如何让 Output 不能花费?
这里涉及两个问题,一是承诺交易中的 本地 Output,如何保证它在交易被广播的时候不会像远程 Output那样立即就把余额给付出去。第二是如何让本地Output不能向作恶者分配余额。
第一个问题:如何让本地 Output不能像远程 Output 那样在承诺交易被广播时立即就支付
RSMC 合约
闪电通道承诺交易的两个Output 中,有一个是带条件的,带条件的就是本地 Output。 条件是由一个叫做 RSMC 的合约来设定,RSMC 的全称是 Revocable Sequence Maturity Contract,翻译为可撤销的按序(指序列号)到期合约。要解释这个名称比较复杂,我们现在只需要知道它是通过一系列有依赖关系的交易组合起来实现一个合约的功能就行了。
RSMC 对 本地 Output 的限制
这个合约的第一个功能是限制了本地 Output 的花费条件,可以理解成本地 Output 就是一个由 RSMC 地址控制的交易输出,所以要花费本地 Output 中的资金其实就是要解锁 RSMC 的 Output。
为什么要限制本地 Output 立即支付的能力,是因为这个 Output 是向主动申请结算的一方支付余额的交易输出,而主动方在广播交易进行结算时,可以选择性地提交对自己最有利的承诺交易,因为区块链没有区分链下交易有效性的能力,因此主动方既有作恶的动机,也有作恶的能力。最终结算能不能按照主动方提交的方案进行分配还需要进一步验证。限制这个交易输出的支付时间,就是为了让后面的操作有足够的时间。
RSMC Output 的解锁路径
RSMC合约规定 RSMC Output 解锁的路径有两个,一个是由主动发起广播的一方自己花费,另一个是由对方即没有发起广播的一方花费。
交付交易 Delivery Transaction
在闪电通道中,承诺交易中向两方分配余额的两个 Output,都不是直接打款到两方地址,而是需要针对本地 Output 和远程 Output 分别发起各自的花费交易,闪电通道中叫做交付交易 Delivery Transaction,它的意思我理解是把承诺交易 Output 中的资金,交付(就是按照约定进行转账)给 Delivery Transaction 的 Output。
可撤销交付交易 Revocable Delivery Transaction
本地 Output 按照正常的约定是应该分配给主动方的,因此主动方对这个 Output 发起的花费交易,就是一笔交付交易。
如果是由主动方发起的花费 ,他创建的交付交易必须带有时间限制,需要等到限制时间到期之后才能广播。这个路径能够花费成功的前提是主动方没有作恶,即广播的的确是最新的承诺交易,那么本地 Output 的资金就会交付给主动方发起的交付交易。但是如果广播的不是最新的承诺交易,就意味着主动方作恶了,因此这笔交易肯定就不会成功得到交付,而且作恶方还会受到惩罚。这也是这笔交易需要设置时间限制的原因,需要给判断作恶与否以及执行惩罚提供时间。
主动方这笔交易的交付申请其实是在可与不可之间,不可时就会被撤销,所以这笔交易被叫做可撤销交付交易 Revocable Delivery Transaction。
违约惩罚交易 Breach Remedy Transaction
根据RSMC约定,本地 Output 的另一个花费路径就是由被动方,即没有发起广播的一方来花费。被动方也需要广播一个交易,它不带时间限制,不过我理解这笔交易不属于交付交易的范畴,因为本地 Output 按照正常约定不是分配给这一方,RSMC在花费条件中规定这一个路径是为了惩罚违约行为,所以这个交易叫做违约惩罚交易(Breach Remedy Transaction),或者违约补偿交易。这个路径能够花费成功的前提是主动方确实作恶了。
不管那一个路径能够花费成功,反正目前需要实现的效果就是本地 Output 被拖住不能立即支付,要为后面的验证和操作腾出时间。
第二个问题:如果确实是作恶了,那么怎么保证本地 Output 不会把余额支付给作恶方?
思路
这个问题还是要利用 UTXO 的能力和特性,即UTXO不能被双花。一个UTXO只能被一笔交易所花费,这是区块链在验证一笔交易时就会验证的内容,它会根据一笔交易输入中引用的交易和UTXO序号进行查询,只有没有被花费过的UTXO才能进入下一步金额和签名的验证,这是区块链本身保证的特性。
根据这个特性,如果有多笔交易的资金来源都是同一个UTXO,那么只有最先被广播并成功上链的一笔能够花费这个UTXO。而那些没有广播的交易,都会失效,因为它们要花费的同一笔资金已被转到广播成功那笔交易的UTXO里面。
方法
既然一个UTXO不能花费两次,那就可以创建一笔竞争交易,花费同一个UTXO,跟作恶者的交易进行竞争,看谁的交易能够先被广播。
闪电通道中创建的竞争交易就是违约惩罚交易(Breach Remedy Transction),是由被动方去广播,它要实现的就是取代主动方的可撤销交付交易,换成由被动方花费本地 Output ,即RSMC中规定的第二个路径。
如果违约惩罚交易成功取代了可撤销交付交易,那么本地 Output 中的余额就会付到被动方的地址中,作恶方便没有可能再得到这笔资金。
这样就实现了让承诺交易的本地 Output 失去向作恶者支付余额的能力,同时它还实现了把本地 Output的余额支付给未作恶方的目的,以作恶者失去所有资金的代价实现了对作恶者的惩罚,也以另一方获得所有资金的奖励实现了对未作恶方的褒奖。
那么如何能够让违约惩罚交易取代作恶者的可撤销付款交易呢?
还是要在交易广播的时间上想办法,通过设计让违约惩罚交易能比可撤销付款交易更早广播就能抢先花费本地 Output,从而作恶者的交易就被取代而失效。
3. 违约惩罚交易如何能抢先广播
也是时间锁的思路,通过合约的设计让作恶者的交易广播时间被限制在一定范围以后,而让违约惩罚交易能够更早被广播,只要符合解锁条件就可以立即支付,所以只要违约惩罚交易能在作恶者交易被限制的时间内完成上链,就能抢在作恶者的交易之前完成对本地 Output的花费。
这样违约惩罚交易就花费了分配给作恶者的余额,作恶者的交易就失效了,因为资金已经被转走了。而违约惩罚交易的UTXO 接收人是未作恶方,于是作恶者自己的余额就转给了未作恶方。
4. 作恶者的交易如何被限制
1)在交易中增加能限制交易被广播时间的时间锁
两种时间锁
限制交易广播时间的功能一般都是采用时间锁的思路,但在闪电通道中使用的不是常用的绝对时间锁,而是相对时间锁。
绝对时间锁用nLocktime 来表示,是用来限制一笔交易进入区块的时间。
相对时间锁用nSequence来表示,它限制的是一笔交易中某一个UTXO 能够解锁的时间。
因为RSMC合约要限制的其实是已上链的承诺交易中本地 Output 的解锁时间,而不是承诺交易进入区块的时间,所以要用nSequence。
设置在哪里?
一笔交易可能会有几个资金来源,比如闪电通道开启通道时的注资交易就有两个资金来源,每个资金来源都会成为这笔交易的一个交易输入,把这笔交易和它的资金来源之间连接起来的就是交易输入中的引用,所谓引用就是在交易输入中注明资金来源的UTXO序号,以及所在的交易编号。这样就能根据交易编号和UTXO序号定位到资金来源。
nSequence 就设置在一笔交易中的交易输入中,因为交易输入必须要引用某个交易以及一个UTXO作为资金来源,nSequence 要限制的就是引用的这个UTXO的解锁时间。
在闪电通道中,nSequence 要限制的是在主动方用可撤销交付交易对承诺交易中 RSMC Output 进行花费时的解锁时间,所以 nSequence 就设置在可撤销交付交易里引用承诺交易 RSMC Output 的那个交易输入中。
2)相对时间锁 nSequence 实现了对作恶者交易的限制
nSequence 是一个整数值,它表达的是一笔交易所在的区块经过了多少个区块的确认。这里的 nSequence 表达的就是可撤销交付交易所引用的 RSMC Output 所在的承诺交易进入区块之后,这个交易所经过的区块确认数。
nSequence 的这种设置要实现的功能是把可撤销交付交易创建好就放在那里,等它的输入所引用的UTXO所在的交易进入区块之后,看这个区块后面跟随了多少个区块,也就是交易经过了多少个区块确认。要等交易的确认数达到 nSequence 设定的值之后,可撤销交付交易才能被打包,然后广播进区块链。
由此可见,nSequence 是实现通过一笔交易在区块链上存在的时间来计算另一笔交易的广播时间。具体来说是用承诺交易被广播上链之后获得区块确认的数量这个时间来计算可撤销交付交易的广播时间。对可撤销交付交易来,承诺交易被确认的数量是一个相对时间,而不是一个绝对时间,如多少天,多是个区块高度这样。
举例来说,如果 nSequence 设为1000,那么承诺交易被广播之后要获得1000个区块的确认,可撤销交付交易才能被广播,RSMC Output 才能被解锁,资金才会交付给可撤销交付交易;
所以通过 nSequence,主动方想要花费 RSMC Output 的交易会被锁住,必须等 nSequence 设定的时间到期才能被广播并进行解锁操作。
到这里,实现闪电网络免信任的第一个问题《如何保证过时交易被广播上链却不能花费?》就解决了。接下来是第二个问题
(二)作恶行为如何受到惩罚
广播过时交易的行为会受到惩罚,这个问题又可以继续拆分
第一,确定交易双方到底有没有作恶?
第二,如果有人作恶如何保证做恶行为一定能被惩罚?
要解决第二个问题又需要回答下面的两个问题
一 是要弄清楚做恶的是哪一方?就是谁把过时的交易广播出去的?
二 是如何惩罚作恶者,即如何支付罚金?
我们逐个来看
第一,如何确定交易双方到底有没有作恶?
作恶具体是指什么行为?
支付通道做恶是有特殊针对性的,它指的是把链下的承诺交易广播到链上去申请结算和关闭通道这个操作,所以是不是有做恶要确定的是结算交易提交的承诺交易是不是最后一笔。
闪电通道判断是否作恶的方法
我们知道区块链其实是不能判断哪一笔链下交易代表的是通道最后的状态,因此闪电通道的方法不是让区块链去做这个判断,而是提供一个挑战期,让对方提交证据发起挑战。如果发起结算的一方确实做恶了,那么受损失的会是另一方,因此另一方一定会提出挑战。
挑战的证据就是上面讲过的违约惩罚交易,那为什么违约惩罚交易能够确定结算的交易是不是恶意交易?
违约惩罚交易为什么能判断是否作恶?
因为违约惩罚交易只是为已经过时的承诺交易而构建的,不是为最新一笔承诺交易而建。
这句话的意思是说,只有过时的承诺交易才会有对应的违约惩罚交易,而刚创建的最新承诺交易是没有违约惩罚交易的,需要等待下一笔交易发生时,在创建承诺交易的时候才会为这一笔承诺交易创建对应的违约惩罚交易。
违约惩罚交易的生效机制
每一笔新的承诺交易发生时,双方各自需要创建一笔承诺交易来让通道从上一个状态更新到下一个余额状态,但是在对承诺交易进行签名之前,双方需要各自为上一笔承诺交易构建一笔违约惩罚交易,等双方都在违约惩罚交易上签了名,并交换了签名之后,他们才会返回去签署新的承诺交易,然后交换签名。
这就意味着,新的承诺交易生效的同时,上一笔交易的违约惩罚交易就生效了,双方随时都可以广播出去。
违约惩罚交易的作用就是用来取代上一笔交易中主动方花费RSMC Output 的可撤销交付交易。
由于违约惩罚交易中没有限制条件,而可撤销交付交易却有nSequence的时间限制,如果发起结算的一方确实作恶了, 违约惩罚交易能够比可撤销交付交易更早完成对 RSMC Output 的解锁,结果就是上一笔交易的可撤销交付交易被撤销了,而且主动发起作恶交易的一方所有资金还会被罚没,全部转给没有作恶的一方,这就意味着交易的两方都不敢广播上一笔承诺交易,当然更早的也不敢广播,那么所有的过时交易在新承诺交易生效时实际上都已经作废了。所以每一笔违约惩罚交易的最终目的是作废上一笔承诺交易,保证通道中始终只有最新的一笔承诺交易是有效的。
根据违约惩罚交易的构建和作用机制,如果被动方确实广播了一笔违约惩罚交易,并且还通过了链上的挑战验证,就说明这笔结算交易确实做恶了,因为如果广播的承诺交易是最新的,那么被动方手里就不会有一笔对应的违约惩罚交易,更不会通过验证。
反过来说,如果在挑战期(挑战期就是可撤销交付交易中 nSequence 规定的时间),被动方没有广播违约惩罚交易,也就是没有提供挑战的证据,那就说明广播的是最新承诺交易,没有人做恶。那么挑战期结束,主动方就可以广播可撤销交付交易去解他自己那部分资金,到此结算就全部完成了。
第二,确定谁是作恶方?
区块链不能分辨哪一方在做恶是因为链下发生的承诺交易,双方手中持有的都是一样的版本,都有双方的签名,而且双方都可以提交同一笔交易到链上去结算。
因此闪电通道的方案中,对承诺交易的版本进行了区分。
同一笔承诺交易,设计了两个版本,双方各持有一个不同的版本,而且都只能广播自己手中这个版本,相当于通过承诺交易的不同版本为通道两方进行了标识,区块链通过广播到链上的结算交易就能判断提交的是哪一方的承诺交易,进而就能判断是哪一方在发起结算请求。
承诺交易的两个版本相同的地方是
实现的都是同一个结果,都是按照最后一笔承诺交易的状态为两方分配余额;
都包含两个 Output,本地 Output 用来给主动发起广播和结算的一方分配余额,远程 Output 用来给被动方或未发起广播的一方分配余额;
本地 Output 的转账行为都受 RSMC 合约限制,远程 Output 则不受限制,都在承诺交易被广播时立即支付。
不同的地方是
两个版本限制的对象不一样,比如 A 版的本地 Output 中 RSMC 限制的是 A 方,B方却不受限制;B 版则相反,限制的是B,A却不受限制
每方只能持有和广播自己的版本,比如 A 方只能持有A版,B方只能持有B版;A 方只能广播 A 版,B 只能广播B版。
承诺交易被这样设计,如果广播到链上去的是A,那么区块链就能判断发起广播的是A方,这样就能实现确定广播者,以及作恶方是谁的目的。
第三,作恶方如何支付罚金?
其实就是 RSMC 合约以及它所规定的两个花费路径。
(1)通过广播的交易版本确认了主动发起结算的是哪一方;
(2)通过RSMC合约限制了本地 Output 对主动发起承诺的一方分配余额的时间;
(3)可撤销交付交易用nSequence 限制了主动方花费 RSMC Output的资金;
(4)被动方广播违约惩罚交易经区块链验证;
(5)验证通过证实对方的作恶行为;
(6)因为违约惩罚交易没有时间限制,可以立即解锁 RSMC Output,完成对承诺交易本地 Output的花费;
(7)作恶方的可撤销交付交易被撤销,失去了他在通道中的所有资金;
(8)而没有作恶的一方,在承诺交易被广播的时候就拿到了远程 Output 分给资金的那部分资金,后面又通过违约惩罚交易拿到了对方的资金,所以他拿到了通道中所有的资金。
这样保证通道不能做恶的三个问题都被解决了,这个设计中包含了两个版本的承诺交易,还有两个版本的可撤销交付交易,两个版本的违约惩罚交易,其实还有两个版本的交付交易,总共8个交易。
前面我们没有怎么涉及的是被动方用来花费远程 Output 的交付交易,因为闪电网络白皮书中没有细讲,我也没有弄明白是怎么创建的,应该是在闪电通道中的重要性相对来说比较低吧,我的理解其实不要这个交易,远程 Output 应该也能实现立即付款的功能。
这些交易中的可撤销交付交易和违约惩罚交易都是RSMC合约中的设计,可见通过这一系列交易的设计,完成了RSMC合约惩罚通道的作恶行为和奖励未作恶一行为的规定。
以上是闪电通道免信任其中的一个核心问题,即如何解决用过时交易的欺骗手段进行恶意花费。
还有一个核心问题是如何确保存入链上2-2公共账户用来开启通道的资金不会被永久锁住拿不出来。
如何防止注资交易2-2多签账号中的资金被锁?
对闪电通道来说其实这个问题比较简单,而且通过解决上面的其他问题,这个问题已经已经被解决了。
解决方案就在承诺交易
闪电通道的承诺交易都是双方各持有一份,而且都交换过签名的。所以只要把第一笔承诺交易的分配方案设计成匹配注资交易中双方的充值金额就行了,承诺交易的其他设计都不用变化。
比如开启通道时如果双方都充值了0.5 BTC,那么第一笔承诺交易的两个 Output 金额也都是 0.5 BTC,远程和本地的金额都一样。
只是这一笔承诺交易不是在通道中发生的交易,它代表的是双方的初始余额状态,即第一笔链上交易的状态。我们可以把它设为0#承诺交易,作用相当于其他通道中的退款交易。
0#承诺交易的作用原理
0#承诺交易还是需要用 RSMC 来约束本地 Output。限制它向主动发起结算一方支付余额的时间。
如果通道中还没有发生交易,一方就跑路了,那么另一方可以主动广播自己手中的0#承诺交易,因为还没有发生过链下的通道交易,那么对方手中就不会持有0#承诺交易的违约惩罚交易,因为双方还没有创建过通道交易。这种情况,发起结算的一方只需要等待时间锁到期就可以拿回自己的资金。
当然,如果通道中已经发生过交易了,那么双方就一定创建过0#承诺交易的违约惩罚交易并交换了签名,此时再广播0#承诺交易就是作恶了,对方就能通过广播违约惩罚交易对作恶方执行惩罚,这是0#承诺交易中仍然需要RSMC合约的原因。
其实0#承诺交易跟其他的链下承诺交易作用原理都是一样的,只是它只能用在通道中还没有发生过交易的情况,目的是用来结算双方的初始余额。
以上就是闪电通道免信任的整体思路和方案原理。
至于通道具体是怎样设计的,比如通道的流程,每一笔交易如何构造,合约怎样设计,后面有时间再写。
学习闪电网络才让我明白什么叫烧脑,感觉我的大脑已经崩盘无数次了。然而这才开始呢,后面还有好长的路,哈哈。
相关阅读
Nervos Fiber Network 轻皮书学习(1):闪电网络介绍
xitter.cf/xueblock/status/182838…
Nervos 闪电网络轻皮书学习(2):单向支付通道
xitter.cf/xueblock/status/183206…
闪电网络学习3:支付通道的演化
xitter.cf/xueblock/status/183593…
参考资料
闪电网络白皮书:
lightning.network/lightning-…
精通比特币:
github.com/bitcoinbook/bitco…
播客《Lightning Network 技术演化史》:
xiaoyuzhoufm.com/episode/5e2…
Jan 带你细数八种支付通道方案:
mp.weixin.qq.com/s/v6NR68fDw…
闪电网络学习3:支付通道的演化
1. 支付通道的演化
原来计划没有打算写支付通道的演化历程,但是这段时间听了 Jan 的播客和视频,发现从中本聪提出支付通道这个想法到闪电网络提出一个比较完整的方案,这中间还经历过很多版本的演化,而且有些方案也经过了精心的设计,虽然不是每一个版本最终都被实现了,但是这些设想也为闪电网络后来在众多的方案获得成功做出来贡献,因此还是想把这部分整理一下。
在闪电网络出现之前,支付通道的发展已经经历了好几代方案的演化。主要包括
1)中本聪在比特币0.1版本中的构想
中本聪的设想是如果一笔交易还在内存池里没有被打包,那么它就可以被修改,通过在新的交易中设置比旧交易更高的序列号,并以序列号的高低作为判断是否是最新交易的标准,从而让矿工能够根据序列号高低决定应该打包哪一笔交易。
中本聪的版本被认为是支付通道的雏形,不过它有一个明显的缺陷,就是比特币协议没有这个机制,所以区块链无法保证矿工一定能够打包序列号最高的交易,容易出现支付者和矿工合谋攻击收款人的问题,最终这个设想没有被实现。
不过它已经包含了支付通道的完整思想:把一层要处理的大量交易搬到链下去处理,同时通过一些设计保证链下处理的交易是安全和无需信任的,最后还能把链下处理的交易结果搬回链上进行验证和结算,通过链上的算力保证链下交易的安全和可信。
2)比特币社区对中本聪设想的完善
很快社区对中本聪的构想提出了改进思路,在交易中增加 nLockTime 即时间锁的字段。如果 nLockTime 字段设置了有意义的数字,比如10天,意味着这笔交易会被锁定10天,只能等到10天之后才会被打包,任何矿工都不能在这个时间之前打包这笔交易。
nLockTime 字段的改进解决了中本聪版本中合谋的问题,设计了一个单向的支付通道,用于支付方向收款方进行单向支付,不能逆向支付。
这个版本也没有进入实现。
3)Spillman 版支付通道
Spillman 支付通道也是一个单向的支付通道,就是我在上一篇文章《Nervos 闪电网络轻皮书学习(2):单向支付通道》中详细讲解过的那个版本。xitter.cf/xueblock/status/183206…
它是第一个被真正实现了的支付通道,在BitcoinJ 客户端里面完成了真正的实现。
不过 Spillman 支付通道也有两个问题
一是通道的生命周期限制
接收方必须在 TimeLock 时间到期之前申请结算并关闭通道。如果到期了还没关闭,就只能通过付款方广播退款交易进行关闭的申请,这时候通道中所有的资金都会退回给支付方,收款方将会一无所获。
二是Spillman 支付通道容易遭受可塑性交易的攻击。
所谓可塑性是指一个东西的形状发生了变化,却没有导致本质比如质量的变化。交易的可塑性指的是,一笔交易的某些内容被改变了,会导致交易ID的改变,但是交易中最本质的部分,就是交易输出,以及输入中的资金来源,金额等却并没有变化。
比特币交易中最容易被改动又能导致交易ID改变的内容是交易输入中的签名,因为在隔离见证之前的比特币协议,签名也被纳入计算交易ID的整个交易数据中,交易ID其实就是把一笔交易整体的数据进行哈希计算得出的哈希值。根据哈希函数的特性,只要输入的数据有一点不一样,哈希值就会不一样,因此如果签名被改动了,交易ID就会不一样。
签名能够被修改的原因是签名可以通过很多种算法计算出来,要用那种算法在构造交易的时候可以自由选择。所以当通道中支付方把承诺交易发给收款方之后,收款方可以通过换一个签名算法修改掉交易的签名,导致交易的ID发生变化。 Spillman 是单向的支付通道,交易只需要由支付方签名然后发给收款方,不需要对方签名再发回来保管,因此收款方在广播交易时很容易进行这样的操作。
虽然交易ID被修改了,但是区块链并不能识别,因为伪造交易的 input 和 output 内容跟原交易是一样的,所以交易仍然是有效合法的。而TXID是标识和区分一笔交易的唯一方法,TXID改变了,就会带来很多问题,比如门头沟交易所被盗,就是在交易的可塑性上出了问题。
4)Peter Todd 对 Spillman 支付通道的改进
在 Spillman 支付通道的基础上,Peter Todd 提出了一个比特币改进提议,即BIP65,这是一个软分叉提议,在比特币协议中增加一个操作码,叫做 CHECKLOCKTIMEVERIFY 的 OP_CODE ,用于加强 Spillman 支付通道协议。目的就是解决交易的可塑性攻击问题。
不过这个改进版仍然是一个单向通道,用途还是非常有限。
5)Duplex 双向支付通道
这个版本的设想很简单,就是把Spillman的单向通道直接变为双向的,它的想法就是在一个通道基础上增加一个,不就有两个通道,一个让A给B支付,另一个只让B给A支付。两个通道一起运行就是成双向通道了。
它的问题是并没有很好解决 Spillman 通道的问题,比如生命周期有限。
Duplex 的通道还会出现一个新的问题,通道资金容量小。
通道中同样金额的资金能够支付的额度会减少一半,通道资金容量的使用率非常低效。
比如同样是100元的资金,如果放在 Duplex 双向通道中,每一个通道中就只有50元,于是不管是A向B支付,还是B向A支付,双方能够支付的最大金额就是50,所以双方加起来总的支付额度就是100元。
但是如果把100元放在一个单个的双向支付通道中,这100元资金能够实现的支付能力就有两倍,即达到200元的支付额度。因为所有资金是有可能全部都付到一方去的,比如A的50元全部付给了B,B就有了100元,这时候B又可以分多次把这100全部付给A。
如果一个通道额度用完了,想要继续支付就只能到链上去关闭通道,再重新充值开一个新的通道,这会导致额外的链上成本。
6)基于时间 Timelock 的双向支付通道
这是在同一个通道中实现双向支付的双向支付通道,在单一的通道中不仅A可以向B付钱,B也可以向A付钱。
它的基本思路是
第一、双方共同向通道提供资金
就是在充值交易中资金来源分别是双方各自提供的一个UTXO,比如分别是1个BTC的UTXO,这两个BTC都支付给同一个交易输出,这个交易输出由双方的私钥共同管理,即2BTC 锁在这个2-2多签交易输出中。
第二、退款交易需要在链上充值之前交换签名
当然在完成充值交易的广播之前,双方同样需要各自签署一笔带有时间锁 nLocktime的退款交易并交换退款交易的签名,用来保证任何一方跑路或者私钥丢失另一方仍然能够在时间锁到期之后拿回通道中的资金,而不至于让资金被锁死在公共账号里面。
双方拿到对方在退款交易中的签名之后才会把充值交易发到链上去进行充值,开启通道。
第三、进入通道之后的承诺交易遵循以下规则
(1)每一笔承诺交易都需要使用新的 nLocktime
(2)每一笔承诺交易要按照递减的原则设置nLocktime。
每一个新的承诺交易,在 nLocktime 字段设置的时间要比前面一笔交易的 nLocktime更小;比如第一笔承诺交易 nLocktime 是 1000个区块,第二笔承诺交易nLocktime 只能比 1000小,可以是999,也可以是990,或者更小的区块数。
(3)承诺交易被广播和打包的原则是 nLocktime 时间越小,享有越高优先级。
因此最后一笔承诺交易会比它之前的所有交易都更早被打包。因为根据递减原则,最后一笔交易的nLocktime 时间值会比之前所有承诺交易的锁定时间值更小。
这些规定保证了通道中所有交易中只有最后一笔交易的状态是有效的,因为这么多交易花费的都是同一个2-2 UTXO,UTXO不能双花的特性决定了最终只有一笔交易能够成功广播和上链,完成对2-2交易输出的解锁和花费。而 nLocktime 递减原则又保证了通道中最后一笔交易会被最先广播和打包,所以最终的结果就是只有广播最后一笔承诺交易才能成功实现对多签输出的解锁,完成结算和余额的最终分配。那么其他所有的承诺交易都会因为不能被结算而作废和失效。
这就是基于时间的双向支付通道用来解决通道中支付安全和信任问题的基本思路。
Timelock 双向通道的优点
这个通道是没有挑战期的,即如果关闭通道时提交的是最后一笔交易,那么交易被广播和上链去请求结算的时候,不需要等待时间锁到期。
这个地方我的理解是通过前面的递减最后一笔交易的 nLocktime 应该已经走到 0了。不然好像有点说不通,比如如果在 nLocktime 为 100的时候,有一方就提出了结算请求,那么主动提出结算的一方应该还是需要等100个区块才行。
Timelock 双向通道的缺点
一是通道生命周期还是有限的,退款交易中的时间锁就是通道存在时间的上限。
二是通道中容纳的交易数量是有限的,因为每一次新构建的承诺交易都要把 nLocktime 的值在前一次的基础上减少一些,而且间隔还不能太小。两笔交易的 nLocktime 之间的时间间隔实际上就是保障新交易被广播和打包的时间,这个时间如果太短,新交易还没有完成上链,它前面那一笔交易时间锁很可能就到期了,那么新交易在时间上的优势就不一定有保障了,很可能前面那笔交易会先上链。这样通道就不能保障交易的安全性。
时间锁的值在减小就注定了总有一笔交易 nLocktime 会走到头,比如 nLocktime 的值到 0,就不能再减了,这时候通道中就不能再进行交易了,这个通道能够容纳的最大交易次数就是这么多了。所以 Timelock 的通道交易数量是有限制的。
这个协议是在2014年被提出来的,也是停留在想法层面,没有实现。到2015年闪电网络的方案就被提出来了。
7)DMC(Duplex Micropayment Channel)
上面是两种把单向通道变成双向通道的思路,这期间其实还出现过其他的思路,比如 DMC(Duplex Micropayment Channel)。它的想法是把 Duplex 和 Timelock 两种方案组合起来,解决 Duplex 双向通道资金容量的问题。
根据 Duplex 的想法,两个Spillman通道加起来构成的双向通道缺陷在于通道的资金容量太小,资金利用率低,想要继续交易就得经常去链上关闭通道和重新开启新的通道。它想要解决的就是频繁上链去调整通道资金容量的问题。
它提出把调整通道资金容量,即在一个新通道中增加通道资金的操作放在链下进行,同时引入了一个invalidation tree 的概念。但是这个方案比较复杂,而且有几个问题也没有很好解决,包括支付通道生命周期的问题,它对通道容量重新调整的次数是有限的,也不是不限制次数,还有这个方案单方面关闭通道时需要广播的交易数量比较多,成本比较高,反正到最后也没有看到真正应用起来。就不细讲了。
此后就是闪电网络的方案了,闪电网络的方案几乎解决了前面几种支付通道中没有完全解决的所有问题,而且跳出了这些方案的解决思路和框架,没有在 Spillman 通道,Timelock 和 Deplex 等通道的思维框架里面进行设计,而是另起炉灶,走了一个完全不同的路。
不过闪电网络的方案实在有点复杂,可能接下来还需要几篇文章才讲得清楚。所以还是下一篇再正式开始写闪电网络。
2. 支付通道的演化路径
1)只有一方能支付和结束通道的单向支付通道:Spillman
第一个实现的支付通道是Spillman 单向通道。这是一个只能由一方发起支付,另一方发起结束的通道。
通道中的承诺交易只需要支付方签名,由此只有接收方可以通过广播承诺交易来申请结算和关闭通道,而支付方只能在时间锁到期之后通过广播退款交易申请关闭。
优点:设计简单,支付时操作也简单。只有一笔交易,单方签名,另一方保管就行。
缺点:只能单方操作,包括付款,申请关闭;而且容易遭受可塑性交易攻击
2)在两个通道中实现的双向支付通道:Duplex
这个方案比较粗糙,简单粗暴,虽然实现了双向支付,但是缺点也很明显。提供了一个构建双向通道的想法,但是可行性比较差,没有实现。
3)在一个通道中实现的双向通道:TimeLock
双方都在承诺交易上签名并交互签名,于是双方都可以进行付款,广播承诺交易并结束通道等操作。
缺点
1)双方都有广播之前的交易来获得更多资金的动机和可能性
解决办法是在每一笔承诺交易中加上时间锁,并以时间锁的递减设计来实现最后一笔交易可以作废前面所有承诺交易,从而确保只有最后一笔承诺交易能够作为最终余额状态进行结算,防止作恶者广播之前交易进行欺骗的企图。
2)时间锁的限制:退款交易的时间锁决定了通道的生命周期,也决定了通道中能够容纳的交易数量,这样实际运用中也不是很方便。
3. 好的支付通道是怎样的?
综合以上几种支付通道演化中的问题,可以总结一下一个好的通道必须要保证的特性:
1)必须是双向通道,双向都能进行付钱,和发起通道结算;
2)通道中资金利用率要高;
3)通道生命周期没有限制;
4)通道中的交易次数没有限制;
5)通道中交易必须要安全可靠;
6)链上充值交易中的资金要安全可靠,即链下过时交易的状态不能作为链上结算的依据。
参考内容
闪电网络白皮书:lightning.network/lightning-…
精通比特币第3版:github.com/bitcoinbook/bitco…
播客《Lightning Network 技术演化史》:xiaoyuzhoufm.com/episode/5e2…
Jan 带你细数八种支付通道方案:mp.weixin.qq.com/s/v6NR68fDw…
本贴结束!
雪解 retweeted
闪电网络学习3:支付通道的演化
1. 支付通道的演化
原来计划没有打算写支付通道的演化历程,但是这段时间听了 Jan 的播客和视频,发现从中本聪提出支付通道这个想法到闪电网络提出一个比较完整的方案,这中间还经历过很多版本的演化,而且有些方案也经过了精心的设计,虽然不是每一个版本最终都被实现了,但是这些设想也为闪电网络后来在众多的方案获得成功做出来贡献,因此还是想把这部分整理一下。
在闪电网络出现之前,支付通道的发展已经经历了好几代方案的演化。主要包括
1)中本聪在比特币0.1版本中的构想
中本聪的设想是如果一笔交易还在内存池里没有被打包,那么它就可以被修改,通过在新的交易中设置比旧交易更高的序列号,并以序列号的高低作为判断是否是最新交易的标准,从而让矿工能够根据序列号高低决定应该打包哪一笔交易。
中本聪的版本被认为是支付通道的雏形,不过它有一个明显的缺陷,就是比特币协议没有这个机制,所以区块链无法保证矿工一定能够打包序列号最高的交易,容易出现支付者和矿工合谋攻击收款人的问题,最终这个设想没有被实现。
不过它已经包含了支付通道的完整思想:把一层要处理的大量交易搬到链下去处理,同时通过一些设计保证链下处理的交易是安全和无需信任的,最后还能把链下处理的交易结果搬回链上进行验证和结算,通过链上的算力保证链下交易的安全和可信。
2)比特币社区对中本聪设想的完善
很快社区对中本聪的构想提出了改进思路,在交易中增加 nLockTime 即时间锁的字段。如果 nLockTime 字段设置了有意义的数字,比如10天,意味着这笔交易会被锁定10天,只能等到10天之后才会被打包,任何矿工都不能在这个时间之前打包这笔交易。
nLockTime 字段的改进解决了中本聪版本中合谋的问题,设计了一个单向的支付通道,用于支付方向收款方进行单向支付,不能逆向支付。
这个版本也没有进入实现。
3)Spillman 版支付通道
Spillman 支付通道也是一个单向的支付通道,就是我在上一篇文章《Nervos 闪电网络轻皮书学习(2):单向支付通道》中详细讲解过的那个版本。xitter.cf/xueblock/status/183206…
它是第一个被真正实现了的支付通道,在BitcoinJ 客户端里面完成了真正的实现。
不过 Spillman 支付通道也有两个问题
一是通道的生命周期限制
接收方必须在 TimeLock 时间到期之前申请结算并关闭通道。如果到期了还没关闭,就只能通过付款方广播退款交易进行关闭的申请,这时候通道中所有的资金都会退回给支付方,收款方将会一无所获。
二是Spillman 支付通道容易遭受可塑性交易的攻击。
所谓可塑性是指一个东西的形状发生了变化,却没有导致本质比如质量的变化。交易的可塑性指的是,一笔交易的某些内容被改变了,会导致交易ID的改变,但是交易中最本质的部分,就是交易输出,以及输入中的资金来源,金额等却并没有变化。
比特币交易中最容易被改动又能导致交易ID改变的内容是交易输入中的签名,因为在隔离见证之前的比特币协议,签名也被纳入计算交易ID的整个交易数据中,交易ID其实就是把一笔交易整体的数据进行哈希计算得出的哈希值。根据哈希函数的特性,只要输入的数据有一点不一样,哈希值就会不一样,因此如果签名被改动了,交易ID就会不一样。
签名能够被修改的原因是签名可以通过很多种算法计算出来,要用那种算法在构造交易的时候可以自由选择。所以当通道中支付方把承诺交易发给收款方之后,收款方可以通过换一个签名算法修改掉交易的签名,导致交易的ID发生变化。 Spillman 是单向的支付通道,交易只需要由支付方签名然后发给收款方,不需要对方签名再发回来保管,因此收款方在广播交易时很容易进行这样的操作。
虽然交易ID被修改了,但是区块链并不能识别,因为伪造交易的 input 和 output 内容跟原交易是一样的,所以交易仍然是有效合法的。而TXID是标识和区分一笔交易的唯一方法,TXID改变了,就会带来很多问题,比如门头沟交易所被盗,就是在交易的可塑性上出了问题。
4)Peter Todd 对 Spillman 支付通道的改进
在 Spillman 支付通道的基础上,Peter Todd 提出了一个比特币改进提议,即BIP65,这是一个软分叉提议,在比特币协议中增加一个操作码,叫做 CHECKLOCKTIMEVERIFY 的 OP_CODE ,用于加强 Spillman 支付通道协议。目的就是解决交易的可塑性攻击问题。
不过这个改进版仍然是一个单向通道,用途还是非常有限。
5)Duplex 双向支付通道
这个版本的设想很简单,就是把Spillman的单向通道直接变为双向的,它的想法就是在一个通道基础上增加一个,不就有两个通道,一个让A给B支付,另一个只让B给A支付。两个通道一起运行就是成双向通道了。
它的问题是并没有很好解决 Spillman 通道的问题,比如生命周期有限。
Duplex 的通道还会出现一个新的问题,通道资金容量小。
通道中同样金额的资金能够支付的额度会减少一半,通道资金容量的使用率非常低效。
比如同样是100元的资金,如果放在 Duplex 双向通道中,每一个通道中就只有50元,于是不管是A向B支付,还是B向A支付,双方能够支付的最大金额就是50,所以双方加起来总的支付额度就是100元。
但是如果把100元放在一个单个的双向支付通道中,这100元资金能够实现的支付能力就有两倍,即达到200元的支付额度。因为所有资金是有可能全部都付到一方去的,比如A的50元全部付给了B,B就有了100元,这时候B又可以分多次把这100全部付给A。
如果一个通道额度用完了,想要继续支付就只能到链上去关闭通道,再重新充值开一个新的通道,这会导致额外的链上成本。
6)基于时间 Timelock 的双向支付通道
这是在同一个通道中实现双向支付的双向支付通道,在单一的通道中不仅A可以向B付钱,B也可以向A付钱。
它的基本思路是
第一、双方共同向通道提供资金
就是在充值交易中资金来源分别是双方各自提供的一个UTXO,比如分别是1个BTC的UTXO,这两个BTC都支付给同一个交易输出,这个交易输出由双方的私钥共同管理,即2BTC 锁在这个2-2多签交易输出中。
第二、退款交易需要在链上充值之前交换签名
当然在完成充值交易的广播之前,双方同样需要各自签署一笔带有时间锁 nLocktime的退款交易并交换退款交易的签名,用来保证任何一方跑路或者私钥丢失另一方仍然能够在时间锁到期之后拿回通道中的资金,而不至于让资金被锁死在公共账号里面。
双方拿到对方在退款交易中的签名之后才会把充值交易发到链上去进行充值,开启通道。
第三、进入通道之后的承诺交易遵循以下规则
(1)每一笔承诺交易都需要使用新的 nLocktime
(2)每一笔承诺交易要按照递减的原则设置nLocktime。
每一个新的承诺交易,在 nLocktime 字段设置的时间要比前面一笔交易的 nLocktime更小;比如第一笔承诺交易 nLocktime 是 1000个区块,第二笔承诺交易nLocktime 只能比 1000小,可以是999,也可以是990,或者更小的区块数。
(3)承诺交易被广播和打包的原则是 nLocktime 时间越小,享有越高优先级。
因此最后一笔承诺交易会比它之前的所有交易都更早被打包。因为根据递减原则,最后一笔交易的nLocktime 时间值会比之前所有承诺交易的锁定时间值更小。
这些规定保证了通道中所有交易中只有最后一笔交易的状态是有效的,因为这么多交易花费的都是同一个2-2 UTXO,UTXO不能双花的特性决定了最终只有一笔交易能够成功广播和上链,完成对2-2交易输出的解锁和花费。而 nLocktime 递减原则又保证了通道中最后一笔交易会被最先广播和打包,所以最终的结果就是只有广播最后一笔承诺交易才能成功实现对多签输出的解锁,完成结算和余额的最终分配。那么其他所有的承诺交易都会因为不能被结算而作废和失效。
这就是基于时间的双向支付通道用来解决通道中支付安全和信任问题的基本思路。
Timelock 双向通道的优点
这个通道是没有挑战期的,即如果关闭通道时提交的是最后一笔交易,那么交易被广播和上链去请求结算的时候,不需要等待时间锁到期。
这个地方我的理解是通过前面的递减最后一笔交易的 nLocktime 应该已经走到 0了。不然好像有点说不通,比如如果在 nLocktime 为 100的时候,有一方就提出了结算请求,那么主动提出结算的一方应该还是需要等100个区块才行。
Timelock 双向通道的缺点
一是通道生命周期还是有限的,退款交易中的时间锁就是通道存在时间的上限。
二是通道中容纳的交易数量是有限的,因为每一次新构建的承诺交易都要把 nLocktime 的值在前一次的基础上减少一些,而且间隔还不能太小。两笔交易的 nLocktime 之间的时间间隔实际上就是保障新交易被广播和打包的时间,这个时间如果太短,新交易还没有完成上链,它前面那一笔交易时间锁很可能就到期了,那么新交易在时间上的优势就不一定有保障了,很可能前面那笔交易会先上链。这样通道就不能保障交易的安全性。
时间锁的值在减小就注定了总有一笔交易 nLocktime 会走到头,比如 nLocktime 的值到 0,就不能再减了,这时候通道中就不能再进行交易了,这个通道能够容纳的最大交易次数就是这么多了。所以 Timelock 的通道交易数量是有限制的。
这个协议是在2014年被提出来的,也是停留在想法层面,没有实现。到2015年闪电网络的方案就被提出来了。
7)DMC(Duplex Micropayment Channel)
上面是两种把单向通道变成双向通道的思路,这期间其实还出现过其他的思路,比如 DMC(Duplex Micropayment Channel)。它的想法是把 Duplex 和 Timelock 两种方案组合起来,解决 Duplex 双向通道资金容量的问题。
根据 Duplex 的想法,两个Spillman通道加起来构成的双向通道缺陷在于通道的资金容量太小,资金利用率低,想要继续交易就得经常去链上关闭通道和重新开启新的通道。它想要解决的就是频繁上链去调整通道资金容量的问题。
它提出把调整通道资金容量,即在一个新通道中增加通道资金的操作放在链下进行,同时引入了一个invalidation tree 的概念。但是这个方案比较复杂,而且有几个问题也没有很好解决,包括支付通道生命周期的问题,它对通道容量重新调整的次数是有限的,也不是不限制次数,还有这个方案单方面关闭通道时需要广播的交易数量比较多,成本比较高,反正到最后也没有看到真正应用起来。就不细讲了。
此后就是闪电网络的方案了,闪电网络的方案几乎解决了前面几种支付通道中没有完全解决的所有问题,而且跳出了这些方案的解决思路和框架,没有在 Spillman 通道,Timelock 和 Deplex 等通道的思维框架里面进行设计,而是另起炉灶,走了一个完全不同的路。
不过闪电网络的方案实在有点复杂,可能接下来还需要几篇文章才讲得清楚。所以还是下一篇再正式开始写闪电网络。
2. 支付通道的演化路径
1)只有一方能支付和结束通道的单向支付通道:Spillman
第一个实现的支付通道是Spillman 单向通道。这是一个只能由一方发起支付,另一方发起结束的通道。
通道中的承诺交易只需要支付方签名,由此只有接收方可以通过广播承诺交易来申请结算和关闭通道,而支付方只能在时间锁到期之后通过广播退款交易申请关闭。
优点:设计简单,支付时操作也简单。只有一笔交易,单方签名,另一方保管就行。
缺点:只能单方操作,包括付款,申请关闭;而且容易遭受可塑性交易攻击
2)在两个通道中实现的双向支付通道:Duplex
这个方案比较粗糙,简单粗暴,虽然实现了双向支付,但是缺点也很明显。提供了一个构建双向通道的想法,但是可行性比较差,没有实现。
3)在一个通道中实现的双向通道:TimeLock
双方都在承诺交易上签名并交互签名,于是双方都可以进行付款,广播承诺交易并结束通道等操作。
缺点
1)双方都有广播之前的交易来获得更多资金的动机和可能性
解决办法是在每一笔承诺交易中加上时间锁,并以时间锁的递减设计来实现最后一笔交易可以作废前面所有承诺交易,从而确保只有最后一笔承诺交易能够作为最终余额状态进行结算,防止作恶者广播之前交易进行欺骗的企图。
2)时间锁的限制:退款交易的时间锁决定了通道的生命周期,也决定了通道中能够容纳的交易数量,这样实际运用中也不是很方便。
3. 好的支付通道是怎样的?
综合以上几种支付通道演化中的问题,可以总结一下一个好的通道必须要保证的特性:
1)必须是双向通道,双向都能进行付钱,和发起通道结算;
2)通道中资金利用率要高;
3)通道生命周期没有限制;
4)通道中的交易次数没有限制;
5)通道中交易必须要安全可靠;
6)链上充值交易中的资金要安全可靠,即链下过时交易的状态不能作为链上结算的依据。
参考内容
闪电网络白皮书:lightning.network/lightning-…
精通比特币第3版:github.com/bitcoinbook/bitco…
播客《Lightning Network 技术演化史》:xiaoyuzhoufm.com/episode/5e2…
Jan 带你细数八种支付通道方案:mp.weixin.qq.com/s/v6NR68fDw…
本贴结束!
Nervos 闪电网络轻皮书学习(2):单向支付通道
本文主要内容:
1. 闪电网络的基本思想以及目标
2. 闪电网络实现无需信任支付系统的基本思路
3. 单向支付通道解读
(1)什么是单向支付通道
(2)单向支付通道的运行原理
(3)单向支付通道的问题以及解决方案
(4)单向支付通道的运行流程
(5)单向支付通道的局限
一、前言:闪电网络的基本思想以及目标
上一篇文章主要学习了闪电网络的概念,包括是闪电网络是什么,解决了什么问题,为什么能解决这些问题,以及如何解决的基础思想。
闪电网络的基本思想
我们大概了解了闪电网络的基础是在交易双方之间搭建的支付通道,而在不同支付方之间搭建的若干个支付通道连接起来就形成了闪电网络。
闪电网络的基本思想是以非区块链的模式来解决比特币在日常和零售支付场景下所面临问题,主要是交易速度,容量与成本。这种思想可以理解为从区块链的模式中走出来,在常规思路之外寻找比特币问题的解决之道。
其原理是在区块链的外面去搭建一个网络,让交易参与方之间在这个网络中建立连接彼此的通道,并把需要经常性转账的支付场景移到通道中去,这个通道除了在建立和关闭的时候需要跟比特币网络进行通信,其他时间都是双方点到点的通信。于是通道交易不需要放在区块链网络上处理,只在参与方之间本地处理,实现真正的点对点交易。
这种设计的逻辑是以非区块链的模式来规避所有因为区块链本身特性而带来的性能问题,特别是区块链需要把所有交易数据上链并通过全网共识,即在链上等待其他节点对同一个结果进行验证和确认的机制。数据上链,全员共识等机制带来了高度的安全性和牢固的信任度,这是区块链的优势,但也是阻碍区块链性能提升的底层原因。
因此把不需要数据上链和全网共识的业务从区块链上拿出来,放到一个点对点的网络中,让用户自己在本地去处理,只在必要的时候提供安全和信任保障。这就是闪电网络的基本思想。
闪电网络的简化理解
对闪电网络的理解,可以通过现实生活中的一个场景来简化,比如在现实中的转账或者汇款有两个基本选择,可以去银行柜台汇款,也可以在手机上通过移动支付工具来汇款。根据传统认知我们会认为去银行汇款更安全,更可靠,特别是对公付款或者大额转账。但是银行汇款更麻烦,需要肉身去柜台,汇款有繁琐的流程,可能还需要排队等待,去汇一次款来回可能就需要大半天时间,还要花不少手续费。这种汇款方式对小额,高频的交易就很不友好。
而在微信,支付宝等移动支付工具上转账则方便很多,不需要填表,也不需要手续费,速度快得多,但是要使用这些移动工具,需要开通移动支付的账户,并且从银行里面转一些钱进来。之后付款就可以在腾讯或者淘宝自己的系统里面进行,向开通了同样支付工具账户的人转账,无论多少次,只要支付金额不超过你在里面的余额和每天的支付额度就没有限制。
当然微信和支付宝跟闪电网络还是有很大不同,比如微信和支付宝系统是运行在腾讯和淘宝的服务器上,而非支付者的客户端;付款时在后面处理交易的是微信和支付宝的系统,而非交易方自己。
也就是说使用现有的移动支付工具进行转账其实有一个前提,支付双方必须要信任在后台帮他们处理交易和记账的微信和支付宝的服务器和系统,相信他们不会出问题或者不会作恶。所以这是一个基于信任的支付系统。
闪电网络的目标:实现不需要信任的点对点支付系统
而闪电网络要实现的是一个陌生人之间不需要信任的系统,即支付的参与方不需要信任任何第三方,任何个人,机构或者中心化的实体,也不需要信任交易对手方就能安全地跟陌生人进行直接的交易。在这个系统需要相信的是这一套系统提供的各种安全保障机制,以及保证这一套机制被强制执行的数学,密码学以及计算机代码,因为这一套机制的执行不会被人为干预,因此这是一个无需信任他人,即免信任的支付系统。
本篇文章我们就来学习闪电网络是怎样实现这个无需信任的支付系统。
二、闪电网络实现无需信任支付系统的基本思路
闪电网络是基于链下支付通道,即各个通道相互连接起来形成的一个快速支付网络。
所以闪电网络的实现可以分成两个模块来理解,如何实现支付通道,以及如何实现支付网络。支付通道是在交易双方之间创建的用于支付用途的通道,建立的是双方之间的关系;支付网络即闪电网络则是支付通道之间相互连接而构建的网络,建立的是每个参与者之间的关系。
因此,要弄清楚闪电网络怎样实现无需信任的支付系统,得从支付通道和支付网络分别是怎样实现的两个维度来理解。
我们先从支付通道来学习。
支付通道解决信任问题的主要思路是:
第一、提供保证金:充值资金为通道中进行的交易提供资金来源,也为可能的不诚实行为提供惩罚保证金;
第二、承诺保证:双方通过书面形式,承诺交易和资金状态的有效性,以及自己不会作恶的保证;
第三、合约约定:通过不同的合约约定了在链下通道中进行交易的业务逻辑;约定了什么是诚实的交易行为,什么是违约行为,违约者应当受到什么样的惩罚;针对可能的违约情况,通过合约规定对违约者资金结算的时间期限,以及对方如何向链上提交证据等等。
第四、脚本执行:比特币链针对提交的证据进行验证,并通过脚本执行判罚的结果。
支付通道是闪电网络形成的基础单元,它的发展也经过了不断的改进和演化,慢慢形成了几种分类,主要有单向支付通道,基于时间的双向支付通道,基于惩罚的双向支付通道三种。
而双向支付通道又是在单向支付通道方案的基础上发展而来,因此我们需要先学习和了解单向支付通道是怎么运行的才能更好的理解双向支付通道的运行。
三、单向支付通道解读
1. 单向支付通道的概念
单向支付通道是闪电网络的前身,在闪电网络出现之前很长一段时间单向支付通道的概念就已经存在了。
单向支付通道,顾名思义,是指只能由一方向另一方进行转账的支付通道,因此通道中的充值也是由支付方单方提供的。另一方只能接收付款,无法向对方发起付款。
严格来说,单向支付通道在物理能力上并没有限制收款方向支付方发起转账,只是这个交易是不可信的交易,或者说这个方向流动的资金安全性无法得到合约的保护。因此理论上不会有人愿意接收逆向支付的付款。
这种支付通道的应用场景主要是比如发工资,打赏,在附近的商店超市等购物的支付等。
2. 单向通道的运行原理
1)开启通道
由支付方发起开启通道的交易,创建一个2-2的多签输出(UTXO),并往里面充值BTC;2-2多签交易的输出意思是这个UTXO的持有者是2个私钥,需要提供2个私钥签名才能解锁里面的资金,可以理解为一个由两个人共同管理的公共账户。
这个充值BTC的交易,目的是宣布通道的开启,之后双方可以在通道中进行交易;也宣布了通道中双方的初始资金分配情况,即充值方/支付方全额,收款方0。
2)通道交易
(1)开启单向支付通道的原因
之所以要开通单向的支付通道,是因为一方有经常性多次向另一方付款的需求,比如公司每个月要向员工发工资,任务平台上发布任务的一方要向领取和完成任务的一方按照任务进度多次支付劳务费,还有像用户在内容平台阅读小说,或者观看电视剧,每看一集/一章需要付一次款等等。于是双方在链外开了一个通道进行支付以避免链上频繁交易的成本,因此这些交易都不会实时上链,而是在链外双方之间进行的记账,只有在双方不想继续进行交易的时候,才会把通道中记录的最终结果或者状态提交到链上去进行结算。
通道中发生的很多笔交易最后会形成一个结果或者余额状态,就是也就是最后一笔交易记录的双方余额结果,所以即使在通道中发生了几千几万笔交易,最后只有代表最终结果的最后一笔才会被上链,区块链也会按照这一笔交易的结果对双方进行结算。这样就会大大减少与链上的交互,从而节省成本,让日常交易变得可行。
(2)通道交易的实质
开启通道时付款方向2-2地址充值之后通道里面的资金就是固定的,但是每次在通道里面交易一次意味着付款方要向收款方转一些资金,于是付款方的余额会减少,而对方的余额会增加。因此通道中资金的状态变化规律会是链上和链下的总余额都固定不变,随着交易增多,在链下付款方的余额会不断减少,而收款方会不断增加。
因此通道交易实质上是就通道中双方的资金余额在链下不断进行的重新分配和更新,并对重新分配的余额状态达成共识的过程。而这些余额的分配,来源只有一个,就是充值交易中的 2-2 多签交易输出(UTXO)。
(3)如何更新通道资金的状态?
更新通道中资金状态所采用的方法是由支付方向收款方发起付款交易,资金来源即交易输入永远是那个 2-2 UTXO,金额就是2-2地址中充值的资金金额。资金去向即交易输出则有两个,一个支付给付款方即充值方,金额是从付款方的资金中减去本次交易需要付给收款方的金额后还剩余的余额;另一个则支付给收款方,金额是在收款方此前的余额上,加上本次交易应该从付款方那里收到的金额之后的合计金额。
由支付方构建好交易,签名之后发给收款方保管。
如果要进行第二次交易,还是由支付方构建好交易输入和输出,输出中的内容要把本次交易之后,即付款方向收款方付完款之后,双方重新分配的余额分别更新在两个输出里面,把金额和持有人对应好。
支付方同样要在交易的输入中签名然后发给收款方保管。
如果通道中发生了多次交易,代表通道中的资金余额状态发生了多次更新,但是每次资金状态的更新都是在前一次交易的余额基础上做出的调整,因此通道中的余额不是多个交易记录相加,而是只有一个记录是有效的结果,只有最后那笔交易记录的状态是有效的,通道当前的余额状态也是以最新的交易上显示的为准。
如果在通道额度用完之前想要结束通道,需要收款方把最新的一笔交易广播到区块链上,请求按照这笔交易的余额给双方进行结算。如果想要继续交易,交易就保留在双方自己本地就可以了。
(4)什么是承诺交易?
在通道中即链下发生的交易就叫做承诺交易,所谓承诺交易是用来作承诺和保证的交易。承诺的内容包括在通道中进行的交易是诚实的,双方的资金分配是正确的,以及交易中记录的结果是有效的。要做这样的承诺是因为通道中的交易没有向区块链进行广播,没有经过矿工的处理和节点的验证,数据也不用上链,因此整个过程和结果都没有向外界公开,即交易没有经过区块链这个信任机器的生产,不具有链上交易的客观有效性和可信度。
而交易双方是没有信任基础的陌生人,在与对方交易之前肯定都会存在一些顾虑。于是双方都需要对自己的交易行为做一些保证,保证自己不会作恶。于是双方都要以书面形式签订一份承诺,作为后面发生纠纷时需要通过区块链进行验证和判罚的依据。
单向通道中的承诺交易应该是由支付方向收款方作的保证,收款方向支付方的保证是在退款交易里面,等会讲。
3)结束通道
在通道存续期间(到期之前),需要收款方把最后发生的一笔承诺交易提交到主链去结算。因为最后一笔交易,收款人从付款人那里收到的资金是最多的,因此他没有动力去广播之前已经作废的交易。
而如果付款方想要单方结束通道,只能等待时间锁到期提交和广播退款交易。而不能在通道开放期间主动把承诺交易广播到链上去结算,因为他手中保留的承诺交易都没有对方的签名。
但是根据退款交易的机制,如果通道到期,时间锁交易被广播之后,通道中所有资金都会退回到支付方的账户,因此在通道到期之前,收款方一定会去广播承诺交易结束通道的,因为只有这样他才能拿到属于自己的那部分资金。
关于时间锁和退款交易会在下面一部分内容(单向支付通道的问题)中解释。
3. 单向支付通道存在的问题:付款人的资金被锁
单向支付通道在开启通道时,资金来源都是由付款方一方提供,但是充值的资金是锁在一个2-2的多签交易输出(UTXO)里面,这个UTXO要花费需要两方都提供签名才能解锁。即由一方提供资金到公共账户,但是两方一起管理,要花费也需要对方的同意。
这里的问题在于,如果付款方在充值到2-2公共账户之后,还没有开始交易对方就消失了,这时候付款方就没法把自己的钱拿回来。因为钱在公共账户里面,即使是付款方自己要拿出来也需要对方提供签名加上自己的签名才动得了。现在对方不打算继续交易了,甚至消失了,拿不到他的签名,付款方打到多签地址中的钱就会被锁住,拿不出来了。
解决方案:时间锁合约
概念
时间锁 CheckSequenceVerify(CSV):时间锁的意思用一个时间期限来约定一个UTXO的解锁时间,或者是一笔交易的广播时间。这里约定的是充值交易的那个2-2交易输出,即2-2多签交易的UTXO。使用时间锁的作用是让充值交易中的资金在约定时间到期后就被解锁,并按照时间锁交易中的交易输出金额进行结算,并关闭通道。
这个方案就是为了解决单向通道中当付款方充值了资金,对方却反悔不愿意继续在通道中交易,也不提供签名让付款方解锁UTXO拿回资金的问题。
原理
时间锁实际上是一个智能合约,我们可以叫做时间锁合约,它是通过比特币的脚本来设置一个基于时间的条件,意思是在这个时间之前,这笔交易只会放在内存池中,不会被广播和打包到区块里,意味着交易中的UTXO不会被解锁,资金当然也花费不了。
具体操作是在开启通道也就是在支付方进行充值之前,支付方构建一笔带有时间锁的退款交易,发给接收方签名,对方签名之后再发回给支付方在本地保管,此时不需要广播和上链。
退款交易对支付方的保障,是规定在约定时间内,如果双方没有发生过交易,或者收款方没有向链上广播承诺交易请求关闭通道,那么支付方可以把退款交易广播到链上去解锁充值交易的 2-2 UTXO,因为对方已经提供了签名,再加上自己的签名,就符合 2-2的签名要求,只要约定的期限满了,交易就会打包,自己充值进去的钱就会全额退回给自己(当然会减去手续费)。
因此,支付方要在拿到对方在退款交易上的签名之后才会在开启通道的交易上签名,然后进行广播,让充值交易上链,完成向公共账户打款充值。
4. 单向支付通道的流程
因此一个单向支付通道运行的基本流程为:
第一、创建充值交易:支付方构建一笔充值交易,创建一个2-2的多签地址作为交易输出的持有者。多签地址中需要的两个地址分别是支付方和收款方的地址(需要是专用于充值交易的地址)。此时交易不签名不广播。
第二、签署退款合约:支付方创建一笔带有时间锁的退款交易,输入的第一部分是资金来源,是2-2多签UTXO,第二部分是时间锁中约定的通道到期时间,第三部分是签名,此时应该还没有签名,位置空着。
输出有两个,一个是支付给自己的,金额是2-2 UTXO中的全部金额,另一个是支付给收款方的,金额是0。
第三、收款方签名:支付方把退款交易发给收款方签名,收款方确认没有问题签名之后把退款交易发回给支付方保管;
退款交易的用途是防备收款方跑路,因此在对方没有消失之前不会上链,只保存在支付方本地,所以退款交易是第一笔承诺交易,由收款方向付款方做出不会跑路的承诺。
第四、开启通道:支付方在充值交易上签名并广播到比特币链上,同时把签署过的充值交易发给收款方。交易上链就意味着充值成功,即通道成功开启。
第五、通道交易:支付方在通道中发起向收款方的转账交易,每一次交易都代表一次通道内资金状态的更新;具体操作就是上面在单向支付通道的运行原理中所描述的那样。
第四、关闭通道:在通道到期之前由收款方提交承诺交易到链上进行关闭,或者到期后由付款方提交退款交易去关闭。
5. 单向支付通道的局限
1)流动性容量限制
因为单向支付通道只能由一方进行支付,另一方理论上不会对接收到的资金用于向对方的转账途径,即资金的流动是单向的,因此这个通道的支付额度无法依靠循环流动而扩大,上限就是支付方在开启通道时充值的金额。那么当这个金额用完的时候,通道的生命周期就结束了,如果要继续支付,需要重新开启一个通道并重新充值。
2)生命周期限制
另外因为单向通道都需要用一个时间锁来强制关闭通道,用这种方式保证支付方不会因为对手方不配合导致资金永远被锁住,因此单向通道的生命周期有限制。
3)付款方拿回资金的时间限制
时间锁退款机制对付款方来说,虽然有一定保障作用,但也有很大弊端,比如时间锁期限为一年,而在充值之后对方就消失了,那需要等一年之后付款方才能广播退款交易拿回自己的钱。
单向通道的局限总结一下就是通道存在的期限有限制,资金利用效率比较低,付款方受到的限制比较大,因此使用的场景也比较有限,在闪电网络的历史上这种通道应用的情况也比较受限。
在单向支付通道基础上发展出来的双向支付通道对单向支付通道的确缺点和局限进行了改进,让支付通道有了更广泛的应用场景。所以下一篇要学习的就是双向支付通道。
本系列学习文章是为了更好理解 Nervos 的闪电网络方案,但是前面关于闪电网络的部分却不是Nervos 的 Fiber Network 的内容,因为 Fiber Network 也是在闪电网络的基础上作了一些改进而来,可以说闪电网络是Fiber Network 的基础。所以要更好的理解 Fiber Network,就需要先把闪电网络的基础知识弄清楚。
不过闪电网络理解起来真实有难度,后面的双向支付通道和支付网络,里面的机制更复杂,我感觉这种技术对普通用户门槛还是挺高的,希望 Fiber Network 有更好的优化。
相关阅读:
Nervos Fiber Network 轻皮书学习(1):闪电网络介绍
xitter.cf/xueblock/status/182838…
本贴结束!
雪解 retweeted
Nervos 闪电网络轻皮书学习(2):单向支付通道
本文主要内容:
1. 闪电网络的基本思想以及目标
2. 闪电网络实现无需信任支付系统的基本思路
3. 单向支付通道解读
(1)什么是单向支付通道
(2)单向支付通道的运行原理
(3)单向支付通道的问题以及解决方案
(4)单向支付通道的运行流程
(5)单向支付通道的局限
一、前言:闪电网络的基本思想以及目标
上一篇文章主要学习了闪电网络的概念,包括是闪电网络是什么,解决了什么问题,为什么能解决这些问题,以及如何解决的基础思想。
闪电网络的基本思想
我们大概了解了闪电网络的基础是在交易双方之间搭建的支付通道,而在不同支付方之间搭建的若干个支付通道连接起来就形成了闪电网络。
闪电网络的基本思想是以非区块链的模式来解决比特币在日常和零售支付场景下所面临问题,主要是交易速度,容量与成本。这种思想可以理解为从区块链的模式中走出来,在常规思路之外寻找比特币问题的解决之道。
其原理是在区块链的外面去搭建一个网络,让交易参与方之间在这个网络中建立连接彼此的通道,并把需要经常性转账的支付场景移到通道中去,这个通道除了在建立和关闭的时候需要跟比特币网络进行通信,其他时间都是双方点到点的通信。于是通道交易不需要放在区块链网络上处理,只在参与方之间本地处理,实现真正的点对点交易。
这种设计的逻辑是以非区块链的模式来规避所有因为区块链本身特性而带来的性能问题,特别是区块链需要把所有交易数据上链并通过全网共识,即在链上等待其他节点对同一个结果进行验证和确认的机制。数据上链,全员共识等机制带来了高度的安全性和牢固的信任度,这是区块链的优势,但也是阻碍区块链性能提升的底层原因。
因此把不需要数据上链和全网共识的业务从区块链上拿出来,放到一个点对点的网络中,让用户自己在本地去处理,只在必要的时候提供安全和信任保障。这就是闪电网络的基本思想。
闪电网络的简化理解
对闪电网络的理解,可以通过现实生活中的一个场景来简化,比如在现实中的转账或者汇款有两个基本选择,可以去银行柜台汇款,也可以在手机上通过移动支付工具来汇款。根据传统认知我们会认为去银行汇款更安全,更可靠,特别是对公付款或者大额转账。但是银行汇款更麻烦,需要肉身去柜台,汇款有繁琐的流程,可能还需要排队等待,去汇一次款来回可能就需要大半天时间,还要花不少手续费。这种汇款方式对小额,高频的交易就很不友好。
而在微信,支付宝等移动支付工具上转账则方便很多,不需要填表,也不需要手续费,速度快得多,但是要使用这些移动工具,需要开通移动支付的账户,并且从银行里面转一些钱进来。之后付款就可以在腾讯或者淘宝自己的系统里面进行,向开通了同样支付工具账户的人转账,无论多少次,只要支付金额不超过你在里面的余额和每天的支付额度就没有限制。
当然微信和支付宝跟闪电网络还是有很大不同,比如微信和支付宝系统是运行在腾讯和淘宝的服务器上,而非支付者的客户端;付款时在后面处理交易的是微信和支付宝的系统,而非交易方自己。
也就是说使用现有的移动支付工具进行转账其实有一个前提,支付双方必须要信任在后台帮他们处理交易和记账的微信和支付宝的服务器和系统,相信他们不会出问题或者不会作恶。所以这是一个基于信任的支付系统。
闪电网络的目标:实现不需要信任的点对点支付系统
而闪电网络要实现的是一个陌生人之间不需要信任的系统,即支付的参与方不需要信任任何第三方,任何个人,机构或者中心化的实体,也不需要信任交易对手方就能安全地跟陌生人进行直接的交易。在这个系统需要相信的是这一套系统提供的各种安全保障机制,以及保证这一套机制被强制执行的数学,密码学以及计算机代码,因为这一套机制的执行不会被人为干预,因此这是一个无需信任他人,即免信任的支付系统。
本篇文章我们就来学习闪电网络是怎样实现这个无需信任的支付系统。
二、闪电网络实现无需信任支付系统的基本思路
闪电网络是基于链下支付通道,即各个通道相互连接起来形成的一个快速支付网络。
所以闪电网络的实现可以分成两个模块来理解,如何实现支付通道,以及如何实现支付网络。支付通道是在交易双方之间创建的用于支付用途的通道,建立的是双方之间的关系;支付网络即闪电网络则是支付通道之间相互连接而构建的网络,建立的是每个参与者之间的关系。
因此,要弄清楚闪电网络怎样实现无需信任的支付系统,得从支付通道和支付网络分别是怎样实现的两个维度来理解。
我们先从支付通道来学习。
支付通道解决信任问题的主要思路是:
第一、提供保证金:充值资金为通道中进行的交易提供资金来源,也为可能的不诚实行为提供惩罚保证金;
第二、承诺保证:双方通过书面形式,承诺交易和资金状态的有效性,以及自己不会作恶的保证;
第三、合约约定:通过不同的合约约定了在链下通道中进行交易的业务逻辑;约定了什么是诚实的交易行为,什么是违约行为,违约者应当受到什么样的惩罚;针对可能的违约情况,通过合约规定对违约者资金结算的时间期限,以及对方如何向链上提交证据等等。
第四、脚本执行:比特币链针对提交的证据进行验证,并通过脚本执行判罚的结果。
支付通道是闪电网络形成的基础单元,它的发展也经过了不断的改进和演化,慢慢形成了几种分类,主要有单向支付通道,基于时间的双向支付通道,基于惩罚的双向支付通道三种。
而双向支付通道又是在单向支付通道方案的基础上发展而来,因此我们需要先学习和了解单向支付通道是怎么运行的才能更好的理解双向支付通道的运行。
三、单向支付通道解读
1. 单向支付通道的概念
单向支付通道是闪电网络的前身,在闪电网络出现之前很长一段时间单向支付通道的概念就已经存在了。
单向支付通道,顾名思义,是指只能由一方向另一方进行转账的支付通道,因此通道中的充值也是由支付方单方提供的。另一方只能接收付款,无法向对方发起付款。
严格来说,单向支付通道在物理能力上并没有限制收款方向支付方发起转账,只是这个交易是不可信的交易,或者说这个方向流动的资金安全性无法得到合约的保护。因此理论上不会有人愿意接收逆向支付的付款。
这种支付通道的应用场景主要是比如发工资,打赏,在附近的商店超市等购物的支付等。
2. 单向通道的运行原理
1)开启通道
由支付方发起开启通道的交易,创建一个2-2的多签输出(UTXO),并往里面充值BTC;2-2多签交易的输出意思是这个UTXO的持有者是2个私钥,需要提供2个私钥签名才能解锁里面的资金,可以理解为一个由两个人共同管理的公共账户。
这个充值BTC的交易,目的是宣布通道的开启,之后双方可以在通道中进行交易;也宣布了通道中双方的初始资金分配情况,即充值方/支付方全额,收款方0。
2)通道交易
(1)开启单向支付通道的原因
之所以要开通单向的支付通道,是因为一方有经常性多次向另一方付款的需求,比如公司每个月要向员工发工资,任务平台上发布任务的一方要向领取和完成任务的一方按照任务进度多次支付劳务费,还有像用户在内容平台阅读小说,或者观看电视剧,每看一集/一章需要付一次款等等。于是双方在链外开了一个通道进行支付以避免链上频繁交易的成本,因此这些交易都不会实时上链,而是在链外双方之间进行的记账,只有在双方不想继续进行交易的时候,才会把通道中记录的最终结果或者状态提交到链上去进行结算。
通道中发生的很多笔交易最后会形成一个结果或者余额状态,就是也就是最后一笔交易记录的双方余额结果,所以即使在通道中发生了几千几万笔交易,最后只有代表最终结果的最后一笔才会被上链,区块链也会按照这一笔交易的结果对双方进行结算。这样就会大大减少与链上的交互,从而节省成本,让日常交易变得可行。
(2)通道交易的实质
开启通道时付款方向2-2地址充值之后通道里面的资金就是固定的,但是每次在通道里面交易一次意味着付款方要向收款方转一些资金,于是付款方的余额会减少,而对方的余额会增加。因此通道中资金的状态变化规律会是链上和链下的总余额都固定不变,随着交易增多,在链下付款方的余额会不断减少,而收款方会不断增加。
因此通道交易实质上是就通道中双方的资金余额在链下不断进行的重新分配和更新,并对重新分配的余额状态达成共识的过程。而这些余额的分配,来源只有一个,就是充值交易中的 2-2 多签交易输出(UTXO)。
(3)如何更新通道资金的状态?
更新通道中资金状态所采用的方法是由支付方向收款方发起付款交易,资金来源即交易输入永远是那个 2-2 UTXO,金额就是2-2地址中充值的资金金额。资金去向即交易输出则有两个,一个支付给付款方即充值方,金额是从付款方的资金中减去本次交易需要付给收款方的金额后还剩余的余额;另一个则支付给收款方,金额是在收款方此前的余额上,加上本次交易应该从付款方那里收到的金额之后的合计金额。
由支付方构建好交易,签名之后发给收款方保管。
如果要进行第二次交易,还是由支付方构建好交易输入和输出,输出中的内容要把本次交易之后,即付款方向收款方付完款之后,双方重新分配的余额分别更新在两个输出里面,把金额和持有人对应好。
支付方同样要在交易的输入中签名然后发给收款方保管。
如果通道中发生了多次交易,代表通道中的资金余额状态发生了多次更新,但是每次资金状态的更新都是在前一次交易的余额基础上做出的调整,因此通道中的余额不是多个交易记录相加,而是只有一个记录是有效的结果,只有最后那笔交易记录的状态是有效的,通道当前的余额状态也是以最新的交易上显示的为准。
如果在通道额度用完之前想要结束通道,需要收款方把最新的一笔交易广播到区块链上,请求按照这笔交易的余额给双方进行结算。如果想要继续交易,交易就保留在双方自己本地就可以了。
(4)什么是承诺交易?
在通道中即链下发生的交易就叫做承诺交易,所谓承诺交易是用来作承诺和保证的交易。承诺的内容包括在通道中进行的交易是诚实的,双方的资金分配是正确的,以及交易中记录的结果是有效的。要做这样的承诺是因为通道中的交易没有向区块链进行广播,没有经过矿工的处理和节点的验证,数据也不用上链,因此整个过程和结果都没有向外界公开,即交易没有经过区块链这个信任机器的生产,不具有链上交易的客观有效性和可信度。
而交易双方是没有信任基础的陌生人,在与对方交易之前肯定都会存在一些顾虑。于是双方都需要对自己的交易行为做一些保证,保证自己不会作恶。于是双方都要以书面形式签订一份承诺,作为后面发生纠纷时需要通过区块链进行验证和判罚的依据。
单向通道中的承诺交易应该是由支付方向收款方作的保证,收款方向支付方的保证是在退款交易里面,等会讲。
3)结束通道
在通道存续期间(到期之前),需要收款方把最后发生的一笔承诺交易提交到主链去结算。因为最后一笔交易,收款人从付款人那里收到的资金是最多的,因此他没有动力去广播之前已经作废的交易。
而如果付款方想要单方结束通道,只能等待时间锁到期提交和广播退款交易。而不能在通道开放期间主动把承诺交易广播到链上去结算,因为他手中保留的承诺交易都没有对方的签名。
但是根据退款交易的机制,如果通道到期,时间锁交易被广播之后,通道中所有资金都会退回到支付方的账户,因此在通道到期之前,收款方一定会去广播承诺交易结束通道的,因为只有这样他才能拿到属于自己的那部分资金。
关于时间锁和退款交易会在下面一部分内容(单向支付通道的问题)中解释。
3. 单向支付通道存在的问题:付款人的资金被锁
单向支付通道在开启通道时,资金来源都是由付款方一方提供,但是充值的资金是锁在一个2-2的多签交易输出(UTXO)里面,这个UTXO要花费需要两方都提供签名才能解锁。即由一方提供资金到公共账户,但是两方一起管理,要花费也需要对方的同意。
这里的问题在于,如果付款方在充值到2-2公共账户之后,还没有开始交易对方就消失了,这时候付款方就没法把自己的钱拿回来。因为钱在公共账户里面,即使是付款方自己要拿出来也需要对方提供签名加上自己的签名才动得了。现在对方不打算继续交易了,甚至消失了,拿不到他的签名,付款方打到多签地址中的钱就会被锁住,拿不出来了。
解决方案:时间锁合约
概念
时间锁 CheckSequenceVerify(CSV):时间锁的意思用一个时间期限来约定一个UTXO的解锁时间,或者是一笔交易的广播时间。这里约定的是充值交易的那个2-2交易输出,即2-2多签交易的UTXO。使用时间锁的作用是让充值交易中的资金在约定时间到期后就被解锁,并按照时间锁交易中的交易输出金额进行结算,并关闭通道。
这个方案就是为了解决单向通道中当付款方充值了资金,对方却反悔不愿意继续在通道中交易,也不提供签名让付款方解锁UTXO拿回资金的问题。
原理
时间锁实际上是一个智能合约,我们可以叫做时间锁合约,它是通过比特币的脚本来设置一个基于时间的条件,意思是在这个时间之前,这笔交易只会放在内存池中,不会被广播和打包到区块里,意味着交易中的UTXO不会被解锁,资金当然也花费不了。
具体操作是在开启通道也就是在支付方进行充值之前,支付方构建一笔带有时间锁的退款交易,发给接收方签名,对方签名之后再发回给支付方在本地保管,此时不需要广播和上链。
退款交易对支付方的保障,是规定在约定时间内,如果双方没有发生过交易,或者收款方没有向链上广播承诺交易请求关闭通道,那么支付方可以把退款交易广播到链上去解锁充值交易的 2-2 UTXO,因为对方已经提供了签名,再加上自己的签名,就符合 2-2的签名要求,只要约定的期限满了,交易就会打包,自己充值进去的钱就会全额退回给自己(当然会减去手续费)。
因此,支付方要在拿到对方在退款交易上的签名之后才会在开启通道的交易上签名,然后进行广播,让充值交易上链,完成向公共账户打款充值。
4. 单向支付通道的流程
因此一个单向支付通道运行的基本流程为:
第一、创建充值交易:支付方构建一笔充值交易,创建一个2-2的多签地址作为交易输出的持有者。多签地址中需要的两个地址分别是支付方和收款方的地址(需要是专用于充值交易的地址)。此时交易不签名不广播。
第二、签署退款合约:支付方创建一笔带有时间锁的退款交易,输入的第一部分是资金来源,是2-2多签UTXO,第二部分是时间锁中约定的通道到期时间,第三部分是签名,此时应该还没有签名,位置空着。
输出有两个,一个是支付给自己的,金额是2-2 UTXO中的全部金额,另一个是支付给收款方的,金额是0。
第三、收款方签名:支付方把退款交易发给收款方签名,收款方确认没有问题签名之后把退款交易发回给支付方保管;
退款交易的用途是防备收款方跑路,因此在对方没有消失之前不会上链,只保存在支付方本地,所以退款交易是第一笔承诺交易,由收款方向付款方做出不会跑路的承诺。
第四、开启通道:支付方在充值交易上签名并广播到比特币链上,同时把签署过的充值交易发给收款方。交易上链就意味着充值成功,即通道成功开启。
第五、通道交易:支付方在通道中发起向收款方的转账交易,每一次交易都代表一次通道内资金状态的更新;具体操作就是上面在单向支付通道的运行原理中所描述的那样。
第四、关闭通道:在通道到期之前由收款方提交承诺交易到链上进行关闭,或者到期后由付款方提交退款交易去关闭。
5. 单向支付通道的局限
1)流动性容量限制
因为单向支付通道只能由一方进行支付,另一方理论上不会对接收到的资金用于向对方的转账途径,即资金的流动是单向的,因此这个通道的支付额度无法依靠循环流动而扩大,上限就是支付方在开启通道时充值的金额。那么当这个金额用完的时候,通道的生命周期就结束了,如果要继续支付,需要重新开启一个通道并重新充值。
2)生命周期限制
另外因为单向通道都需要用一个时间锁来强制关闭通道,用这种方式保证支付方不会因为对手方不配合导致资金永远被锁住,因此单向通道的生命周期有限制。
3)付款方拿回资金的时间限制
时间锁退款机制对付款方来说,虽然有一定保障作用,但也有很大弊端,比如时间锁期限为一年,而在充值之后对方就消失了,那需要等一年之后付款方才能广播退款交易拿回自己的钱。
单向通道的局限总结一下就是通道存在的期限有限制,资金利用效率比较低,付款方受到的限制比较大,因此使用的场景也比较有限,在闪电网络的历史上这种通道应用的情况也比较受限。
在单向支付通道基础上发展出来的双向支付通道对单向支付通道的确缺点和局限进行了改进,让支付通道有了更广泛的应用场景。所以下一篇要学习的就是双向支付通道。
本系列学习文章是为了更好理解 Nervos 的闪电网络方案,但是前面关于闪电网络的部分却不是Nervos 的 Fiber Network 的内容,因为 Fiber Network 也是在闪电网络的基础上作了一些改进而来,可以说闪电网络是Fiber Network 的基础。所以要更好的理解 Fiber Network,就需要先把闪电网络的基础知识弄清楚。
不过闪电网络理解起来真实有难度,后面的双向支付通道和支付网络,里面的机制更复杂,我感觉这种技术对普通用户门槛还是挺高的,希望 Fiber Network 有更好的优化。
相关阅读:
Nervos Fiber Network 轻皮书学习(1):闪电网络介绍
xitter.cf/xueblock/status/182838…
本贴结束!
Nervos Fiber Network 轻皮书学习(1):闪电网络介绍
主要内容
1. 什么是闪电网络?
2. 闪电网络对比特币扩展的逻辑
3. 闪电网络的构成
4. 闪电网络的运行
第一部分:闪电网络介绍
1. 什么是闪电网络?
1)概念
闪电网络是一个运行在比特币主网之上的二层扩展方案,一种去中心化的链外扩展方案,被认为是最符合中本聪思想的比特币扩展方案。
扩展的是什么?
闪电网络扩展的是处理交易的速度,能够处理的交易数量,以及交易所需的成本。
闪电网络能够支持每秒上万笔交易并发,接近于Visa系统所能做到的程度。另外闪电网络可以做到几乎零手续费的交易处理,几乎没有限制的交易笔数容量。
这些扩展使比特币能够实现在日常生活中的使用场景,比如零售付款,用户与用户之间进行的,点对点,高频,即时,小额,低成本的付款或者交易。
因此根本上说闪电网络扩展的是比特币的使用场景,让比特币从价值存储的用途回归到点对点的现金支付系统的用途,这也是中本聪在白皮书中对比特币系统的定义:一个点对点的电子现金系统。
闪电网络概念的缘起
闪电网络最初的来源是中本聪在 2009 年发布的 Bitcoin 0.1 软件中包含的一段代码草稿。
根据这段代码在一笔交易被比特币网络确认之前,用户可以对这笔交易进行修改和更新。
代码见Github链接。
github.com/trottier/original…
这就是支付通道的工作模式,这里所说的对交易进行修改和更新就是放在链外支付通道中实现的。
2011 年,中本聪在跟当时的 BitCoinJ (开源比特币客户端库)开发者,时任Google 的高级软件工程师和技术主管的 Mike Hearn 进行的邮件往来中对这种模式进行了解释:“nLockTime的一个用途是在一组参与者之间的高频交易,它们可以经过一致同意后不断对交易进行更新。如果一方不再同意继续更新,那么最后的状态将会在 nLockTime 被记录。中间交易事务不需要广播,网络(比特币区块链)只记录最终结果。”
邮件内容见如下链接:
bitcoin.com/satoshi-archive/…
这是中本聪对支付通道的解释,也是闪电网络最早的想法来源。
完整的闪电网络方案在2015年被提出,智能合约交易平台Mirror 的CTO, Thaddeus “Tadge” Dryja 和 Joseph Poon 在2015年2月首次发表了题为《比特币闪电网络:可扩展的链下即时支付》(The Bitcoin Lightning Network: Scalable Off-Chain Instant Payments)的论文,被认为是《闪电网络》的白皮书。
之后闪电网络的开发落地由闪电实验室,Blockstream,ACINQ等团队实施和完成,并得到了 Jack Dorcey 等比特币OG的支持和追捧。
2)思路
闪电网络的思路是在比特币区块链外面(或者上面)增加一层,用户能够在这一层的任意两方之间创建通道,日常和高频发生的交易就可以放到这些通道中去处理。
因为通道是直接在交易双方直接建立的,所以交易几乎可以即时完成,所需要的费用也可以忽略不计。而且只要通道里面的资金没有被消耗完,通道就可以一直存在,双方可以在里面来来回回进行不限次数的交易。
这个通道是用来实现支付交易的,所以被叫做支付通道。
可见这个通道只是建立在交易方之间,并没有放到区块链上,因此交易不需要通过矿工处理,而是交易双方自行处理。
3)为什么闪电网络能够实现这些扩展?
比特币交易性能低下的底层逻辑
比特币处理交易的性能难以提高,根本原因是它的区块链设计所限制。为了保证去中心化和网络安全,比特币采用的是全员共识机制,即一笔交易的确认,一个区块的产生都需要经过所有矿工和全节点的计算和验证,通过验证才意味着一个区块上链成功,交易才算得到一个确认。
同样为了维持系统去中心化,比特币规定了一个区块的大小上限为4M(隔离见证之前是1M),这就意味着一个区块中能够容纳的交易数量是有上限的。
另外为了维持经济模式合理性,即控制比特币新币发行速度和节奏,比特币的出块速度也是确定的,平均每10分钟出一个块,这种规定意味着每10分钟能够处理的交易数量也是有上限的。
总结一下就是比特币的区块链要求更多的节点数量,更大的算力保障,其分布式共识机制要求尽可能多的节点参与到计算和验证的共识过程中以确保交易的安全和可靠,为了减小节点负担对每一个区块的大小做了限制,另外比特币经济系统的稳定性要求挖出每一个区块所需要的时间平均为10分钟。这些设计共同决定了比特币系统的去中心化,安全性,可靠性,稳定性以及经济模式合理性,从另一方面它也决定了如果不修改区块链的底层设计,比特币交易的性能就不可能进行大幅度提升。
闪电网络扩展交易性能的逻辑
核心在于闪电网络放弃了区块链的思路,让交易仅仅发生在交易方之间,取缔了矿工和节点,也取消了共识,出块等过程。记账不再由矿工完成,而是交易方之间私下记录,链下记录的账目也不需要广播给其他通道的节点知道,交易计算和验证也由交易方自己处理。因此由区块链本身的设计所导致的问题,比如交易处理速度,交易手续费,区块对交易数的容量限制,链上所能记录和保存的数据大小等等限制都可以消除。
在交易对手方之间发生的交易,就如两个人面对面的线下交易,不存在交易数量,手续费,以及等待他人确认等问题,这种方案理论上可对这些问题进行以无限制的扩展。
2. 闪电网络的构成
任意交易双方之间都可以建立双方的支付通道,因此在比特币区块链之外可以建立很多个甚至无数个不同用户之间的通道。这些很多个通道合起来就形成了一个通道网络,也就是闪电网络。
所以可以理解为闪电网络包括了很多个用户之间的支付通道,还有建立通道的用户,也就是闪电网络节点,另外应该还包括通道中所存放的资金,因为每个通道的开通都需要参与通道的双方在里面存入一定BTC作为这个通道的支付额度。
3. 闪电网络的运作
闪电网络的流程从整体上来说可以分为开启通道,通道内(链下)交易,以及关闭通道三个环节。其中开启和关闭通道是通过在比特币链上分别发起一笔交易来完成,而通道内的所有交易都发生在链外,不需要在区块链上发起,不需要广播给他人,不需要在链上记录,不需要在主网进行处理和确认,也不需要上链。
1)开启通道
开启通道实际上就是交易参与方创建一个多重签名的比特币钱包地址,并往多签地址里面冲入资金。
因此支付通道可以理解成连接支付双方的一个虚拟通道,而从根本上说它只是一个建立在比特币链上的多签钱包地址,类似一个没有私钥的智能合约地址。
这个通道里面能够进行多大金额的交易,是由开启通道时往里面冲入的资金金额决定的,这就是这个通道的支付额度。
充值交易是这个通道流程中的第一笔交易,被称为锚点交易,这笔交易需要广播并记录到比特币链上,让所有人都能够看见,见证这个通道的开启。
开启通道的目的是为了简化之后频繁发生的交易过程,缩减这些交易的成本,以及能够容纳更多的交易数量,因此建立这个通道的双方之间一定会有经常性的转账,支付或者交易行为,如果两个人之间并没有高频交易的需求,那就没有开启一个支付通道的必要,毕竟开启通道也是需要在比特币链上去发起一笔交易,而且还要往里面冲入一定数量的比特币,占用一定的流动性。
2)通道交易
开启通道之后,通道双方就可以通过通道进行私下的交易。因为通道是建立在比特币区块链之外类似二层这样的概念,因此通道里的交易可以理解成是二层交易或者链外交易。
通道中交易的资产其实并非真实的原生BTC,而是在二层闪电网络上的一个映射资产,因为原生比特币的所有权被锁定在一层的多签地址里面,并没有转移到二层的地址上。因此二层通道内的交易并不会真正转移比特币的所有权,而是依靠双方记录和维护一个类似资产负债表的账本来进行管理和确认。
通道内的交易叫做承诺交易,承诺交易的流程大概是创建交易,签名,以及向对方发送交易这样三步。
每一次通道交易,双方的余额会发生一次变动,双方就会进行一次承诺交易的创建,签名和交换,这意味着账本上的一次结果或者状态更新。这些交易和状态都不会广播和发布到比特币链上去。
通道内的交易,只有支付额度这一个限制,只要交易双方没有关闭通道的想法,并且额度没有用完,通道就会一直存在,就可以一直进行来回的交易。双方的余额状态可以不断的发生变化,只要双方的承诺交易速度跟得上,多少次都可以。
每一次产生了新的承诺交易,老的交易状态就会作废,防止交易的任何一方把之前的交易状态发到链上去进行关闭通道的操作,从而进行有利于自己的欺骗行为。这种机制保证了只有最新的一笔承诺交易是有效的。
3)关闭通道
关闭通道就意味着交易双方退出通道,拿回属于自己的比特币金额,之后不能在通道当中继续进行交易。
通道的关闭可以是双方同意之后在提出,也可以由单方提出。只要交易的任意一方不想继续维持通道,都可以发起关闭通道的交易。
关闭通道的操作是在比特币主网发起一笔“结算”交易,需要把通道交易中最新的状态,也就是最后一笔承诺交易广播到主网。
一旦关闭通道的交易被发起,系统会把最新的账本记录提交到比特币一层去验证。验证的过程会有一个期限,大概需要7天时间,主要是防止有一方提交了过期的交易状态进行有利于自己的作弊行为。这段时间交易双方都可以进行检举。
如果在检举期交易双方都确认没有问题并及时签名,则交易会立即完成,双方会按照最新状态中双方的余额记录拿回自己的比特币。如果有一方或者双方都没有签名,中间也无人检举,双方也会在在7天到期之后按照最新状态拿回自己的比特币。
以上是闪电网络对比特币实现扩展和运行的基本原理。具体实现过程还涉及很多的问题,比如在通道中如何防止交易方作弊,如何保证资金能安全到达对方,如何保证交易方的隐私,跟任何人转账如果都需要建立通道是不是太麻烦了等等。
这些问题需要深入到哈希时间锁,多跳路由等机制和原理中去,我还没有弄得十分清晰,还要学习一下,以后再写。
未完待续。。。。。。
本贴结束!
雪解 retweeted
Nervos Fiber Network 轻皮书学习(1):闪电网络介绍
主要内容
1. 什么是闪电网络?
2. 闪电网络对比特币扩展的逻辑
3. 闪电网络的构成
4. 闪电网络的运行
第一部分:闪电网络介绍
1. 什么是闪电网络?
1)概念
闪电网络是一个运行在比特币主网之上的二层扩展方案,一种去中心化的链外扩展方案,被认为是最符合中本聪思想的比特币扩展方案。
扩展的是什么?
闪电网络扩展的是处理交易的速度,能够处理的交易数量,以及交易所需的成本。
闪电网络能够支持每秒上万笔交易并发,接近于Visa系统所能做到的程度。另外闪电网络可以做到几乎零手续费的交易处理,几乎没有限制的交易笔数容量。
这些扩展使比特币能够实现在日常生活中的使用场景,比如零售付款,用户与用户之间进行的,点对点,高频,即时,小额,低成本的付款或者交易。
因此根本上说闪电网络扩展的是比特币的使用场景,让比特币从价值存储的用途回归到点对点的现金支付系统的用途,这也是中本聪在白皮书中对比特币系统的定义:一个点对点的电子现金系统。
闪电网络概念的缘起
闪电网络最初的来源是中本聪在 2009 年发布的 Bitcoin 0.1 软件中包含的一段代码草稿。
根据这段代码在一笔交易被比特币网络确认之前,用户可以对这笔交易进行修改和更新。
代码见Github链接。
github.com/trottier/original…
这就是支付通道的工作模式,这里所说的对交易进行修改和更新就是放在链外支付通道中实现的。
2011 年,中本聪在跟当时的 BitCoinJ (开源比特币客户端库)开发者,时任Google 的高级软件工程师和技术主管的 Mike Hearn 进行的邮件往来中对这种模式进行了解释:“nLockTime的一个用途是在一组参与者之间的高频交易,它们可以经过一致同意后不断对交易进行更新。如果一方不再同意继续更新,那么最后的状态将会在 nLockTime 被记录。中间交易事务不需要广播,网络(比特币区块链)只记录最终结果。”
邮件内容见如下链接:
bitcoin.com/satoshi-archive/…
这是中本聪对支付通道的解释,也是闪电网络最早的想法来源。
完整的闪电网络方案在2015年被提出,智能合约交易平台Mirror 的CTO, Thaddeus “Tadge” Dryja 和 Joseph Poon 在2015年2月首次发表了题为《比特币闪电网络:可扩展的链下即时支付》(The Bitcoin Lightning Network: Scalable Off-Chain Instant Payments)的论文,被认为是《闪电网络》的白皮书。
之后闪电网络的开发落地由闪电实验室,Blockstream,ACINQ等团队实施和完成,并得到了 Jack Dorcey 等比特币OG的支持和追捧。
2)思路
闪电网络的思路是在比特币区块链外面(或者上面)增加一层,用户能够在这一层的任意两方之间创建通道,日常和高频发生的交易就可以放到这些通道中去处理。
因为通道是直接在交易双方直接建立的,所以交易几乎可以即时完成,所需要的费用也可以忽略不计。而且只要通道里面的资金没有被消耗完,通道就可以一直存在,双方可以在里面来来回回进行不限次数的交易。
这个通道是用来实现支付交易的,所以被叫做支付通道。
可见这个通道只是建立在交易方之间,并没有放到区块链上,因此交易不需要通过矿工处理,而是交易双方自行处理。
3)为什么闪电网络能够实现这些扩展?
比特币交易性能低下的底层逻辑
比特币处理交易的性能难以提高,根本原因是它的区块链设计所限制。为了保证去中心化和网络安全,比特币采用的是全员共识机制,即一笔交易的确认,一个区块的产生都需要经过所有矿工和全节点的计算和验证,通过验证才意味着一个区块上链成功,交易才算得到一个确认。
同样为了维持系统去中心化,比特币规定了一个区块的大小上限为4M(隔离见证之前是1M),这就意味着一个区块中能够容纳的交易数量是有上限的。
另外为了维持经济模式合理性,即控制比特币新币发行速度和节奏,比特币的出块速度也是确定的,平均每10分钟出一个块,这种规定意味着每10分钟能够处理的交易数量也是有上限的。
总结一下就是比特币的区块链要求更多的节点数量,更大的算力保障,其分布式共识机制要求尽可能多的节点参与到计算和验证的共识过程中以确保交易的安全和可靠,为了减小节点负担对每一个区块的大小做了限制,另外比特币经济系统的稳定性要求挖出每一个区块所需要的时间平均为10分钟。这些设计共同决定了比特币系统的去中心化,安全性,可靠性,稳定性以及经济模式合理性,从另一方面它也决定了如果不修改区块链的底层设计,比特币交易的性能就不可能进行大幅度提升。
闪电网络扩展交易性能的逻辑
核心在于闪电网络放弃了区块链的思路,让交易仅仅发生在交易方之间,取缔了矿工和节点,也取消了共识,出块等过程。记账不再由矿工完成,而是交易方之间私下记录,链下记录的账目也不需要广播给其他通道的节点知道,交易计算和验证也由交易方自己处理。因此由区块链本身的设计所导致的问题,比如交易处理速度,交易手续费,区块对交易数的容量限制,链上所能记录和保存的数据大小等等限制都可以消除。
在交易对手方之间发生的交易,就如两个人面对面的线下交易,不存在交易数量,手续费,以及等待他人确认等问题,这种方案理论上可对这些问题进行以无限制的扩展。
2. 闪电网络的构成
任意交易双方之间都可以建立双方的支付通道,因此在比特币区块链之外可以建立很多个甚至无数个不同用户之间的通道。这些很多个通道合起来就形成了一个通道网络,也就是闪电网络。
所以可以理解为闪电网络包括了很多个用户之间的支付通道,还有建立通道的用户,也就是闪电网络节点,另外应该还包括通道中所存放的资金,因为每个通道的开通都需要参与通道的双方在里面存入一定BTC作为这个通道的支付额度。
3. 闪电网络的运作
闪电网络的流程从整体上来说可以分为开启通道,通道内(链下)交易,以及关闭通道三个环节。其中开启和关闭通道是通过在比特币链上分别发起一笔交易来完成,而通道内的所有交易都发生在链外,不需要在区块链上发起,不需要广播给他人,不需要在链上记录,不需要在主网进行处理和确认,也不需要上链。
1)开启通道
开启通道实际上就是交易参与方创建一个多重签名的比特币钱包地址,并往多签地址里面冲入资金。
因此支付通道可以理解成连接支付双方的一个虚拟通道,而从根本上说它只是一个建立在比特币链上的多签钱包地址,类似一个没有私钥的智能合约地址。
这个通道里面能够进行多大金额的交易,是由开启通道时往里面冲入的资金金额决定的,这就是这个通道的支付额度。
充值交易是这个通道流程中的第一笔交易,被称为锚点交易,这笔交易需要广播并记录到比特币链上,让所有人都能够看见,见证这个通道的开启。
开启通道的目的是为了简化之后频繁发生的交易过程,缩减这些交易的成本,以及能够容纳更多的交易数量,因此建立这个通道的双方之间一定会有经常性的转账,支付或者交易行为,如果两个人之间并没有高频交易的需求,那就没有开启一个支付通道的必要,毕竟开启通道也是需要在比特币链上去发起一笔交易,而且还要往里面冲入一定数量的比特币,占用一定的流动性。
2)通道交易
开启通道之后,通道双方就可以通过通道进行私下的交易。因为通道是建立在比特币区块链之外类似二层这样的概念,因此通道里的交易可以理解成是二层交易或者链外交易。
通道中交易的资产其实并非真实的原生BTC,而是在二层闪电网络上的一个映射资产,因为原生比特币的所有权被锁定在一层的多签地址里面,并没有转移到二层的地址上。因此二层通道内的交易并不会真正转移比特币的所有权,而是依靠双方记录和维护一个类似资产负债表的账本来进行管理和确认。
通道内的交易叫做承诺交易,承诺交易的流程大概是创建交易,签名,以及向对方发送交易这样三步。
每一次通道交易,双方的余额会发生一次变动,双方就会进行一次承诺交易的创建,签名和交换,这意味着账本上的一次结果或者状态更新。这些交易和状态都不会广播和发布到比特币链上去。
通道内的交易,只有支付额度这一个限制,只要交易双方没有关闭通道的想法,并且额度没有用完,通道就会一直存在,就可以一直进行来回的交易。双方的余额状态可以不断的发生变化,只要双方的承诺交易速度跟得上,多少次都可以。
每一次产生了新的承诺交易,老的交易状态就会作废,防止交易的任何一方把之前的交易状态发到链上去进行关闭通道的操作,从而进行有利于自己的欺骗行为。这种机制保证了只有最新的一笔承诺交易是有效的。
3)关闭通道
关闭通道就意味着交易双方退出通道,拿回属于自己的比特币金额,之后不能在通道当中继续进行交易。
通道的关闭可以是双方同意之后在提出,也可以由单方提出。只要交易的任意一方不想继续维持通道,都可以发起关闭通道的交易。
关闭通道的操作是在比特币主网发起一笔“结算”交易,需要把通道交易中最新的状态,也就是最后一笔承诺交易广播到主网。
一旦关闭通道的交易被发起,系统会把最新的账本记录提交到比特币一层去验证。验证的过程会有一个期限,大概需要7天时间,主要是防止有一方提交了过期的交易状态进行有利于自己的作弊行为。这段时间交易双方都可以进行检举。
如果在检举期交易双方都确认没有问题并及时签名,则交易会立即完成,双方会按照最新状态中双方的余额记录拿回自己的比特币。如果有一方或者双方都没有签名,中间也无人检举,双方也会在在7天到期之后按照最新状态拿回自己的比特币。
以上是闪电网络对比特币实现扩展和运行的基本原理。具体实现过程还涉及很多的问题,比如在通道中如何防止交易方作弊,如何保证资金能安全到达对方,如何保证交易方的隐私,跟任何人转账如果都需要建立通道是不是太麻烦了等等。
这些问题需要深入到哈希时间锁,多跳路由等机制和原理中去,我还没有弄得十分清晰,还要学习一下,以后再写。
未完待续。。。。。。
本贴结束!
雪解 retweeted
BlockJoker @BlockJokerCoin 项目及挖矿介绍
1. 项目简介
BlockJoker 是 @BitManCity 开发的一个Meme 项目,将 在RGB协议上发行。
发行方式是通过算力进行POW机制的挖矿。
BitMan 的前身
@BitManCity 以前叫 ToyManClub,是发行NFT的一个项目。2023年11月改名为 BitMan,并且迁移到比特币生态,在RGB协议上进行UDA的发行,UDA是在RGB协议上的叫法,类似于NFT。
白名单计划
2024年1月21日公布了白名单计划。我看白名单计划的推文阅读量为1.8万左右,但是貌似也有不少粉丝关注了很久了,应该是一个比较小众,但是也有不少铁粉的项目。
同时他们还公布了一个立即无条件获得白名单的人群范围,包括: 比特币核心开发人员,测试人员、文档编写者、安全审计员等; 比特币矿工; 开发比特币相关应用程序(钱包应用程序、交易所、支付网关等)的组织或个人; 比特币教育者;RGB 协议开发人员;RGB 协议知识的普及者。
白名单的获取方式还包括帮助RGB协议和BitMan增加和扩大影响力,以及成为活跃社区成员等等。
由此可见,这个项目对比特币和RGB生态的建设者和贡献者比较重视。
白名单活动
这个项目在推特上搞了很多有趣的活动让用户参与和互动,进行白名单的分发,有兴趣的可以去翻看他们的官推。
我还发现一个有趣的活动,在今年春节期间,他们还法了一个推特,让用户在推文下面分享自己拍摄的有意义的照片,获奖用户的奖品是UDA的白名单。
UDA 以及收入分配
根据官网的信息,UDA的30%会分配给比特币生态,70%在DIBA市场上进行公开销售。
销售收入的20%将会捐赠给LNP/BP协会,帮助解决RGB开发的财务问题,也帮助实现LNP/BP协会的使命和目标。
从中我们大概能看到这个项目的愿景。
项目方基本判断
从推特内容来看,这是一个个人发起的项目,创始人对比特币有比较大的热情,很看好RGB的潜力。
官推在推特上表示BitMan不是一个以赚大钱为目的的项目,更多的是想表达对比特币的热爱以及分享艺术品。
我对艺术不懂,但是感觉得出来作者的语言艺术和风格还是挺明显的,挺有智慧的感觉,而且作品也很有特色。
但是以上判断都是通过文字信息得来的,具体实际情况还没有了解到那么深。
官方网站:bitman.city
2. 挖矿介绍
地址:blockjoker.org/login?invite_…
挖矿流程
(1)进入网址,链接推特账户,授权并登录;
(2)点左上角的Start Mining 按钮,按钮变成黄色的Stop Mining,挖矿就开始了。
挖矿的时候会看到按钮下面有一串字符在不停的跳动,这是在计算符合要求的数字,就是POW机制中寻找随机数的原理,结果是要使找到的随机数加上其他区块数据,一起计算出的哈希值落在要求的范围。
挖矿奖励
在挖矿页面,挖矿按钮的右边能够看到挖矿奖励的数据Mining Rewards,下面是推荐获得的奖励。
挖矿奖励每5分钟结算一次。挖矿按钮下面也能看到挖矿的结算明显,包括实际,POW 编号,以及挖到的奖励数量。比如我的机器每5分钟挖矿的数量大概是2个多点。
收益的计算应该是根据自己机器的算力在总算力中的占比来的,所以决定挖矿数量的多少,除了自己的机器算力,还有就是总算力的多少。后面如果挖矿人数增加了,那你每5min挖出来的数量应该会逐渐减少的。
因此挖矿就要趁早进入才能获得更高的收益。
挖矿设备
目前是CPU挖矿,手机貌似也能挖,但是项目方推特发文明确说了非浏览器挖矿获得的收益不作数,会在以后剔除这一类奖励。
持续时间
BlockJoker 的挖矿活动将会持续到RGB主网启动为止。因此BlockJoker的总量是没有确定的,属于限时不限量的发行方式。
代币分配
BlockJoker 代币100%会通过免费空投的方式进行发放。具体分配对象包括
(1)大部分:矿工
(2)一部分:合作伙伴
(3)一部分:LNP/BP协会
(4)一部分:Bitman白名单持有人
(5)一部分:团队自留
不过具体比例没有明确写出来。
挖矿分配机制
正式网挖矿和前面两轮测试网挖矿都会计入空投份额之中。测试网挖矿快照时间是8月14日。
测试网挖矿数量的计算都按照5个档次进行折算,具体规则如下:
第一轮测试
50 -- 1000个,主网Joker币按照200个计;
1001 -- 1万个,按照800个计;
10001 -- 10万个,按照2000个计;
10万零1 -- 50万,按照3000个计;
50万以上,按照4000个计。
第二轮测试
1 -- 500,按照200个计;
501 -- 1500,按照600个计;
1501 -- 3000,按照1000个计;
3001 -- 6000,按照1500个计;
6000以上,按照2000个计。
正式网挖矿的数量应该就是按照挖到的实际数量计算,不过没有看到具体文字说明。
参与情况
目前参与主网挖矿的地址数量是29570个,发放的奖励数量为5,337,966.625。第一名挖到的数量是965.877。
200个排名在10000左右。
关于推特登录不进去的问题
因为项目方对推特授权的API 进行了限速,每15分钟只能登录450个新用户。
有人总结出了一个登录诀窍,在04分,19分,34分,49分,以此类推,从每个小时的04分开始每隔15分钟,卡这样的时间节点进入会容易一些。所以如果授权失败就等会多试几次。
本贴结束!


雪解 retweeted
分形比特币 Fractal Bitcoin @fractal_bitcoin 介绍
主要内容
1. Fractal Bitcoin是什么?
2. 为什么要创建 Fractal Bitcoin ?
3. Fractal Bitcoin 要解决什么问题?
4. 如何解决?
5. 实现思路?
一、Fractal Bitcoin是什么?
1. 是什么?
Fractal Bitcoin是对比特币主网进行扩容的一种方案或者方法。
它是由Unisat的团队所创建和开发,Unisat 和 Block Space Force 团队为核心贡献者。
用 Fractal Bitcoin 老板 Lorenzo @lorenzonical 的说法,Fractal Bitcoin是帮助比特币从一个单一的链发展成为一个系统的一种思路,而不是建立一个独立的子系统来分流比特币的资源。
2. 有什么特别?
Fractal Bitcoin 对比特币的扩容是在使用比特币核心,保持与比特币主网一致性的基础上进行的网络复制,在新建立的复制网络中实现对比特币功能和能力的扩展,但在新网络中保留了比特币主网同样的结构,形态和机制,因此被成为最原生的扩容方案。
3. 想要扩展的是什么?
1)从业务能力上,扩展比特币的交易处理能力,比如交易处理的数量,速度等;为用户提供更好的使用体验;还有因为建立虚拟化网络而大幅度增加了链上的计算和存储资源,及扩展了比特币容纳交易的能力。
Fractal 网络的出块时间为30秒左右,所以从理论上每一个 Fractal 链可以将主网处理速度提升20倍,交易容纳的提升也在这个级别。
2)从技术能力上,通过OP_CAT操作码的启用,提供了图灵完备的智能合约能力,即扩展了比特币的可编程能力。
3)从激励系统方面,通过联合挖矿机制,为比特币矿工提供了一个额外的收益来源或者选项,可以在不影响比特币挖矿的前提下选择同时挖 Fractal,即成为 Fractal Bitcoin 的矿工,为 Fractal Bitcoin 提供算力安全保障,当然也会因此获得 Fractal Bitcoin 的经济激励。
4)为比特币网络提供备用方案
为比特币生态的参与者在遇到特殊情况时提供了可选的替代方案,比如在比特币主网被堵死的情况下,可以暂时把业务迁移到 Fractal Bitcoin 网络去处理,等比特币主网恢复之后再回去。
在这个角度,可以把 Fractal Bitcoin理解为比特币主网的一个先行网或者测试网,但是是具有真实使用环境的先行网和测试网,因为所有的操作都涉及真实的业务,包括真金白银的资金,激励或者惩罚,而不是没有价值的测试币。这样的先行网为比特币的升级和生态项目提供的不仅仅是测试功能是否可行,更重要的是对业务,商业和经济模型是否合理的测试。
二、为什么要创建 Fractal Bitcoin?
根据 Fractal Bitcoin 老板Lorenzo在AMA中的说法,去年4-5月,铭文的爆发和BRC-20带来的热度曾经把比特币主网的系统全部卡死,造成整个生态的参与者都只能坐等恢复,除此之外没有任何办法可想,也没有任何替代方案可选。
从这次经历中,Lorenzo得到的警示是比特币生态基础设施的不完善可能会阻碍比特币的价值被充分认识,以及影响比特币得到大规模应用。
因为即使一些特定叙事为比特币带来了财富效应,但是基础设施无法满足用户的使用需求,那很可能会出现的结果是一次次资产大规模出圈,而随之的网络拥堵、费率飙升问题又会让热度快速降下来。长此以往大家会对比特币网络的实用性,对铭文、符文等协议所带来的价值都会产生质疑。
因此 Fractal Bitcoin建立的初衷是帮助比特币生长为一个系统,让所有的参与者都有更多的机会。建立成熟的基础建设,帮助比特币长期在健康的轨道上运行。
三、Fractal Bitcoin 要解决什么问题?
笼统地说,是解决比特币生态的错位问题。
从大的矛盾来讲,是比特币作为加密行业最大价值来源的资产系统与比特币系统自身极为有限的能力之间的错位。
这些价值来源包括比特币具有加密行业最大的网络效应,最明显的先发优势,最大的出圈能力和渗透率,凝聚了最强的共识和影响力。
比特币的能力限制主要体现在除了作为支付系统之外,几乎不具备任何其他功能性的能力。
除了这一个非常明显的大错位,比特币系统还存在一些小的矛盾,比如比特币的经济模型与矿工收入,比特币增发量每4年减少一半导致的直接问题是矿工的收入也减少了一半。隐藏的问题是矿工的收入减少可能会影响节点维护比特币系统的动力,节点减少就意味着比特币系统的安全会受到影响。
Fractal Bitcoin 要解决的就是比特币系统中的这些错位,思路是帮助比特币从单一的区块链变成一个复杂的系统。用新建复制链构成多链,多层级的系统,在横向和纵向对比特币的系统进行空间扩展,功能和能力的扩展,以及适应不同情况和需求的弹性提升。
四、如何解决?
1. 解决思路
利用大规模虚拟化技术,让一个区块链资源虚拟为多个链的资源,让一个链变成很多个链,这些链可以在相互独立的空间内运行而互不影响,相当于把一个链的能力变成了很多个链的能力,大大提高整个系统的工作能力,工作效率和容纳能力。
虚拟化是计算机行业的一种资源管理技术,这种技术可以将一台计算机虚拟为多台逻辑计算机,每台逻辑计算机可以运行不同的操作系统和应用程序,并且这些应用程序可以在相互独立的空间内运行而互不影响,从而显著提高计算机的工作效率。
Fractal Bitcoin 的总体思路就是借鉴这种技术。
2. 基本原理
分形的思想
Fractal Bitcoin 的解决方案采用的是数学中分形的思想,分形是一种不断重复自己的,“无限循环”的模式。分形对自我的重复可以是以不同的尺度比例进行缩放,但是却具有相同的结构和形态,这种不断重复的性质叫作自相似。
所以一个分形的实现,只需要一遍又一遍地复制自我,重复同样的过程。用数学术语来说,分形是一个迭代的方程或者函数。
分形比特币名称的由来
而迭代又是递归的一种形式,因此 Fractal Bitcoin 采用分形(英文是Fractal)这个名称,是强调这种方法所蕴含的无限递归、自相似的特性。
Fractal Bitcoin 中的无限递归,是指对比特币核心的不断复制,也是指复制比特币核心,重新部署和运行,得到新的实例,从而可以新建无限的比特币复制链,或者比特币分形链。
自相似是指每一个分形链都具有与比特币主网相同的结构和形态,包括相同的核心代码,相同的共识机制,类似的挖矿机制(稍有一点改动),矿工和节点也有部分来自比特币节点。此外分形链也具有与主网相同的比特币地址,私钥,钱包,API,浏览器,以及各种工具。
功能和能力的扩展
这些分形链与比特币主网具有很大程度上的一致性,但是它们在功能和能力上却可以跟主网有很大的不一样。因为复制过来的比特币核心在部署时可以根据每一个链的实际需求进行参数的设置,让它们具有符合特定业务需求的特性和功能,比如Defi,资产发行,游戏,AI等等不同的业务可能对链的不同特性和性能具有不同的要求,就可以考虑把它们放在不同的链上,并为其定制符合业务场景的功能。
五、如何实现?
Fractal Bitcoin 对分形的实现主要是通过一种叫做BCSP的技术。
BCSP是Bitcoin Core Software Package的缩写,意思是比特币核心软件包,即把比特币核心进行打包并封装到一个软件包里面。
这个软件包可以拿到不同层上去进行部署和运行,进而生成不同的分形链。每个分形链都通过在主网上发起一笔交易与主网进行锚定。在这笔交易中保存了分形链上聚合交易的默克尔根,相当于把 Fractal 链上交易数据和状态的证明放到了主网进行保存。
这是 Fractal Bitcoin 实现对主网复制而建立无限扩展链的基本思路。
具体实现方案中还包括如何扩展 Fractal 链的处理能力,如何扩展脚本的编程能力,如何设计挖矿机制,如何进行主网和分形链上的资产转移,如何保障资金安全等等更为具体的问题。
这些才是 Fractal Bitcoin 这个方案核心的内容,也是其中比较烧脑的内容。详情请看下回分解!
附:相关链接
Fractal Bitcoin官网:
fractalbitcoin.io/
可参与的测试网:
fractal-testnet.unisat.io/in…
水龙头:explorer-testnet.fractalbitc…
可参与的生态任务:
app.infinityai.network?ref-c…
本贴结束!
雪解 retweeted
Blockjoker 正式网挖矿,Fractal Bitcoin测试网公测开始,and Jerrybox 又又又延迟了
估计访问量太大 Behelix 服务器在维护,所以Jerrybox 领取又延迟了,网站上显示的开放时间是今晚12点,不晓得会不会准时。
xitter.cf/Jerrysbox_/status/1825…
xitter.cf/BiHelix_/status/182553…
那我们就来做其他两个任务吧:Blockjoker 和 Fractal
1. Blockjoker 正式网挖矿开始了。
地址:
blockjoker.org/login?invite_…
操作:开梯子,进入网站,链接推特账号,点 Start Mining 按钮,按钮变成Stop Mining ,并且下面出来字符在不停的跑,就开始挖了。
2. Fractal Bitcoin 测试网 上的 BRC-20 可以部署了
地址:fractal-testnet.unisat.io/in…
操作:
(1)领水:explorer-testnet.fractalbitc…
(2)把 UniSat 钱包更新到最新版本,再连接
(3)选择部署Deploy,填写BRC20资产信息,输入接收地址,支付。
流程大概是这样,我就操作了一个就进不去了,太卡了,没法再次确认部署的流程,大差不差吧。

Dear Community,
As we integrate #BiHelix's Lightning Network and RGB system, and with the upcoming airdrop of the ecosystem project @Jerrysbox_ , our platform has recently experienced exponential growth in the number of addresses.
On the @TokenPocket_TP wallet side, the wallet creation data over the past two days has been more than 10 times the historical average, while the @wizzwallet has seen over 60,000 new addresses created within 24 hours of integration.
At the same time, we have noticed that #BiHelix has a global audience, including multiple countries and regions such as China, Hong Kong, Indonesia, Japan, South Korea, Germany, the UK, and the US.
This marks an important milestone in #BiHelix's history and represents a qualitative leap in our brand and influence. However, the challenge of server capacity is inevitable, and our servers are operating at the limit, bearing a large number of requests. To ensure the best experience for every user, we have decided to perform maintenance and upgrades on our servers.
We will inform the community of the specific timeline as soon as possible. Thank you for your understanding and continued support.🫶🫶🫶
雪解 retweeted
今晚10点领取 RGB 生态 Jerry's Box Meme 空投
1. 简介
Jerry's Box @Jerrysbox_是一个比特币生态的 Meme 项目,基于RGB协议和闪电网络进行开发,部署在Bihelix 网络,Bihelix @BiHelix_是基于RGB协议和闪电网络建立的一个应用框架层,具体介绍可以参考之前的RGB生态整理贴 xitter.cf/xueblock/status/179465…。
2. 空投对象
Jerry's Box 此次空投的对象是比特币生态资产的持有者,快照对象包括铭文、符文和 NFT等三种比特币资产持有钱包,共有 63 种资产,涵盖 74,1079 个比特币地址。
只要最近有在比特币一层主网进行过符文买入的应该都有,我7月27日写比特币生态操作那篇帖子时才新建的那几个钱包都绑定成功了,说明都在快照里面。xitter.cf/xueblock/status/181715…
这批新钱包的操作我只做了符文买入,还没有来得及做其他的,所以只要跟着我那篇帖子操作过的应该都有。
快照中的具体资产类型附在最后面。
3. 地址
jerrysbox.xyz
4. 领取流程
1)创建Bihelix的BTC地址
因为Jerry's Box是Bihelix链上的资产,因此需要先准备好Bihelix网络的BTC地址来接收空投。
Bihelix 的地址要在 Token Pocket @TokenPocket_TP 钱包里面去创建。
官方钱包下载地址:tokenpocket.pro ;
创建流程:新建钱包 - 选择BiHelix(RGB-LN)网络 - 创建钱包 - 设置钱包信息和密码 - 在飞行模式下备份助记词
注意事项:一个Bihelix BTC 地址只能绑定一个符合空投要求的比特币地址,因此有多少个比特币地址符合条件就需要创建多少个Bihelix BTC 地址去绑定。
2)复制 Bihelix BTC 地址
在Bihelix 网络,资产模块,点BTC进入,点收款,获取到 Bihelix 的 BTC 地址,为bc1q格式。
3)绑定比特币地址与 Bihelix BTC 地址
进入空投地址 jerrysbox.xyz
在右上角链接比特币Taproot 地址(貌似它们只快照了Taproot地址),在左下角输入刚刚复制过来的 Bihelix BTC 地址,点Submit,然后在出来的页面中签名。
如果绑定成功会跳出绑定成功Success的提示,后面有参考图片。
如果跳出来的是其他提示,应该就没有绑定成功。比如比特币钱包不在白名单之中,或者输入的Bihelix已经绑定到其他地址。
jerrysbox.xyz 这个网站貌似只能链接两个钱包,Unisat和 TP。在网页端操作的可以链接Unisat,手机端操作可以用TP连接。
4)如果BTC资产在其他钱包怎么操作
如果你的资产是在其他钱包里面,要把钱包导入到Unisat 或者 TP 钱包里面去绑定。我有的钱包是在OKX和Magic Eden里面,我都导入到Token Pocket里面去才绑定成功。
5)等待领取
地址绑定成功的,等会10点记得去空投网站点Claim进去领取
5. 符合要求的资产包括
1)符文资产:
#DOG•GO•TO•THE•MOON
#RSIC•GENESIS•RUNE
#UNCOMMON•GOODS
#EPIC•EPIC•EPIC•EPIC
#RSIC•GENESIS•RUNE
#LOBO•THE•WOLF•PUP
#GOB•IS•GOB•IS•GOB
#DECENTRALIZED
#HONEY•BADGER•COIN
#COOK•THE•MEMPOOL
#Z•Z•Z•Z•Z•FEHU•Z•Z•Z•Z•Z #BURN•BURN•BURN•BURN
#SATOSHI•RUNE•TITAN
#GREED•FRAGMENTS
#SATOSHI•NAKAMOTO
#FOR•THE•CHILDREN
#BITCOIN•PEPE•MATRIX
#BULLX•BULLX•BULLX #AMAZING•PYRAMID•NUMBER
#GENESIS•X•RUNES
#PIZZA•DELIVERY
#RUNE•ALPHA•COOK
#RARE•WIZARD•ORB
#JOKER📷•RUNES•COIN
#BILLION•DOLLAR•CAT
#DOTSWAP•DOTSWAP
2)铭文资产
pizza
wzrd
ordi
rats
sats
Ainn
BTCs
π
ligo
core
ELIF
mice
MMSS
cats
AMB
3588
aisi
LONG
PUPS
Piin
slor
DeAI
3)NFT资产
#RuneStone
#NodeMonkes
#BitcoinPuppets
#OrdinalMaxiBiz (OMB)
#Blob
#BitcoinFrog
#RSICMETAPROTOCOL
#BEVMWhitepaper
#bitDisc-Black (bitSmiley OG)
#RatsFriend
#BitBoy
#QuantumCats
#BitlayerLuckyHelmet
#BRC420


RGB生态整理(二)
前一篇整理了RGB生态中带有官方性质的项目和协议,具体内容可以参看帖子:xitter.cf/xueblock/status/179174…
这一次我们就来整理非官方性质的项目。
三、RGB生态其他项目
项目1. DIBA @trydiba
项目介绍
LNP/BP协会成员,LNP/BP协会官宣的RGB生态开发者。
创始人及CEO:RGideonB @bitgidie
市场拓展:Anastasiia Ilicheva @Anastily
网站
官网: linktr.ee/lovediba
项目进度查询网站:status.diba.io
主要产品
主要产品包括 DIBA UDA市场,Bitmask 钱包 和 Carbonado 数据存储协议
1)DIBA 交易市场
基本概念
DIBA是Digital Bitcoin and Assets的缩写,意思是数字的比特币艺术和资产,从业务范围来讲,它是第一个使用RGB智能合约协议和闪电网络来交易或者交换非同质化数字资产的市场。非同质化数字资产就是我们熟知的NFT,但是在DIBA协议,它被叫做UDA。
UDA是Unique Digital Assets的简写,即独特数字资产。
基本功能
DIBA的主要功能包括提供创建,交易和收藏UDA资产的服务。
UDA与NFT的区别
NFT的发行和流动都在链上,过程和结果可以被追踪; 而UDA与RGB资产一样,使用RGB合约发行并进行交易,处理过程在链下客户端,不在链上,资产信息和流动信息只记录和保存在用户的客户端,体现资产交易过程和结果的数据,除了交易的参与方,不能被其他人查看和追踪,因此具有更强的隐私性和去中心化。
另外,DIBA生态中的UDA是指通过RGB智能合约创建的,所有权附着在比特币UTXO上的资产,它的所有者就是UDA资产合约中指定的比特币UTXO。因此UDA继承了比特币的性质,比如由比特币区块链支持的安全性,艺术的持久价值等等。
产品进度
DIBA 目前处于测试网阶段。 根据电报群的消息测试填表在4月30号截止,目前应该在小范围的封闭测试之中,貌似只接受了几个100人组的测试;因为测试版有一些bug,可能要等核心功能测试稳定之后,才会开放更大范围的测试。
项目活动
社区有一个GOAT的OG卡活动,获得这个GOAT卡应该在以后可以享受到一些激励,但是具体规则并没有明确。我在电报群看到的消息是2021年到2023年之间申请过的用户可以填表。然后再他们官网看到GOAT的申请通道还是开放的,但是申请了之后也没有明确的反馈,现在还不清楚2024年之后申请的会不会发,目前也没有提供表格。
相关网站
官网:diba.io/
2)Bitmask钱包 @BitMask_App
由 @trydiba 团队开发,是一个浏览器扩展程序形式的比特币钱包,强调隐私,安全和去中心化。
也RGB生态第一个独特数字资产UDA钱包,可以直接与RGB合约进行交互,可以使用 RGB 协议访问比特币金融、NFT(UDA)等应用。
Bitmask 钱包支持 taproot 的比特币和闪电网络,实现完全的财务自主权;同时支持用户控制自己的私钥,链下交易验证和多重签名。总体而言,Bitmask钱包的目标用户是对安全性和隐私性更为注重的人群。
进度:钱包的测试版和正式版应该都完成了
网站:beta.bitmask.app/
3)Carbonado:数据存储
Carbonado 是一种数据存储格式的协议,作用是让钱包数据能够以压缩,加密,纠错和远程可验证的文件格式可靠地进行保存。
它主要用来存储高价值的合约数据。与其他存储协议不同的是,它不使用区块链构建存储网络,而是把数据保存在远程,无需服务器的可验证档案文件格式中,并使用钱包密钥进行端到端加密。
与LNP/BP 协会开发的storm相比,他们都实现了相同的目标,即合约数据的存储。
但也有不一样的地方,即存储方式不同。Storm 更细粒度,像数据库一样,具有消息传递的功能,但要实现存储它需要有节点来提供存储服务。而Carbonado 则不需要节点和数据库,因为它是端到端的加密,它只需要文件就能实现存储。
更详细的内容可以参看网站:
Github:github.com/diba-io/carbonado
2024年的目标
根据Gideon在电报群中发的信息,2024年DIBA的重点有这样几个:RGB,DIBA,GOATS,BitMask,Carbonado,LaunchPad
项目2. Bitlight Labs: @BitlightLabs
项目介绍
Bitlight前身叫Cosminmart,是一个基于RGB协议,部署在比特币闪电网络上的生态项目,做的事情主要包括RGB20,RGB21资产的发行和交易,此外还围绕RGB协议做了一系列专注于交易的基础设施,从RGB协议到闪电网络的生态,从比特币金融到实际应用的构建,比如Bifrost的启动,钱包构建,以及AMM DEX的开发;
在2023年11月28日cosminmart正式升级品牌为Bitlight。
Bitlight Labs 是由LNP/BP协会官宣的LNP/BP6席董事会成员之一,是RGB协议的重要贡献者。同时也是LNP/BP协会官宣的在RGB协议上的开发者之一。
主要产品
Bitlight Labs 已经上线的产品主要是Bitlight 钱包和 Bitswap AMM DEX两个。
1)Bitswap AMM DEX
Bitswap AMM DEX 是第一个基于智能合约在比特币上实现的 AMM DEX,主要针对RGB资产和闪电网络资产的兑换和流动,对比特币生态的发展有如Uniswap对以太坊的发展具有里程碑的意义。
Bitlight 还在积极与Bitfinex 和 Tether合作,在RGB协议上发行RGB20格式的USDT资产,因此Bitswap 将会成为第一个在RGB生态中开启USDT交易对的市场。
Bitswap 集合了swap,流动性提供者和Bitlight wallet钱包,向用户提供的具体功能包括
(1)通过使用PSBT在链上进行原子性的资产兑换;
(2)通过通道和Bifrost 实现闪电网络资产的兑换;
(3)通过去中心化合约DLCs来提供独立价格检查预言机。
路线图
2024年第一季度:完成Bitlight Wallet的发布
2024年第二季度:完成Bit资产的发行,以及Bit第一季空投
2024年第三季度:完成Bitswap发布
2024年第四季度:完成比特币金融矩阵。
根据路线图,Bitswap 跟社区的交互可能要等到第三季度。
网站
Github:github.com/BitSwap-BiFi
2)Bitlight 钱包
Bitlight 钱包是第一个针对RGB协议和闪电网络的去中心化非托管钱包。
具有支持PC,IOS,Android,硬件钱包的多平台兼容性;资产自托管解决方案的安全性;支持BTCL1和闪电网络L2之间跨链互操作性;支持BTC,RGB,闪电网络,Taproot Assets, Atomicals, Runes等类型资产多样性等特征。
此外,利用Bitlight 提供的Asset Registry 功能,Bitlight 钱包还可以让用户创建自己的RGB20资产。
项目进度
Bitlight 钱包 4月27日上线了测试网,进入大规模公测阶段,官方也公布了完成公测任务进行的社区空投活动,即Bitlight 路线图中的Bit 第一季空投活动。
活动参与地址:bitlightlabs.com/airdrop/xue…
活动教程:xitter.cf/xueblock/status/…
项目3. Bihelix:@BiHelix_
项目介绍
Bihelix前身叫做Infinitas,于2023年12月20日改名为Bihelix。
BiHelix 是一个比特币生态的原生基础设施项目,第一个目标是强健和完善RGB协议的比特币图灵完备智能合约,推动RGB协议落地,第二是基于RGB智能合约与闪电网络结合构建比特币应用生态,实现比特币的广泛应用。
BiHelix 通过建立智能合约平台,解决了比特币长期存在的“非图灵完备”脚本问题,使更多复杂逻辑的应用程序能够在其区块链上运行。结合闪电网络,BiHelix 让更多商业模式和激励机制能够进入 RGB生态,使多样化的业务模式能够通过图灵完备的智能合约构建起来,形成丰富的应用生态网络来推动RGB协议的工程化落地。
可以说BiHelix的最终目标是打造下一代比特币大规模应用,推动比特币的大规模落地。
作为第一个基于 RGB 协议构建的基础设施,它想为矿工、验证者、节点服务提供商、交易所和用户创建一个更加公平的去中心化密码世界。比如提供在线的IDE服务,数据浏览器,接入主流钱包等服务,让开发者和用户能够更加容易的参与到RGB生态建设中,真正支持RWA和全链游戏等大体量商业应用在比特币生态的落地。
路线图
Behelix 的旗舰产品叫做节点NODE,共分成4个阶段。
阶段1:主要完成两个任务,第一与RGB协议的集成,第二开启资产发行的测试版;
阶段2:计划在第二季度进行,完成的三个任务是RGB与闪电网络LN的结合,支持多种资产的发行,转账等,还有钱包集成。
阶段3:计划在第三季度到明年第一季度,任务1是集成RGB+LN+RZK,提高验证效率;任务2是推出DEFI功能,包括集成SWAP和质押功能;还有一个任务是推出其他应用类型比如游戏,AI等的beta版。
阶段4:计划在2025年第二季度推出,任务1是采用RGB虚拟机AluVM和高级智能合约开发;任务2是推出Schema商店,围绕游戏和AI提供多样化的应用生态。
项目进度
4月8日的官推提到期待节点1.0即第一阶段的推出,原帖地址:xitter.cf/BiHelix_/status/…
也就是说项目进度还在第0阶段的研发过程之中,还没有进入项目本身的交互阶段,可以保持关注。
网站:bihelix.net/
项目活动
BiHelix 目前有一个基因表达系列的空投计划,可以完成银河任务获得积分
银河任务地址:app.galxe.com/quest/iVUN3rpK…
大多数是社交任务,都很简单。
只是有一个任务需要答题,答案是:CCADA
项目4. Iris钱包 @iris_wallet
项目介绍
Iris钱包由 Bitfinex 的RGB 团队开发;是一款Android 开源钱包,用于比特币和RGB资产的自托管。主要聚焦RGB集成和RGB相关工具,支持FT和NFT资产的发行,转账和接收等资产操作。
项目进度
23年10月24日 Iris钱包0.2.1 手机移动版上线,可以在google play里面下载。支持RGB0.10版,可以在APP里面直接发行收藏品
网站
官网:iriswallet.com/Github:github.com/RGB-Tools/iris-wa…
项目5. Bitcoin Tribe @BitcoinTribe_
项目介绍
Bitcoin Tribe前身叫@hexawallet ,是一个用于熟人,比如家人朋友之间的比特币钱包,支持闪电网络和收发礼物。 使命是提升比特币资产的自托管体验;
Bitcoin Tribe 的特征是其多账号模式
跟普通的银行APP类似,Tribe钱包也可以很方便的拥有和管理多个账号
1)支票账户:可用于频繁交易使用;
2)Swan 账户:使用 Swan 为您的 DCA 持有比特币聪
3)闪电账户用于闪电网络交易
项目进度
2.29:发布 v2.4.2测试版
1)功能:发行,接收以及发送RGB资产和收藏品。
2)测试账户使用测试币聪做手续费,钱包APP里面可以在账号设置里面直接申领测试币,不需要进入水龙头去领。
4.27: 聚焦于多语言支持的新版 UX 即将推出
网站
Wiki: github.com/bithyve/bitcointr…:github.com/bithyve/bitcointr…
钱包:github.com/bithyve/bitcointr…
项目6. Kaleidoswap @kaleidoswap
项目介绍
Kaleidoswap 是一个比特币生态的交易平台,实现在闪电网络中进行RGB资产无需信任的交易。
Kaleidoswap 利用比特币协议的安全性,闪电网络的扩展能力,以及RGB协议的可编程性,让用户可以以无需信任的模式交易任何RGB资产。
这个项目是LNP/BP官宣的生态项目方,但是没有更多的信息披露,可以对其推特@kaleidoswap和官网保持关注。
官网:kaleidoswap.com
项目7. Diamond Hands @DiamondHandsLN
项目介绍
Diamond Hands 是日本的一家比特币公司,开发了一个 基于Umbrel (一个比特币节点管理平台)的 RGB 钱包 Shiro;
项目进度
Shiro 于2023年4月29日发布了测试alpha版,Shiro与 Bitfinex的 Iris 钱包具有完全互操作性,而且都基于相同的 rgb-lib rust 库。
目前也没有更多的信息。
网站
官网:diamondhands.technologyGithub:github.com/diamondhands-dev/…
除了以上的这些协议,另外还有几个基于RGB协议发行的资产产品,不过目前都没多大动作,我也还没有花更多精力去查找资料,还不能确定项目是不是靠谱。如果接下来找到更多的资料,争取下一次能够补充进来。
总结
1)RGB生态发展真的慢:
整理了RGB生态的项目才发现,整个生态应用真的好匮乏,能够写一下的项目更是少得可怜,而且类型也非常单一,基本上都是钱包,然后是交易市场,还没有看到更复杂的一些应用,比如借贷,流动性提供,收益增值,衍生品等。由此可见,RGB生态还处在非常早期的阶段,其实生态的基础建设都还非常短缺,应用自然也极不成熟。
2)RGB 稳定版对生态或许有极大推动作用
我估计很多项目目前没有明确的公布进度,可能还在等待RGB协议的V0.11正式版出来,因为0.11跟0.10之间有很大改动,而且很多功能不兼容。
3)RGB生态项目改名的真多
比如 Bitlight, Bihelix,Bitcoin Tribe都经过了项目名称的变动,不过我也没弄明白是为什么。
4)RGB潜力和机会不容小觑
另外在研究的过程也明显加深了对RGB协议的了解,对其真正实现之后能够对互联网世界产生的影响也有了更多认识。正是如此,才能感受到这个生态可能蕴藏的机会有多大。
最后补充两点,RGB官方推过的生态项目方和项目
1)LNP/BP 协会成员
Pandora Prime Inc @pandoraprime_ch
Bitfinex @bitfinex
Bitlight_Labs @BitlightLabs
Trydiba @trydiba
关于LNP/BP协会成员的官宣推文:xitter.cf/lnp_bp/status/17…
2)RGB协议生态开发者
@bitfinex-:@iris_wallet
@kaleidoswap
@trydiba @BitMask_App
@hexawallet 即Bitcoin Tribe
关于RGB生态项目开发的官宣推文:xitter.cf/dr_orlovsky/stat…


雪解 retweeted
Berachain 测试网生态项目交互:DEFI篇(IVX,Kodiak,Infrared,Beradrome)
从Berachain官方生态项目列表中筛选了几个DEFI项目进行交互。 包括:IVX;Kodiak;Infrared 和 Beradrome。
熊链所有项目的交互都离不开Bera测试币,所以多领一些Bera备用是必要的基础。
领水地址:
@berachain:bartio.faucet.berachain.com
@0xhoneyjar:faucet.0xhoneyjar.xyz
@UneWeb3:faucet.unemeta.com
@KodiakFi:faucet.kodiak.finance
之前我写过官方原生项目的交互思路,包括官方的DEX, 借贷协议,衍生品,稳定币,以及投票委托等。还没有交互的,可以参考这篇帖子:xitter.cf/xueblock/status/180293…
已经做过交互的还要记得做以下两件事:
一要去Delegate页面看看队列中你的委托订单是不是已经完成等待,如果状态已经变成了Ready for confirmation,就可以去点 Confirm 完成委托的操作。
地址:bartio.station.berachain.com…
二是要去领取在这些项目交互过程中获得的BGT奖励,地址:bartio.station.berachain.com…
下面是今天的正题:
Berachain 生态中 Defi 类项目的交互
1. IVX @ivx_fi
1)项目介绍
IVX @ivx_fi 是 Berachain 链上的odte ,即当天到期的短期期权协议,5月23日公布了120万美金的种子轮投资,由 @AnimocaVentures 和@avid3xyz 联合领投。
2)项目交互
地址:bartio.ivx.fi/
操作思路
(1)链接钱包
(2)在 portfolio 资产页面创建账户
(3)在 portfolio 页面领取测试币 IVXUSD
(4)进入Trade 页面进行期权交易
可以选择BTC, ETH, SOL 和 DOGE 四种资产,进行看涨Call 和看跌Put 的买入以及卖出操作。
期权建仓要考量的要素包括资产类型,看涨还是看跌,买入还是卖出,行权价格,合约数量,以及到期时间。
比如在BTC资产类型下选择Buy/Call Type,表示买入BTC的看涨期权;
Strike 栏下要选择的是行权价格,行权到期时间显示在操作栏的上面。比如价格选取55500,剩余时间为22:30:27,表示你认为在22个半小时的时间,BTC价格会高于55500。
另外几个操作,Buy/Put 是买入BTC的看跌期权;Sell/Call 是卖出看涨期权;Sell/Put是卖出看跌期权。
2. Kodiak @KodiakFi
1)项目介绍
@KodiakFi 是Berachain的原生流动性中心。
2月5日宣布了200万美金的种子轮融资,由@BuildaBera 孵化。投资机构包括@ambergroup_io,@buildabera,@shimacapital,@nolimithodl 等。
融资公告:xitter.cf/KodiakFi/status/175449…
2)项目交互
地址:app.kodiak.finance/#/swap?ch…
操作思路
(1)Swap:用Bera 兑换一点KDK,等会质押的时候需要用到;
(2)组LP(LIquidity):任意币对都可以;
(3)质押(Staking):先将KDK Convert 成 xKDK,然后点Staking进入xKDK的质押页面,通过 Allocate 输入要质押的数量,以及后续的 xKDK质押操作。
质押xKDK 会获得一部分池子收益的分成,
在Your allocatio n栏目下查看你质押的xKDK数量,
在Your Rewards栏目下查看获得的收益,有收益之后可以点击 Claim all 领取。
(4)领取测试币:在Resources里面点击 Faucet 进入水龙头领取Bera,钱包里面Bera余额小于1才能领。
(5)委托投票权:在Resources里面点击 Delegate $BGT 进入Berachain官方的委托投票页面,将你从官方项目交互中领到的BGT拿一部分委托给Kodiak Finance 节点。
关于委托的注意事项:
第一、如何获取BGT?
获取BGT的方式有三种,在Berachain官方项目中进行流动性质押,借贷Honey 和再质押BHONEY,可以参考我前面的帖子:xitter.cf/xueblock/status/180293…
领取BGT地址:bartio.station.berachain.com…
第二、要完成Confirm 操作
在把BGT委托给节点之后,注意需要等待一段时间,大概一天时间。等待队列中的委托交易状态由 Confirmation Wait Duration 变成 Ready for confirmation 之后才能去进行确认,点 Confirm完成委托的最终确认。如果没有进行 Confirm 操作,委托是不算成功的。
查看委托:
地址:bartio.station.berachain.com… ; 在My Validators里面查看。
3. Infrared Finance @InfraredFinance
1)项目介绍
@InfraredFinance 是一个围绕熊链的流动性证明共识机制POL进行基础设施建设的协议,聚焦于让用户一键获得Berachain 链上的流动性证明。为用户手中的BGT(熊链治理代币)和 Bera(手续费等应用代币) ,节点基础设施,以及流动性证明资金池等,提供易于使用的流动性质押解决方案,实现收益的最大化。通过围绕POL的方案的建设,Infrared 想要提升用户的使用体验,并驱动熊链生态的发展。
Infrared 是由熊链项目孵化器和Berachain基金会合作伙伴 Build-a-bera 孵化的首批项目。
Infrared 获得了250 万美金种子轮融资,由 @Synergiscap 领投;@NGC_Ventures, @tribecap, @citizenxcrypto 等参投。
@BinanceLabs 宣布参与战略轮投资。
币安参投公告:xitter.cf/InfraredFinance/status…
种子轮融资公告:xitter.cf/InfraredFinance/status…
2)项目交互
操作思路
Infrared 的产品功能主要是把Berachain 官方原生的Dex即BEX,和借贷协议Berps里面的流动性拿过来进行质押,并提供IBGT的收益。
BEX里面的流动性目前能够在Infrared里面进行质押的资产对包括 HONEY-USDC,HONEY-WBTC,HONEY-WETH,HONEY-WBERA。收益最高的是HONEY-USDC和HONEY-WBTC。
不管用哪一个资产对进行质押都需要现在BEX 的 Swap 里面用Bera兑换需要的资产,然后在Pool 里面去提供流动性LP。
Berps里面的流动性目前只有bHONEY一个,是通过质押HONEY获得的。
操作流程
地址:app.infrared.finance/
(1)获得LP:在Infrared 资金池 Vaults 中选择需要质押的LP池,比如选择 HONEY-WBTC,在对应池子的数据里面找到最后一项,点Mint,自动进入BEX的Pool添加对应的LP。
如果没有对应的资产,则进入Bex 的 Swap用Bera进行兑换。
可以多兑换一点Honey备用,后面很多操作都会用到。
(2)质押LP:上一步获得LP之后,BEX会提示让你去质押,关闭这一步。我们要把这个LP拿到 Infrared 里面来质押。
返回 Infrared的 Vaults 页面,点刚才你添加了LP的资产池,进入质押页面,点 Stake 进行质押。
如果你在(1)选择LP那一步选择的是bHoney 的流动性,那么点了Mint 之后会进入Berps 的Vault 里面。
需要持有Honey,并存入Honey,才能获得bHoney。有了bHoney再回到 Infrared Vault里面进行质押。
(3)领取iBGT:在 Infrared 质押了流动性之后,会获得iBGT的收益,收益是即时产生,所以等一会儿就有了,有了就可以去领取Claim。
(4)质押iBGT:领到iBGT之后,在页面顶部点 iBGT 进去质押。地址:app.infrared.finance/iBGT
质押 iBGT 获得的收益是是HONEY。质押进去马上就有收益,很快就能进行领取。
以上是 Infrared的主要产品功能,此外我们还可以进行投票权委托的操作。
(5)委托投票权:在页面顶部导航栏找到 Validators 进入,这里面只有Infrared一个验证者节点,在显示的数据最末尾找到箭头符号,点击进入Berachain 官方的Validators 详情页面。
我们进入的是 Infrared 节点详情页,点中间的Delgate + 可以直接进入向 Infrared 进行委托的界面。同样委托投票需要持有 Berachain 的治理代币BGT。获取及领取方法跟上面一样。
3)关于iBGT
BGT 是Berachain的治理代币,不可转让、属于灵魂绑定的非同质化代币;
而iBGT则是可流动、可交易的代币,可以理解为对BGT的一个解锁,可以进行转移并用在 Defi 等场景中。
目前 iBGT 的用途除了质押在Infrared 协议里面来获取HONEY收益,还可以在Beradrome的农场进行收益耕种,赚取oBERO。
Beradrome 农场地址:beradrome-frontend-v1.vercel…
4. Beradrome @beradrome
1)项目介绍
Beradrome 是 @berachain 链上的流动性再质押协议和流动性市场。
主要功能有点类似AC之前做的项目Solidly,同时结合了Curve 中的veToken 模型和Olympus DAO 的(33)博弈论,对流动性的激励机制进行了优化。
Beradrome 的功能
Beradrome 的功能之一是针对多种协议中的流动性LP进行激励,即把你在这些协议中提供的LP拿到Beradrome 协议进行质押,会获得多种收益,包括Beradrome协议提供的 oBERO收益,还有提供LP的协议中产生的交易手续费等收益。
另一个功能是持有 hiBERO 的用户可以在Beradrome 平台上质押的流动性LP资产池中选择一个或者多个进行投票,投票也可以获得收益,即所谓的贿赂投票。
Beradrome 的第三个功能是质押BERO,将会获得 hiBERO 永久投票权并累计收益,收益包括BERO、oBERO、和Honey,以后可能还会包括 BGT。
这个项目的机制有点复杂,除了上面提到的三个功能,还包括发行BERO 的看涨期权进行激励机制的平衡,持有 hiBERO 可以进行无利息和无清算的借款等等。不过机制解释不是我们的重点,我们重点是要对它的不同功能进行交互。
2)项目交互
(1)流动性质押即农场耕种
地址:beradrome-frontend-v1.vercel…
目前Beradrome支持BEX,Kodiak, 和Infrared 三个协议中的部分LP。质押LP之前需要先去这些协议完成添加LP的操作,再回到Beradrome农场进行质押。
比如选择Kodiak 的YEET+WEBRA 池子, 需要先去 Kodiak 的流动性池页面app.kodiak.finance/#/liquidi…
找到 YEET+WEBRA 池子进行添加,如果没有对应的币种,还需要先到Swap 里面兑换好。
LP添加好再回到Beradrome 选择对应的资产池,点Manage 进去质押。
质押完成之后回到 Farms 页面就能看到自己已经 Staked 的数量,等会会看到有收益在累积,YEET+WEBRA 池子获得的收益包括oBERO,KDK 和 xKDK。
领取收益还是点击Manage进去 Claim。
(2)获得hiBERO 投票权
获得投票权的途径是质押BERO,而BERO需要通过HONEY购买。因此需要提前在BEX上面用Bera兑换一些Honey。一个Bera兑换的Honey就足够了。
流程为
第一、兑换Honey:
地址:bartio.bex.berachain.com/swa…
第二、购买BERO:
地址:beradrome-frontend-v1.vercel…
第三、质押BERO:
在购买Bero 同一个页面,操作界面部分,在Swap的右边找到Earn按钮,点击Earn就能切换到质押BERO的界面。
第四、查看质押和收益情况:
质押成功后可以查看你的投票权,在同一个页面左边,Portfolios界面,能看到你持有的 hiBERO 数量,以及对应的投票权,下面是质押之后赚到的 BERO、oBERO、和 Honey收益。
第五、领取收益:
有收益之后可以点下面的Claim Rewards进去领取。
(3)借贷
持有 hiBERO 就可以通过抵押 hiBERO 借出 Honey,还是在同一个页面,Earn 右边的 Lend 按钮。
借贷比例为1:1,即拥有多少个hiBERO 就能借出多少个 Honey,而且借款之后,投票权并不会减少,貌似也不需要支付利息,不会被清算。但是还不清楚对质押收益有没有影响。
通过Borrow功能进行借款,通过Repay进行贷款归还的操作。
要归还借入的HONEY 之后才能进行 BERO 质押的赎回操作、另外如果已经投票了,需要等待下一个纪元重置投票权,即投票权没有被使用之后才能解除质押。
(4)执行 oBERO 期权
这个页面还有一个功能是执行BERO的看涨期权,操作在 Options按钮里面。
需要持有oBERO和相同数量的 Honey才可以行权,用 oBERO 加上相同数量的Honey 就能买到相同数量的BERO,比如 1个oBERO+1个HONEY 可以兑换1个BERO。
oBERO的来源有两个,LP farm 和 质押BERO都能获得 oBERO 收益。
(5)投票
是针对 Beradrome 农场中质押的不同协议的不同资产池进行投票,持有hiBERO 获得投票权才可以投票。
地址:beradrome-frontend-v1.vercel…
选择你想要投票的池子,输入要在这个池子使用投票权的多少比例,在下面点Confirm Vote即可进行投票。不过投票有期限,貌似是周四早上八点才开启,每周一次。
(6)委托投票权
这个是在Berachain官方的治理系统中,把 BGT委托给Beradrome-x-thj 验证器节点。
地址:bartio.station.berachain.com…
以上链接是已经选好了节点的页面,也可以在节点列表页面去选,地址: bartio.station.berachain.com…
以上是 Berachain 生态几个已经在 bartio 测试网上发布的Deif协议交互思路,包括 IVX;Kodiak;Infrared;Beradrome。
Berachain 生态还有很多其他Defi协议以及其他赛道的项目,可以去官方生态网站上去筛选和交互。
地址:ecosystem.berachain.com/
本贴结束!

Infrared is proud to announce our $2.5M Seed Round backed by leading funds, angels, and incubation from @buildabera.
Full Raise Details ⬇️: medium.com/@infraredfinance/…

雪解 retweeted
最近比特币生态操作整理:
Ordzaar 白单,BlockJoker 挖矿,Babylon 生态质押 以及符文交互
整理一下这一周在比特币生态做的操作和交互
1. Endless Art Ordinal Legacy 白名单
1)梅林链EVA地址绑定:
whitelist.merlinchain.io/zh-…
截至时间:UTC时间今天晚上12点,就是北京时间明天早上八点。
这个需要符合资格,白名单和资格查看地址:
docs.google.com/spreadsheets…
如果你符合条件的钱包是 EVM 钱包,需要在规定时间内去绑定一个Bitcoin 一层钱包地址(bc1p/bc1q)。如果符合条件的钱包是比特币地址,就不用操作,到时候会自动获取白名单。
我的merlin都放在Mega里面,当时没有注意这个活动,没有在快照之前拿出来,所以好多钱包都没有资格,但是我也去绑了,反正花不了几分钟时间,管他呢。
2)Xverse 钱包的 Ordzaar 白单抽奖
地址:wallet.xverse.app/whitelist
也是抽 Endless Art Ordinal Legacy的白名单。
这个比较简单,用 Xverse 钱包登录连接,点一下 register进行注册,出来注册成功就完成了,然后就等开奖。
可以多号去试一下,怕女巫就分一下浏览器,并用不同的钱包(对应不同的私钥或者助记词)去操作;
我就在一个钱包里面创建了10个账号注册,只有一个地址是老的,其余9个都是新的。而且用的是同一套助记词,因为这个钱包不能同时导入几个助记词钱包。我难得去分浏览器和钱包了,有就有,没有就算了。
我看官方帖子里面要求注册成功之后要分享到推特,
xitter.cf/XverseApp/status/18194…
我也没有分享,就注册了一下。这段时间任务太多,做得有些敷衍了。
注册截至时间: 8 月 5 日
2. RGB生态 的 MEME: BlockJoker 挖矿
地址: test.blockjoker.org
操作也非常简单,进入网站,链接推特账号,点 Start Mining 按钮,按钮变成Stop Mining ,并且下面出来字符在不停的跑,就开始挖了。记得要开梯子。
这个是用CPU挖,刚开始开的时候比较吃CPU,后面还好,就是噪声有点大,不舒服。
用手机也可以挖,可以在谷歌浏览器里面进入,然后添加到桌面。不过我有一个手机挖出来, 但是另一个没有挖出来,不晓得怎么回事。
项目介绍可以参考大胖墩老师的帖子:xitter.cf/DaPangDunCrypto/status…
3. Babylon 生态预质押
目前可以参与预质押的项目包括:Lorenzo, Bedrock, Chakra, Pstake, Solv
我参加了Lorenzo, Bedrock, Chakra, 和Solv。
1)Lorenzo 是比较早出预质押的,所以我也参加的比较早,做了4个还是5个钱包。
Lorenzo要用OKX钱包在比特币一层上去做,地址
app.lorenzo-protocol.xyz/sta…
在Lorenzo上面质押的BTC,获得的流动性代币是stBTC, 可以跨链到Bitlayer链上,在Defi 里面使用,Lorenzo的积分也照样在累计。
2)Bedrock 的质押是在二层链上操作,包括B2,Bitlayer, Merlin, 还有ETH, OP,Arb 和Mantle。我在B2,Bitlayer, Merlin和OP链上都做了。也做了4-5个号。
地址: app.bedrock.technology?invit…
在这些链上质押了BTC之后,获得的uniBTC也都可以拿到这些链上的Defi里面去用,获得多一层的积分。
不过好像这些Defi协议的数据跟Bedrock 的数据还没有集成,所以如果把uniBTC放进Defi里面,Bedrock 的官网上目前还显示不出来积分,但是Defi 自己的积分都有显示了。
3)Chakra 目前只能在BSC链上质押,而且有额度限制。
每个号最多只能质押0.0005BTC, 也有最低限额,是0.0001,所以适合多号做,我做了10个号。
地址:
app.chakrachain.io/stake?cod…
4)Solv 也是在二层(包括ETH一层)上操作
需要先把BTC质押变成solvBTC, 再去SolvBTC.BBN栏目下质押solvBTC变成SolvBTC.BBN。
地址:app.solv.finance/points/HB28…
支持的链包括ETH,BSC,Merlin, Arb,和Mantle。这个我只做了币安钱包里面的BSC。本来之前想去梅林链上质押的,但是每次的额度都不够,抢不到。我就放弃了,干脆把梅林链上的BTC质押到Bedrock里面了。
Solv还有一个比较严重的问题,是 solvBTC从其他链上要跨回梅林链真是太麻烦了,跨链费贵得要死,而且感觉free teck 的流动性就没有充足过。去Discord咨询,一直都是说让等,真是头痛。
我从梅林链上跨到Linea的0.3个SolvBTC试了五六次都没有成功,因为没有流动性,只有一次碰上有了,还只能跨0.09,而且手续费居然要20多美金。真是后悔当时跨到Linea上去了。
经历了这次,感觉这个项目摊子铺得太大了,好多链上都去推,可是回来就那么难,感觉是人为在设置门槛,让回到起始链去赎回的成本变得非常大。真是好感度大大减低了。
5)Pstake 我没有做
因为需要在比特币一层上做,现在从二层把比特币提回一层需要3天左右,而这个项目还设了额度限制,我就难得折腾了。
6)币安Web3钱包也可以做Babylon 生态的预质押
这次币安Web3钱包推出了4个项目。包括Bedrock, Chakra, Pstake, 和Solv。除了Pstake,我其他都做了。
支持的链跟这些项目官网差不多,只不过要在币安Web3钱包里面去做才行。
4. 继续Odinswap的符文测试网交互
地址:testnet.odinswap.com/
这个就是在测试网上购买符文,随便买哪一个都行,有时候会购买不了,过会再试就行。
比特币测试币领取地址:thefaucet.org/
5. 继续购买0号符文:UNCOMMON•GOODS
购买地址:
unisat.io/runes/inscribe?tab…
geniidata.com/ordinals/inscr…
tools.mempool.com/bq/home#UN…
以上三个平台都可以购买0号符文UNCOMMON•GOODS,可以对比费用之后下单。
购买时可以思考一下自己的目的,是增加交互次数,或者增加持有数量,按照不同的目的来安排自己的操作思路。
在下面的地址可以查询自己持有的符文数量对应的排名在哪个档次,比如100个大概排在8000名左右:
unisat.io/runes/detail/UNCOM…

#Bitcoin #RGB
Bitman @BitManCity 开了一个meme token,因为早期跟踪过他们做UDA的进度,所以我了解了一下这个新开项目的信息
名称:BlockJoker
类型:Meme
寓意:Joker代表着“打破常规、挑战权威”,同时也代表着对于发行memecoin(很多人会说shitcoin)的自嘲
获取方式:CPU网页挖矿,完成算力任务即可获取代币,无递减机制
总量:无限制,至RGB上Bitcoin主网时停止挖矿
空投方式:免费空投
代币分配:
1)绝大部分:矿工
2)一部分:或作伙伴(主要是钱包和发射平台)
3)一部分:LNP/BP协会
4)一部分:Bitman白名单持有人
5)很小一部分:团队自留
项目愿景:
1)通过memcoin造富来吸引更多人关注RGB
2)想解决RGB开发团队的资金问题
3)做RGB生态中最亮眼的memecoin
4)在RGB赛道中赚钱
具体挖矿,需要授权推特,开着网页即可,可以检查一下自己CPU的消耗情况
关于推特授权的问题,有人反映授权的范畴很大,项目方反馈实际上只用了“登录”和“获取X昵称”这两项,其他的都没取用。因为现在用X V1版本API,都是默认授权,上正式网络的时候 考验切换到V2 API就可以控制权限获取了。如果怕风险可以用小号来挖矿。
不论愿景能不能实现,结合POW机制还是有新意的,如果自己衡量有价值那么可以参与挖矿,可能时间也不会久,1个月?2个月?主网我觉得不会很久了。
雪解 retweeted
手续费终于低下来了,记得多做一些比特币一层交互
比特币手续费这几天很低了,一个虚拟字节差不多只要5-6聪的样子,交互一笔费用终于低到1美金附近了。可以多做一些交互,增加一些钱包的数据。
这几天做的交互包括
1)增加了几个Megic Eden钱包地址,分别转了一点BTC过去;
2)新老钱包所有地址购买了比特币链上的域名,包括 .btc,.sats 和 .unisat 。其他域名也可以买一些,看自己的预算和精力。
购买地址:unisat.io/inscribe
刚刚购买一个域名手续费加上网络费总共1.5美金的样子,也可以一次购买多个,平均下来每个成本会低一些。但是unisate的积分是交易成功一次积1分,一次购买多个也是1分。
如果为了拿积分,最好一次买一个,如果是为了降低每个域名的成本,可以一次买多个。
3)每个地址打了几张0号符文:UNCOMMON•GOODS
可以在Unisat打,也可以在Gennidata上打
unisat.io/runes/inscribe?tab…
geniidata.com/ordinals/inscr…
可以多打一些,几张,几十张都可以。同样的,如果为了增加积分和交互数量,可以一次打一张,如果为了降低每张成本,可以批量打。
4)继续在 Ordzaar 的符文测试网市场做交互,有时间就可以做一下:
地址:testnet.odinswap.com/
后面打算做的其他交互:
1)在一层资产市场进行购买和卖出挂单:unisat.io 、ordzaar.com, magiceden.io 、和geniidata.com/ordinals/index… 都去做几笔。
2)关注 Fractal Bitcoin的公开测试网,估计下个月就出来了。
比特币一层操作得比较少,目前想到的就这么多,后面想到了再补。
本贴结束!
雪解 retweeted
Particle Network 测试网任务解读及操作策略
一、Particle Pineer 第二阶段 活动总览
Particle 链上交易数量
链上交易有记录的时间是从15号开始,15号是43460笔,16号是2910笔,这个数应该不准,不太可能只有这么一点;17号是146240笔,18号是441291笔。
钱包数量
官网的数据到目前Particle的钱包一共是1,433,540。但是链上交易数据一天只有40多万,如果每个钱包每天交易数按照做完任务大概会有35笔计算,大概每天做任务的钱包差不多只有12000多。如果按照每个钱包40笔计算,只有44000多个钱包在做,如果按照5笔计算,也不到10万个钱包在做。
不知道它们这个数据准不准,如果是准的,那这个任务到目前还不是很卷,应该是非常不卷。
但是17号的交易数是15号的3倍多,18号又是17号的3倍,根据数据来看这两天已经已经有明显的增长,说明做任务的人开始在成好几倍的增加了。
积分数据
活动总供分配积分16,229,868,733,我们按照10万个钱包来计算,每个钱包平均积分只有16万多一点。按照40000个钱包来计算平均是40万分。
积分排行榜的榜一,总积分是130万。我的钱包做任务大概在15-19天左右,积分最少的是15万,最多的是43万,刚好在这个范围。积分最多的号跟榜一相差在3倍多一点,也能看出这个项目卷的程度相比其他项目要轻很多,因为很多项目我最好的积分有时能跟榜一相差10多倍,甚至几十倍。
以上是对这个项目活动的一个总体了解,让我们明白活动的进行情况,以及自己在哪个位置。
接下来分析一下Particle Pineer 这一阶段的积分规则。
二、规则解读
1. 积分模块
Particle 的积分可以分为这几个模块
1)钱包加成系数
加成系数由ALLY NFT, Capybara NFT持有者,和钱包的OG级别决定。
这个值显示在Your Bonus Details 那里,比如显示的是110%,系数就是1.1,那么积分加成会变成1+1.1=2.1,能够领到的积分会在在原来积分基础上乘以2.1进行倍增。这个系数主要是争对日常任务(邀请和跨链也有加成)的加分,每一个日常操作的积分都会乘以系数进行倍增,但是签到的分数好像不都是按照这个比例增加的,签到基础分越高,貌似加成的比例就越少了。
2)一次性或非每日操作积分
(1)钱包基础分:就是前两天更新之后领取的Innitial Points,貌似是由钱包的数据决定的。
包括从第一笔交易开始计算的使用天数,大于300天为最高10级;
交互的交易数量,大于300为10级;
以及钱包中持有的原生资产金额,比如USDT, USDC等,大于1000为10级。这个资产级别没有弄清楚是计算哪个链上的资产,我两个大号分别只有6级和7级,一个小号却有10级,感觉有点奇怪。
(2)关注OKX钱包推特:固定的1000分
(3)交互协议:在以太坊主网与某些知名协议进行过交互,应该是7月15号快照之前的数据。能够领取的积分由每一个钱包在主网做过的交互情况决定,我有些钱包有,有些钱包没有,具体怎么计算的不清楚。
(4)跨链:从链接的EVM钱包 Sepolia 测试网跨链ETH到Pariticle的AA钱包,基础分是200,只能领一次,有加成。
(5)邀请积分:规则上说每邀请一个人,被邀请人赚到的第一个10分,你可以获得100分。也就是每邀请一个人获得的基础分是100,然后根据加成系数倍增,但是邀请一个人只能领一次积分。
下面是每天都可以领取积分的任务
3)日常积分任务
包括签到,在不同链之间转账,购买NFT(跨链我归到一次性任务里面了,因为只能领一次分)
每日签到
基础分是100/次,会随着签到时间达到一定周数增长,比如满一周(7天)为150分,两周为200分,三周为300分,中断会从第一天开始计算。
签到的加成系数不知道是按照什么规则计算的,我的小号基础分只有150,实际积分就是按照加成系数计算的。有一个大号的基础分是300,貌似按照1.5的加成计算的,但是实际上我的加成系数是2.3,只给了系数的65%;还有一个大号基础分是500,反而就没有加成了。
转账
现在每天能发送25次转账,每次基础分是200,如果转账目的链选的是Bera或者Sei测试链,每次加100分,然后再乘以钱包加成系数就是每笔转账的实际积分。
购买NFT
每天能够购买5次,每次200基础分,乘以加成系数就是实际积分。
2. 影响积分的因素
从上面的拆解可以看出积分的主体是由两个部分决定,每项任务的基础分,以及钱包的加成系数。
在基础分的部分,每天获得积分最多的是转账交互,基础分满分是5000,如果是转到联盟链,即Bera或者Sei测试链,则可以拿到7500。
如果钱包加成系数是3,那么每天转账的积分满分就是22500。
获得积分排在第二项的任务是购买NFT,基础分满分是1000/天。
第三是每日签到,我目前领到最多签到分的钱包是每天500分。
当然其他一次性任务也会影响总的积分,但是影响相对会小一些,而且基本上都已经确定下来不能再增长了,比如在主网的交互记录,只看7.15之前的交互,现在即使去增加交互也不会增加这部分积分。多次跨链也不能增加积分。
三、增加积分的思路
1. 操作思路
所以我们要增加积分只能在影响力最大的这些因素上面下功夫。就是前面提到的两个部分。
一是每天的基础任务:
比如转账,购买NFT,签到。特别是转账要尽量做满。
二是钱包权重:
提升权重的主要办法是满足加成系数的三个条件,ALLY NFT持有者, Capybara NFT持有者,以及钱包的OG级别。我的思路是尽量用交易数据比较好的老钱包来创建账号。
2. 操作策略
1)用权重高的钱包创建账号
第一次交易到现在的天数满300天可以获得该项满级,链上交易数据满300,符合要求的资产金额满1000,这三项是提升OG级别的参考。
2)多号操作
测试网任务不花费真实的手续费,所有的花费都是时间和精力,所以可以在自己能力范围内多做一些账号。不过要注意浏览器和IP隔离。
3)优先级排序
做任务时可以按照性价比高低进行衡量,比如每一次转账的花费可以低到一美分以下,而最少也能拿到200分,购买NFT每一次花费至少10刀,基础分也是200,显然转账的性价比比购买NFT要高很多。同样签到也比购买NFT性价比要高。所以如果时间精力不允许,可以优先选择性价比高的任务,比如每天的转账和签到做满,如果时间和测试币紧张,可以少做几次或者只做一次NFT购买。
4)尽量做完所有的任务
如果做不完,参考上一条,优先保证性价比高的任务。
3. 操作技巧
1)提升效率的技巧
(1)时间安排
弄清楚每一个任务的操作步骤,所需时间,以及做任务最顺畅的时间区间,计算出做完一个账号所需要的时间,根据自己的实际情况安排时间。
(2)流程化操作
将最重要的任务流程化,所有任务里面能够流程化操作的是转账,因为每天需要进行25次转账,而且每一次的操作都是同样的流程。
我们可以把转账任务拆分成以下的步骤:
第一打开钱包,第二构建交易,第三交易预览,第四真人验证,第五确认签名
其中第三步构建交易又可以拆分成这几个步骤:进入转账界面,选择币种,填写收款地址,选择目的链和填写金额。
(3)尽量标准化
需要标准化操作的是构建交易这个步骤,因为这一步需要5个操作,而且需要两次填写,转一两次账没什么,可是25次操作如果每次都要输入就要浪费很多时间,如果很多账号就更费事了。
我试验了几次,选择了相对更高效的一个路径,把构建交易的流程进行了固化,
第一步,在钱包的币种里面先选择USDG;
第二步,点击USDG进入转账界面;进入之后就不用再去币种里面选择了。
第三步是输入接收方地址,我们提前把自己的EVM地址添加到联系人里面,这样后面操作的时候就不用去复制地址进行粘贴,而是点进去直接选择,把输入项变成选择项;
第四步,选择链。我们在开始转账任务的时候,从TASK 3的Open Wallet入口打开钱包,也可以从上面的CO-TESTNET TASKS 的 CO-TESTNET TRANSACTIONS 任务那里的Open Wallet入口进,这样链的选项就会默认成BeraChain bArtio,不需要每次操作的时候去做一次选择操作。
第五步,填入转账金额,这里的要点是避免每次真的输入数字,我们可以在第一次操作的时候输入一个数字,然后复制下来,后面每次操作的时候进行粘贴就可以。这样我们就把输入的操作变成了粘贴。
为了避免测试币用得太快,转账金额要尽量输入小一点,比如0.0000000151这样。
另外测试的结果,所有可选链里面,转到BeraChain的手续费是最低的。
以上是我在构建交易部分的标准化操作路径。
(4)时间统计
我对转账操作进行了时间统计,正常情况下一次转账操作所需要的时间大约30-40秒。
再进行细分,每一个子步骤所占用时间如下
构建交易:10-15秒
就是上面罗列的那些构建交易的步骤所需要的时间
交易预览:5-7秒
从构建好交易点了NEXT到交易预览界面的SEND按钮出来所需要的时间
真人验证:7-11秒
点了SEND到验证框出来所需要的等待时间,有时候不出来验证框直接进入下一步
签名确认:5-9秒
点了验证框的勾,会立即出来CONFIRM,但是点了CONFIRM到交易提交成功一般都要等待一段时间。
需要等待的操作:交易预览,真人验证,签名确认,这几个步骤不需要很复杂的操作,但是需要等待系统反馈。
容易出现问题的情况:找不到交易记录(通常是在手机上操作时会出现),操作频繁失败(同一个账号两笔交易提交的时间间隔太短很容易操作失败)
根据我的统计,两笔交易的提交时间间隔要尽量大于50秒,有时候等1分钟以上都有可能,可能还是跟链的处理能力有关系。
2)合理利用等待时间
(1)多号同时操作
因为同一个账号的交易之间有硬性的间隔时间,所以我们可以多几个账号一起操作,就普通人手工能够应付的情况,3个账号一起是比较适合的,我是两个号在PC端轮换操作,一个手机号在空挡操作。刚好能够匹配系统的等待时间。
但是要注意如果多号在同一台电脑上操作,要注意浏览器和IP隔离。
浏览器多开的方法可以参考帖子:mirror.xyz/ordi8899.eth/Vd0b…
IP切换的方法很简单,可以参考我截的图,将VPN操作台打开放在桌面,两个操作界面的中间。
要记录好每一个Particle账号对应的IP号,可以用纸笔记录好,每次操作的时候摆在旁边,在切换账号操作的时候一定要记得切换IP。
(2)充分利用等待空挡
在一个账号等待的空挡,可以把另一个账号构建交易这一步提前建好,我一般是在操作的账号点了NEXT,在交易预览出来之前的这一段时间去构建另一个账号的交易数据,交易数据建好那边的SEND就出来了。然后就放着等正在操作的账号完成后面的步骤。
后面还有真人验证和签名之后的等待,就刚好可以去做手机上的操作。
这两个号操作成功之后,再切换IP,然后接着去操作已经建好等着的那笔交易。点了NEXT,在等待的时候又去构建另一个账号的交易。如此往复。
这样操作,正常情况下一般能够保证在一个小时把三个账号操作完。
转账成功次数可以TASK 3里面查看,查看之前要先刷新一下才能进入最新数据。
3)手机上的操作技巧
手机上转账,可以走捷径,不用每次都操作构建交易这一步。
方法
在提交成功之后出来的 Transaction Submitted 提示页面,点下面的返回按钮,见图片,就会直接回到构建好的交易界面,直接点NEXT就可以了,省略了构建交易。但是要注意不要操作太快,提交时需要保持一定的间隔时间,否则会出现找不到交易数据的错误。
以上是我对Particle Network这一阶段任务的操作总结和思考,希望大家多拿积分。
最后附上我的链接,有需要的朋友可以使用我的邀请。
pioneer.particle.network?inv…
本贴结束!


雪解 retweeted
6-7月交互的任务清单整理
最近做的操作有点多,时间占用大,所以没有发推。今天把这段时间做的任务和项目整理一下:
一、日常任务
1. Particle Network
赛道:模块化L1,钱包/账户/链抽象
融资金额:2500万
任务类型:交互积分
交互类型:
一次性社交任务 ;
测试网签到,转账,买入NFT等日常交互;
要点:钱包使用时间越久,数据越好,权重越高,每一次交互获得的积分越多
预计上线时间:今年第三季度
推荐程度:多号尽量多做,多拿积分
任务地址:pioneer.particle.network?inv…
教程:xitter.cf/xueblock/status/180520…
2. StarryNift
赛道:AI驱动的游戏化共创元宇宙平台;游戏 + 艺术 + 去中心化金融 + NFT
融资:大概2500万;OKX, SIG,币安Labs,DFG,Coingecko等投资
空投比例:10%
任务类型:主线任务包括铸造身份卡(Citizenship),签到(Collect),抽奖(Raffle pool)等,还有关注其他用户,访问其他用户空间,邀请他人访问你的空间等,进入公共空间,发送GM等;AI任务包括投票,聊天,创建自己的AI聊天机器人等。
(1)官网任务:starrynift.art?referralCode=…
(2)币安Web3钱包任务
在币安app中进入Web3钱包,首页中间的动态活动横幅,找到 125万 StarryNift 专属空投活动, 点击进入,填邀请码: 0Joj4a8-yO
币安钱包任务更简单,第一次进入要做的任务包括社交绑定和关注,身份卡铸造,为币安钱包投票,币安Web3精英徽章铸造,之后的日常任务只有投票一项。
推荐程度:币安钱包的任务一定要做,因为简单,花的时间少,而且任务刚开始几天。
官网任务已经做了很久,如果是新用户可以看自己时间安排。
3. Rovex
币安Web3钱包任务:在币安app中进入Web3钱包,首页中间的动态活动横幅,找到 2亿 REVOX 积分空投活动, 点击进入,填邀请码: DOV9ER。
任务很简单,第一次进入要做的任务包括社交绑定和关注,以及签到,之后的日常任务只有签到一项。
4. JoyId
赛道:钱包
任务类型:任务积分
交互类型:一次性任务和日常任务
推荐程度:RGB++生态的入口,积分已成为Nervape, World3等多个项目进行生态激励的参考依据,推荐尽量多做,多拿积分
注册地址: app.joy.id/?invitationCode=B…
教程:xitter.cf/xueblock/status/177690…
5. Carv Protocol
赛道:游戏链上身份数据基础设施;为AI和Web3游戏而构建的模块化数据层,游戏身份+成就平台。
融资:5000万,来自Consensys, alibaba,Hashkey,Okx,Animoca Brands等
任务类型:参与活动累积Soul积分
交互类型:
首次登录要完成的任务包括:身份卡铸造,社交账号绑定,绑定的社交账号越多能够挖到的积分越多,日常任务主要是在Carv Protocol中签到领取soul 挖矿积分;
要想获得更多积分可以质押Soul获得投票权,为平台上的游戏项目进行投票;
此外还可以进入Carv play中探索各种活动和游戏,完成各种挑战进行成就升级。
主线任务地址:protocol.carv.io/airdrop?inv…
Carv play成就平台:play.carv.io/
二、资产积分
1. Babylon生态
Babylon融资9600万,有几个流动性再质押生态项目值得关注和参与,包括@Bedrock_defi,@ChakraChain, @Lombard_Finance,@pStakeFinance,@Pumpbtcxyz,@LorenzoProtocol。
目前能够参与的活动有以下几个:
1)Lorenzo BTC资产质押:app.lorenzo-protocol.xyz/sta…
2)Pstake tBTC测试币质押:app.btc-testnet.pstake.finan…
3)Babylon 银河任务:app.galxe.com/quest/Babylon/…
Babylon 的任务,有条件推荐一定要参加。特别是Lorenzon的BTC质押。
通过 Lorenzo 质押BTC获得stBTC 教程:xitter.cf/xueblock/status/179614…
上次的教程是为Bitlayer的头矿活动写的,所以有跨链到Bitlayer的操作,现在是Lorenzo自己的积分活动,所以不用把stBTC跨出去。
2. Fuel
赛道:专为ETH Rollup L2设计的,UTXO 合约模型的执行层模块化L2
融资8100万,有测试网任务和资产质押任务,测试网任务我没做,只做了资产质押拿积分。
质押网址:app.fuel.network/earn-points…
3. Stakestone
赛道:流动性质押LSD
积分地址:carnival.stakestone.io/r?cod…
4. Scroll
融资8000万
Scroll 积分查询网址:scroll.io/sessions
以前写过积分任务操作思路,过几天再做一些补充。
5. Linea
融资7.25亿,任务时间拖了很久,目前只需要做为链上生态提供流动性的交互积分活动
积分活动参与网址:referrals.linea.build/?refCo…
老手积分网址:turtle.club/dashboard/?ref=X…
积分查询网址:app.openblocklabs.com/app/li…
6. Solayer
app.solayer.org/invite/23DIJ…
三、其他任务
1. 比特币生态
1)odinswap测试网任务:testnet.odinswap.com/
odinswap 是 #Ordzaar 推出的符文市场平台,任务就是在测试网购买符文。 我看很多人说需要用OKX钱包领取tBTC才能做,但是我用Unisat钱包,常用的比特币测试币做也成功了。
2)World3 官网积分任务:
world3.ai?invite=66909d04
World3 项目介绍:xitter.cf/xueblock/status/179980…
3)Bihelix 银河任务:
(1)比特币基因表达空投任务(131分):app.galxe.com/quest/iVUN3rpK…
(2)基因空投第1季(650分): app.galxe.com/quest/iVUN3rpK…
4)Bitlight官网空投任务:bitlightlabs.com/airdrop/xue…
教程地址:xitter.cf/xueblock/status/180633…
2. 其他生态
1)Zircuit
赛道:ZkEVM rollup, 优势在于AI驱动的,排序器级别的性能和安全性
测试网任务:testnet.circuit.money/kibble…
以太系资产质押任务:stake.zircuit.com/?ref=r7538…
2)Berachain
融资1.42亿
测试网任务:bartio.faucet.berachain.com/
教程:xitter.cf/xueblock/status/180293…
3)Movement
融资4100万
银河任务:galxe.com/Movement/campaign/…
4)Layer3
赛道:任务平台
融资2100万
任务网址:app.layer3.xyz/quests?ref=bv…
5)Debank
赛道:钱包管理
融资2500万
积分领取:debank.com/claim?r=614376
可以根据钱包资产和数据领取XP积分,还可以参与任务赚积分。
本贴结束!
本周要做的交互任务清单及教程
1)继续Scroll 的 Stakestone 质押积分任务
2)BERAChain 测试网交互
3)OPENSTAMP 银河任务
4)Babylon 银河质押任务
5)World3任务系统
任务详情及交互流程
1. Scroll 的Stakestone 质押积分
操作地址:carnival.stakestone.io/r?cod…
我把Zksync链上的ETH ,B2链上的B-stone,和梅林链上的M-stone 都拿回以太坊主链,然后通过Stakestone质押变成了STONE并都跨链到 Scroll 链上去积累积分了。
过段时间等Zircuit, Puffer, Renzo 这些协议里面的ETH能拿出来,就都拿到Linea上面去。
操作路径
1)ETH 从以太系二层到ETH一层路径
这两天的操作体验,手续费比较便宜的桥是 meson.fi/ 和jumper.exchange/ ;跨回主网用了差不多6刀。
2)Stone 从比特币系二层到以太一层路径
(1)比特系的STONE出来:
通过free 把B2或者梅林链上的 STONE跨到 Manta 链或者以太主链上,我跨的时候直接进主链费用很贵,所以选择了通过 Manta 链中转。要不要中转可自己对比一下当时的费用再决定。
地址:free.tech
这个网站操作的时候最好不用VPN,VPN有时进不去。
(2)通过 Manta 链中转
通过Stakestone自己的桥把 Manta 链的STONE跨回以太坊主链。
地址:app.stakestone.io/u/bridge
(3)从ETH主网到Scroll
进入Stakestone 网站把Stone 跨到Scroll (STAKE & BRIDGE TO SCROLL)
如果以太坊主网的资产是ETH,操作时选择ETH,然后点STAKE AND SEND,会先质押,然后自动跨链到SCROLL。今天质押+跨链费用总共是8.1美金。
如果资产是STONE,操作时选择STONE和SEND,会直接跨链。
操作地址:carnival.stakestone.io/r?cod…
操作成功之后,STONE积分再stakestone自己网站就能查询,Scroll 的积分要到 Scroll 网站查询,地址:scroll.io/sessions
2. 熊链测试网交互流程
1)测试网添加:
docs.berachain.com/developer…
2)测试币领取:
bartio.faucet.berachain.com/
领取条件:以太坊主网要求持有至少 0.001ETH
每次领取 1Bera,8小时领一次
3)生态交互
(1)交易:bartio.bex.berachain.com/swa…
用BERA兑换STGUSDC和WBTC或者WETH,BERA不要用完了,等会还要添加流动性,还要留够手续费
(2)铸造Honey:bartio.honey.berachain.com/
用STGUSDC铸造Honey
(3)添加流动性:bartio.bex.berachain.com/poo…
选择HONEY-WBERA池,然后要把流动性凭证质押起来才能赚取BGT
质押地址:bartio.station.berachain.com…
(4)借贷Honey:bartio.bend.berachain.com/da…
质押前面兑换的WBTC或者WETH,借出Honey,赚取BGT
(5)质押Honey:bartio.berps.berachain.com/v…
质押Honey会获得BHONEY,需要把BHONEY进行再质押才能赚取BGT:bartio.station.berachain.com…
(6)委托投票:bartio.station.berachain.com…
委托投票需要用到从前面三个步骤领取到的BGT,即流动性质押,借贷Honey和再质押BHONEY,可能需要等一会之后才有BGT可以领取,领到就可以进入委托页面,选择一个节点把BGT委托给它投票。
熊链测试网的基本操作就这些,如果有能力,有足够的测试币,还可以去操作一下衍生品
(7)衍生品交易:bartio.berps.berachain.com/b…
3. OPENSTAMP 银河任务
第一二周的结束时间好像延到6月23号了,第三期的任务还没出。所以这周日之前还可以做前面两周的任务。
第一周:app.galxe.com/quest/Cxj6aaNC…
第二周:app.galxe.com/quest/Cxj6aaNC…
4. Babylon 银河积分任务
1)测试网质押任务
地址:app.galxe.com/quest/Babylon/…
(1)sBTC 测试币领取:
领测试币要用OKX钱包的BTC Segnet网络,Taproot地址
方式1:去它们discord领,一个地址只能领取一次
方式2:去这个网站领,signetfaucet.com/
这个网站可能要碰运气,有时候领得到,有时候不行。数量可以在0.00001-0.01 sBTC之间自己填,有时候0.01也能领到,多试几次,反正碰运气。
领取测试币如果地址不会获取,可以在后面看之前的教程,我把教程地址放到这个任务最后面。
(2)sBTC 的质押
第一、在银河账户里面要提前把OKX钱包的 BTC Segnet网络,Taproot 地址设置和绑定起来;(可以用EVM地址登录银河做任务,但是要在Bitcoin Signet 里面绑定一个上面提到的地址,这个地址是用来检测质押任务是否完成)。
第二、去质押网站完成质押任务
质押网址在银河任何里面,质押的时候要用OKX的钱包连接,选择BTC Segnet网络,Taproot地址;
可能很多时候会显示质押额度已经用完了,如果质押的按钮还可以操作,就继续操作,只要执行了质押的操作,哪怕没有真的质押到额度里面,银河的任务就能通过,反正我们的目的是领到NFT。
如果显示质押额度已满,而且质押的操作按钮已经没有了,那就只能等下次再开放了。多关注它们的推特和DISCORD,开放的时候早一点去做。也可以提前把银河的其他任务做完,质押等开放了再做。
第三、银河的其他任务也要完成了,才能拿到质押任务的NFT。
2)Babylon 银河其他任务:
登录任务:app.galxe.com/quest/Babylon/…
日常任务:app.galxe.com/quest/Babylon/…
Babylon质押任务之前写过的教程再发一下:
测试币介绍:xitter.cf/xueblock/status/176139…
BBN 的地址设置和测试币领取教程:xitter.cf/xueblock/status/176139…
sBTC 的地址设置和测试币领取教程:xitter.cf/xueblock/status/176140…
5. World3任务系统
地址:world3.ai/quest
本贴结束!
雪解 retweeted
Bitlight 钱包空投新任务:RGB资产转账教程
RGB生态重要项目 Bitlight @Bitlight_wallet在4月份公布了空投第一季的任务。在 LNP/BP 协会 6月10号公布面向核心用户和开发者的RGB v0.11 Beta 测试版之后,Bitlight 实验室于6月13日也公布了基于 RGB v0.11.0-beta.6 版本对 RGB20 合约的依赖项和代码进行了更新。
然后又在6月20日公布了 Bitlight 钱包升级到 v0.0.10.1 版本。这一次的新任务应该就是在RGB主网上线前的最后测试阶段,主要测试的是在测试网上发行和转移 RGB20 资产。
所以,做这个任务的前提是
第一,创建了Bitligth的钱包
第二,参加过前面的空投任务,如果没有参与过,需要先补一下。
不会做的请看教程:xitter.cf/xueblock/status/178424…
相关问题解答:xitter.cf/xueblock/status/178446…
教程里面有创建钱包和领取测试币的网址。
接下来是今天的任务:如何创建和转移RGB20资产
活动地址:bitlightlabs.com/airdrop/xue…
操作流程
1. 完成之前的任务
按照之前任务的教程创建好钱包,链接到任务网址,并完成前面的任务,包括绑定推特,关注官推账号,加入电报群,以及在钱包中进行比特币测试币的转账。
2. 新任务:RGB资产发行并进行转账
1)资产发行
(1)创建资产
在 Bitlight 钱包中,在资产页面点add assets,在出来的页面右上角点issue assets。
在 Bitlight 钱包中,在资产页面点add assets,在出来的页面右上角点 issue assets。
(2)创建UTXO
如果钱包里面没有空余的新UTXO来容纳你要创建的新资产,需要创建一个新的UTXO。系统这时候会进行资格检测,如果有可用的UTXO,会跳过这一步,直接进入发行资产的步骤。
我们假设没有可用的UTXO,所以接下来会进入创建UTXO的步骤。
系统会提示创建RGB20资产所需的UTXO要占用0.0003BTC,加上服务费总共是0.00031。
然后按图示点next,进入付款界面,付完款如果没出问题就会显示UTXO创建成功的界面。然后点Close退出 UTXO创建步骤。
接下来是发行资产的步骤
见下一贴。。。


RGB生态重点项目BitLight 空投活动相关问题解答
对这个项目空投活动不了解的可以看我昨天晚上的帖子
xitter.cf/xueblock/status/…
BitLight昨晚上发布了空投活动之后,参与的人非常多,造成推特连接和钱包访问都出现比较大的延迟和堵塞。钱包显示今天还是有问题,反正我钱包里面还无法显示出来余额,但是能够看到申领比特币测试币时收款的交易信息。由于不显示余额,活动里面的转账任务到现在还是没有完成得了。
现在不说这个问题,等等再去做也没关系。针对昨天晚上出现的一些问题,官方发了推做了一些解释,这里整理一下:
1. 关于钱包恶意评价的问题
Bitlight Labs @Bitlight_wallet 专门发了一个推文做了回应,我总结一下推文的内容:
第一、在Bitlight活动发布之后过去的11个小时,比特币社区和RGB社区给予了极大的参与热情。活动中出现的推特连接失败,任务积分显示异常,钱包余额显示异常都是因为瞬间涌入的巨大流量给服务器带来的压力,项目方正在增加服务器容量,资产安全不会受影响不用担心。
第二、Bitlight钱包推出后不久,chrome 应用商店出现了大量资产被盗的中文评价,项目方一方面组织技术团队对钱包做了漏洞排查,排除了钱包安全上的问题。他们任务这些评论是有组织、有预谋的恶意机器人账户,可能是同行所为。
第三、项目方向这些发布恶意评论的行为和团体喊话:你们的行为不仅是对 Bitlight Labs 的挑战,也是对 RGB 协议、闪电网络、比特币生态系统以及整个加密行业的攻击。我们身处一个不断发展的行业,有充足的建设和探索机会。与其羡慕别人的成功,不如携手实现中本聪的愿景,共创比特币生态系统原生智能合约和闪电网络支付的未来。大家应该是并肩作战的战友,而不是互相攻击的对手。
这篇回应原帖如下
xitter.cf/BitlightLabs/sta…
2. 完成任务时遇到的一些常见问题
问题1:Chrome评价中有人声称 Bitlight Wallet 钱包有读取剪贴板的权限,这是真实情况吗?
回答1:Bitlight Wallet 没有读取剪贴板的权限。事实上,在Chrome扩展程序里面,应用要访问用户的剪贴板在技术上几乎不可能实现。Bitlight Wallet 访问剪贴板的权限仅限于向用户的剪贴板添加特定内容,目的只是用于保存钱包助记词。
问题2:邀请好友后为什么不显示邀请积分?
回答2:因为短时间内涌入的访问量太大,服务器负载比较大,所以前端显示会有延迟。我们已对数据库进行了调查,所有用户的积分统计都是准确的。请您放心,您的积分是安全的。
问题3:测试网转账失败,显示“无法建立交易:资金不足:需要 xxxx sat,可用聪 为 0” 的问题
回答3:可能是您的BTC Gas不足,目前测试网Gas费较高,转账时可能需要支付更多的手续费。请错峰进行交易,不要在比特币测试网高峰时段进行转账,如果一定要在高峰时间段交易,建议准备多一些测试币,选择高一些的Gas价格。
问题4:测试网转账失败,提示“无法读取 null 的属性(读取‘错误’)”
回答4:这个确实是一个漏洞,但不会影响资产安全,也不会导致资产丢失。我们会及时处理。
问题5:转账到测试网地址后,内存池显示有余额,但是钱包前端不显示
回答5:今晚流量太大了,我们的服务器压力很大。我们正在增加服务器容量。请稍等一会,然后刷新您的钱包余额再看看。
问题6:官网连接不上推特
回答6:推特的 API有流量限制,今晚通过官网尝试连接推特的访问量太大了,高峰期部分用户可能无法连接,这是正常现象,请在非高峰期重试。
问题7:我没有BTC测试币,你们可以提供吗?
回答7:可以从比特币测试网水龙头获取 tbtc,但是我们不提供任何水龙头链接,请自行寻找可靠的水龙头。也请提防诈骗份子提供的钓鱼链接。
原帖如下: xitter.cf/Bitlight_wallet/…
3. 我对钱包安全性问题的态度:
从钱包本身的使用上来说:我们普通用户无法从技术层面去判断钱包是否存在漏洞,但是可以通过自己的操作最大限度的避免风险。
第一,使用新钱包时一定要先创建新的账号使用,确认没有问题之后再考虑要不要导入常用的钱包。
第二,用新钱包做新项目的任务更是要如此,无论安全不安全都不要导入自己用来存放资金的钱包。只有在你确认非常安全之后才去考虑要不要导入其他钱包。
第三,做空投交互或者各种任务的钱包也要跟平常用来存放资金的钱包分开使用;做未知安全性项目的交互最好也新建一个账号使用。
第四,任何时候使用助记词或者私钥都不要用电子设备复制,而是要用笔记在可靠的设备放在可靠的地方,在做备份或者输入这些信息时要断网,在飞行模式下完成。
从这次的事件来说:我昨天晚上第一时间就下载并使用了这个钱包,除了不显示余额之外,没有遇到其他问题。
从这次事件所涉及问题的逻辑来分析:
首先Bitlight Labs是LBP/NP协议的6席董事会成员之一,也是RGB协议的重要贡献者,我好像找不出他们有什么理由和动机去做盗用用户资产这样的事。RGB协议的热度和前景,RGB生态最重要的项目,钱包和AMM DEX这么重要的赛道,这样的项目做起来能够为为一个项目带来什么,我不太相信背后的项目方看不到。
其次,就算项目方真是想不开或者走火入魔要去盗用用户资产,那他干嘛要用自己的品牌,而且在测试网上线的第一天就做这件事。杀猪也要等猪长大不是,谁会在猪仔出生时就把它杀了呢?
4. 优质项目的空投机会一定要抓住
所以,该干嘛还是干嘛吧,我对RGB,闪电网络和Nervos这样的技术能够改变加密世界,甚至改变互联网的未来都有信心。
能够在早期就参与到这样的生态中来,是我们能够遇到的不多的机会,有什么理由不抓住呢?
更何况这个项目的活动是明牌空投,在活动页面明确公布了参与活动获得的积分将在 TGE 时兑换为 $BIT 代币进行空投。
我把相关规定通过google翻译翻成中文并做了截图,发在帖子后面。
要参与活动的,如果愿意可以使用我的邀请链接
地址:bitlightlabs.com/airdrop/xue…
参与教程:可以参考我昨天晚上写的任务教程
xitter.cf/xueblock/status/…
领水:昨晚的教程里面列了几个领水地址,这里再补充一个水龙头
faucet.bitvmcn.xyz/
关联推特并关注,每次可以领0.001BTC;不关注每次能领0.0001
转账地址:
关于测试网转账的任务,虽然没有要求一定要转到Bitlight 的钱包地址,任务中说的是完成比特币测试网的转账就可以,但是我们还是可以保守一点,尽量就转到Bitlight 的钱包地址吧。
没有地址可以转的同学可以转到我的地址:tb1pnrvr2wjqpm6vn8pzxn5rg5crtw3s9n22u8rv3v3nr4qp99d4ksaqvu6lt4
金额好像也没有要求,自己看着办吧。
需要相互转账的同学也可以在评论中留下自己的地址,让其他人转给你。
另外,这个活动,邀请是有积分的,一个有效邀请1000分。所以大家可以多去邀请自己的朋友多积分。但是请不要把链接发到评论区,去别处发吧。
本贴结束!
请留意别点评论中的链接,谨防钓鱼网站。

雪解 retweeted
Linea the Surge 积分 和 Particle Network 测试网任务实操思路
今天做了两个任务,把 Linea 的 the Surge 操作走了一遍,然后把Particle Network 测试网的任务做了。写一下思路。
一、The Surge @LineaBuild 交互思路和流程
1. 交互原则
总的原则是用高权重的资产,放到高权重的应用里面提供流动性,这是按照 the Surge 积分机制获得更多积分的基础。
我主要用的是ETH和BTC这两种资产,当然如果有稳定币和LRT资产也可以。
2. 跨链操作
1)以太系资产
(1)从以太坊主网跨ETH
最好用Linea的官方桥跨,因为现在官方桥从主网过去的费用也很便宜,我昨天晚上跨的,只用了1美金多的手续费。
所以还没用官网跨过的,这段时间可以去补一下。其实我以前就用官网跨过,不过现在还是用的官网。如果以后空投要计算跨链权重,官方桥肯定是一个需要考虑的因素。
网址:bridge.linea.build/
(2)从以太系二层跨
如果ETH在二层网络,可以用官网推荐的第三方桥。官方列出来的桥有30几个,我用的比较多的是这几个:
omnibtc:app.omnibtc.finance/rewards?…
rhino:app.rhino.fi/?ref=14484BE075
orbiter:orbiter.finance
jumper:jumper.exchange
meson:meson.fi
也可以从 Linea 官网列出来的第三方桥清单里面选,
清单地址:linea.build/apps?types=bridg… 。
我这次没有从二层跨,所以没有对比过价格。
另外这次活动的积分,跨链桥的部分是针对提供流动性的交互,没有提到跨链的交互是不是有积分,所以我的理解是不一定非要走符合这次积分要求的桥。
至于以后是不是要对跨链交互进行回溯积分,现在就没法猜测。
(3)LRT和LST
貌似LRT和LST等资产也可以直接从其他链上跨到Linea,比如ezETH,wrsETH等等。
不过我前天已经把ezETH做了赎回操作,所以没有做这个操作,就没有去对比跨链桥。
因为这个ETH在另外一个地址,到账之后我还是会从主网走官桥跨过去的。
2)比特币系二层资产
比特币系跨到Linea实在还有点费事,我今天上午弄了一上午才搞定。
目前Linea能够使用的比特币资产包括WBTC,梅林的MBTC,通过在Solv协议质押BTC的凭证SolvBTC, 好像还有一个BBTC,这个BBTC我没有用过,还不知道是哪个协议对BTC的变体。
(1)BTC或WBTC的跨链
在比特币系二层的比特币跨链到Linea,接收之后都是WBTC的形式,而且只能以BTC,不能以WBTC的形式跨。
能够把比特币从比特系二层跨到 Linea 的桥目前只有以下三个:
orbiter:orbiter.finance
omnibtc:app.omnibtc.finance/rewards?…
meson:meson.fi
其中 omnibtc 跨过去只能以ETH或者U的形式接收,而且限额太少了;meson 的费用又高得离谱,今天早上大概要80多美金。
最后我用了orbiter,不过也有0.1BTC的限制,而且也收了20刀的手续费。
因为不能跨WBTC,所以如果在比特币二层的资产是WBTC,需要先兑换成BTC。我是从Bitlayer跨的,所以是在Bitcow里面兑换的。
(2)MBTC 和 SolvBTC 的跨链
这两个都要走 free.tech 这个桥。SolvBTC好像有SolvBTC.m 和SolvBTC.B,我也没有弄清楚啥区别,不晓得是不是代表在梅林链和B2链上质押的。
这个网站操作的时候最好不用VPN,VPN有时进不去。
free跨链的手续费倒是不高,就是经常没有流动性,需要碰运气,或者等很久。今天早上试的时候就跨不了,等了一上午也没有,后面我放弃了,又把SolvBTC给存回Avalon里面了。
3. 交互操作
我只做了在DEX和借贷协议里面提供流动性,还有DEX的交易。
做过的DEX包括:
syncswap.xyz/pools
pancakeswap.finance/farms?ch…
izumi.finance/trade/liquidit…
都是 WBTC+ETH/WETH的流动性。
另外每个协议里面也都交易了一两笔。
借贷协议包括:
app.zerolend.xyz/
linea.layerbank.finance/bank
都是存的WBTC。因为今天操作的这个账号里面主要资金是BTC。
目前就做了这5个,这段时间去对比一下积分,如果思路有变动,再来补充。
还是贴一下我的积分推荐链接,有需要的朋友欢迎使用:
referrals.linea.build/?refCo…
海龟注册地址:turtle.club/dashboard/?ref=X… (这个是拿老手积分用的,具体解释可以看我前面那篇分析The surge 积分规则的文章)
地址:xitter.cf/xueblock/status/180477…
The surge 积分查询网址:openblocklabs.com/app/linea/…
二、Particle Network @ParticleNtwrk 测试网任务
这个任务目前是第二阶段了,很简单,就直接写思路了。
任务地址:pioneer.particle.network?inv…
1. 领ETH主链,OP,或者ARB链上的sepolia测试币
水龙头地址1:alchemy.com/faucets
可以领好几个链的测试币,每次0.1eth。不过都要求在对应的主网上有0.001 ETH,领的时候还需要登录,所以要注册,用gmail账号登录比较简单。
水龙头地址1:faucet.quicknode.com/optimis…
2. 链接钱包
用OKX, IMTOKEM, 和Bitget钱包链接有额外积分。
链接EVM地址,会自动生成AA账号抽象的地址。
3. 社交任务
绑定推特,关注推特,加入Discord;
还有一个钱包奖励任务:关注OKX钱包的推特账号
4. 跨链手续费(官站上的Task 2)
从ETH主网,OP,ARB跨都可以,接受账号就是你的AA地址,跨Sepolia ETH,到账会以USDG接收。
AA钱包的操作特别费手续费,每一次要7,8刀,而且后面的交互有些是可以多做几次多领几次分的,所以要多跨一点ETH,我跨的是0.1,到账是300多刀,感觉都不经造。
5. 每日签到(官站上的Task 1)
直接点就行了,签一次也要7,8刀。
6. 跨链转账(官站上的Task 3)
要点OPEN WALLET进入AA钱包里面去转。或者也可以直接从右下角那个紫色圆圈点进去。
目前只有USDG一种资金,所以就转这个,每次转1个或者0.5都可以,不要转多了,后面你会发现钱用得好快。
接收地址可以就是自己的EVM地址,OP链就行,所以可以提前把EVM地址复制下来。在TOKEN里面点USDG进去,点send。
转完之后可以把刚才的接收地址设置到联系人里面,后面转的时候就不用每次输地址。
每天可以转50次,每次100分。
7. 购买NFT(官站上的Task 4)
只有一个NFT可以买,10刀一个,但是可以重复购买,每天可以买10次,每次100分。
所有任务就这些。简单,但是AA钱包体验不是很好,手续费巨贵,虽然这是测试网。
以前在梅林链就发现这个钱包不好用,不过账号抽象这个概念很火,打通比特币和以太系钱包的功能貌似也是个趋势,而且刚刚还公布了1500晚的融资。
所以无论怎样也要忍者做一下。
本贴结束!
@LineaBuild The Surge 积分规则分析及 实操策略
一、活动介绍
The Surge:以增长为主要目的的活动
据 Linea 对 The Surge 的前期介绍,这是在今年4月推出的一个活动,但是好像第一期是从5月17号才开始启动的,前面我没有参加,具体时间节点不是很清楚。
The Surge 活动的主要目的是拉动链上的TVL和DEFI应用的增长,即通过 LXP-L积分作为激励,吸引用户把资金放到 Linea 链上,并积极为 Linea 生态中的DEFI应用提供流动性。所以我们可以把The Surge 称为 Linea 的增长计划。
貌似 Linea 前面一个活动即 Linea Park主要争对的是链游和社交类的,主要目的应该是把用户吸引到这个 Linea 链上来。到了目前这一阶段可能链上的基础设施比较健全了,应用类型和可以支持的资产类型也足够多样化,通过增长扩大生态规模就成为了主要目标,所以这个阶段主要的任务就是吸引大量用户把资金放到Linea链上的各个生态应用中来。
The Surge 增长计划总共分为6 个volt,我们可以通俗地理解为6个周期,每期大概1个月时间,所以整个增长计划大概用时半年。The Surge 的最终目标是让 Linea 链上TVL达到30亿美金,所以如果目标提前实现,活动也可能提前结束。
目前情况
第一期从5月17号到6月16日,所以目前是The Surge 活动的第二期,从6月18号开始,大概到7月17号结束。
根据 Linea这次活动在积分机制设计方面的合作方 openblock 提供的数据,到目前为止,参与用户地址数是65万多个,每个用户平均积分是42,957。
第一期链上的TVL总共是4.16亿,到目前是多少,我没有找到数据。大概估计一下距离目标至少还有20亿的缺口吧。
二、积分方式
The Surge 活动不需要 POH 认证,只需要按照要求提供流动性就可以积分。
如何积分?
积分公式是:Pu = DF*( PE + PR + PV )
根据这个公式,The Surge 的积分中包含三个途径和一个乘数因子,方法是把三种途径获得的积分相加,然后在总和基础上乘以一个乘数值。
1. 积分的三种途径
PE:生态活动
PR:推荐活动
PV:老OG用户
PE 是参与生态应用进行积分,具体是通过把资金跨到 Linea 链上并放进链上的DEFI应用提供流动性获得对应的积分,也就是链上交互+流动性。
PR 是通过推荐他人向 Linea 链提供资金流动性获得积分。
PV 是OG的积分活动。这个貌似是争对从活动开始就向Linea提供流动性的用户的积分。我在discord看到有人说只要注册了海龟俱乐部就获得了这个积分,所以可以去注册试一下。
注册地址:turtle.club/dashboard/?ref=X…
2. 乘数是一个衰减函数
DF是衰减函数,是指积分随着活动期数的增加按照10%的比例减少。活动每增加一期(一个月),分配的总积分会递减10%。比如目前是第二期,系统分配的 LXP-L总积分是第一期总数的90%,第三期是第一期的80%,以此向后推进。
积分计算
所有用户在 The Surge 中的积分,是把在生态活动,推荐活动,老OG用户三种途径中获得的积分加总起来,这个总数就是第一期分配的总积分,因为第一期的乘数是1。
而第二期分配的总分会在第一期基础上减少10%,也就是乘数会变成0.9,因此假设一个用户在第二期的资金量,资产类别,以及参与的应用等都没有任何变化,但是获得的积分其实也会在第一期的基础上减少了10%。
后面第三期会更少,再减少10%。以此类推。。。
三、生态活动积分规则
生态活动PE是获得积分的三种途径中的第一种,通过参与链上的生态应用,即在DEFI应用中提供资金流动性和进行交互来获得积分。
这是目前大部分普通用户能够获得积分最主要的方式,所以我们要研究的主要也是这种途径的积分规则。
1. 积分资格
Openblocklabs 的数据看板页面列出了符合积分要求的应用类型,项目名称和资产类别,以及具体的资产。
1)符合积分资格的应用类型及项目
列表上有8个应用类型,分别是
(1)去中心化交易所 DEX
Dyson Finance
HorizonDex
Linehub
Lynex
MYX Finance
Nile
PancakeSwap
Secta Finance
Sparta
SushiSwap
SyncSwap
Teahouse
Velocore
iZumi Finance
xfai
(2)借贷协议 Lending
3aDAO
Davos
Layerbank
Mendi Finance
ZeroLend
(3)跨链桥 Bridge
Celer
Connext
Stargate
XY Finance
(4)流动性再质押 LRT
Inception
Mitosis
Renzo
(5)收益产品 Yield
Beefy
vfat.io
(6)衍生品
Deri Protocol
Metavault
satori
(7)自动化流动性管理 ALM
clip Finance
(8)抵押债仓CDP
Gravita
Lyve Finance
Overnight
2)符合积分资格的资产类型
(1)主流资产
ETH,wETH
nextWETH:Connext WETH
wBTC,BBTC,M-BTC,solvBTC,solvBTC.b
(2)稳定币
USDC, USDT, DAI,MAI;
DavosUSD,alxUSDC;
nextDAI:Connext DAI
nextUSDC:Connext USDC
nextUSDT:Connext USDT
GRAI: Gravita 债务代币
LYU: Lyve 债务代币
(3)流动性再质押代币 LRT
ezETH:Renzo 再质押 ETH
inETH:
instETH:Inception 再质押 stETH
miweETH:Mitosis weETH
uniETH:Universal ETH
wrsETH:rsETHWrapper
(4)流动性质押代币 LST
STONE: Stakestone ETH
ankrETH,frxETH
mpETH:MetaPool ETH
wstETH:Ether 2.0 质押凭证经过包装的ERC20代币
(5)RWA
EURO3
LUSDC Ledgity USDC
USD+:overnight.fi USD+
USDT+:overnight.fi USDT+
USDe
agEUR
sUSDE
wDAI
weETH
2. 积分权重
1)什么是积分权重?
不同资产类别和不同应用类型都对应不同的积分权重,但是资产仅仅放在Linea链上不能获得积分,而必须要参与DEFI应用才可以,所以积分权重实际上是指不同权重的资产和不同权重的应用进行结合得到的综合权重。
这里要注意的重点是资产必须要进入生态协议中去使用才有积分。
前面这张图是第一期的权重组合
2)The Surge的权重组合
后面这张图中所示是不同资产类别和应用类型的组合在第二期给出的积分权重,蓝色代表高权重,紫蓝色代表中权重,咖啡色代表低权重。
很明显这一期的权重图跟第一期相比有一些变化,第一期的稳定币放在DEX和借贷协议里面给的是中权重,而第二期给的是高权重,也就是说这一期提高了稳定币的权重。
(1)高权重
主流资产, LRT资产和稳定币这三种资产放在DEX,借贷应用,和跨链桥三种应用中会获得高权重,其他组合都不能获得高权重。
有一个例外是流动性再质押代币 LRT 资产放在跨链桥中则会降为低权重。
跨链桥的积分我还没有弄明白仅仅是指资产跨链就能积分,还是要在跨链桥的资产池中提供流动性才可以,根据我对这个活动的整体理解,应该是指提供流动性才能积分。后面有时间再去找资料核实一下,有弄明白的同学也可以补充说明一下。
(2)中权重
主要分两种情况,一是把主流资产和稳定币放在衍生品应用中会获得中权重,还有一种是把流动性质押代币 LST 资产放在 DEX 和 借贷应用里会获得中权重。
有一个注意点是Openblcok给的这张图中的衍生品应用,其他地方的介绍,包括官方的介绍文章里面提的都是去中心化交易平台。
(3)低权重
除了上面提到的高权重和中权重的情况,其他组合都只能获得低权重,具体来说包括
第一、主流资产和稳定币放在除了DEX,借贷应用,跨链桥和衍生品/去中心化交易平台以外的其他应用中都只能获得低权重;
第二、LRT 和 LST 资产放在跨链桥,衍生品/去中心化交易平台,和其他应用类型中都是低权重;
第三、RWA和其他资产类型放在任何应用中对只能获得低权重。
从上面的图示解释,我们大概能够总结得出,最容易获得高权重积分的资产是稳定币,主流资产和 LRT 这三种类型;最容易获得高权重的应用是DEX,借贷应用,和跨链桥三种。
5. 积分规则
1)积分规则如何理解?
积分的计算有一个复杂的算法,我用数学语言解释不清楚,用文科生的思维理解大概有这样几个部分:
第一、被动流动性持仓积分
是指用户在钱包中持有的被动流动性资金,我的理解是要放在DEFI应用中做流动性用途的资金才算,把ETH或者USDT等直接放在钱包里面貌似不算。反正我有两个钱包里面以前都放了一点ETH,挺长时间了也,但是没有提供过LP,查过都没有积分。关于被动流动性的含义,我看了Linea跟The surge相关的文章和推特介绍,没有看到明确的解释,不晓得我理解的对不对。
这部分积分的计算,是用持仓的被动流动性资金的金额,乘以不同资金的权重乘数;比如100USDT是持有的被动流动性金额,稳定币是具有高权重的资产类别,应该会对应一个权重乘数。这个钱包被动流动性持仓的积分就是由100U与稳定币的权重乘数两者的乘积决定。
第二、资金效益积分
官方原话是“在时间t,在应用v中使用某个特定资金获得的积分数量”,我的理解是指你提供的资金流动性在某个时间发生了真实的效益获得的积分。
比如用户把资金放在不同应用中,你提供的流动性会受市场深度和实际波动率的影响,在不同时间能够产生的效益是不一样的。比如提供ETH-USDT的LP,ETH的价格区间设在3520U上下10%范围。因为当前价格在3520左右,所以此时你的LP是处在成交最活跃的区间,对买卖用户在交易时的滑点和流动性等需求方面确实产生了作用,因为用户想要买入和卖出时能够在滑点很小的情况下顺利成交。这个时候你的LP就产生了真实的效益。
但是很可能下一个区块ETH的价格突然发生了很大变化,有可能一下涨了15%或者跌了15%,已经超出了你的LP设定的价格区间,因此你的LP就已经不再处于成交活跃的价格区间,不再能够为用户的成交体验提供帮助,这时候的LP应该就没有产生效益。按照The Surge的规定,这时候的LP就不能积分。
因此这部分积分是动态调整的,会根据不同流动性的市场深度,资金价格波动率等因素对资金效益的影响,在不同时间进行相应的调整,之后还要再乘以不同应用类型对应的权重比例。
这部分积分的计算,是由流动性资金在不同时间获得的效益积分,与当时所在应用类别对应的权重乘数相乘,得到多个单次效益积分。然后把这些单次积分再加总获得总和。
根据分析可见,这部分积分计算的因素包括了资金在不同时间产生的效益,不同应用类型对应的权重,应该也会包括不同资金的权重因为应用的权重里面就是由资金和应用的组合决定的。而资金在不同时间产生的效益则会在很大程度上受你提供资金流动性的策略影响,比如选择哪个池子,不同池子的价格如何设置等等。
第三、在时间的维度上积分
上面两个部分的积分都是根据时间进行累积的,因此需要考虑时间区间的因素。规则里面给的公式是一个时间积分函数,我不知道怎么能够解释得清楚一些。
大概理解是把两个部分相加,即持有流动性的权重积分与资金效益积分两者加起来,再通过积分函数在给定的时间区间进行积分运算。
第四、早期采用者加成系数EA
通过以上步骤计算出来的积分还不是最终的积分,要再乘以一个早期采用者的加成乘数EA,这是一个常数,每一期的加成系数是固定的,就是所有人在同一期的加成是一样的。比如第一期是1.5倍,现阶段是1.3倍,第三期是1.2倍,第四,五,六期就没有倍增了。
下面贴一下生态活动积分的公式:
2)积分规则要点总结
从上面的分析过程可以看出这个积分规则对于普通用户还是挺难理解的,不过我们可以总结成几个要点进行理解:
第一、积分的前提是要把资金放在DEFI应用里面提供流动性;
第二、不同的资金类型能够获得的积分权重不同;
第三、不同的应用类型能够获得的积分权重也不同;
第四、资金要放在应用里面才能获得积分,而且不同的组合可能积分也不一样;
第五、组合的权重不是一成不变的,可能会在不同时期根据需要进行调整,比如稳定币放在DEX和借贷协议里面,在第一期是中权重,而在第二期就提到了高权重。
第六、资金效益部分的积分要考虑资金被利用的程度,是不是处于活跃度高的区间。
第七、资金效益部分的积分是动态调整的,会受时间,市场,价格等因素影响。
第八、总体来说,积分跟资金量,还有参与时间的关联度很大。
在资金量方面,积分是根据提供的流动性净金额和产生的净收益来计算的,循环贷类型的资金提供并不占优势。
在时间维度方面,整个生态活动的积分过程是按照时间维度通过积分函数来计算的,之后还要再乘一次早期采用者的乘数EA。如果参与的时间短,积分函数运算的时间区间就短,获得的积分就少;如果参与的时间晚,EA的系数直接就变小了,比如现在是1.3,而第一期是1.5,下一期只有1.2了,能让总积分增长的倍数就变少了。
四、操作策略
根据以上的要点总结,其实已经能够整理出自己的实操策略了。
1)尽量提供高权重的资产
主要是主流资产,比如符合资格的各种形式的 ETH,BTC,包括以太系和比特币系二层上的,比特币系二层的一些BTC资产也可以用起来,比如MBTC,solvBTC等;
还有稳定币,比如符合资格的各种形式的锚定稳定币,如U;抵押稳定币,如DAI,MAI等等。
高权重的资产类别还包括流动性再质押资产LRT;
2)资产尽量放到当期能够获得高权重的应用类型中
比如这一期的DEX,借贷和跨链桥,而且要提供流动性;
3)以在应用中增加高权重资产流动性的净金额为基础,所以没必要进行循环借贷增加风险,因为这种操作并不能增加积分;
4)在提供流动性的时候要考虑策略,既要考虑因为价格波动太大导致的损失,也要考虑太安全的策略不能获得积分。
目前我能想到理论上的策略差不多就是这些,争取明天能够实操一下,再整理一遍实操的思路和流程写出来。这两天在研究这个积分规则,还没有去实操。
贴一下我的积分推荐链接,有需要的朋友可以用:
referrals.linea.build/?refCo…
The surge 积分查询网址:openblocklabs.com/app/linea/…
最后吐槽一下 Renzo,质押的ETH提出来好难,等了好几天一直没有额度,今天凌晨终于等到一点,赶紧申请了赎回,到账可能还需要3天,所以这些ETH还要等几天才跨得过去,真心有点坑啊。
本贴结束!


雪解 retweeted
@LineaBuild The Surge 积分规则分析及 实操策略
一、活动介绍
The Surge:以增长为主要目的的活动
据 Linea 对 The Surge 的前期介绍,这是在今年4月推出的一个活动,但是好像第一期是从5月17号才开始启动的,前面我没有参加,具体时间节点不是很清楚。
The Surge 活动的主要目的是拉动链上的TVL和DEFI应用的增长,即通过 LXP-L积分作为激励,吸引用户把资金放到 Linea 链上,并积极为 Linea 生态中的DEFI应用提供流动性。所以我们可以把The Surge 称为 Linea 的增长计划。
貌似 Linea 前面一个活动即 Linea Park主要争对的是链游和社交类的,主要目的应该是把用户吸引到这个 Linea 链上来。到了目前这一阶段可能链上的基础设施比较健全了,应用类型和可以支持的资产类型也足够多样化,通过增长扩大生态规模就成为了主要目标,所以这个阶段主要的任务就是吸引大量用户把资金放到Linea链上的各个生态应用中来。
The Surge 增长计划总共分为6 个volt,我们可以通俗地理解为6个周期,每期大概1个月时间,所以整个增长计划大概用时半年。The Surge 的最终目标是让 Linea 链上TVL达到30亿美金,所以如果目标提前实现,活动也可能提前结束。
目前情况
第一期从5月17号到6月16日,所以目前是The Surge 活动的第二期,从6月18号开始,大概到7月17号结束。
根据 Linea这次活动在积分机制设计方面的合作方 openblock 提供的数据,到目前为止,参与用户地址数是65万多个,每个用户平均积分是42,957。
第一期链上的TVL总共是4.16亿,到目前是多少,我没有找到数据。大概估计一下距离目标至少还有20亿的缺口吧。
二、积分方式
The Surge 活动不需要 POH 认证,只需要按照要求提供流动性就可以积分。
如何积分?
积分公式是:Pu = DF*( PE + PR + PV )
根据这个公式,The Surge 的积分中包含三个途径和一个乘数因子,方法是把三种途径获得的积分相加,然后在总和基础上乘以一个乘数值。
1. 积分的三种途径
PE:生态活动
PR:推荐活动
PV:老OG用户
PE 是参与生态应用进行积分,具体是通过把资金跨到 Linea 链上并放进链上的DEFI应用提供流动性获得对应的积分,也就是链上交互+流动性。
PR 是通过推荐他人向 Linea 链提供资金流动性获得积分。
PV 是OG的积分活动。这个貌似是争对从活动开始就向Linea提供流动性的用户的积分。我在discord看到有人说只要注册了海龟俱乐部就获得了这个积分,所以可以去注册试一下。
注册地址:turtle.club/dashboard/?ref=X…
2. 乘数是一个衰减函数
DF是衰减函数,是指积分随着活动期数的增加按照10%的比例减少。活动每增加一期(一个月),分配的总积分会递减10%。比如目前是第二期,系统分配的 LXP-L总积分是第一期总数的90%,第三期是第一期的80%,以此向后推进。
积分计算
所有用户在 The Surge 中的积分,是把在生态活动,推荐活动,老OG用户三种途径中获得的积分加总起来,这个总数就是第一期分配的总积分,因为第一期的乘数是1。
而第二期分配的总分会在第一期基础上减少10%,也就是乘数会变成0.9,因此假设一个用户在第二期的资金量,资产类别,以及参与的应用等都没有任何变化,但是获得的积分其实也会在第一期的基础上减少了10%。
后面第三期会更少,再减少10%。以此类推。。。
三、生态活动积分规则
生态活动PE是获得积分的三种途径中的第一种,通过参与链上的生态应用,即在DEFI应用中提供资金流动性和进行交互来获得积分。
这是目前大部分普通用户能够获得积分最主要的方式,所以我们要研究的主要也是这种途径的积分规则。
1. 积分资格
Openblocklabs 的数据看板页面列出了符合积分要求的应用类型,项目名称和资产类别,以及具体的资产。
1)符合积分资格的应用类型及项目
列表上有8个应用类型,分别是
(1)去中心化交易所 DEX
Dyson Finance
HorizonDex
Linehub
Lynex
MYX Finance
Nile
PancakeSwap
Secta Finance
Sparta
SushiSwap
SyncSwap
Teahouse
Velocore
iZumi Finance
xfai
(2)借贷协议 Lending
3aDAO
Davos
Layerbank
Mendi Finance
ZeroLend
(3)跨链桥 Bridge
Celer
Connext
Stargate
XY Finance
(4)流动性再质押 LRT
Inception
Mitosis
Renzo
(5)收益产品 Yield
Beefy
vfat.io
(6)衍生品
Deri Protocol
Metavault
satori
(7)自动化流动性管理 ALM
clip Finance
(8)抵押债仓CDP
Gravita
Lyve Finance
Overnight
2)符合积分资格的资产类型
(1)主流资产
ETH,wETH
nextWETH:Connext WETH
wBTC,BBTC,M-BTC,solvBTC,solvBTC.b
(2)稳定币
USDC, USDT, DAI,MAI;
DavosUSD,alxUSDC;
nextDAI:Connext DAI
nextUSDC:Connext USDC
nextUSDT:Connext USDT
GRAI: Gravita 债务代币
LYU: Lyve 债务代币
(3)流动性再质押代币 LRT
ezETH:Renzo 再质押 ETH
inETH:
instETH:Inception 再质押 stETH
miweETH:Mitosis weETH
uniETH:Universal ETH
wrsETH:rsETHWrapper
(4)流动性质押代币 LST
STONE: Stakestone ETH
ankrETH,frxETH
mpETH:MetaPool ETH
wstETH:Ether 2.0 质押凭证经过包装的ERC20代币
(5)RWA
EURO3
LUSDC Ledgity USDC
USD+:overnight.fi USD+
USDT+:overnight.fi USDT+
USDe
agEUR
sUSDE
wDAI
weETH
2. 积分权重
1)什么是积分权重?
不同资产类别和不同应用类型都对应不同的积分权重,但是资产仅仅放在Linea链上不能获得积分,而必须要参与DEFI应用才可以,所以积分权重实际上是指不同权重的资产和不同权重的应用进行结合得到的综合权重。
这里要注意的重点是资产必须要进入生态协议中去使用才有积分。
前面这张图是第一期的权重组合
2)The Surge的权重组合
后面这张图中所示是不同资产类别和应用类型的组合在第二期给出的积分权重,蓝色代表高权重,紫蓝色代表中权重,咖啡色代表低权重。
很明显这一期的权重图跟第一期相比有一些变化,第一期的稳定币放在DEX和借贷协议里面给的是中权重,而第二期给的是高权重,也就是说这一期提高了稳定币的权重。
(1)高权重
主流资产, LRT资产和稳定币这三种资产放在DEX,借贷应用,和跨链桥三种应用中会获得高权重,其他组合都不能获得高权重。
有一个例外是流动性再质押代币 LRT 资产放在跨链桥中则会降为低权重。
跨链桥的积分我还没有弄明白仅仅是指资产跨链就能积分,还是要在跨链桥的资产池中提供流动性才可以,根据我对这个活动的整体理解,应该是指提供流动性才能积分。后面有时间再去找资料核实一下,有弄明白的同学也可以补充说明一下。
(2)中权重
主要分两种情况,一是把主流资产和稳定币放在衍生品应用中会获得中权重,还有一种是把流动性质押代币 LST 资产放在 DEX 和 借贷应用里会获得中权重。
有一个注意点是Openblcok给的这张图中的衍生品应用,其他地方的介绍,包括官方的介绍文章里面提的都是去中心化交易平台。
(3)低权重
除了上面提到的高权重和中权重的情况,其他组合都只能获得低权重,具体来说包括
第一、主流资产和稳定币放在除了DEX,借贷应用,跨链桥和衍生品/去中心化交易平台以外的其他应用中都只能获得低权重;
第二、LRT 和 LST 资产放在跨链桥,衍生品/去中心化交易平台,和其他应用类型中都是低权重;
第三、RWA和其他资产类型放在任何应用中对只能获得低权重。
从上面的图示解释,我们大概能够总结得出,最容易获得高权重积分的资产是稳定币,主流资产和 LRT 这三种类型;最容易获得高权重的应用是DEX,借贷应用,和跨链桥三种。
5. 积分规则
1)积分规则如何理解?
积分的计算有一个复杂的算法,我用数学语言解释不清楚,用文科生的思维理解大概有这样几个部分:
第一、被动流动性持仓积分
是指用户在钱包中持有的被动流动性资金,我的理解是要放在DEFI应用中做流动性用途的资金才算,把ETH或者USDT等直接放在钱包里面貌似不算。反正我有两个钱包里面以前都放了一点ETH,挺长时间了也,但是没有提供过LP,查过都没有积分。关于被动流动性的含义,我看了Linea跟The surge相关的文章和推特介绍,没有看到明确的解释,不晓得我理解的对不对。
这部分积分的计算,是用持仓的被动流动性资金的金额,乘以不同资金的权重乘数;比如100USDT是持有的被动流动性金额,稳定币是具有高权重的资产类别,应该会对应一个权重乘数。这个钱包被动流动性持仓的积分就是由100U与稳定币的权重乘数两者的乘积决定。
第二、资金效益积分
官方原话是“在时间t,在应用v中使用某个特定资金获得的积分数量”,我的理解是指你提供的资金流动性在某个时间发生了真实的效益获得的积分。
比如用户把资金放在不同应用中,你提供的流动性会受市场深度和实际波动率的影响,在不同时间能够产生的效益是不一样的。比如提供ETH-USDT的LP,ETH的价格区间设在3520U上下10%范围。因为当前价格在3520左右,所以此时你的LP是处在成交最活跃的区间,对买卖用户在交易时的滑点和流动性等需求方面确实产生了作用,因为用户想要买入和卖出时能够在滑点很小的情况下顺利成交。这个时候你的LP就产生了真实的效益。
但是很可能下一个区块ETH的价格突然发生了很大变化,有可能一下涨了15%或者跌了15%,已经超出了你的LP设定的价格区间,因此你的LP就已经不再处于成交活跃的价格区间,不再能够为用户的成交体验提供帮助,这时候的LP应该就没有产生效益。按照The Surge的规定,这时候的LP就不能积分。
因此这部分积分是动态调整的,会根据不同流动性的市场深度,资金价格波动率等因素对资金效益的影响,在不同时间进行相应的调整,之后还要再乘以不同应用类型对应的权重比例。
这部分积分的计算,是由流动性资金在不同时间获得的效益积分,与当时所在应用类别对应的权重乘数相乘,得到多个单次效益积分。然后把这些单次积分再加总获得总和。
根据分析可见,这部分积分计算的因素包括了资金在不同时间产生的效益,不同应用类型对应的权重,应该也会包括不同资金的权重因为应用的权重里面就是由资金和应用的组合决定的。而资金在不同时间产生的效益则会在很大程度上受你提供资金流动性的策略影响,比如选择哪个池子,不同池子的价格如何设置等等。
第三、在时间的维度上积分
上面两个部分的积分都是根据时间进行累积的,因此需要考虑时间区间的因素。规则里面给的公式是一个时间积分函数,我不知道怎么能够解释得清楚一些。
大概理解是把两个部分相加,即持有流动性的权重积分与资金效益积分两者加起来,再通过积分函数在给定的时间区间进行积分运算。
第四、早期采用者加成系数EA
通过以上步骤计算出来的积分还不是最终的积分,要再乘以一个早期采用者的加成乘数EA,这是一个常数,每一期的加成系数是固定的,就是所有人在同一期的加成是一样的。比如第一期是1.5倍,现阶段是1.3倍,第三期是1.2倍,第四,五,六期就没有倍增了。
下面贴一下生态活动积分的公式:
2)积分规则要点总结
从上面的分析过程可以看出这个积分规则对于普通用户还是挺难理解的,不过我们可以总结成几个要点进行理解:
第一、积分的前提是要把资金放在DEFI应用里面提供流动性;
第二、不同的资金类型能够获得的积分权重不同;
第三、不同的应用类型能够获得的积分权重也不同;
第四、资金要放在应用里面才能获得积分,而且不同的组合可能积分也不一样;
第五、组合的权重不是一成不变的,可能会在不同时期根据需要进行调整,比如稳定币放在DEX和借贷协议里面,在第一期是中权重,而在第二期就提到了高权重。
第六、资金效益部分的积分要考虑资金被利用的程度,是不是处于活跃度高的区间。
第七、资金效益部分的积分是动态调整的,会受时间,市场,价格等因素影响。
第八、总体来说,积分跟资金量,还有参与时间的关联度很大。
在资金量方面,积分是根据提供的流动性净金额和产生的净收益来计算的,循环贷类型的资金提供并不占优势。
在时间维度方面,整个生态活动的积分过程是按照时间维度通过积分函数来计算的,之后还要再乘一次早期采用者的乘数EA。如果参与的时间短,积分函数运算的时间区间就短,获得的积分就少;如果参与的时间晚,EA的系数直接就变小了,比如现在是1.3,而第一期是1.5,下一期只有1.2了,能让总积分增长的倍数就变少了。
四、操作策略
根据以上的要点总结,其实已经能够整理出自己的实操策略了。
1)尽量提供高权重的资产
主要是主流资产,比如符合资格的各种形式的 ETH,BTC,包括以太系和比特币系二层上的,比特币系二层的一些BTC资产也可以用起来,比如MBTC,solvBTC等;
还有稳定币,比如符合资格的各种形式的锚定稳定币,如U;抵押稳定币,如DAI,MAI等等。
高权重的资产类别还包括流动性再质押资产LRT;
2)资产尽量放到当期能够获得高权重的应用类型中
比如这一期的DEX,借贷和跨链桥,而且要提供流动性;
3)以在应用中增加高权重资产流动性的净金额为基础,所以没必要进行循环借贷增加风险,因为这种操作并不能增加积分;
4)在提供流动性的时候要考虑策略,既要考虑因为价格波动太大导致的损失,也要考虑太安全的策略不能获得积分。
目前我能想到理论上的策略差不多就是这些,争取明天能够实操一下,再整理一遍实操的思路和流程写出来。这两天在研究这个积分规则,还没有去实操。
贴一下我的积分推荐链接,有需要的朋友可以用:
referrals.linea.build/?refCo…
The surge 积分查询网址:openblocklabs.com/app/linea/…
最后吐槽一下 Renzo,质押的ETH提出来好难,等了好几天一直没有额度,今天凌晨终于等到一点,赶紧申请了赎回,到账可能还需要3天,所以这些ETH还要等几天才跨得过去,真心有点坑啊。
本贴结束!
雪解 retweeted
ChakraChain sBTC 质押任务
任务跟巴比龙质押任务有点类似,也是跟银河任务绑定在一起,也同样需要用OKX 的sBTC进行质押。
所以如果领到了sBTC测试币可以一起做了。
1. sBTC的质押
质押地址:btcstaking.testnet.chakracha…
连接OKX的sBTC地址,注意要选择BTC Segnet网络,Taproot地址,然后把页面切换到Stake就能质押。
没有sBTC的可以在银河任务里面去领,也可以通过下面列出的sBTC领取方式去领。
2. sBTC的领取
领测试币要用OKX钱包的BTC Segnet网络,Taproot地址。
ChakraChain 有领取sBTC的任务,在银河第一期 Aqua Dropping 里面,有一个Survey: Claim Signet Bitcoin,把你的sBTC复制进去并提交,可能需要等一会才能到账。
银河任务地址:app.galxe.com/quest/aydf7GzQ…
sBTC 还可以通过下面两种方式领取
方式1:去巴比龙 discord领
discord.gg/S7mXWZdH
一个地址只能领取一次 。
在faucet-signet-btc 频道输入 !faucet 加sBTC地址
方式2:去这个网站领,signetfaucet.com
这个网站可能要碰运气,有时候领得到,有时候不行。数量可以在0.00001-0.01 sBTC之间自己填,有时候0.01也能领到,多试几次,反正碰运气。
质押任务做完之后,记得要回去把银河任务做完,并领取NFT。
