

Audit, Cyber-entrainement, Formation en sécurité informatique & SOC - https://xitter.cf/t.co/kiL7GUL8zR
Paris
Joined September 2010
- Tweets2.7K
- Following281
- Followers3.4K
- Likes1.5K
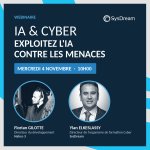






IA & cybersécurité : exploitez l’IA contre les menaces !
📅 Rendez-vous le 4 novembre à 10h00 pour notre webinaire avec Florian Gilotte (Nahco 3) et Ylan Elkeslassy (@sysdream).
Au programme : usages, métiers, compétences et formations.
Inscription : ow.ly/Rk9f50ZYYfx

En industrie, 81 % des incidents analysés par notre CERT dans 3 secteurs visaient à perturber l’activité, pas à obtenir une rançon.
Comment prioriser vos correctifs OT ? Découvrez les 5 piliers d’une résilience durable 👇
ow.ly/n14M50ZXy4j

Un SIEM n’est pas un SOC. Un EDR ou un XDR non plus.
Un SOC associe outils, analystes et processus pour détecter, qualifier et traiter les alertes.
Découvrez son fonctionnement, ses outils clés et les différences entre SOC interne, externalisé et managé👉ow.ly/ROAg50ZX7ac

9h14 | Fichiers chiffrés, note de rançon : la crise démarre. À 12h, le système est isolé, la sauvegarde a tenu et l’investigation commence. Entre-temps : évaluation, recherche d’indices, décisions d’isolement et de restauration.

Une cyberattaque déclenche 2 urgences : comprendre et stopper l’attaque, mais aussi décider avant d’avoir toutes les réponses.
Qui décide ? Que communiquer ? Quand prévenir la CNIL ? Ces choix doivent être prévus dans un plan de gestion de crise cyber.


Sur le stand L27 de @les_assises de la cybersécurité, place au concret.
Découvrez une démonstration de SOC Connect : alertes en temps réel, investigations, indicateurs d'exposition et IA propriétaire hébergée en interne.
📍Monaco | 7–10 octobre | Stand L27

La réussite d'une évaluation HAS se prépare bien avant la visite. Elle repose sur un pilotage continu, une maîtrise des risques et la cohérence entre procédures, pratiques et résultats.
Décryptage des principes, méthodes et outils de l'audit système 👇
sysdream.com/blog/quest-ce-q…

Du 7 au 10 octobre, retrouvez @SysDream à @Les_Assises de la Cybersécurité | stand L27.
Serge, Farid, Laurent, Lois et Nicolas seront présents pour échanger sur vos enjeux cyber.
Une conviction commune : détecter ne suffit pas, il faut savoir réagir.

Le périmètre réseau traditionnel ne suffit plus. Avec le cloud et les environnements hybrides, un audit ne consiste plus seulement à identifier des vulnérabilités, mais à définir précisément ce qu'il couvre dans une infrastructure distribuée👇
ow.ly/z4Wg50ZoiXu

Confier son SOC managé, c'est aussi confier la visibilité sur ses événements de sécurité. SysDream fait le choix d'un écosystème de partenaires souverains, conforme au RGPD, à NIS2, pour garantir la maîtrise des données.👉Assises de la cyber | 7 - 10 octobre 2026 | Stand L27

La qualification PASSI ne s'obtient pas « en bloc ». Elle est délivrée portée par portée : architecture, configuration, code source, intrusion ou organisationnel.
Choisir un prestataire, c'est aussi vérifier que sa qualification correspond au besoin. 👇
ow.ly/MY9w50Zoitl

15 minutes. C'est le délai moyen de détection des menaces par le SOC @SysDream.
Derrière ce chiffre : plus de 6 000 incidents traités chaque année et 99 % de respect des SLA.
Rendez-vous du 7 au 10 octobre à @Les_Assises de la Cybersécurité à Monaco. Stand L27.

Nessus, OWASP ZAP, Nmap et Metasploit n'ont pas le même rôle. Les confondre fausse la lecture d'un audit.
Chaque outil répond à un objectif précis : détecter, analyser ou valider l'exploitabilité d'une faille. Un audit efficace les combine.👇
ow.ly/EH4f50Zoi36

103 incidents en 2025 pour NoName057(16), acteur pro-russe spécialisé dans le DDoS. Avec DDoSia, le groupe mobilise ses attaques et rejoint des coalitions temporaires. Une coordination qui élève le niveau de menace pour le secteur aérien. Source : CERT-SysDream

📍Du 7 au 10 octobre, @SysDream sera aux @Les_Assises de la Cybersécurité à Monaco, stand L27.
Venez découvrir une démonstration de notre solution SOC et échanger avec nos experts SOC, CTI et CSIRT, mobilisés depuis plus de 20 ans pour détecter et répondre aux menaces.
Un audit de cybersécurité mal cadré crée une fausse impression de sécurité.
Audit organisationnel, audit technique et test d'intrusion répondent à des objectifs différents. Le périmètre choisi conditionne la valeur des conclusions 👇
ow.ly/8x9t50ZogsC

NE RIEN LACHER POUR AVANCER
Manon Apithy continue d’avancer, point après point même quand la pression monte..
Chez SysDream, cet état d’esprit guide chaque mission.
Face aux menaces, tenir, analyser, corriger, recommencer.
➡️Parce que la sécurité se joue dans la durée.

Les ransomwares visant le secteur aérien ont augmenté de 46 % en 2025, passant de 52 à 76 cas. En septembre, Everest a compromis Collins Aerospace, perturbant plusieurs aéroports européens. Une attaque contre un maillon peut affecter toute la chaîne. Source : CERT-SysDream

L’IA transforme la cyber. Phishing automatisé, génération de code malveillant, reconnaissance optimisée, détection renforcée, analyse accélérée et veille améliorée.
Maîtriser ces usages est indispensable.
📆 Formation IA & CYBERSECURITÉ – 28 août 2026 👇
ow.ly/1SLn50ZamUp
