

Ultra resistant metalwallets. https://xitter.cf/t.co/5KDP1EN7s6 B8C4 1CFA 0E1A 83D6
Joined November 2019
- Tweets3.4K
- Following761
- Followers3.7K
- Likes11.3K




stackbit.me retweeted

O panfleto abaixo vinha no pacote da Ledger Nano S.
Ele diz:
"Percebeu que a caixa não tem nenhum lacre?"
"O elemento seguro previne qualquer interceptação ou tentativa de alteração física. Os dispositivos Ledger são projetados para ser à prova de modificações"
🤡

stackbit.me retweeted

♰ COLORIZED PHOTOS FROM THE MIRACLE OF THE SUN IN FÁTIMA ♰
🇻🇦 Nostra Domina Fatimensis pro nobis 🙏
🇵🇹 Nossa Senhora de Fátima rogai por nós
🇺🇸 Our Lady of Fátima pray for us 🙏
🎥 Video includes many actual photos of the Shepherd Children, Lúcia Santos and Saints Jacinta and Francisco Marto that have been colorized and enhanced. Also actual photos of the witnesses of the Miracle of the Sun on 13 October 1917.
Many of these photos were taken by and published by the atheist newspaper "O Século" from Lisbon.
NOTE: NO photos of the sun miracle exist. Many fakes are circulating.
Video Andrew Haddad

stackbit.me retweeted

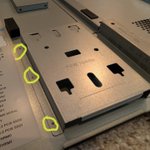
There shouldn't be any cables. First 3 images show the implant, last image a genuine @Ledger Nano X.
Allegedly affected resellers so far: MediaMarkt, Saturn 🇩🇪, Cryptobilis 🇲🇾, Ozon 🇷🇺 and Singapore Airport 🇸🇬


stackbit.me retweeted
Ontem publiquei vídeo no canal @bitcoinheiros sobre o caso de hack das carteiras Ledger utilizando ataque de cadeia de suprimento
Nenhum dispositivo está livre dessa ameaça e a lição mais importante para a indústria é deixar a soberba de lado e verificar
youtu.be/1c_qJdBrff8

stackbit.me retweeted

🚨NEW release - v26.09.0🚀
✅New maintainer Jean Do @JohnDoe_le_frog
✅a new R&D disclaimer
✅simpler seed recovery
✅hardened PSBT checks
✅AES-GCM buffer overflow fix
- Existing KEF backups remain compatible
and more! 👇
github.com/selfcustody/krux/…

stackbit.me retweeted

Bom dia! Daqui a pouco eu vou participar do IV Colóquio Olavo de Carvalho. Vamos lembrar e comemorar os 20 anos do True Outspeak. Começa às 9h00.
Faça sua inscrição e participe.
even3.com.br/iv-coloquio-ola…


stackbit.me retweeted

VAMOS APRENDER COM OS ERROS DOS AMIGOS?
Houve um roubo de dezenas de milhões de dólares em Bitcoin por conta de carteiras Ledger Nano X sabotadas (ataque de supply chain).
O revendedor abria os dispositivos e colocava um "chupacabra", um circuito adicional que lia a tela e enviava as informações via internet pro ladrão. Na imagem abaixo (do @MagicalTux), dá pra ver a placa legítima e ela com o implante. O circuito é composto de um chip e-SIM, um outro pra espionar a tela e um IoT pra comunicar com a net (o maior deles tem 1 centímetro!).
Ataques desse tipo são antigos e muita gente já foi roubada. Mas como mitigar esse risco?
- Compre apenas de revendedores autorizados e bem recomendados. Esse tipo de ataque é muito mais comum em marketplaces aleatórios. Infelizmente neste caso parece que a loja era autorizada e confiável mas trocou de dono recentemente.
- Muitos dispositivos de carteira podem ser abertos e verificados fisicamente, como é o caso da Ledger Nano X. Dá pra abrir sem ferramentas e conferir o hardware vendo fotos no site. Você perceberia a diferença?
- Não deixe todo seu patrimônio num ponto único de falha! Um ataque nele vai te deixar sem nada.
- Não guarde muito dinheiro em um cofre barato. Se o dispositivo custou uns 100 dólares, não deixe mais que, sei lá, mil, cinco mil dólares. Não economize em segurança!
Pra valores altos, invista em segurança! Estude e experimente diferentes soluções, faça cursos, pague consultoria, converse com outros bitcoinheiros etc.

ALT Fotos da placa origina e com o implante.
stackbit.me retweeted

COMO É QUE É? Mora fora e VOTA NO PT? 🛂✈️
Socialismo pros outros, liberdade pra você e pros teus.
2º turno é dia 25: mora fora? Vai no consulado.
#eleicoes2026 #imigracao
stackbit.me retweeted
A VIDA TODA te chamaram de GADO. Agora querem DIÁLOGO? Desde quando gado fala? 🐄📱
Quando eles ganham, falam que o diálogo é "na ponta do fuzil".
@stackbitme
#brasil #eleicoes2026 #politica #satira #pixelart #bitcoin


stackbit.me retweeted

Em quinze anos, ninguém quebrou a criptografia do Bitcoin.
Mesmo assim, US$ 20,7 bilhões foram roubados em cripto desde 2011, em 1.284 ataques catalogados pela DeFiLlama. A pergunta interessante não é quanto. É por onde.
A base divide os ataques em treze categorias. Onze são falhas de contratos inteligentes, pontes entre redes, oráculos, tokens e governança de protocolos: reentrância, manipulação de oráculo, bug de lógica, rugpull. Somadas, respondem por US$ 9 bilhões, 44% do total.
Nenhuma dessas superfícies existe para quem guarda bitcoin em autocustódia. Não por sorte: por projeto. O Bitcoin tem, deliberadamente, uma linguagem de script limitada. Sem contrato arbitrário, sem ponte, sem oráculo, sem chave de administrador. O que não existe não pode ser explorado.
Sobram duas categorias. E elas levaram o resto.
→ Chave comprometida: US$ 8,6 bilhões em 156 casos. Média de US$ 55 milhões por ataque;
→ Engenharia social: US$ 3,1 bilhões em 60 casos. Média de US$ 52 milhões.
Compare com bug de lógica de protocolo: 171 casos, média de US$ 1,8 milhão. Falha de código é frequente e rende pouco. Falha de chave é rara e leva tudo, porque o atacante vai aonde as chaves estão concentradas.
56% de todo o dinheiro roubado na história de cripto não saiu por falha matemática. Saiu por falha humana e de custódia.
Os casos recentes confirmam. Em fevereiro de 2025, a Bybit perdeu US$ 1,5 bilhão sem que ninguém tocasse na criptografia: os signatários da multisig aprovaram uma transação que uma interface comprometida exibia como legítima. Em 24 de setembro, a Bitget perdeu US$ 352 milhões, e sua CEO afirmou que os invasores não obtiveram chave privada nenhuma. Nos dois casos, a suspeita recai sobre a Coreia do Norte. Detalhe irônico: foi a Bitget quem emprestou 40 mil ETH à Bybit depois do ataque.
Mas autocustódia não é imunidade. Em julho, uma falha de firmware de 2021 na Coldcard reduziu a aleatoriedade das sementes geradas pelo aparelho de 128 bits para até 40. Cerca de 1.816 BTC foram drenados de mais de 5.200 endereços, sem que ninguém tocasse num único dispositivo.
A lição não é voltar para a corretora. É eliminar pontos únicos de falha:
→ gere entropia própria, com dados, em vez de confiar só no gerador do aparelho;
→ use passphrase forte, uma camada que o fabricante nunca conhece;
→ para valores altos, multisig com dispositivos de fabricantes diferentes;
→ confira na tela do dispositivo o que está assinando, nunca na do computador;
→ teste a recuperação antes de precisar dela.
O Bitcoin eliminou por desenho 44% das formas de roubo em cripto. Os 56% restantes dependem de uma coisa só: de quem segura a chave.
Na corretora, é alguém que você não conhece, sentado sobre um alvo de bilhões. Na autocustódia bem feita, é você.


stackbit.me retweeted

Você que tá aí apoiando o governo Bolsonaro e tá felizão em pagar
4,89 na gasolina
4,26 no dólar
45,00 no kg da alcatra
Ou você é rico ou você é otário
stackbit.me retweeted

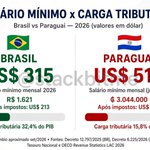
🇵🇾 🇧🇷 Presidente do Paraguai, Santiago Peña, grava vídeo convidando empresários brasileiros a investirem no país.


stackbit.me retweeted
A federação da Liquid vai cobrir a falha que levou ao furto de 15% das reservas em BTC que davam lastro para o L-BTC da rede.
Não se desespere para trocar por BTC com deságio quando for possível, faça a troca com calma.
E jamais se esqueça de que L-BTC não é BTC.
Só rapidinhas.

@liquid_btc network resumption coming up.
obvious question will LBTC:BTC 1:1 peg be covered; answer YES, so do not panic sell OTC as @PabloSGreco and team are working on more system updates to resume the peg in/out, which happens in a later step. xitter.cf/adam3us/status/2097696…
stackbit.me retweeted

Firmé el decreto que levanta la suspensión general de los permisos para el porte de armas de fuego en Colombia.
Durante años se restringió al ciudadano que cumple la ley mientras los criminales siguieron armándose ilegalmente hasta los dientes. Eso tiene que cambiar.
Las cifras muestran dónde está la verdadera amenaza: entre el 1.º de enero y el 3 de septiembre, nuestra Fuerza Pública incautó 15.700 armas de fuego. De ellas, 14.179 estaban relacionadas con la comisión de delitos.
Además, 980 armas aparecen vinculadas a disidencias, 551 al Clan del Golfo y 339 al ELN. Solo entre las asociadas a las disidencias encontramos 380 fusiles y 65 morteros calibre 60 milímetros.
Ese es el poder de fuego que el Estado tiene que perseguir y destruir.
Que quede claro: esto NO significa porte indiscriminado. Se mantienen controles estrictos, requisitos y permisos de las autoridades competentes. Lo que termina es la suspensión general que convertía la prohibición en regla.
Al ciudadano de bien que cumple rigurosamente la ley, garantías dentro de la ley. Al criminal armado ilegalmente, todo el peso de la ley y toda la fuerza legítima del Estado.
Las armas ilegales se las vamos a quitar a los criminales.
La seguridad de Colombia no puede seguir construyéndose desarmando al ciudadano que cumple la ley y dejando armados a los bandidos.
¡Firme por la patria!
¡Viva Cristo Rey!
(A.D.L.E.) 🇨🇴🐅