

斉藤滋 najimino株式会社 代表。3児の父 伝統文化を最新技術で革新 AIつくも神 #AI駆動PM #AI駆動経営 #落合陽一塾 現役最古参塾生 #生成AI #AI駆動開発 #AI自律改善ループ #CRAFTxTECH
Joined May 2009
- Tweets7K
- Following2K
- Followers626
- Likes39.3K


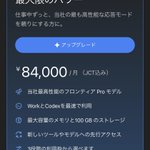
目安は63万円〜314万円……。
10億トークンのお得感は想像以上だった。。。


Muse AIエージェントが招待コードで無料の10億トークン配布してる!
--------
パーソナルAIエージェント「Muse」をチェックしてみよう。参加後48時間以内に[設定]で私のコードを利用すると、私たち両方が10億のMuseトークンを獲得できます。
コード: D3P3OC
muse.ai/join

Muse AIエージェントが招待コードで無料の10億トークン配布してる!
--------
パーソナルAIエージェント「Muse」をチェックしてみよう。参加後48時間以内に[設定]で私のコードを利用すると、私たち両方が10億のMuseトークンを獲得できます。
コード: D3P3OC
muse.ai/join

10億トークン!
パーソナルAIエージェント「Muse」をチェックしてみよう。参加後48時間以内に[設定]で私のコードを利用すると、私たち両方が10億のMuseトークンを獲得できます。
コード: QFM1W2
muse.ai/join
DNSでリモートコード実行可能な脆弱性。。。
郵便番号に紐づく住所を書き換えられるようなもんだな。。。

(緊急)BIND 9.xの脆弱性(DNSサービスの停止・リモートコード実行)について(CVE-2026-94300) - バージョンアップを強く推奨 -
jprs.jp/tech/security/2026-1…
s_shigel 斉藤 滋 retweeted

We’re opening a research preview of Claude Duet, a new app where Claude works as a proactive agent.
It comes to you with what needs your attention, completes tasks you ask of it, keeps working when you step away, and checks with you before it acts on your behalf.
s_shigel 斉藤 滋 retweeted

🚨 CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases.
CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers.
Read - thehackernews.com/2026/10/cr…


管理画面停止の判断は素晴らしいけど、
サーバ止めたい人が止められない罠じゃないか……?
これでサーバ侵害されて加害者になったらどうするん?
xserverのようなところはphpアップデートしてサービス再開しか選択肢が無いような。。。

【重要なお知らせ】
現在、予防的な安全対策のため、当社アカウント管理画面等へのアクセスを一時停止しております。
本対応は不正アクセスの発生によるものではございません。
なお、お客様のご利用サーバーに影響はなく、Webサイトの表示やメールソフトでの送受信も引き続きご利用いただけます。
また、お客様のご利用サーバーについても、稼働を継続しながら、安全対策を進めております。
■再開の見込み
10月22日(木)未明
※対応状況により前後する場合がございます。
詳細は以下メンテナンスページをご確認ください。
■メンテナンスページ
xserver.ne.jp/
急なご案内となり、ご不便をおかけし申し訳ございません。
何とぞご理解を賜りますようお願い申し上げます。

s_shigel 斉藤 滋 retweeted

皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。
修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。
国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X
s_shigel 斉藤 滋 retweeted

2026年10月21日、多くのウェブサイトで使用されているPHP更新プログラムが公開されました。重大な脆弱性に関するセキュリティ修正が含まれていますので、可及的速やかに適用してください。適切な対応がなされない場合、ウェブサイト等が侵害を受ける可能性があります。PHP公式 php.net/

s_shigel 斉藤 滋 retweeted
PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。公開しているウェブサイトでPHPを使用しているか確認し、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いいたします。
php.net/archive/2026.php#202…
s_shigel 斉藤 滋 retweeted

今日の夜11時からヨーイドンで重大なPHP脆弱性とその修正方法の公開(つまり攻撃方法の開示)が行われるから、自社サイトがハッキングされたくなければ分単位での対応完了を目指してエンジニアをその時間に合わせて待機させておくように、との通達
WordPress放置=死
前代未聞の戦争が始まる…

PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。公開しているウェブサイトでPHPを使用しているか確認し、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いいたします。
php.net/archive/2026.php#202…
ひぇえ。。。
このタイミングで??

Not just PHP. Node.js has also announced security releases for October 21, with HIGH-severity vulnerabilities affecting its 26.x, 24.x and 22.x release lines.
If you run either stack in production, keep an eye on official advisories and apply patches promptly.
Security maintenance doesn't stop at your application code. Your runtime matters too.
Node.js advisory: nodejs.org/en/blog/vulnerabi…

s_shigel 斉藤 滋 retweeted

【各位】今夜23時、ネットの裏側で「15分間の極限攻防」が始まります。
本日10/21、Webの約8割の土台である「PHP」に致命的な欠陥(CVSS 9.2の超危険度)が発覚し、修正プログラムが日本時間の今夜23時に緊急公開されます。
解説と個人としての緊急対策を取り急ぎ。
ーーー(読み飛ばしてOK)ーーー
◆ どういう欠陥か?(攻撃の仕組み)サーバーにデータを処理させる「入力チェック機能(パース処理)」の境界線の不備です。本来は拒否されるべき「不正に加工されたリクエスト」を正常なデータだと誤認して読み込んでしまう構造的欠陥です。
◆ そこを突くと何ができるのか?① 遠隔でのコマンド強制実行(RCE)外部から一切のログイン手順を飛ばし、サーバー内で「最高管理者コマンド」を勝手に実行できます。② データベースの完全強奪サイト内の全会員データ・暗号化パスワード・決済履歴を、防御を無視して一括で外部へ抜き出せます。③ サーバーの「踏み台」化・ランサムウェア化サイトを乗っ取ってマルウェアを植え付け、そこを拠点に他の企業や個人へ攻撃を拡大させます。
ーーーーーーーーーーーーーーー
恐ろしいのはここから。パッチが出た瞬間、攻撃者側はAIを使って「どこが直されたか」を一瞬で解析し、わずか15分以内に全世界の脆弱なサイトへ自動攻撃を仕掛けると予測されています。
「エンジニアの話でしょ?」ではありません。PHPはネット通販や予約サイト、企業システムの「心臓部」です。ここが破られると、サービス停止だけでなく、過去に登録したあなたの名前、住所、クレカ情報、パスワードが大量流出します。
⚠️【今すぐできる自衛3つ】
① 使い回しパスワードの緊急変更(漏洩した瞬間に別サービスへ侵入される連鎖を防ぐ)
② 主要サービスで「二要素認証(2FA)」をON
③ 「メンテナンス通知」や「パスワード再設定」を騙る詐欺メールに警戒
今夜は全国のエンジニアが徹夜で防御戦に入ります。自分と家族の身を守るために、ブクマして備えてください。身近な人にもシェアを。
今晩からサイバー攻撃のフェーズが変わります。
明日の景色はわかりません。
ブラウザ更新しといて。
海外で証明書の問題が起きてて、古いブラウザだと偽サイトに繋がる可能性がある。
簡単に言うと、鍵が甘すぎて簡単に開けられるのがバレた状態。
ChromeとSafariは対応済みだけど、念のため最新にしておいた方がいい。
スマホもPCも、今すぐ更新するだけでOK。

🚨 MAJOR SECURITY ALERT
8 certificate authority private keys have been compromised.
How bad is it? An attacker holding these keys could impersonate ANY website, including banks, exchanges, or Google, and potentially intercept sensitive communications.
The good news: Chrome, Firefox and Apple have already taken action to block the compromised certificates.
The bad news: Many apps, developer tools and systems may still trust them.
What you should do TODAY:
Update your browser, OS and phone.
Update desktop apps (Slack, Discord, VS Code, etc.) as patches arrive.
Avoid untrusted Wi-Fi until your devices are updated.
Only install updates from official sources.
Ignore any email offering a "certificate fix".
This is a serious compromise of internet trust infrastructure, not just another website hack.
Full technical details:
emudhra.we-have-a-problem.co…
s_shigel 斉藤 滋 retweeted

ヤバさをあんまり理解できてない人もいそうだけど、マジでやばいやつ。CVSS9.2(10.0上限)なので、最悪レベルの脆弱性(緊急)です。
WordPressでサイト運用してる人は全員対応必須だと思ってください。放置すると確実に乗っ取られると思っていい(そう思っておいて損はない)。簡単に攻撃できて被害甚大で自動化できる、みたいなのが緊急に分類されます。
改ざんならまだしも、乗っ取られると踏み台にされて他のサーバーの攻撃に使われて損害賠償が自分にくる可能性があります。
この脆弱性はプラグインなどの起因するものではなく、PHP本体の脆弱性なので、プラグインの開発者が対応してくれるようなものではないです。
よくわからないけど誰かがなんとかしてくれるだろう…
とか思ってる人もいるかもしれませんが、基本的に誰も何もしてくれません。自分でWordPressを使ってサイト運用するのはこういう緊急時の対応も含めて自己責任で対応するってことなので・・・そこはなんとかするしかない・・・
ちなみに数日経過してからの対応とかもダメで、即対応必須です。世界中に致命的な脆弱性が公開されることになるので、攻撃者も一斉に動き始めます。
今のうちから運用してるWordPressをリストアップしたり、修正パッチが公開された後の流れを考えておきましょう。
もしこの件でどうしていいかわからない人はDMください。無料代行してあげられるわけではないんですが、できる範囲でアドバイスします。

PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
itmedia.co.jp/news/article/2…

お名前.comへの不正アクセスで、VPSのデスクトップクラウドサービスの全サーバを停止するとのこと。
場合によってはタイムズの漏洩よりヤバいことになるな。。。
範囲が狭いことを祈る。。。 xitter.cf/i/trending/21126851378…
s_shigel 斉藤 滋 retweeted

しんどっ
> 侵害されたとされる記録に名前の挙がった企業には、Booking、Shopee、CAPCOM、Colopl、TOPPAN、Catalyst Software、SB Payment Service、Mercari、PayPay、Fujitsu、SoftBank、DMM、AEON、Square Enix、Konami、BANDAI NAMCO、Delhivery、Flipkart、Quincus、Nylas、Airbnb、Pinterest、Databricks、Bitget、Pionex、DigiPlus、NFTscan、Baidu、SES-imagotag、Persona、Transsion、ZOZO、Gumi、Iret、Classmethod、Wetech、Atlassian、Cygames、SBI、LINE、Chainbase、PatSnapが含まれます。他の侵害されたとされる記録で言及された追加の企業には、Accenture、Red Bull、Klook、Tencent、Huawei、ByteDance、Mastercard、AIG、Amazonが含まれます。

🚨🚨🚨Cyber Alert ‼️
🇺🇸USA - 𝗙𝘂𝗹𝗰𝗿𝘂𝗺𝗦𝗲𝗰 𝗖𝗹𝗮𝗶𝗺𝘀 𝟭𝟬.𝟲 𝗧𝗕 𝗗𝗮𝘁𝗮 𝗕𝗿𝗲𝗮𝗰𝗵 𝗮𝘁 𝗣𝗶𝗻𝗴𝗖𝗔𝗣 𝗜𝗻𝗰. (𝗧𝗶𝗗𝗕 𝗖𝗹𝗼𝘂𝗱), 𝗣𝗼𝘁𝗲𝗻𝘁𝗶𝗮𝗹𝗹𝘆 𝗘𝘅𝗽𝗼𝘀𝗶𝗻𝗴 𝗠𝗮𝗷𝗼𝗿 𝗚𝗹𝗼𝗯𝗮𝗹 𝗖𝗼𝗺𝗽𝗮𝗻𝗶𝗲𝘀
The FulcrumSec hacker group claims to have breached PingCAP (TiDB Cloud), allegedly exfiltrating 10.6 TB of data comprising approximately 4.9 million files.
According to the threat actor, the compromised data includes production databases, source code, customer records, credentials and API keys, potentially affecting over 180,000 organisations.
Companies named in the allegedly stolen records include Booking, Shopee, CAPCOM, Colopl, TOPPAN, Catalyst Software, SB Payment Service, Mercari, PayPay, Fujitsu, SoftBank, DMM, AEON, Square Enix, Konami, BANDAI NAMCO, Delhivery, Flipkart, Quincus, Nylas, Airbnb, Pinterest, Databricks, Bitget, Pionex, DigiPlus, NFTscan, Baidu, SES-imagotag, Persona, Transsion, ZOZO, Gumi, Iret, Classmethod, Wetech, Atlassian, Cygames, SBI, LINE, Chainbase, and PatSnap. Additional companies referenced in other allegedly compromised records include Accenture, Red Bull, Klook, Tencent, Huawei, ByteDance, Mastercard, AIG, and Amazon.
The group also claims to have released an initial 200 GB dataset and threatens further disclosures.
Threat actor: FulcrumSec
Sector: ICT
Data exposure (claimed): 10.6 TB (4.9 million files)
Data type: Production databases, source code, customer records, credentials and API keys
Observed: Oct 19, 2026
Status: Pending verification
ESIX©: 7.70
Full details and impact assessment on HackRisk.io

生成AIは使ってなんぼ。まずは日本製を多くの人に使える環境にしたのは評価。
精度が良くなるのはこれからなので、どの程度の性能なのか把握してないけど、今後の改善に期待。
----
デジタル庁、政府職員18万人にAIエージェント環境を展開──「源内」で提供開始、独自の安全基準も - ITmedia NEWS itmedia.co.jp/news/article/2…

どれだけシステム屋ががんばってクラウドサービスやエンジニアのPCのセキュリティを上げたところで、家庭のテレビやルーターが乗っ取られたら被害はなくならない。

Claude Opus 5.5 just reverse-engineered my TV...
1 prompt + 5 min = total control: 10x faster UI, ads blocked, any app from GitHub and that's just the beginning
here's full guide step by step:
step 1 → put your computer and TV on the same Wi-Fi network
step 2 → paste the prompt below into Claude Code with a photo of your TV
step 3 → unlock the hidden Developer menu with your remote - Claude tells you what to press
step 4 → hit "allow" on the TV - it's last time you touch the remote
step 5 → say yes to the cleanup: no ad rows, no bloat, 2x faster UI - all reversible
step 6 → install any open-source app straight from GitHub - no Play Store
the result: now anything you can think of, your TV can do...
p.s: works on almost any TV. Mine in the video is from 2017
Try it now, you're welcome. Then read article below on how to reverse-engineer anything: