




Run retweeted

La CNBV flexibiliza la autenticación bancaria y vuelve a apostar por una tecnología vulnerable como el SMS iworld.com.mx/la-cnbv-flexib…

No lo hiba a decir pero...CTPM!!! @VivaAerobus tienes una terminal para tus vuelos...solo tuyos!!! Y dices que por problema operacionales hay retraso...llevo 2 vuelos en 24 horas, uno Nacional y otro Internacional y los con retrasos que involucra a MTY!!!
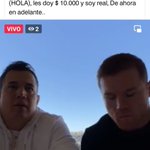
Utilizando video de @Canelo para estafa con el perfil de "Canello Alvarez" y "Canelo Alvarez'" en @facebook #ciberseguridad #Ciberdelincuentes

Mejora tu servicio @GEBFutura no sales en tiempo y tus conductores fumando dentro de la unidad #9616 un mugrero...de SLP a Puebla


Run retweeted

Inyecciones tuvo el 1er lugar por muchos años ahora baja al 3er lugar y el nuevo lider es "Pérdida de Control de Acceso". OWASP nos da mas detalles sobre esto.
owasp.org/Top10/
#owasp #web #secinfo #hacking


Run retweeted

(Ojalá que Evo no se haya quedado las llaves de la CDMX.)
#JustSaying
Run retweeted

Who wants to win a @Burp_Suite hoodie? We'll be launching a brand new Web Security Academy topic later today, including 13 new labs.
portswigger.net/web-security

Run retweeted

⚠️ OJO ❗️
Algo tan poco importante como un código de barras, puede exponer información de la que no somos conscientes.
tlfn.ca/wPw450xpGni


Run retweeted

La @utppanama ya es como si fuera nuestra alma máter en Panama, como negarles una charla mientras estamos en el país ... convencimos a @lorddemon también 😉para el #OWASPNight de la ciudad de Panamá y apoyando siempre el ecosistema @owasp 💪

Run retweeted

Fuga de información de empleados de Palo Alto Networks por parte de un proveedor. #hacking #vulnerabilities #cybersecurity bit.ly/2R1rfMQ
