

Conseil IT, apps mobiles & web design. Notes pragmatiques sur l’infra, la sécurité et l’IA en production. Du besoin à la solution →
France
Joined December 2010
- Tweets80
- Following42
- Followers35
- Likes38



Pinned Tweet
Accès à distance d’une PME : la méthode qu’on applique, en 5 étapes. Rien d’exotique, mais dans cet ordre. (fil)
1
9
Le DNS est souvent le grand oublié de l’inventaire : qui a accès au compte du registrar, avec quelle MFA ?
Un domaine perdu ou détourné, c’est le site, les mails et les connexions SSO qui tombent d’un coup.
1
Avant de coder une fonctionnalité, on cherche si un outil existant fait déjà 80 % du travail. Moins de code, c’est moins de maintenance.
Le sur-mesure vaut le coup quand il crée un vrai avantage, pas par réflexe.
1
Correctifs de sécurité critiques publiés aujourd’hui pour PHP 8.2 à 8.5.
Si votre site tourne sous WordPress, PrestaShop ou un autre CMS en PHP, une seule question : qui applique la mise à jour, vous ou votre hébergeur, et quand ? « Personne » est une réponse fréquente.
1
Quand on nous demande « quelle techno choisir ? », on répond par une autre question : qui va maintenir ça dans deux ans ?
La meilleure stack est souvent celle que l’équipe en place sait déjà faire tourner.
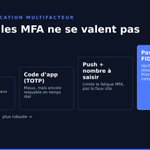
Toutes les MFA ne se valent pas. Un code SMS ou TOTP peut être relayé en temps réel par un faux site ; une passkey ou une clé FIDO2, non, car elle vérifie le domaine.
Pour les comptes admin, c’est la priorité.

2
NIS2 avance enfin : l’Assemblée a adopté la loi Résilience en première lecture. Le texte n’est pas définitif, mais il concernera bien plus d’entreprises qu’avant, et leurs prestataires.
Inutile d’attendre : inventaire, MFA, sauvegardes testées, plan de réponse à incident.

1
Une app mobile ne s’arrête pas à sa publication. iOS et Android sortent une version majeure par an, les SDK évoluent, les stores durcissent leurs règles.
Prévoyez un budget de maintenance dès le départ, sinon l’app vieillit seule.
1
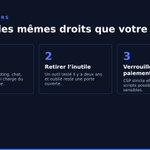
Un script tiers compromis (Optimizely, outil d’A/B testing) a servi un malware sur environ 180 grands sites.
Tout script externe chargé sur votre site a les mêmes droits que votre code. Les lister, retirer l’inutile, verrouiller les pages de paiement avec une CSP stricte.

8
4. Mettre à jour. Priorité absolue aux équipements exposés : VPN, pare-feu, messagerie. Ce sont eux que visent les scans automatisés.
1
3
Le premier livrable d’un projet chez nous n’est pas du code. C’est une page : ce qu’on construit, pour qui, ce qu’on ne fait pas, et comment on saura que c’est réussi.
Elle évite la moitié des malentendus.
1
Sans logs centralisés, un incident se résume à des suppositions.
Pas besoin d’un SIEM pour commencer : un serveur de logs, 90 jours de rétention et une alerte sur les connexions admin hors horaires couvrent déjà l’essentiel pour une PME.
4
Fuite Maileva : 22 millions de personnes touchées via un prestataire d’envoi de courrier de La Poste.
Pour une PME, la leçon : vos données clients vivent aussi chez vos prestataires. Savoir qui détient quoi, n’envoyer que le nécessaire, exiger d’être prévenu vite.

19
Un compte admin utilisé pour lire ses mails, c’est une compromission à un clic près.
Deux comptes distincts : un pour le quotidien, un pour l’administration, avec MFA. Gratuit, et l’effet est immédiat.
4
Une alerte qui sonne tous les jours n’est plus une alerte, c’est du bruit.
Chaque alerte doit déclencher une action précise. Sinon, on la supprime ou on la transforme en rapport hebdomadaire.
7