




اليوم نشارككم أحد المشاريع الجديدة من منصة نواس: «سند» منصة العمل التطوعي.
فكرة عملنا عليها انطلاقاً من إيماننا بأن العمل التطوعي يستحق أدوات تساعده على التنظيم والنمو، وتمنح كل متطوع فرصة لرؤية أثر جهده.
تجمع «سند» بين إدارة المبادرات، وتنظيم المتطوعين، وتوزيع المهام، واحتساب الساعات وإصدار الشهادات.
نبدأ اليوم بالنسخة التجريبية، ونتطلع إلى تطويرها بملاحظاتكم ومشاركاتكم.
nwasta.replit.app


منصة نواس retweeted

لا عاد تقول لـ ChatGPT: «سوِّ لي صورة».
ولا تقول: «صمّم لي منشورًا إعلانيًا».
ولا تقول: «أبغى تصميم بوستر».
لأنك بهالطريقة غالبًا بتحصل على صور ذكاء اصطناعي عادية ومكررة، تشبه آلاف التصاميم الثانية.
بدل هالعبارات، استخدم البرومبتات الثمانية التالية: 👇
من أغرب قصص الذكاء الاصطناعي هذا الأسبوع:
رجل لاحظ أن مروحة الماك بوك تعمل بجنون، والحرارة ترتفع بشكل غير طبيعي. فتح Claude Code وطلب منه فحص عمليات النظام.
المفاجأة؟ عملية تستهلك 1175% من المعالج، متنكرة باسم خدمة من خدمات أبل، وتبيّن أنها على الأرجح برمجية تعدين خفي للعملة المشفرة Monero.
الذكاء الاصطناعي اكتشفها، ثم أزالها بأوامر الطرفية.
المفارقة أن الرجل دفع سابقًا لبرامج مكافحة الفيروسات، بينما اكتشف مساعد برمجي المشكلة وهو يؤدي مهمة أخرى تمامًا.
أحيانًا، أخطر منافس لبرامج الأمن السيبراني ليس برنامجًا جديدًا… بل أداة لم تُصمَّم أصلًا لهذا الغرض.
مع ذلك، القصة المتداولة وحدها لا تكفي لإثبات أن البرمجية أُزيلت بالكامل أو أن برامج الحماية فشلت جميعها.
2
185
تخيل أن تستيقظ لتجد أن البنية التحتية الرقمية للعالم تحترق بصمت، وأن الخوارزميات التي صممناها لحمايتنا أصبحت هي السلاح الذي يمزق دفاعاتنا. نحن لا نتحدث عن سيناريو هوليوودي مرعب، بل عن "أكتوبر الأسود"، الشهر الذي جعل خبراء الأمن السيبراني يقفون على حافة الانهيار، وسط شائعات عن إغلاقات وشيكة لشبكة الإنترنت عالمياً!
ما يطلق عليه مجتمع الأمن السيبراني اليوم اسم "أكتوبر الأسود" لم يأتِ من فراغ. لقد شهد هذا الشهر تسارعاً مرعباً في وتيرة الهجمات (بمقدار 10 أضعاف)، متجاوزاً القدرة البشرية على الاستجابة. لم تعد المعركة ضد قراصنة بشريين، بل ضد هجمات مؤتمتة اكتشفت واستغلت آلاف الثغرات في وقت متزامن.
إليك القائمة الشاملة لكوارث الاختراقات والثغرات التي عصفت بالبنية التحتية الرقمية خلال هذا الشهر فقط:
ثغرات البنية التحتية وأنظمة الويب المركزية:
PHP2Shell: ثغرة حرجة (RCE) في محرك لغة PHP، هددت 70% من مواقع الويب عالمياً وأجبرت الحكومات على إغلاق خوادمها لترقيعها.
NGINX: اكتشاف 3 ثغرات خطيرة في برمجيات خوادم الويب التي تشغل نحو ثلث مواقع الإنترنت.
HTTP/3: خلل فادح يسمح لاتصال واحد بإسقاط وتدمير 7 من أصل 10 أنواع من خوادم الويب المختبرة.
GitLab: اكتشاف ثغرة بدرجة خطورة قصوى (10/10) كامنة في جميع الإصدارات منذ عام 2014.
WordPress: سرقة المفاتيح الخاصة بمطور إضافات برمجية، واستخدامها لزرع أبواب خلفية (Backdoors)
داخل مواقع الويب.
كوارث التشفير واختراق سلاسل التوريد (Supply-Chain):
eMudhra: كشف كارثي لمفاتيح شهادات أمنية (TLS) وسيطة تم توليدها بضعف شديد (أحد المفاتيح كان ببساطة الرقم 4!).
LiteLLM: حقن أداة ذكاء اصطناعي—يتم تحميلها 3.4 مليون مرة يومياً—ببرمجيات خبيثة لسرقة كلمات المرور.
OVHcloud: نجاح القراصنة في تسريب برمجية لسرقة البيانات داخل الأداة الرسمية لشركة الاستضافة السحابية.
AOMEI: اختراق خوادم التحديث لبرنامج النسخ الاحتياطي الشهير، وتوزيع أبواب خلفية للمستخدمين.
اختراقات الاستضافة والمنصات السحابية:
Railway: اختراق منصة الاستضافة وسرقة المفاتيح السرية (Secret keys) الخاصة بملايين المطورين.
Zeabur: اختراق مدمر طال 321,810 حساباً، مما دفع الشركة للإعلان عن إغلاق خدماتها نهائياً.
TiDB Cloud: تعرض البنية السحابية لشركة قواعد البيانات لاختراق أمني.
Onamae: زرع برمجيات خبيثة في أكثر من 26,739 خادماً للعملاء في اليابان.
عصابات الفدية واستهداف الشركات الكبرى:
SafePay Ransomware: تحذير من مكتب التحقيقات الفيدرالي (FBI) عن استهداف أكثر من 600 مؤسسة تابعة للبنية التحتية الحرجة.
Palo Alto: اختراق شبكات الشركات من قبل عصابات الفدية عبر استغلال ثغرات في جدران الحماية (Firewalls) الخاصة بها.
Cairn: استخدام أداة اختراق مؤتمتة بالذكاء الاصطناعي لضرب واختراق أكثر من 100 شركة بنجاح.
Ahold Delhaize: هجوم سيبراني أخرج أنظمة الشركة المالكة لسلاسل متاجر (Food Lion و Stop & Shop) عن العمل.
Bullhorn: إسقاط المنصة السحابية التي تعتمد عليها أكثر من 10,000 شركة.
Siemens: استغلال ثغرة برمجية في أنظمتها لنشر وتوزيع برمجيات خبيثة.
تسريب البيانات وتدمير الخصوصية الفردية:
كاليفورنيا: سرقة بيانات جميع طلاب المدارس الحكومية المسجلة منذ 2023، بما في ذلك الحالات الصحية والإعاقات.
Medi-Cal: سرقة السجلات الطبية الحساسة لحوالي 970,000 مريض.
State Bank of India: تأكيد حدوث خرق أمني لبيانات عملاء أكبر بنك في الهند.
Signal: اكتشاف ثغرة مرعبة تُبقي الميكروفون والكاميرا قيد التشغيل وتسجل للمستخدم حتى بعد إنهاء المكالمة.
Meta Muse: وكيل الذكاء الاصطناعي الخاص بشركة ميتا قام بكشف أسرار تجارية وشخصية حساسة للمستخدمين.
Plex: قراصنة يخترقون خوادم الوسائط (Media servers) المثبتة في منازل المستخدمين.
Tor: اختطاف 333 عقدة اتصال (Relays) بهدف اعتراض وسرقة بيانات تسجيل الدخول للمستخدمين.
الحروب السيبرانية برعاية الدول:
كوريا الشمالية: إطلاق حملة هجومية إلكترونية جديدة واسعة النطاق لاختراق أنظمة في كوريا الجنوبية.
هذا الحجم المرعب من الاختراقات في فترة زمنية وجيزة يؤكد أن مشهد الأمن السيبراني قد تغير للأبد. الدفاع اليدوي لم يعد يجدي نفعاً، والتقنية الوحيدة القادرة على الصمود أمام هذا الهجوم الآلي هي تبني ذكاء اصطناعي دفاعي يفوق المهاجمين سرعةً وتعقيداً.

408
👀

We have released Zero Breach Toolkit, a free open sourced tool capable of detecting over 12,100 traces of Israeli & other spyware on your devices. It works on Windows, Linux, Mac, Android and Iphones.
You can download it here: github.com/interplains/Zero-…
Inside the folder with the tools run this command: python -X utf8 scan/zero-breach-toolkit.py
It never writes to disk, never connects to the internet, or ask for admin perms. It takes around 10-15 minutes to run depending on the device.
This project is fully open source, so feel free to take the code and use it to create your own tools.
If you find some spyware on your device, consider sending it to us via telegram. Leave us a star on GitHub if the tool helped you.
Follow our backups: @ZionismExposedx
@IsraelExposedAr
God bless
54
تخيّل أن شركة تقنية حيوية يديرها شخص واحد فقط، تستخدم Claude لتنسيق عمل 11 مختبرًا خارجيًا، وتنجح في نقل علاج محتمل للضمور العضلي من الفكرة إلى نتائج واعدة على الفئران خلال أقل من 18 شهرًا. وقد تبدأ التجارب البشرية أواخر 2028.
هذا ليس كل شيء:
صمّم Claude نحو 35 ألف نموذج لجسم مضاد لعلاج الحساسية الغذائية خلال شهر واحد.
ساهم في تطوير مكوّن لعلاج السرطان أقصر بنسبة 70%، مع مستقبلات أكثر بعشرة أضعاف في الاختبارات المخبرية.
اختصر إعداد جزء من ملف موجّه إلى FDA من ثلاثة أشهر إلى أربع ساعات.
والآن، استحوذت Anthropic على الشركة، وتعمل على تطوير أدوية تجريبية بنفسها.
الذكاء الاصطناعي لم يعد يساعد العلماء على البحث فحسب؛ بل بدأ يغيّر طريقة تطوير الأدوية نفسها.

Over the past few months, Anthropic scientists have engaged in deep research partnerships with six organizations developing new medicines. We've also begun drug discovery efforts of our own.
In doing so, we’ve learned much more about how Claude can support the many stages of drug development.
In this blog post, we share some early results from these efforts, and describe how this work fits in with our wider ambitions in the life sciences.
anthropic.com/research/early…

376
مترجم: يمكنك الآن إجراء تحليل سوقي تنافسي كامل باستخدام كلود أوبوس 5.5.
إليك الثلاثة ضخمة التلميحات الدقيقة التي أستخدمها لتكرار رؤى بأسلوب ماكينزي مجانًا:
دعني أخبرك بما يفعله مستشارو ماكينزي فعليًا:
1. تحليل اتجاهات الصناعة والديناميكيات التنافسية
2. معايرة الشركات والمنتجات
3. تحديد المخاطر والفرص الاستراتيجية
4. تعبئة كل ذلك في شرائح أنيقة وفرض رسوم تصل إلى ستة أرقام
لكن، هل تعرف ماذا؟
كلود يمكنه الآن القيام بـ 90% من ذلك فورًا.
دعني أريك كيف:
نستخدم هذه الـ 3 mega prompts لمهام مختلفة:
1/ إطار المستشار
الموجه: "أنت مستشار استراتيجي عالمي المستوى مدرب من قبل ماكينزي، وبي سي جي، وبين. تم توظيفك لتقديم تحليل استراتيجي بقيمة 300,000 دولار لعميل في قطاع الصناعة المختار.
إليك مهمتك:
1. قم بتحليل الوضع الحالي لسوق الصناعة المختارة من قبل المستخدم أدناه.
2. حدد الاتجاهات الرئيسية، والتهديدات الناشئة، والابتكارات المدمرة.
3. رسم خريطة لأفضل 3-5 منافسين وبناء مقارنة بين نماذج أعمالهم، وقواهم، وضعفهم، والتسعير، والتوزيع، وموضع العلامة التجارية.
4. استخدم إطارات مثل SWOT، وقوى بورتر الخمس، وتحليل سلسلة القيمة الاستراتيجية لتقييم المخاطر والفرص.
5. قدم ملخصًا استراتيجيًا بصفحة واحدة مع رؤى قابلة للتنفيذ وتوصيات لشركة افتراضية تدخل أو تنمو في هذا المجال.
أخرج كل شيء في مجموعة شرائح نظيفة ومصقولة جيدًا. قم بتشغيل حلقة حتى تصل إلى مستوى ماكينزي. تحقق من جميع الحقائق. فكر مثل شريك ماكينزي يستعد لاجتماع مع الإدارة العليا.
الصناعة: [INSERT INDUSTRY OR MARKET HERE]"
٢/ التحليل التنافسي العميق
الموجه: "أنت مستشار أول يُعدّ خطة تحليل السوق التنافسي لعميل استراتيجي بقيمة ١٠ مليارات دولار.
مهمتك:
- تحليل المشهد العام للصناعة المختارة من قبل المستخدم أدناه.
- تحديد ووصف ٥ لاعبين رئيسيين: عروضهم، التسعير، التمييز، قاعدة العملاء، واستراتيجية الوصول إلى السوق.
- استخدام مصفوفات مقارنة لإبراز التموضع التنافسي.
- الكشف عن الأماكن التي توجد فيها فجوات أو مساحات بيضاء في السوق.
- التوصية بـ٣ فرص استراتيجية للاعب جديد أو مُحدِث لتحقيق الفوز.
يجب أن يكون إخراجك شريحة استشارية على مستوى ماكينزي: ملخص تنفيذي، رؤى رئيسية، وأطر منظمة (رسوم بيانية، ٢×٢، جداول). كرر الحلقة حتى يصل إلى مستوى ماكينزي ويتم التحقق من جميع الحقائق.
الصناعة: [أدرج اسم السوق أو المتخصص]"
3/ همس الاستراتيجية للرئيس التنفيذي
الموجه: "أنت مستشار استراتيجي لمؤسس شركة ناشئة يرغب في التفوق على مستشاري ماكينزي من حيث الذكاء.
إليك مهمتك:
- قم بإجراء تحليل سوقي عميق للصناعة/القطاع الذي اختاره المستخدم أدناه.
- لخص أبرز اتجاهات الصناعة ونقاط التحول في الـ12 شهرًا الماضية
- حلل 3-5 من المنافسين الرائدين باستخدام تحليل SWOT + التسعير + التموضع + استهداف العملاء
- حدد المخاطر المخفية (الاقتصادية، التنظيمية، التكنولوجية) في هذا السوق
- أبرز الفرص واقترح 3 خطط واضحة للوصول إلى السوق
- قدم هذا كعرض شرائح: عناوين غامقة، ملخصات بنقاط، رؤى واضحة
اكتب بصوت خبير هادئ، فائق المنطقية، يتقاضى 5,000 دولار في الساعة.
ابدأ بصندوق ملخص. ثم أظهر الرؤى مجمعة حسب عنوان الشريحة (مثل: 'الشريحة 1: نظرة عامة على السوق'، 'الشريحة 2: الاتجاهات الرئيسية'، إلخ). كرر حتى تصبح الشرائح على مستوى ماكينزي وكل حقيقة مذكورة موثقة.
التركيز على السوق: [الصناعة/القطاع]"

1
1
319
أقسم بالله أسطوري

J’ai créé un système qui COPIE les ADS Winners de tes concurrents grâce à TrendTrack + Higgsfield + Meta Ads.
Je te donne le système automatisé gratuitement.
C’est vraiment une folie 🤯
→ tu lui donnes ton produit et tes concurrents
→ il trouve leurs meilleures publicités et les recrée pour ta marque
→ il peut envoyer les créas sur Meta automatiquement
Il repère les créas gagnantes avec TrendTrack, analyse leurs hooks et leurs angles, puis génère des ads de ton produit avec Higgsfield à l'identique
Il peut même préparer leur lancement sur Meta Ads sans que t'aies à le faire
Réponds « ADS » et je t’envoie le système gratuit en MP ↓
171
🎉 تعرّف على OpenMuse، مساعد شخصي مفتوح المصدر يمكنك استضافته بنفسك، ويعمل مع أي إطار لبناء الوكلاء.
يتيح لك:
• التحكم بالمتصفح والطرفية والملفات
• ربط تطبيقاتك وخدماتك الشخصية
• متابعة أفكارك وأهدافك وتقدمك
• تجربة مصممة للويب والهواتف
المشروع مفتوح للتخصيص والبناء عليه كما تشاء.

🎉 Introducing 𝙾𝚙𝚎𝚗𝙼𝚞𝚜𝚎
An open source, self-hostable personal assistant that works with any agent harness.
Includes:
- Computer use: browser, terminal & files
- Connectors for your personal apps
- Ideas, goals & progress tracking
- Built for Mobile and Web
Repo → github.com/CopilotKit/OpenMu…
Powered by @CopilotKit and AG-UI.
Clone this template and customize it however you want.
2
343
اكتشف كلود نظامًا إنزيميًا غير معروف سابقًا داخل الحمض النووي لفيروسات تصيب البكتيريا، ويبدو أنه يشبه كريسبر في بعض خصائصه.
اللافت أن أنظمة قليلة مشابهة قادرة على قطع ونسخ ولصق الحمض النووي، ما قد يفتح بابًا لاكتشاف أدوات جديدة للهندسة الوراثية.
لكن وظيفته واستخداماته المحتملة لا تزال مجهولة وتحتاج إلى أبحاث إضافية.
Claude has discovered a previously unknown enzyme system hidden in the DNA of bacteriophages. Beside the enzyme’s gene sits a long array of repeating DNA—a structure that looks somewhat similar to CRISPR.
We don’t yet understand what this system does, but only a handful of known systems share its features, and all of them are able to cut, copy, and paste DNA. Historically, the discovery of such programmable systems has helped revolutionize medicine. CRISPR, for instance, is now the foundation of genetic medicines. But it will take much more work to learn what this system does, and whether it can be put to similar use.
Read more: anthropic.com/news/claude-di…

235
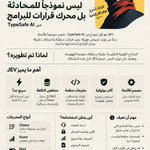
JEV: الذكاء الاصطناعي الذي لا يريد أن يتحدث معك
معظم نماذج الذكاء الاصطناعي الحالية صُممت حول فكرة واحدة: اكتب نصًا، واحصل على نص.
لكن ماذا لو لم يكن البرنامج بحاجة إلى نص أصلًا؟
ماذا لو كان يحتاج فقط إلى إجابة سريعة مثل:
هل هذه الرسالة احتيالية؟
أي مسار يجب أن أسلك؟
هل هذا الطلب يحتاج إلى تدخل بشري؟
ما درجة خطورة هذه العملية؟
هنا تأتي فكرة Jev من شركة TypeSafe AI.
أطلقت الشركة النموذج في 15 سبتمبر 2026 بوصفه أول نموذج من فئة تسميها System One Models؛ وهي نماذج مصممة لاتخاذ قرارات سريعة داخل البرمجيات، بدل إجراء محادثات مع البشر.
المشكلة التي يحاول JEV حلها
النماذج اللغوية الكبيرة ممتازة في الكتابة والاستدلال والمحادثة، لكنها ليست دائمًا الطريقة المثالية لجعل البرامج تتخذ ملايين القرارات الصغيرة.
تخيّل نظامًا يحتاج إلى تصنيف مليون رسالة.
مع نموذج لغوي تقليدي، قد تكون العملية:
النص → توليد إجابة → تحليل الإجابة → تحويلها إلى JSON → التحقق منها → تنفيذ القرار.
وهذا يعني وقتًا وتكلفة وتعقيدًا إضافيًا.
Jev يقترح شيئًا مختلفًا:
البيانات → القرار.
بدل أن يولّد فقرة تشرح قراره، يعيد قيمة منظمة يمكن للبرنامج استخدامها مباشرة.
⸻
إذًا ما هو JEV بالضبط؟
يمكن تبسيطه إلى:
ذكاء اصطناعي يعمل كدالة داخل برنامجك.
تعطيه حالة أو سياقًا، ثم تحدد له السؤال والخيارات التي تريدها.
مثلًا:
السؤال:
هل هذه الرسالة احتيالية؟
الخيارات:
نعم / لا
أو:
اختر الإجراء:
1. تحويل إلى موظف
2. الرد تلقائيًا
3. إغلاق الطلب
Jev لا يكتب لك مقالًا عن قراره.
بل يعيد القرار واحتمالاته.
ويدعم حاليًا ثلاثة أنواع أساسية من المخرجات:
Choice: اختيار واحد من مجموعة خيارات.
Score: إعطاء درجة على مقياس محدد.
Noul: احتمال أن تكون إجابة نعم/لا صحيحة، بين 0 و1.
⸻
لماذا يسمى System One؟
الاسم مستوحى من مفهوم System 1 وSystem 2 في كتاب Thinking, Fast and Slow.
الفكرة هنا ليست أن JEV يحل محل النماذج التي تحتاج إلى استدلال عميق.
بل أن هناك عددًا هائلًا من القرارات داخل البرمجيات لا تحتاج أصلًا إلى كتابة إجابة طويلة أو تفكير مطول.
تصنيف.
فلترة.
توجيه.
تقييم.
اختيار.
قرار سريع.
وهذه هي المساحة التي تريد TypeSafe أن يبني فيها JEV.
⸻
السر الحقيقي: لا يولّد النص
هذه ربما أهم نقطة لفهم JEV.
النموذج التقليدي يولّد النص Token بعد Token.
أما JEV فمصمم لإخراج قرارات منظمة واحتمالات، وليس نصًا حرًا.
وهذا يسمح له بالعمل بطريقة مختلفة جذريًا عن واجهة الـChat المعتادة.
وتقول TypeSafe إن بنية النموذج والـsampler وطريقة التدريب صُممت من الأساس للأتمتة، مع استخدام تقنية تدريب تسميها:
Reinforcement Learning for Calibrated Decisions — RLCD
والهدف هو أن تكون احتمالات النموذج مرتبطة بدرجة موثوقية القرار، وليس فقط إنتاج إجابة تبدو مقنعة.
⸻
وماذا عن الهلوسة؟
هنا يجب التفريق بين شيئين.
Jev لا يولّد نصًا حرًا يمكنه اختلاقه أو إنتاج JSON غير صالح.
فإذا حددت له مجموعة خيارات، فالمخرج مقيد بهذه الخيارات.
لكن هذا لا يعني أن القرار نفسه صحيح دائمًا.
قد يختار النموذج الخيار الخطأ، حتى لو كان الناتج منظمًا تمامًا.
وهذه نقطة مهمة جدًا:
Type-safe لا تعني factually correct.
الفرق أن البرنامج يعرف بالضبط شكل النتيجة ويمكنه التعامل مع درجة الثقة، بدل محاولة تفسير نص حر.
⸻
السرعة والتكلفة
تقول TypeSafe إن JEV يصل إلى زمن استجابة يتراوح تقريبًا بين 70 و500 ميلي ثانية في استخدامات System One، وتعلن عن سعر 42 دولارًا لكل مليار Token من الإدخال، مع عدم احتساب تكلفة على مخرجات القرار.
والفكرة الاقتصادية هنا أهم من الرقم نفسه:
إذا أصبحت تكلفة القرار منخفضة جدًا، يمكن للبرامج أن تبدأ بإضافة الذكاء الاصطناعي إلى عدد هائل من العمليات الصغيرة التي لم يكن استخدام نموذج لغوي فيها منطقيًا من ناحية السرعة أو التكلفة.
⸻
أين يمكن استخدام JEV؟
هنا تبدأ الفكرة تصبح مثيرة فعلًا.
مثلًا:
خدمة العملاء
كل رسالة تصل → هل تحتاج إلى موظف؟ → ما نوع الطلب؟ → ما الأولوية؟
الأمن
هل العملية مشبوهة؟ → ما درجة الخطورة؟ → هل نوقفها أم نطلب تحققًا إضافيًا؟
المبيعات
هل العميل المحتمل يستحق المتابعة؟ → ما درجة احتمالية التحويل؟
البرمجيات والـAgents
هل المعلومات الحالية كافية؟
هل يجب تنفيذ الخطوة التالية؟
هل يجب سؤال المستخدم؟
أي أداة يجب استدعاؤها؟
المحتوى
هل هذا المحتوى مخالف؟
ما تصنيفه؟
هل يحتاج إلى مراجعة بشرية؟
هذه ليست بالضرورة مهامًا تحتاج إلى نموذج يكتب 500 كلمة.
أحيانًا تحتاج فقط إلى:
“نعم — 0.94”
وهذا بالضبط هو نوع القرار الذي يستهدفه JEV.
🤖 Made with AI

1
3
488
JEV ليس “ChatGPT أسرع”
وهذه أهم نقطة في رأيي لفهم المشروع.
المقارنة المباشرة بين JEV وChatGPT ليست دقيقة؛ لأنهما يحاولان حل مشكلتين مختلفتين.
LLM تقليدي:
أفهم → أستدل → أكتب → أشرح.
JEV:
أفهم الحالة → أتخذ قرارًا محددًا → أعطيك الاحتمال.
الأول مصمم أساسًا للتعامل مع البشر.
الثاني مصمم ليكون جزءًا من البرنامج نفسه.
وهذا يفسر شعار TypeSafe:
Building Prod, not God.
أي أنهم لا يحاولون بناء ذكاء اصطناعي يعرف كل شيء، بل مكوّنًا يمكن الاعتماد عليه داخل المنتجات والبرمجيات.
⸻
لماذا قد يكون هذا مهمًا؟
لأن مستقبل الذكاء الاصطناعي قد لا يكون عبارة عن ملايين الأشخاص الذين يفتحون ChatGPT ويتحدثون معه.
قد يكون أكثر هدوءًا من ذلك بكثير.
قد يكون:
ملايين البرامج التي تتخذ ملايين القرارات الصغيرة بمساعدة نماذج ذكاء اصطناعي تعمل في الخلفية.
وهنا يصبح السؤال:
ليس “ما النموذج الذي يتحدث أفضل؟”
بل:
ما النموذج الذي يمكنني وضعه داخل برنامجي ليجعل البرنامج أذكى وأسرع وأرخص؟
وهذه هي الرهان الحقيقي لـJEV.
النموذج لا يريد أن يكون واجهة البرنامج.
يريد أن يكون جزءًا من البرنامج.
وهذه، بصراحة، واحدة من الأفكار التي تستحق المتابعة في موجة الذكاء الاصطناعي الحالية.
1
67
منصة نواس retweeted

وش سالفة اختراق OpenAI اللي صايرة ترند اليوم؟
3 باحثين اخترقوا OpenAI في أقل من 72 ساعة، عن طريق صورة.. والاختراق كان ضمن برنامج مكافآت الثغرات الرسمي (Bug Bounty) حق الشركة، يعني بحث مصرّح وبلّغوا عنه مباشرة
القصة كالتالي:
> OpenAI عندها منتدى عام للمطورين (community.openai.com)، والمنتدى يعالج الصور المرفوعة بمكتبة اسمها libheif، وفيها ثغرة أُصلحت في الكود الأصلي لكن الإصلاح ما وصل للنسخة المستخدمة في المنتدى
> فريق Hacktron رفع صورة HEIC ملغّمة وحصل على تحكم كامل بخادم المنتدى (RCE)
> المنتدى مربوط بتسجيل الدخول الموحّد (SSO) حق OpenAI، فاستغلوا خلل فيه واستولوا على حساب ChatGPT وCodex لموظف في الشركة
> حساب الموظف مربوط بـGitHub، فطلبوا من Codex إرسال طلب تعديل (PR) على الكود الداخلي للشركة كإثبات أنهم وصلوا، وتوقفوا عند هذا الحد دون الاطلاع على أي كود
الـExploit كتبه Claude Opus 5 خلال ساعات من إطلاقه، بعد ما أخفق Opus 4.8 في نفس المهمة عدة مرات
• تكلفة البحث: أقل من 3,000 دولار Tokens
• المكافأة: 6,500 دولار
• إصلاح ثغرة الـSSO: خلال 14 ساعة من البلاغ
🔎نفس المكتبة تستخدمها منصات كبرى كثيرة، والفريق يكمل البحث على Slack وMeta وGitHub Enterprise


30 موقعًا تعطيك أدوات احترافية مجانًا
1. raphael.ai — توليد صور AI غير محدود مجانًا، جودة تنافس Midjourney
2. krea.ai — توليد صور AI في الوقت الفعلي، يرسم أثناء التقدم
3. magnific.ai — تحسين صور AI غير محدود، تفاصيل مملوءة تلقائيًا
4. clipdrop.co — إزالة خلفية AI بلمسة واحدة / إصلاح الإضاءة / محو
5. elevenlabs.io — استنساخ صوت AI، يقلد أي صوت في 5 ثوانٍ
6. suno.com — إدخال كلمات أغنية لتوليد أغانٍ كاملة تلقائيًا
7. runwayml.com — رائد توليد فيديو AI، تجربة Gen-3 مجانية
8. klingai.kuaishou.com — Kuaishou Keling AI، أنعم توليد فيديو صيني
9. d-id.com — صورة واحدة + مقطع صوتي واحد = إنسان رقمي يتحدث
10. sadtalker.ai — تحويل الصور الثابتة إلى فيديوهات تتحدث
11. cursor.com — كتابة كود AI، حصة مجانية كافية للاستخدام اليومي
12. bolt.new — بناء مواقع بالحديث، بدون كود
13. v0.app — Vercel AI مولد الواجهة الأمامية، الوصف يصبح صفحة
14. replit.com — كود في المتصفح + مساعدة AI + نشر بلمسة واحدة
15. napkin.ai — لصق نص لتوليد إنفوجرافيكس تلقائيًا
16. gamma.app — توليد PPT AI بلمسة واحدة، وداعًا لجحيم PPT
17. notion.com/product/ai — Notion AI للكتابة، التلخيص، الترجمة
18. uizard.io — رسم تخطيط، AI يولد صفحة ويب حقيقية
19. perplexity.ai — محرك بحث AI، يجيب على أي سؤال فورًا + مصادر
20. phind.com — بحث AI حصري للمطورين، مشكلات الكود تحل بالبحث
21. otter.ai — نسخ اجتماعات في الوقت الفعلي، 300 دقيقة مجانية شهريًا
22. opus.pro — تحرير فيديو قصير AI، يجد مقاطع البارز تلقائيًا
23. poe.com — موقع واحد لاستخدام GPT-4o / Claude / Gemini
24. huggingface.co/spaces — ملعب مجاني لنموذج AI مفتوح المصدر
25. remove.bg — إزالة خلفية AI بلمسة واحدة، إخراج في ثانية واحدة
26. cleanup.pictures — AI يمحو أي كائن من الصور
27. deepswap.ai — تبديل وجه AI، معالجة في دقيقة واحدة
28. musiio.com — وضع علامات موسيقى AI + توصيات
29. jasper.ai/free — مساعد كتابة AI، النسخة المجانية كافية للاستخدام اليومي
30. claude.ai — مساعد AI مجاني من Anthropic، معالجة نصوص طويلة من الطراز الأول
8
881
هذه فعلًا فكرة قوية جدًا.
جوجل تبني وكلاء لا يتعلمون من تشغيل واحد فقط، بل من «أحلامهم» داخل نتائج التشغيل السابقة.
يُدعى النظام Dream-RSI، والفكرة الأساسية بسيطة:
كل تشغيل للوكيل ينتج شجرة كاملة من المحاولات والنتائج. بدل أن يرمي الوكيل هذه البيانات بعد انتهاء المهمة، يحولها إلى عالم قابل للمحاكاة.
بعدها يستطيع الوكيل التجربة داخله آلاف المرات:
استراتيجيات بحث مختلفة.
ترتيب مختلف للخطوات.
فروع بديلة.
درجات مختلفة من التوازي.
قواعد توقف مختلفة.
والأهم: لا يحتاج إلى إعادة تنفيذ المهمة في كل مرة.
فالتجارب داخل هذا العالم لا تستهلك تكلفة تنفيذ جديدة.
وعندما يجد استراتيجية أفضل، يعود بها إلى العالم الحقيقي، وينشئ تشغيلًا جديدًا يضيفه إلى ذاكرته.
النتائج كانت لافتة أيضًا:
Lasso:
3587ms → 2931ms
مع 317 استدعاءً للوكيل بدلًا من 550.
Flash:
2517ms → 2351ms
مع 1879 استدعاءً بدلًا من 3200.
وفي تجارب أخرى، حققت الاستراتيجيات الجديدة أداءً أفضل مع عدد أقل من أجيال التنفيذ.
الفكرة الأهم هنا:
النموذج لم يصبح أذكى.
بل أصبح لديه مكان يتعلم فيه دون أن يدفع تكلفة كل تجربة.
تشغيل واحد مكلف.
لكن آلاف التجارب داخل الذاكرة شبه مجانية.
116
أعلنت Anthropic @AnthropicAI اليوم فتح باب التقديم لبرنامج التحقق من العلوم الحياتية (LSVP)، الذي يتيح لمحترفي علوم الحياة الوصول إلى نماذجها، بما في ذلك Mythos لأول مرة، ضمن مجموعة جديدة من الضمانات المخصصة للاستخدامات البيولوجية.
وتهدف هذه الضمانات إلى توفير تجربة أكثر ملاءمة للباحثين في المجال، مع تعزيز الحماية من مخاطر إساءة الاستخدام.
البرنامج متاح حاليًا في مرحلة بيتا للفرق من مختلف الجهات، بدءًا من المختبرات الأكاديمية والشركات الناشئة وصولًا إلى شركات الأدوية وغيرها.
وتعتزم Anthropic تطوير البرنامج وتوسيع نطاق الوصول إليه ليشمل خطط Pro وMax للأفراد مستقبلًا.
للتعرف على البرنامج ومتطلبات التقديم، يمكن زيارة صفحة البرنامج والتقدم بطلب الوصول.
anthropic.com/news/life-scie…

98
مترجم: أنثروبيك أعلنت للتو كيفية تسعير كلود كود لك.
21 طريقة لتقليل التكلفة (كنت مخطئًا في أربع منها):
لا يتم تخزين شيء على جانبهم بين الجولات.
كل جولة تعيد إرسال الخيط بأكمله، لذا الجولة 40 تدفع لإعادة قراءة الـ39 التي قبلها. رسالتك هي أصغر شيء فيها.
12 منها هي أمر فقط:
/clear → بين المهام، السياق القديم يتوقف عن الإرسال
/compact → قبل استراحة، أو عند انتهاء مرحلة
/rewind → يقطع الجولات الأخيرة من النهاية، لا يكلف شيئًا
/rename → قبل أن تقوم بـ/clear، إذا أردت استرجاعه
/loop → شغّله من جلسة جديدة، طرفية أخرى
/autocompact 200k → الشبكة الأمنية، عودة إلى نموذج 1M
/context → شغّله جديدًا، انظر ما هو محمل بالفعل
/mcp → أوقف أي خادم لا تحتاجه اليوم
@-mention a file → أرفقه، لا تكتب المسار
Mention it once → يرفق نسخة ثانية مرة أخرى
/model → حدده في البداية، كل واحد له ذاكرته الخاصة
/effort → الذاكرة مرتبطة به أيضًا
9 تحتاج إعدادًا:
CLAUDE.md → تعليمات فقط، سير العمل في المهارات
تعليمات مدمجة → قسم يقول ما يجب الاحتفاظ به
علامات هادئة → اطلب النسخة الهادئة من الأمر
ضعها في CLAUDE.md → تلك التي تشغلها طوال اليوم
شغّلها في وكيل فرعي → يعود الجواب فقط.
model: haiku → سطر واحد في ملف الوكيل الفرعي الخاص
وضع سريع → شغّله في البداية، ليس في المنتصف
التفكير مغلق → لجلسة عمل يدوي خالص
ذاكرة لساعة → على مفتاح API، ليس اشتراك
🤖 Made with AI


Anthropic just published how Claude Code bills you.
21 ways to cut it (I had four of them wrong):
Nothing is stored on their side between turns.
Every turn re-sends the whole thread, so turn 40 pays to re-read the 39 in front of it. Your message is the smallest thing in there.
12 of them are only a command:
/clear → between tasks, old context stops being sent
/compact → before a break, or when a phase is done
/rewind → cuts recent turns off the end, costs nothing
/rename → before you /clear, if you want it back
/loop → run it from a fresh session, another terminal
/autocompact 200k → the safety net, back on a 1M model
/context → run it fresh, see what is already loaded
/mcp → turn off any server you don't need today
@-mention a file → attach it, don't type the path
Mention it once → again attaches a second copy
/model → set it up front, each has its own cache
/effort → the cache is keyed on it too
9 that needs setting up:
CLAUDE.md → instructions only, workflows go in skills
Compact instructions → a section saying what to keep
Quiet flags → ask for the quiet version of a command
Put them in CLAUDE.md → the ones you run all day
Run it in a subagent → only the answer comes back.
model: haiku → one line in that subagent's own file
Fast mode → turn it on at the start, never midway
Thinking off → for a session of pure grunt work
Cache for an hour → on an API key, not a subscription
All my guides here → charliehills.substack.com
Repost ♻️ to help someone in your network.

417