

サイバーセキュリティに関するリサーチをしております。記事を書いたり講演なども。ポッドキャスト #セキュリティのアレ も聴いてください!
日本(japan)
Joined July 2009
- Tweets65.9K
- Following645
- Followers29.7K
- Likes5.1K




Pinned Tweet
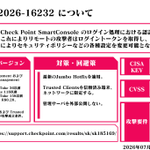
脆弱性対応、本当に「CVSSの点数順」でいいんでしょうか。
増え続けるCVE。深刻度が「Medium」でも実悪用され、複数の脆弱性を組み合わせた攻撃もあります。
「深刻度」から「リスク」へ。
CVSS、KEV、BOD 26-04を踏まえ、脆弱性対応の優先順位について書きました。
atmarkit.itmedia.co.jp/ait/a…

新エピソード公開してます!
・ハードウェアウォレットのアレ
・人まで上がらなかったアレ
・リークされたチャットのアレ
の3アレです。聴いてくださいまし!
第321回 煙に突っ込まないで行くぜ!スペシャル! - podcast - #セキュリティのアレ - tsujileaks.com/?p=2394

ClickFixに正規ソフトとその脆弱性、加えて、その脆弱性悪用によりロードする悪性DLLを組み合わせた回避事例。
興味深いのは悪用された脆弱性がCVSS 6.7 であること。
深刻度が低くても、攻撃チェーンの「部品」としての価値は低いとは限らないことですね。
productcert.siemens.com/news…
データセンター・クラウド、国が安全認証へ 中国系を事実上排除 - 日本経済新聞 - nikkei.com/article/DGXZQOUA1…

「性善説=人を信用する」「性悪説=人を疑う」とするのは、本来の意味とは違い
・性善説(孟子):人には生まれながらに善の端緒があり、それを育てることで徳に至る。
・性悪説(荀子):人の生来の欲望などをそのままにすれば争いや混乱につながるため、礼・教育・修養など後天的な働きによって善へ導くことが必要。
という考え方。
つまり「人を信じる/疑う」の話ではないんですよね。
出典:小学館『デジタル大辞泉』『日本大百科全書』
性善説:kotobank.jp/word/性善説-86121
性悪説:kotobank.jp/word/性悪説-85471
広告表示をきっかけにクリックなしでスパイウェア感染し得る攻撃。
広告ID等で標的を識別し、特定条件を満たした端末にだけ攻撃コードを送り、脆弱性を悪用して感染させるとのこと。
「狙った人に届ける」広告配信網を攻撃の配送経路に転用しているのがポイントですね。
citizenlab.ca/research/how-d…

ホテルのWi-Fiの認証情報ってどう管理されていたのかは気になるところ。
宿泊者に都度キーを発行して、チェックアウト後に失効するなどの仕組みではなく、長期間使える共通のキーだったのかもしれませんね。
yomiuri.co.jp/national/20261…

デンマーク880万件情報漏洩、原因はパスワード「123456」か - 日本経済新聞 - nikkei.com/article/DGXZQOGR1…

アプリは「攻撃対象」であると同時に「攻撃の設計図」にもなります。
NICTが、公開アプリを解析し、APIや接続先を割り出してバックエンドを直接狙う「A2B攻撃」を確認。
更にAIが解析・脆弱性探索を加速させています。守るべき攻撃面はアプリの中だけではないんですよね。
nict.go.jp/press/2026/10/13-…

連休ですが新エピソード公開していますよ。
・MDDRのアレ
・不正発行されたアレ
ですね。
第320回 賑やかし少なめ!スペシャル! - podcast - #セキュリティのアレ - tsujileaks.com/?p=2387

集計してみました。CVEは大幅増。でもKEV掲載率はそれに比例していませんね。
「全部追う」は、もう戦略的ではなく現実的な脆弱性管理で問われるのは対応数ではなく、リスクベースで何を優先するか。増え続ける脆弱性公表に、どう優先順位を付けるかが大事だと思います。


辻 伸弘 (nobuhiro tsuji) retweeted

第319回をNotebookLMで要約しました!
前説(?)の内容もしっかりとスライドに要約されています!(笑)
kengoyamamoto.com/notebooklm…
#セキュリティのアレ

ShinyHuntersがOracle PeopleSoftのCVE-2026-35273の緩和策を回避し攻撃を再開。
WAFで遮断していた「/PSEMHUB/」を「/%50SEMHUB/」に変え回避していたとのこと。
緩和策に攻撃側が適応した形になり「緩和策は修正ではない」を改めて実感させられる事例ですね。
bleepingcomputer.com/news/se…

雨ニモマケズ今週も新しいポッドキャストエピソード公開です。
・ズレたときのアレ
・9時間のアレ
・誘惑のアレ
の3アレです。
第319回 止まない雨はないじゃない!明けない夜もないじゃない!スペシャル!
#セキュリティのアレ
tsujileaks.com/?p=2382

【お詫び】メトポ会員向けサービスにおける不正アクセス事案の発生について[PDF]
tokyometro.jp/info/files/917…

ランサムウェア攻撃によるシステム障害に関するお知らせとお詫び | お知らせ | 京王電鉄 - keio.co.jp/news/update/annou…

連休中ですが新エピソード出してます!
・シームレスにアレ
・めぐるアレ
的な話をしております。
第318回 サイバーやねん!スペシャル! - podcast - #セキュリティのアレ tsujileaks.com/?p=2377
