映画レビューアプリをLaravelへ移植中 ログ解析自動化を開発中 AI活用も実践中 MVC / CRUD / 認証 SQLi / XSS / CSRF PHP / Laravel / MySQL Docker / GitHub 基本情報技術者

茨城県
Joined February 2026
いつものログ解析をしようと思ったらXServer緊急メンテになっていました。 PHPのCritical脆弱性が2件に関係するかは定かではありませんが... 23時にPHP公式から正式発表がありましたら、ローカルとDockerのPHPを影響範囲を確認してから対応したいと思います。
【重要なお知らせ】 現在、予防的な安全対策のため、当社アカウント管理画面等へのアクセスを一時停止しております。 本対応は不正アクセスの発生によるものではございません。 なお、お客様のご利用サーバーに影響はなく、Webサイトの表示やメールソフトでの送受信も引き続きご利用いただけます。 また、お客様のご利用サーバーについても、稼働を継続しながら、安全対策を進めております。 ■再開の見込み 10月22日(木)未明 ※対応状況により前後する場合がございます。 詳細は以下メンテナンスページをご確認ください。 ■メンテナンスページ xserver.ne.jp/ 急なご案内となり、ご不便をおかけし申し訳ございません。 何とぞご理解を賜りますようお願い申し上げます。
4
図解の補足🐼 QUICはUDPを使うのに、なぜ信頼性の高い通信ができる? UDP自体には、届かなかったデータを再送する仕組みがありません。 QUICは独自に ・パケットの到達確認 ・失われたデータの再送 ・通信量の制御 を行い、信頼性を確保します。 「UDPの上で信頼性を実現する」のがポイント📚
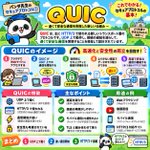
「QUIC」をパンダ先生が図解🐼 UDP上で動作し、高速で安全な通信を実現するプロトコル。 主にHTTP/3で使われ、接続時の遅延を減らす仕組みです。 ポイントは ・UDP上で動作 ・TLS 1.3で通信を保護 ・接続開始や再接続が速い ・HTTP/3で利用される 「UDPで高速・安全な通信」と覚えよう📚
8
238
図解の補足🐼 Wi-FiのSSIDを隠せば安全? 実は、SSIDを非表示にしても通信から判明する場合があります。 SSIDの非表示だけでは、不正アクセス対策として不十分。 大切なのは ・WPA3などの強い暗号化 ・推測されにくいパスワード ・ルーターの更新 「SSIDを隠す=安全」ではない📚
「WPA2 / WPA3」をパンダ先生が図解🐼 Wi-Fiの通信を暗号化し、盗み見を防ぐセキュリティ規格。 WPA3はWPA2より認証や保護の仕組みが強化されています。 ポイントは ・Wi-Fi通信を暗号化 ・対応機器ではWPA3を優先 ・強いパスワードを設定 ・ルーターを最新に更新 「無線通信を守る」と覚えよう📚
17
420
「OAuth」をパンダ先生が図解🐼 パスワードを連携先に渡さず、外部サービスへのアクセスを許可する仕組み。 アクセストークンを使い、許可した範囲で操作できます。 ポイントは ・認証ではなく認可が中心 ・パスワードを渡さない ・アクセス権限を制限 「必要な権限だけ許可する」と覚えよう📚
🤖 Made with AI
5
39
592
Cloudflareで緩和されたアクセス先には、.env、.git/config、phpinfo、wp-login.phpなどがずらり。 攻撃者は既知の設定ファイルや管理用パスを機械的・網羅的に探索し、情報漏えいや侵入の足掛かりを狙います。 緩和されたリクエストの記録から、公開範囲の制限とWAF対策の重要性を再認識しました。
1
22
532
本日の進捗。 ポートフォリオの異常系テストを継続。 デベロッパーツールを用いたCSRFトークンの無効化テストを実施し、期待通りエラーを返すことを確認。 仕組みを一つずつ潰していく作業に手応えを感じています。 #Web開発 #PHP #MariaDB
1
1
77
7,977
【アクセスログ解析 10/18】 XServer総アクセス147件 ・不正・想定外46件(31.3%) ・攻撃分類4件 ・5xx・危険200なし Cloudflareで2秒間に143件の機密ファイル探索を確認! 攻撃元IP1件をブロック。 XServer側にも拒否設定し、二重防御を強化。 引き続き監視継続中。
1
3
252
【アクセスログ解析 10/19】 XServer総アクセス186件 ・不正・想定外10件(5.4%) ・攻撃分類0件 ・5xx・危険200なし Cloudflare側では4ホストを横断するWP探索をWAFで遮断。新規IP拒否候補1件を抽出! 新機能でCloudflare経由の通信を可視化し、自動解析結果も実ログで検証。 監視継続中。
3
95
【アクセスログ解析自動化 Day1】 アクセスログ解析の手作業を減らすため、自動化プロジェクトを開始しました。 今日は実装ではなく土台作り。 ・要件定義作成 ・運用ルール整理 ・初期ドキュメント作成 ・PR作成/マージ まずは「何を作るか」を整理するところからスタート。 つづく
1
3
1
76
7,469
【アクセスログ解析自動化 Day65】 Cloudflare導入後を想定し、公式CIDRをIP拒否候補から除外する機能を追加。 IPv4・IPv6 CIDRを設定し、候補CSV・履歴・日別備考・IP Lookupで除外判定を統一。 アクセス集計・攻撃分類・5xx検知は従来どおり維持。 Issue 633 → PR 634 → main反映 PR 635完了。
1
3
132
【アクセスログ解析自動化 Day66】 Cloudflare経由アクセスの専用観測機能を追加。 エッジIP別のアクセス・探索件数を集計し、専用CSVとMarkdownへ出力できるようにしました。 IP拒否候補・risk・IP Lookupには影響させず、観測用途として分離。 Issue 636 → PR 638 → main反映 PR 639完了。
1
60
「QUIC」をパンダ先生が図解🐼 UDP上で動作し、高速で安全な通信を実現するプロトコル。 主にHTTP/3で使われ、接続時の遅延を減らす仕組みです。 ポイントは ・UDP上で動作 ・TLS 1.3で通信を保護 ・接続開始や再接続が速い ・HTTP/3で利用される 「UDPで高速・安全な通信」と覚えよう📚
🤖 Made with AI
1
1
36
842
図解の補足🐼 IPsecには、AHとESPという2つのプロトコルがあります。 ・AH 通信相手の認証や改ざん検知を行う。 暗号化はしない。 ・ESP 暗号化による盗聴対策に加え、認証や改ざん検知にも対応。 VPNでは主にESPが使われます。 「AHは認証、ESPは暗号化もできる」と覚えよう📚
「IPsec」をパンダ先生が図解🐼 IP通信を暗号化や認証で保護し、安全にデータを送る仕組み。 VPNなどで利用され、離れた拠点間の通信を守ります。 ポイントは ・IPパケットを保護 ・暗号化や改ざん検知に対応 ・VPNで広く利用される 「IP通信を守る」と覚えよう📚
1
2
26
494
図解の補足🐼 SSHの公開鍵認証では、鍵の管理が重要です。 ・公開鍵 → 接続先サーバーに登録 ・秘密鍵 → 自分の端末に保管 秘密鍵はサーバーへ送信せず、手元で認証に使用します。 漏えいすると不正アクセスにつながるため、厳重な管理が必要です。 「公開鍵は登録、秘密鍵は守る」📚
「SSH」をパンダ先生が図解🐼 通信を暗号化し、離れたサーバーへ安全に接続・操作するためのプロトコル。 Linuxサーバーの管理やGitの接続にも利用されます。 ポイントは ・通信内容を暗号化 ・遠隔ログインやコマンド実行 ・公開鍵認証も利用できる 「安全にリモート操作」と覚えよう📚
1
29
628
「WPA2 / WPA3」をパンダ先生が図解🐼 Wi-Fiの通信を暗号化し、盗み見を防ぐセキュリティ規格。 WPA3はWPA2より認証や保護の仕組みが強化されています。 ポイントは ・Wi-Fi通信を暗号化 ・対応機器ではWPA3を優先 ・強いパスワードを設定 ・ルーターを最新に更新 「無線通信を守る」と覚えよう📚
🤖 Made with AI
3
1
50
1,425
もう虹の橋🌈に旅立ってしまった愛犬のゴールデンの女の子を、チャッピー先生に綺麗に描いてもらいました! 最後半年も寝たきりでがんばっていたから、今は幸せに虹の橋で過ごしてて欲しいな…
🤖 Made with AI
2
27
346
「IPsec」をパンダ先生が図解🐼 IP通信を暗号化や認証で保護し、安全にデータを送る仕組み。 VPNなどで利用され、離れた拠点間の通信を守ります。 ポイントは ・IPパケットを保護 ・暗号化や改ざん検知に対応 ・VPNで広く利用される 「IP通信を守る」と覚えよう📚
🤖 Made with AI
4
1
76
1,781
🎉フォロワーさん1,200人突破!🐼 いつも開発記録や学習記録、パンダ先生シリーズを見てくださり、本当にありがとうございます!🙇 Laravel開発やログ解析、応用情報の勉強など、これからも学んだことを分かりやすく発信していきます! 引き続きよろしくお願いします!😊
8
1
60
2,882
図解の補足🐼 HTTPSでも偽サイトの可能性があります。 HTTPSは通信を保護しますが、サイト自体の安全性までは保証しません。 対策は ・URLのドメインを確認 ・不審なリンクを開かない ・公式サイトやアプリから確認 「通信の安全」と「サイトの信頼性」は別物📚
「TLS / HTTPS」をパンダ先生が図解🐼 ブラウザとWebサーバー間の通信を暗号化し、盗聴や改ざんを防ぐ仕組み。 デジタル証明書で接続先も確認します。 ポイントは ・通信内容を暗号化 ・証明書で接続先を確認 ・盗聴や改ざんを防ぐ 「通信を守るのがHTTPS」と覚えよう📚
30
686
図解の補足🐼 生体認証は便利ですが、100%正確ではありません。 ・FRR(本人拒否率) 本人なのに認証を拒否する割合。 ・FAR(他人受入率) 他人なのに認証を許可する割合。 一般に判定基準を厳しくするとFRRが上がり、緩くするとFARが上がります。 「便利さと安全性のバランス」が重要📚
「生体認証」をパンダ先生が図解🐼 指紋や顔、虹彩など、体の特徴で本人確認する方式。 パスワード不要で、手軽に認証できます。 ただし、認証精度には限界があります。 ポイントは ・体の特徴で本人確認 ・手軽で素早い ・PINなどの予備手段も必要 「体の特徴で本人確認」と覚えよう📚
24
552
「SSH」をパンダ先生が図解🐼 通信を暗号化し、離れたサーバーへ安全に接続・操作するためのプロトコル。 Linuxサーバーの管理やGitの接続にも利用されます。 ポイントは ・通信内容を暗号化 ・遠隔ログインやコマンド実行 ・公開鍵認証も利用できる 「安全にリモート操作」と覚えよう📚
🤖 Made with AI
1
6
1
60
1,639
真面目な技術ポスト好きですよ! とても勉強になります((φ(ó㉨ò )カキカキ
飯テロ垢として根付いてしまったようですが、 元々こういう真面目な技術ポストをしていました。 あまり需要が無かったのでライトな技術ポストと飯テロエンジョイ勢へ転向しましたw
1
15
402