
Associate Professor at @csaudk. Find me at bsky, where I am much more active.
Arhus, Denmark
Joined May 2009
- Tweets29.8K
- Following1K
- Followers15.2K
- Likes35.6K




Pinned Tweet
Tomorrow morning this account will be locked, as I'm moving to the butterfly site for good.
Diego F. Aranha 🕷️ retweeted

I recently taught a brand new Hardware Security course. Now I am releasing it under CC BY-SA, feel free to take a look: hwsec.neuromancer.sk/
Diego F. Aranha 🕷️ retweeted

CLAUDE FOUND THE SEEDS
anthropic.com/research/ecdsa…

After looking at the CHES Issue 2 submissions, efficient software implementation as a research subfield of cryptography is kinda dead.
Diego F. Aranha 🕷️ retweeted
🇪🇺 Private chats and emails reported via #ChatControl 1.0 are ending up in #Palantir systems - scandalous!
This includes direct messages on Instagram, TikTok, Discord, Snapchat, Skype and Xbox, as well as emails via Gmail.
Details:
arvidgrange.substack.com/p/i…
#StopScanningMe
Diego F. Aranha 🕷️ retweeted

Called it. Reverse engineering of mobile apps is now much easier and can be used to target their supporting back-end APIs, possibly using API tokens in the app.
The right design is an authenticity boundary, where reaching the APIs requires attestation of authentic, published Android or iOS app.

【注意喚起】国内で相次ぐ情報漏えい事案の原因の一つとして、新たな攻撃手法『A2B攻撃』を特定しました。
攻撃者は公開Androidアプリの解析結果をもとにバックエンドサーバを狙い撃ちしています。
Androidアプリを提供している事業者は要注意です。
#NICT #CYNEX #LETTICE
nict.go.jp/press/2026/10/13-…

Diego F. Aranha 🕷️ retweeted

I'm glad to share that our book on zero-knowledge protocols now has a full chapter on post-quantum zero-knowledge proving systems with over 100 pages!
It covers lattice-based Σ-protocols, LaBRADOR, and ZK-STARKs, with all the necessary prerequisites included.
Link below 👇


Diego F. Aranha 🕷️ retweeted

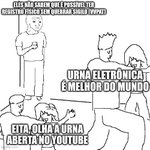
EMULADOR DA URNA ELETRÔNICA!
Desenvolvi um emulador da urna eletrônica brasileira baseado no WASM publicado pelo TSE.
Ele visa possibilitar uma experiência mais ampla do sistema de votação, indo além das funcionalidades do Simulador oficial.
Detalhes e link nos comentários.

🗳️Simulador de Votação exibe código do app da urna eletrônica; TSE afirma intenção
O Simulador de Votação do TSE teria exposto códigos mais completos do app VOTA, responsável por conduzir a votação na urna, que não eram públicos. TSE afirma que exibição é intencional após contato do TecMundo
Com relatos de @igormdma @rlaneth e @dfaranha

Diego F. Aranha 🕷️ retweeted

🗳️Simulador de Votação exibe código do app da urna eletrônica; TSE afirma intenção
O Simulador de Votação do TSE teria exposto códigos mais completos do app VOTA, responsável por conduzir a votação na urna, que não eram públicos. TSE afirma que exibição é intencional após contato do TecMundo
Com relatos de @igormdma @rlaneth e @dfaranha
Diego F. Aranha 🕷️ retweeted

Nas últimas semanas me interessei pelo simulador de votação que o TSE disponibiliza, e uma das coisas que me chamaram a atenção é que ele roda em WebAssembly.
Fui investigar e o que encontrei foi bem interessante 👇

Encontrei bastante coisa interessante no .wasm do simulador da urna q o TSE disponibiliza. Provavelmente traz o código do app da urna (VOTA) quase inteiro, inclusive partes que o simulador nem usa tipo tela do mesário, biometria, boletim da urna, etc.
justicaeleitoral.jus.br/simu…
Diego F. Aranha 🕷️ retweeted

News from #aarhuskrypto: welcome to associate professor Julius Hermelink! With Julius and @dfaranha , we now have a very strong core in crypto engineering and side-channel security, complementing decades of research in foundations and protocols.
Welcome Julius!

Diego F. Aranha 🕷️ retweeted
VAZARAM O VOTA E NINGUÉM TINHA PERCEBIDO!
Parabéns @igormdma!
É uma build diferente da que vai à urna, mas presume-se, até pela análise que foi feita, que há bastante código compartilhado.
Encontrei bastante coisa interessante no .wasm do simulador da urna q o TSE disponibiliza. Provavelmente traz o código do app da urna (VOTA) quase inteiro, inclusive partes que o simulador nem usa tipo tela do mesário, biometria, boletim da urna, etc.
justicaeleitoral.jus.br/simu…
Qualquer residente no Brasil (usuário da loja Android BR) consegue baixar o novo aplicativo de mensageria segura com algoritmo de estado do governo brasileiro?
play.google.com/store/apps/d…
Queria ver só uma coisa aqui.
Diego F. Aranha 🕷️ retweeted

The value you get from open source is:
1. verifying the code yourself (in theory),
2. AND improvements from researchers auditing the code.
2 is much more important than 1.
Maximize 2 by using code that has had many prior audits.


Diego F. Aranha 🕷️ retweeted

The European Parliament voted AGAINST Chat Control. 314 to 276.
And it passed anyway.
Let me tell you how: they needed 361 votes to say no. On the last day before vacation. Every empty seat counted as a yes.
They lost the vote. They won the law.
That’s not democracy. That’s a trick. #ChatControl
Diego F. Aranha 🕷️ retweeted

NEW | Brazil reveals EVM source code, why shouldn’t India?
Election Commission has no convincing reason to keep the EVM source code secret when Brazil, another country using electronic voting, allows controlled access to its source code, conducts public security tests, and still runs credible elections.
Ajaz Ashraf writes.
frontline.thehindu.com/colum…

Hi @ZenithBank and @ZenithBankSLltd, I'm having trouble finding a contact point for a security disclosure. Can you help me? Thanks in advance!
Diego F. Aranha 🕷️ retweeted

Se você ficou preocupado com a baixa qualidade e segurança de softwares fabricados pelo poder público, saiba que o IDAP usado pela Defesa Civil e invadido por um menor de idade essa semana não é o único que inspira atenção.
O software que determina qual ministro do STF será o juiz responsável por cada caso nunca foi auditado. Um grupo de pesquisadores que já auditou a urna eletrônica em parceria com o UOL pressionou o tribunal usando a Lei de Acesso à Informação para que esse software fosse auditado.
O STF protelou por 4 anos essa auditoria até que finalmente a marcou. Para só então desistir 72h antes desmarcando com os pesquisadores que fariam a auditoria e a redação da UOL que faria a cobertura.
Esse software foi desenvolvido pela equipe de TI do próprio STF. Hoje ele segue sem auditoria completa, sem testes de bancada de invasão ou fraude.
A UnB, que teve acesso parcial ao código fonte, emitiu um parecer dizendo que não há motivos para o código fonte de algo tão simples (sortear pessoas) não seja liberado.
