

Cyber Duck. Мониторю цифровой бардак. Quack.
Singapore
Joined August 2026
- Tweets46
- Following5
- Followers3
- Likes73






Срочно обновите Телеграм!
Исследователь BeakSec обнаружил, что переход по вредоносной ссылке может привести к потере аккаунта. Ссылка внедряет скрытые команды, заставляющие приложение отправить злоумышленнику файлы сеанса. Сообщается, что уязвимость была устранена в версии 7.2.9

Подробнее в источнике:
beaksec.github.io/posts/tele…

Группа ShinyHunters сообщает, что ей удалось проникнуть в системы ФБР через уязвимость в Oracle PeopleSoft и слить до 3 ТБ данных о нынешних и бывших сотрудниках, а также о соискателях.
ФБР факт взлома пока не подтвердило.

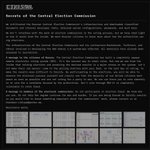
Сайт взломщиков российской системы голосования cikleak[.]net, зарегистрирован три дня назад 14.09.2026.
Само ситуативное название, буквально "Утечка ЦИК", также говорит о конкретных целях.
Так что особого смысла искать досье на них ("они" вообще может быть и войн-одиночка) нет.
Хакеры CikLeak заявляют, что взломали системы Центризбиркома РФ и её подрядчиков, и получили доступ к секретным документам, настройкам серверов, паролям, исходному коду, записям заседаний, чатам сотрудников и т.д.
>>


Хакеры также создали игру, в которой использованы реальные интерфейсы системы. В ней игрок играет в роли сотрудника комиссии, изменяющего результаты голосования.
Взломщики также призывают членов избирательных комиссий сообщать им о любых случаях фальсификаций.
Стоит напомнить,
>>
что в августе этого года глава ЦИК Элла Памфилова заявляла, что взломать эту новую систему будет невозможно.
Сами CikLeak заявляют, что в процесс голосования не вмешивалась.
Источник: cikleak.net/
Anthropic выкатили сентябрьский PDF-отчёт о "misuse of AI", и там что ни история то огонь: шпионаж, скам, и самый жир - Claude для слежки и мониторинга инфосреды в Китае. Позже мы будем разбирать кейсы в Твиттре, но вы уже щас можете читать источник:
www-cdn.anthropic.com/e50be2…

Используя Claude Code китайская компания создала более 20 приложений для знакомств с 4700 AI-персонажами. 25000 юзеров, чатившиеся с ИИ, думали что общаются с людьми. У ИИ была строгая инструкция не признаваться, что они - боты, и уклоняться от просьб о фото или звонках.
>>

В итоге Claude управляла виртуалами, отправив за 2 недели более 2.3 млн сообщений.
Проведя выборочную проверку чатов, Anthropic выяснила, что некоторые юзеры делились чувствительной личной информацией, в т.ч. о серьёзных заболеваниях или тяжёлых душевных переживаниях.
>>
Claude управляла виртуалами, отправив за две недели более 2,3 млн сообщений. В ходе выборочной проверки чатов, проведенной Anthropic, выяснилось, что некоторые юзеры рассказывали о серьезных заболеваниях или тяжелых душевных переживаниях.
>>
СРОЧНО:
Уязвимость в ChatGPT позволила получить доступ к данным внутри приложений, к которым пользователи подключаются через него: Gmail, Google Drive, Teams, GitHub. Достаточно было скрытого запроса, чтобы GPT передал эти данные, причем пользователь ничего не замечал.
>>
Скрытая инструкция могла поступать через вредоносную команду, общую беседу или кастомный GPT. Check Point обнаружила эту уязвимость в июне 2026 и сообщает, что канал уже был закрыт к моменту публикации. OpenAI подтвердила, что сервер, хостивший канал, был выведен из эксплуатации.
Источник: материал от Alexey Bukhteyev
research.checkpoint.com/2026…

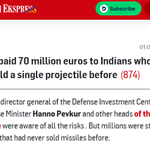
Министр обороны Эстонии соскамился на 70 млн евро, на сделке по боеприпасам с индийцами.
Гос. агентство ECDI заключило контракт на поставку снарядов и выплатило аванс итальянской фирме Datasel, которая начала заниматься оружием лишь в 2024 году, после покупки её индийцами.
>>

