

Software engineer. @libreborme founder. Previously contributed to projects like: @15Mpedia, @guifinet, @openwisp, @debian, @gnome, @postmarketOS
Nomad 🚐🌴🏄💻
Joined June 2010
- Tweets8.9K
- Following3.8K
- Followers1.4K
- Likes5.1K






pc (💻, 💻) retweeted

Mientras en Países Bajos, Japón, Bélgica, Francia o Alemania se desconectan webs oficiales para actualizar sus versiones de PHP…
El Ministerio de Transición Ecológica mantiene online la web de la Confederación del Miño-Sil sobre PHP 5.3.3, sin soporte desde 2014.

pc (💻, 💻) retweeted

He creado un observatorio para seguir la campaña del 29-N en Twitter - X: 35 cuentas de partidos y candidatos, se actualiza cada dos horas.
Se ve quién genera más engagement, impacto, etc.
Acceso: fjabrego.github.io/tb-elecci…

pc (💻, 💻) retweeted

La crisis de vivienda en España: lo que creo que puede funcionar para solucionarla... y lo que probablemente no sirva o sea directamente contraproducente. En siete minutos y medio.
Dentro video 👇
pc (💻, 💻) retweeted
El Decreto "Maricarmen" en el BOE. La desahuciaron por una reforma legal de 1994 cuando gobernaba el PSOE, pero habla de una "legislación machista y retrógrada procedente de una dictadura". Quien controla el presente controla el pasado, y quien controla el pasado controla el futuro

pc (💻, 💻) retweeted

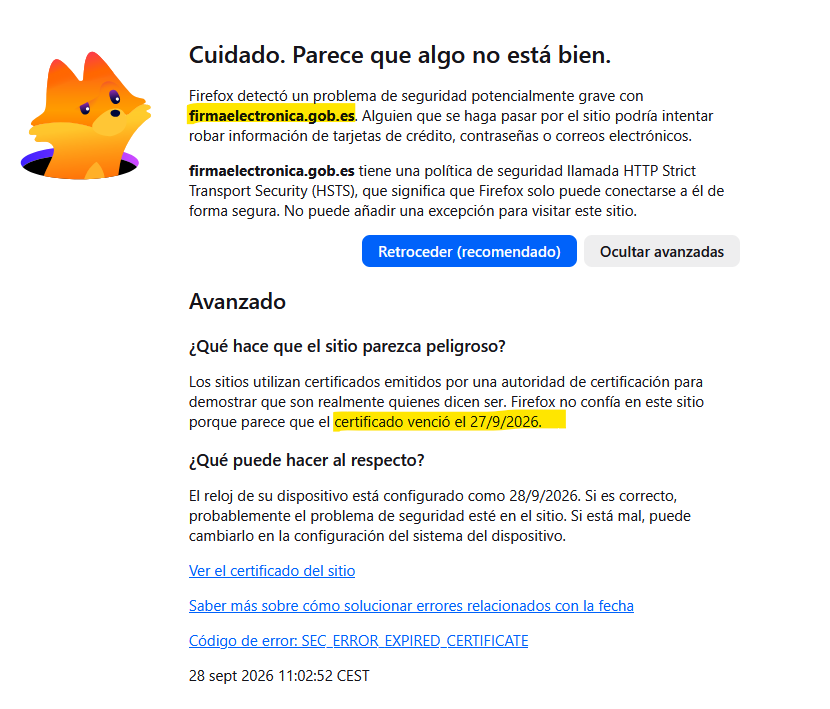
El dominio firmaelectronica.gob.es, que permite, entre otras cosas, descargar la versión oficial de Autofirma, tiene desde ayer caducado el certificado TLS.

pc (💻, 💻) retweeted
Some data we recently assembled on entrepreneurship/compute in Europe: eudata.vercel.app.
We hope that one of the useful roles that Stripe can play is in collecting and publishing empirical data pertaining to entrepreneurship and industry in Europe. There's growing appetite to get Europe on a better footing, and cross-sectional comparisons can often shine light on where opportunities lie. If you're interested in this kind of thing, we publish more at stripeeconomics.substack.com.


pc (💻, 💻) retweeted

han sido los de OpenAI
pero esta vez, en vez de Hugging Face y el benchmark de ciberseguridad el reto era sacar un billete de tren Madrid a Badajoz
el swarm de agentes de GPT 6 Astra para cumplir el reto ha decidido que lo más fácil era hackear ADIF y arreglar la web de Renfe

Un grupo criminal hackea las webs de Adif y Renfe con una IA y roba 500 Gigabytes de datos elmundo.es/economia/2026/09/…

pc (💻, 💻) retweeted

Los lerdos del Ministerio de Oscar Puente han publicado un comunicado express hecho con IA, y se les ha colado parte del chat. Mirad el último párrafo. Las 3 últimas líneas.
Probablemente los muy subnormales no tengan ni información sobre el hackeo, y han sacado esto a ciegas.


🚨 Ciberataque masivo a Renfe y Adif: la inutilidad y la corrupción de Óscar Puente y Sánchez ha expuesto más de 500 GB de datos de usuarios.
Hackers han accedido a las bases de datos de Renfe y ADIF ayudados por la IA. Si sois usuarios de Renfe, o estáis registrados en la web, en este post os cuento cómo os afecta y qué deberíais hacer ahora mismo.
Óscar Puente, el Carnicero de Adamuz, tiene que dar la cara. Y luego dimitir, por esto y todo lo demás. Seguido de Sánchez, por supuesto. Igual que dijo que él no era el responsable de soldar las vías, ahora dirá que no es informático. Pero cuando te gastas el dinero público en putas, cocaína, corrupción y enchufes, no inviertes en mantenimiento de vías y en sistemas informáticos.
Aún no han dado muchas explicaciones, y espero que las den antes del lunes, y no se vayan de finde los funcionarios y políticos responsables de esto. Renfe ya informa de que han accedido a nombres, constraseñas y correos electrónicos, y no aclaran si los DNIs o datos bancarios han sido expuestos también.
🛡️ Si tenéis cuenta en Renfe, estas son las precauciones inmediatas que os recomiendo:
1️⃣ Cuidado con cualquier mensaje que os llegue ahora de parte de Renfe, incluso si es para "protegeros del hackeo". Puede haber ahora una oleada de 'phising' para conseguir los datos que les falten.
Tienen vuestro nombre, email, tendrán plantillas y canales oficiales de Renfe. Si os llega algo estos días, desconfiad, no hagáis click. Para cambiar contraseñas, verificar datos o gestionar un supuesto reembolso, abrid vosotros la aplicación o la web. No entréis desde el enlace del mensaje.
⚠️ No os fiéis solo porque el remitente sea el de siempre. Si también han robado accesos a sus herramientas de envío (como Mailchimp), podrían escribiros desde canales auténticos. No sería un correo que imita a Renfe, sino un correo enviado utilizando su propia cuenta.
2️⃣ Si usáis la misma contraseña en otras webs, cambiadla ahora mismo, antes de acostaros.
En el hackeo han podido extraer contraseñas y los hackers venden esas bases de datos a otros cibercriminales, si tenéis la misma en Renfe que en otros servicios, cambiadlas ya. Lo ideal sería tener una distinta para cada servicio, guardada en un gestor (Passwords de Apple, 1Password, NordPass…). No la misma contraseña nueva en todas partes, y menos la misma que pongáis en Renfe (pueden seguir dentro, considerando la inutilidad de los responsables de Renfe y Adif). Activad el doble factor, especialmente en el correo: desde él pueden intentar recuperar el acceso a otras cuentas.
3️⃣ Si ya habéis caído en algo, no esperéis.
Aún no se ha reportado ningún ataque phising vinculado a este hackeo, pero si por error entregasteis una contraseña, cambiadla desde la web auténtica, también donde la reutilizabais, y cerrad las sesiones abiertas. Si accedieron a vuestro correo, revisad las reglas de reenvío: podrían estar recibiendo copias de vuestros mensajes. Si facilitasteis datos bancarios o detectáis movimientos desconocidos, contactad inmediatamente con el banco por su canal oficial.
4️⃣ Este lunes exigid información a Renfe sobre VUESTROS datos.
Podéis enviar un email a Renfe Viajeros en [email protected], con copia a [email protected]. Son sus contactos oficiales para ejercer derechos del viajero y para contactar con el delegado de protección de datos. Están obligados a contestaros qué datos vuestros se han visto afectados. Y luego podréis reclamar o denunciar en consecuencia.
El plazo general para responder al ejercicio de derechos es un mes, con posibles ampliaciones justificadas. Guardad la solicitud y la respuesta; si no la atienden, luego podréis reclamar ante la AEPD, y se arriesgan a multas y sanciones muy elevadas.
📲 Compartid estos consejos con vuestra familia y amigos que no estén en redes sociales. Podéis enviarles enlace a este post haciendo click en compartir.

pc (💻, 💻) retweeted

Para darse de alta en la Plataforma de Contratación del Sector Público hay que elegir una contraseña. La página la puntúa de 0 a 100 mientras escribes y exige llegar a 60. El cálculo son 463 líneas de JavaScript. El número que se envía al servidor es siempre cero.
En la Diputación de Ciudad Real, para usar el DNIe hay que bajarse dos .dll y copiarlas dentro de la carpeta de Firefox. Es literalmente lo que toda guía de seguridad pide no hacer jamás. La página avisa: con cada actualización, repítalo.
Del dinero que la Administración se gasta en software se publican el importe, el adjudicatario y el plazo. Del resultado no se publica nada.
Con esta idea nace desgobiernodigital.com, la primera auditoría digital del estado donde los protagonistas son las chapuzas y el código legacy. Pásate y descubre todo un universo de despropósitos.

pc (💻, 💻) retweeted

¡Otro vestigio «smart» atisbado!
Y, para sorpresa de nadie, tampoco funciona. (O yo no he sido capaz de encenderlo).
Estos tótems son parte de un proyecto de 6,7 millones de euros entre @redpuntoes y el Ayuntamiento de Santander.
¿Cómo lo «vendió» el Ministerio de Propaganda Institucional?
«[Un proyecto para] mejorar la calidad de vida del ciudadano de Santander, pero también la atención y experiencia del visitante, con la creación de un nuevo concepto de gestión del ciudadano “360 grados”».
Como país, debemos obliterar las políticas fallidas de digitalización que nos han traído hasta aquí. Son un ingente dispendio de recursos públicos que solo provocan frustración y desafección en la ciudadanía.
Pero, ¿quiénes diseñan e implementan ahora estas políticas públicas? Militantes emergidos de la cantera de los partidos políticos, asesores con puesto discrecional y funcionarios amalgamados con la vieja inercia administrativa.
Pero las políticas públicas tienen que definirlas los más preparados; los más solventes en cada ámbito de especialidad.
No podemos permitirnos seguir teniendo líderes públicos con más ideología y contactos que conocimientos y experiencia.
Las consecuencias, lamentablemente, las padecemos ya a diario: trámites digitales exasperantes, dispendios «smart» y pomposos fracasos “360 grados” que nadie pidió y que nadie echará de menos.


He encontrado otra de estas caras esculturas masáis en mi ciudad. Y parece que —oh— tampoco funciona.
👋 @redpuntoes: ¿revisáis lo que financiáis?
«Smart Citizen» se llama el proyecto.


pc (💻, 💻) retweeted
📌 Caso práctico de cómo funciona la transparencia en España:
Un ciudadano pidió en abril de 2022 el listado de asesores (nombres, titulación y retribuciones) de Moncloa en 2021.
🤷 Moncloa ni siquiera contestó. En junio de 2022 el ciudadano reclamó ante el Consejo de Transparencia.
⚖️ El Consejo resolvió en abril de 2023, 228 días después de la reclamación (saltándose su plazo legal máximo de 90 días) que el ciudadano tenía razón: pideinfo.es/resoluciones/019…
📄 Moncloa termina dando acceso pero sin cubrir toda la información que el Consejo de Transparencia instó a hacer pública y de forma deficiente.
🔁En junio de 2025, tres años después de la solicitud original, el ciudadano vuelve a presentar una solicitud de acceso porque la ejecución de la anterior fue defectuosa, alegando que
- La URL daba 404
- No adjuntaron el anexo de retribuciones
📬 Moncloa responde en agosto dando un listado de puestos disociados.
⏳ El ciudadano vuelve a reclamar el 6 de agosto al Consejo.
❌ El Consejo resuelve 182 días después, el 4 de febrero, de nuevo saltándose el plazo máximo de 90 días. Y su resolución es de inadmisión, argumentando que ya hay una decisión del Consejo a favor del solicitante y que si la Administración no la ejecuta entonces lo que tiene que hacer es ir a un Contencioso (pagando abogado y procurador) pideinfo.es/resoluciones/019…

Ha llegado bormeparserv2 👇

He publicado #bormeparserv2 v1.0.0 🚀
Es un fork modernizado de #bormeparser, el proyecto original de @_pablog Gracias a Pablo por crear la base inicial.
Ahora permite descargar/cachear PDFs del BORME, parsear a JSON, buscar por persona/empresa/cargo/acto/provincia/fecha, usar SQLite o MariaDB, e integrar Qdrant para búsquedas vectoriales.
También incluye Docker, por si quieres probarlo, así rápido.
pip install bormeparserv2
Repo:
github.com/seifreed/bormepar…
#Python #OSINT #BORME #OpenSource


pc (💻, 💻) retweeted

Hoy publico en @elmundoes una tribuna en homenaje a Jon González.
Esta semana cerró su cuenta en X. La cerró después de que un activista publicara un hilo destapando que trabajaba en una gran empresa, etiquetara a la compañía y sugiriera que aquello requería investigación interna. La idea de fondo: lo que se dice solo vale por quién lo dice.
Jon descargaba datos del INE, Eurostat y el Banco de España, montaba gráficos limpios y los publicaba a coste cero. Sin tertulia, sin grito, sin teatro. A veces incomodaba a una mitad del país, a veces a la otra. Decenas de miles de seguidores se han quedado sin ese material.
El método importa más que el caso particular. Cuando los números aprietan, el ofendido recurre a la falacia genética con una desfachatez que sería cómica si no fuera tan eficaz. No se discute el dato porque no se puede. Se desplaza la pregunta hacia el empleador del autor. La asimetría es la materia prima: yo etiqueto a tu empresa, tú te juegas el trabajo.
Mientras tanto, España atraviesa la mayor subida real de impuestos de su democracia por la progresividad en frío, el déficit contributivo de la Seguridad Social ronda el 4% del PIB, la vivienda se ha despegado del salario de los jóvenes y la productividad lleva una generación estancada. El país necesita más gente que sepa leer una serie temporal, no menos.
Cada uno de estos episodios entrena al siguiente analista joven a hacerse pequeño. Esa es la factura que pagaremos todos.
elmundo.es/opinion/2026/05/1…

pc (💻, 💻) retweeted
La pasarela Cl@ve se cae casi cada semana y el Ministerio no publica datos de operatividad.
Si no lo hacen ellos, lo hacemos nosotros: monitorizamos las caídas de las webs de la Administración Pública
👇
estado-aapp.naroh.es/status/…


pc (💻, 💻) retweeted

En cualquier banco o gran institución financiera como BBVA, si te identificas en redes como empleado, cualquier cosa que publiques puede interpretarse como una postura oficial de la institución y eso solo te puede traer muchos problemas.
Creo que lo de Jon (como la mía y muchos otros que estamos todo el día en X con los datos), es una causa personal que no preocupa enormemente por el futuro de este país y precisamente porque nos dedicamos profeisonalmente a ello tenemos las herramientas y el conocimiento para tener más consciencia que nadie.
Pero este periodista prefiere insinuar que lo oculta porque BBVA le obliga a manipular datos en favor de sus intereses financieros. Eso sí me parece bastante más cercano a la mala fe y a la falta de ética 😂
Los datos son los datos, y si piensas que la información que vierte Jon en esta red es mala o manipulada, como periodistas argumenta con el fondo y no intentes matar al mensajero!
Ojalá muchos más profesionales que conozco en instituciones pudieran participar de la conversación en redes y no lo hacen por miedo a este tipo de periodistas

Lo que no es "cuestión ideológica", sino económica, es QUIÉN LE PAGA LA NÓMINA a Jon González y por qué nunca lo cuenta.
Ha llegado el momento de un #Hilo sobre quién paga a Jon y que opinéis si os parece ético. Algo largo (25) pero quédate hasta el final
xitter.cf/Jongonzlz/status/20480…
pc (💻, 💻) retweeted
A mí hay una cosa de Autofirma que siempre me ha puesto muy nervioso.
Cuando estás firmando un documento a través de una web no ves qué estás firmando. Solo te pide seleccionar el certificado, lo firma, y ya.
Que en realidad no se esté firmando otra cosa distinta a la que te ha enseñado en el paso anterior es un acto de fe.
Hay una issue abierta desde 2019 y los desarrolladores lo justifican en que "no debe verse Autofirma como una solución integral de firma".
A mí me parece una deficiencia bastante grave.
github.com/ctt-gob-es/client…

👋 Hola, Ministerio de Transformación Digital, @mintradigital:
👋 Hola, Secretaría de Estado, @SEtelecoGob:
Autofirma es un componente esencial de la Administración Electrónica española. Millones lo utilizamos para relacionarnos con la Administración. No por placer, sino porque es ✨requisito✨.
----8<----8<----8<----8<----8<----8<----
El paquete de Autofirma que distribuís para Mac no cumple las garantías de seguridad modernas (notarización), así que el sistema dice que es malware que puede dañar el sistema y rechaza instalarla. 😃🔫
----8<----8<----8<----8<----8<----8<----
🤦 Para instalarla hay que —ojo al dato— desactivar las políticas de ciberseguridad del sistema operativo. 🤦
¡Hola, @INCIBE! Hacéis campañas fabulosas para concienciar a la ciudadanía de los riesgos de ciberseguridad, pero luego nos enjaretáis —el Estado— marrones como este. ¿Podéis hacer algo, por favor?
Respetado ministro @oscarlopeztwit:
Respetada secretaria de Estado @mariagv:
— Si hacéis software, cumplid los estándares modernos de empaquetado y distribución de software.
— Si no podéis notarizar Autofirma, modernizad la arquitectura del programa para que se pueda.
— Si no podéis modernizar Autofirma, necesitamos un Ministerio para la Transformación del Ministerio de la Transformación Digital.
Esto es lo que ve un usuario al intentar instalar Autofirma en un Mac:

pc (💻, 💻) retweeted
Ya podéis conectar Claude (o cualquier otro agente AI) con BQuant.
7 bases de datos financieras (y subiendo) conectadas a un servidor MCP accesibles por lenguaje natural en bquantfunds.info
-68K fondos y ETFs con métricas de rentabilidad, riesgo y costes.
-79K acciones con 300+ fundamentales.
-Trades del Congreso de EE.UU.
-Compras/ventas de insiders corporativos
-Carteras de 82 superinversores (Buffett, Ackman, Burry...)
-2M noticias de mercado desde 2008.
-Decisiones históricas de la Fed.
Ejecuta queries contra datos reales y devuelve tablas verificables, atacando uno de los mayores problemas de los LLM a la hora de devolver información.
▶️ "¿Qué tiene Buffett en cartera y a qué múltiplos compra cada posición?"
▶️ "Fondos de renta variable europea con Sharpe > 1, coste < 1% y rating 4+ estrellas"
▶️ "¿Qué acciones están comprando a la vez congresistas, insiders y superinversores, y qué fondos me dan exposición a esos sectores?"
▶️ "Compara Cobas Selección, Azvalor Internacional y Magallanes European — métricas lado a lado"
▶️ "Smart money comprando en sectores con noticias negativas — ¿quién está siendo contrarian?"