

Cybersecurity in the real world Infra • Cloud • Programming • Compliance • DevSecOps Sharing what I learn (and break) 🎥 VT Security on YouTube
Joined August 2014
- Tweets896
- Following48
- Followers6.6K
- Likes621





No colapsa el servidor, pero eso no lo hace inofensivo. Vulnerabilidad detectada en el asistente del punto 2: exploit simple y peligroso de explotar. #ciberseguridad #exploit #infosec
La INTELIGENCIA se está volviendo BARATA (en vivo con Lucas Uzal) xitter.cf/i/broadcasts/1vJpPNvXX…

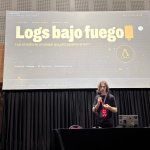
logs bajo fuego, en la bluespace de la ekoparty: leímos en vivo el rastro de un ataque con rg y tres archivos de log. tu kit ya viene instalado. valentorassa.com/charlas/eko…


armé el homelab con cloudflare tunnel en vez de abrir puertos en el router, ni el server ni las raspberry pi tienen una ip pública expuesta
Probamos GLM-V + Secret Guard: encuentra AWS Keys, tokens, contraseñas y endpoints ocultos en tu código antes de que hagas el leak en GitHub. #ciberseguridad #github #secretguard
en el lado b de la ekoparty conté por qué terminé con cinco charlas: mandé cinco propuestas pensando que iban a cortar alguna y quedaron las cinco. también por qué me siento más builder que destructor. youtube.com/watch?v=WdnIRXC9…


orquestación no siempre gana. con dos componentes a veces es más simple que se hablen directo entre ellos, sin un nodo central dirigiendo la fiesta. ¿ustedes cuándo eligen coreografía en vez de orquestador?

Un sistema operativo, visto por permisos, es una cebolla. En el centro está el ring 0, el kernel. Los anti-cheats se meten ahí para ver todo lo que hacés, y lo que mandan sale encriptado. #ciberseguridad #kernel #anticheat
en el video del jueves le pedí a mi agente que no matara procesos sin preguntarme. preguntó, eso sí: su opción a era un kill al proceso que tenía el 8080. ¿qué comando no le dejarías correr nunca a un agente sin que te pregunte?
youtu.be/HiMF5jh-YmA

ncdu te muestra qué carpeta ocupa el espacio en disco de forma interactiva, mucho más rápido que ir con du -sh en cada subcarpeta a mano

casi borro un backup bueno porque el script me decía que había una copia de más. la copia de más era el symlink latest
Le di un servicio roto a un agente de IA. Lo diagnosticó bien, pero su primera opción fue matar un proceso que no era suyo. Elegí mover el puerto. #linux #ciberseguridad


en el cacic presenté, con maría eugenia casco y santiago roatta, un segundo paper: cómo convertir un cve público con fix upstream en un aporte trazable a ubuntu universe. slides: valentorassa.com/charlas/cac…


