

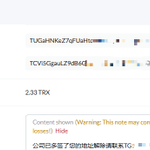


再给大家明确的指出几种常见的骗局。
第一种是涉及到能量租赁,一些不良平台会在转账或租能量的智能合约里预留后门,或者在操作界面中夹带修改权限的交易请求。
另外还会以“免费空投”或者“官方正版钱包下载”为诱饵,诱导用户安装被篡改过的假钱包,然后在钓鱼页面连接真实钱包。当用户试图领取空投或完成身份绑定时,页面会弹出一个签名请求,用户误以为只是常规验证便点了“签名”。实际上,这一签就把自己的 Active 权限直接交了出去。
TP安全科普第一期
最近收到好多朋友的邮件,波场恶意多签的案例又多了起来。不少朋友钱包里明明还有U、助记词也能正常导入,但一转账就提示“权限不足”或需要额外签名,资产其实已经失控了。
今天简单给大家科普一下这套路:
骗子通过假钱包、钓鱼空投、假客服或诱导签名,要么偷到你的助记词,要么骗你点了一笔“账户权限变更”交易。权限一被改成多签(把骗子地址加进去,或者直接替换Owner/Active权限),你就再也无法单独操作资产了。钱还显示在地址里,但控制权已经不在你手上。骗子还会故意放着不动,等你继续往里充钱,最后一次性转走。
甚至还有一些用户反馈说遇到了二次诈骗:一旦发现转不出来,马上会有人主动联系你,声称“能帮你解除多签、恢复权限”,只要交“技术费”或再转一笔。这些全是骗子,钱包被恶意多签后基本无法自行恢复,别再被二次收割。
那我们该怎么尽量避开?
1.助记词/私钥永远不截图、不云备份、不发给任何人,只从官网正规渠道下载钱包
2.签名前务必仔细看交易内容,尤其是涉及“权限管理”“Owner”“Active”“阈值”相关的操作,看不懂就果断取消
3.定期检查自己的账户权限,确认是否还是自己单独控制
4.大额资产建议放在硬件钱包,更能提升安全性
TP在波场权限变更这块做得比较用心。检测到可能涉及权限修改的操作时,会弹出明显的风险提示和多层拦截提醒,帮你多一道防线,减少手滑或误签的概率。权限管理入口也很直观,自己想正规设置多签保护资产时,能清楚看到阈值、权重和管理地址,操作起来不那么容易出错。
另外强烈建议只通过TP官网或官方渠道下载使用正版钱包,假钱包是目前导致助记词泄露、进而被恶意多签的最大源头之一。正版TP本地保存私钥,官方不会以任何形式索要你的助记词。平时也可以在钱包里直接查看权限状态,发现问题能更早发现。
多一层提示、多一个检查习惯,就能少很多损失。资产安全,自己才是第一责任人~


A new on-chain mining model has appeared — one built around circuit design. @TokenPocket_TP now supports the relevant transactions.
Users purchase basic components (like transistors), assemble them into circuits, and tape them out on-chain. The resulting circuits act as miners, with rewards distributed based on design quality and efficiency rather than raw hash power. Components are consumed or burned in the process.
@TokenPocket_TP has integrated Firsto.ai, so you can now trade these circuit miners and related tokens directly for a smoother experience.
Informational only. These are experimental projects — always DYOR.


