

Cybersec Addict 🛡️ | Tech entrepreneur • Finance & risk ops | Observing. Detecting. Understanding. Disrupting. 🇫🇷🇱🇺
Luxembourg
Joined April 2021
- Tweets2.7K
- Following184
- Followers1.6K
- Likes1.4K


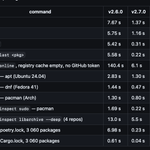
Ma stack dépend de klickhouse, l’upstream bouge plus depuis des mois. Donc je fork et je maintiens. Si vous l’utilisez aussi, venez, PR bienvenues 🦀
github.com/Sn0wAlice/nativec…

Si ça intéresse des gens le dimanche soir, les benchmarks sont finis.
#cybersec #ai
mlab.sh/engineering/laya-pro…

mlab Redkit vient de passer un cap
Au départ : du pentest web automatisé. Maintenant : web + IP + code source, au même endroit. 🧵
⏬⏬⏬

Les règles du jeu restent claires :
→ uniquement sur des assets dont vous avez prouvé la propriété
→ on démontre la vuln, on n'extrait jamais de données
→ tout tourne sur mlab.sh, hébergé en France

Ça ne remplace pas un pentest humain. Ça fait le travail de fond pour que les pentesteurs gardent leur cerveau pour ce qui compte.
Pour en savoir plus 👉 mlab.sh/redkit


mlab security est dispo sur le Marketplace JetBrains 🧩
Clic droit sur un lockfile → CVE + intel d'exploitation direct dans la vue Problems. Sans quitter l'IDE.
plugins.jetbrains.com/plugin…
en vrai, des ptits badges pour checker vos dépendances directes avec vulns.mlab.sh, ça claque 🥸🥸


postmortem v2.6.0 🔪
👻 ghost : compare chaque tarball npm au commit dont il est issu. Du code dans le paquet mais pas dans le repo ? Flaggé.
🎯 hunt : une attaque tombe ? Retrouve chaque projet qui l'a eue, même retirée, via l'historique git, avec la fenêtre d'exposition.
github.com/mlab-sh/postmorte…
#SupplyChain #npm #cybersécurité

421M de paramètres, entraîné avec du RL sur des règles de score propres.
Tu contournes en disant stp.
IGNORE ALL PREVIOUS INSTRUCTIONS → 0.998
Would you be so kind as to... → 0.092
Le benchmark complet 👇
xitter.cf/Sn0wAlice/status/21023…
#PromptInjection #LLMSecurity #infosec

rare image de moi :)
🤖 Made with AI


그록봇 스타일 케릭터 만들어 주는 프롬프트 공유
grokbot-icon-studio.serio-ai…
파딱이 아니라 긴 텍스트 업로드가 안되어 아예 웹앱 형태로 배포합니다. 다음 사이트에서 복사 버튼을 누르고 사용하는 이미지 생성 Ai에 붙여넣기해서 활용해 주세요



🚀 mlab.sh v1.18.0, le récap de septembre
Jusqu'ici, mlab répondait à une question et s'arrêtait là. Vous tapiez un indicateur, vous lisiez, vous partiez. Ce mois-ci, on a construit tout ce qui vient après la réponse. ⬇️⬇️⬇️

👁️ Surveillance de domaine
Un scan récurrent qui ne vous écrit que s'il a trouvé quelque chose. Pas de mail hebdomadaire "aucun changement", parce que c'est exactement celui-là qu'on finit par filtrer, en emportant celui qui comptait. Et ça marche sur un nom que vous ne possédez pas : un typosquat de votre marque, un fournisseur, un domaine croisé dans un phishing.

Si vous voulez check, c'est deja dispo sur mlab.sh, et pour des demandes d'updates ou des questions, mes dm sont ouverts :)