

Somos una plataforma de bug bounty enfocada al mercado español, ¡únete a nosotros!
Joined October 2024
- Tweets58
- Following37
- Followers124
- Likes6




Este año vamos a @bitupalicante con 3.000€ en premios y ganas de veros hackear en directo
Del 26 al 31 de octubre organizamos un Hacking en Vivo dentro del congreso
Del 26 al 29 competís online desde donde estéis, buscando vulnerabilidades reales en los objetivos de la competición. Cada reporte validado suma puntos y los más críticos suman más
El 30 nos vemos en BitUP. Jornada presencial con nuestro equipo acompañándoos, última oportunidad de sumar puntos y de ver cómo se valida un reporte en vivo
El 31 los tres mejores equipos suben al escenario de BitUP a recoger los premios
Equipos de 1 a 4 personas. Si no tenéis equipo, en el canal buscando-equipo de nuestro Discord podéis buscar compañeros → discord.com/invite/FBQAU9XMC…
Para participar hace falta la entrada de Bug Bounty de BitUP. Es gratis, pero sin ella no se puede competir (Salen muuy pronto, estar atentos a las redes sociales de BitUP porque vuelan)
Es para cualquiera con base de hacking ético o pentesting, desde estudiantes hasta gente que ya se dedica a esto
Saca tu entrada de Bug Bounty gratis, monta tu equipo (o ven por tu cuenta) y nos vemos en Alicante 👉 bitupalicante.com/

Del 1 al 10 de septiembre corremos la Copa Pistón. Una competición de hacking ambientada en la F1 que vuelve a Madrid 🏁
Online y en equipos de 3 a 4 personas.
Y con las fechas bien elegidas. La Copa Pistón termina el día 10 y el 11 arranca en el MADRING el Gran Premio de España, el primero en Madrid en 45 años.
Los premios siguen la misma línea.
El equipo ganador se lleva un volante compatible con PC, Logitech o similar, para cada integrante.
El segundo y el tercero, una experiencia de karts para todos sus miembros.
Aquí no ganan los más rápidos. Ganan los que mejor hackean.
Inscripciones abiertas en app.secur0.com/competitions/…
¿Sin equipo? En el canal buscando-equipo del Discord de Secur0 hay gente buscando lo mismo
discord.gg/5quf8HWJd3
Nada de esto sería posible sin el apoyo de la Agencia de Ciberseguridad de la Comunidad de Madrid Centro de Innovación DIGITALIZA MADRID Alejandro Las Heras Vazquez. Gracias por seguir apostando por la comunidad hacker.
Para promocionar esta pedazo de competición teníamos que hacer algo especial, muchas gracias Damián Alejandro Ovalle Ramos por este video tan top!!
Se acabó Hackea tu Verano 🏁
Entre todos habéis enviado 1.858 reportes a 19 empresas y proyectos. De ellos, 874 son vulnerabilidades validadas, un 2% críticas y un 10% altas.
Top 5 hackers
1º reddev 379,6 pts
2º gueco 355 pts
3º TheRedP4nther 347,9 pts
Top 3 equipos
1º ShadowMind 732,8 pts
2º La roja baila 624,3 pts
3º Neo Team Vélez 359 pts
Enhorabuena a todos, menudo nivel.
Y falta lo mejor. Del 21 al 25 de septiembre nos vamos a una villa en Tenerife a hackear programas privados con los ganadores 🏝️
Ranking completo en app.secur0.com/competitions/…

Organizamos un hackathon donde el reto es hackear startups reales ⚔️
Del 18 al 20 de septiembre nos vamos al campus de @42BarcelonaFTef para un fin de semana entero de Hacking en Vivo.
El objetivo, encontrar vulnerabilidades en los sistemas de startups reales del Parc Tecnològic de @barcelonactiva , en un entorno controlado y autorizado.
El formato es puro hackathon
Llegas el viernes por la tarde, montas equipo y empieza la caza.
Sábado, jornada completa de hacking con nuestro equipo de pentesters validando cada vulnerabilidad en tiempo real.
Domingo, cierre de entregas, cada equipo presenta sus hallazgos y los mejores se llevan los premios.
Habrá comida durante todo el evento y certificado de participación para todos.
Da igual tu nivel. Si estás empezando, vas a ver cómo trabaja un equipo profesional de pentesting de principio a fin. Y si ya tienes experiencia, es tu momento de demostrarla en un entorno real.
Las plazas son limitadas, así que no lo dejes para el final.
Inscripción al evento: eventbrite.com/e/hacking-en-…

Secur0 retweeted

🚨 ¡Últimas 10 plazas para el taller de pentesting!
Calentamos motores para la vuelta de vacaciones: pasa de la sospecha a la vulnerabilidad explotable de forma 100% práctica con @Secur00.
📍CIAN (Málaga)
📅 17 de septiembre 17h
Aforo de 35 personas. ¡Reserva la tuya! forms.gle/8NZbUp7brBPAR2hj8
@AgenciaDigAnd #CiberseguridadAND

ALT 🚨 ¡Últimas 10 plazas para el taller de pentesting! Calentamos motores para la vuelta tras las vacaciones: pasa de la sospecha a la vulnerabilidad explotable de forma 100% práctica con @Secur00. 📍CIAN (Málaga) 📅 17 de septiembre 17h Aforo de 35 personas. ¡Reserva la tuya! https://forms.gle/8NZbUp7brBPAR2hj8 @AgenciaDigAnd #CiberseguridadAND
¿Qué hace realmente un pentester durante lo que dura una auditoría?
El jueves 17 de septiembre lo vamos a comprimir en 3 horas de taller práctico, junto al Centro de Ciberseguridad de Andalucía (@CentroCiberAND).
Cristian Fernández Cornejo y Darío Rivas Quero recorrerán en directo una auditoría de caja gris completa sobre una conocida plataforma de ciberseguridad.
Desde el primer paquete de reconocimiento hasta la explotación de vulnerabilidades reales.
Y no es una charla teórica.
Al final, cada participante toma el control y explota las vulnerabilidades por su cuenta.
Saldrás sabiendo
- Cómo se estructura y planifica una auditoría de caja gris, con el alcance y los tiempos reales de un pentester
- Qué se busca en la fase de reconocimiento y enumeración, y con qué herramientas
- Cómo pasar de "esto parece raro" a una vulnerabilidad confirmada y explotable
- Cómo interceptar, manipular y automatizar peticiones con Burp Suite
- Cómo documentar y reportar un hallazgo con impacto real
Es de nivel iniciación e intermedio, así que si estás dando tus primeros pasos en ciberseguridad ofensiva, este taller es para ti.
Jueves 17 de septiembre, de 17.00 a 20.00, en el CIAN, Málaga.
Es gratis y hay muy pocas plazas, así que se va a llenar seguro.
Reserva la tuya aquí:docs.google.com/forms/d/e/1F…

La Fórmula 1 vuelve a Madrid 45 años después. Y en Secur0 no nos íbamos a quedar mirando 🏁
Del 11 al 13 de septiembre la ciudad estrena el MADRING con el Gran Premio de España
Y nosotros calentamos motores a nuestra manera. Del 1 al 10 de septiembre se corre la Copa Pistón, nuestra competición de hacking por equipos.
Online y en equipos de 3 a 4 personas.
Aquí no ganan los monoplazas más rápidos, ganan los equipos que mejor hackean.
Y los premios también van de motor.
El equipo ganador se lleva un volante compatible con PC, Logitech o similar, para cada integrante.
El segundo y el tercero, una experiencia de karts para todos sus miembros.
Monta tu equipo y sal a pista
app.secur0.com/competitions/…
¿Que aún no tienes equipo? En el canal buscando-equipo de nuestro Discord encuentras uno seguro
discord.gg/FBQAU9XMCM

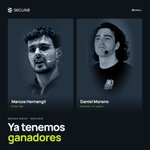
Ya tenemos ganadores de las 2 becas OSCP.
Deciros que ha sido muy difícil llegar hasta aquí.
Hemos revisado cientos de vídeos y la acogida ha sido brutal, muchísimo mejor de lo que esperábamos. Gracias de corazón a todos los que os presentasteis y le dedicasteis tiempo y ganas.
Elegir solo a 2 ha sido de lo más complicado que hemos hecho, porque el nivel y la ilusión que vimos en los vídeos fue enorme.
Dicho esto, os presento a los dos afortunados.
Marcos Hernangil, ingeniero de ciberseguridad y software formado en 42 Madrid y actualmente Data Security Engineer en Airbus Defence & Space. Combina una base técnica sólida en sistemas, redes y desarrollo con una fuerte vocación divulgadora, comparte su aprendizaje en YouTube e Instagram, compite en CTFs y dando ponencias.
Daniel Moreno (eldeim), un enamorado de la ciberseguridad, especialmente del hacking/pentesting. La ciberseguridad le acompaña desde la infancia y ahora solo piensa en tres cosas: hacking, hacking y smash burgers con pepinillos. Trabaja como pentester y esta decidido a cumplir sus objetivos personales y sus sueños. No tiene límite.
Enhorabuena a los dos, os lo vais a pasar en grande estos 6 meses.
Y una última cosa para todos los que participasteis. El esfuerzo que le pusisteis no va a caer en saco roto, así que estad atentos al correo estos días porque tenemos una sorpresa para vosotros.

Quedan 5 días para que termine el sorteo de dos becas OSCP completas.
La OSCP es una de las certificaciones más demandadas en ciberseguridad ofensiva y en Secur0 vamos a regalar dos, en celebración de nuestro acuerdo como Learning Partner de OffSec.
Si todavía no estás participando, estás a tiempo.
Tienes toda la información para participar aquí
secur0.com/es/beca-oscp
Y únete a nuestro Discord para no perderte ni una de las oportunidades que lanzamos para la comunidad
discord.com/invite/FBQAU9XMC…

Ayer tuvimos la oportunidad de poder aparecer en Antena3 hablando sobre phishing y sobre estafas informáticas
Y aunque en Secur0 nos dedicamos al hacking ético para empresas, nunca está de más compartir conocimientos más básicos como los de ayer.
El caso era una estafa por SMS spoofing. Suplantaban al Banco Santander para avisarte de una supuesta orden de pago de 12.900 euros y te pedían llamar a un número para tener más información.
La típica estafa bancaria de manual que muchos del sector estamos acostumbrados a ver.
Pero cuando no lo estás, te pilla despistado, y si encima lo ves aparecer en el historial normal de tu banco, hay mucha gente que pica.
Por eso, aprovechando la breve aparición, quería dejar una idea muy sencilla. Siempre hay que dudar del remitente.
Que un mensaje, una llamada o un SMS parezca de tu banco no significa que lo sea. Ante la duda, cuelga y llama tú al número oficial.
Y no quiero olvidarme de dar las gracias a Rebeca Mato y Chema Nieto por acompañarme ayer.
#hacker #ciberseguridad
Os debemos una corrección y preferimos contarla de frente. Repasando a fondo los reportes del Bug Summit nos dimos cuenta de que algunos que eran válidos se nos colaron como duplicados, y al revisarlo bien vimos que s3ntinl tendría que haber estado en segunda posición.El fallo fue nuestro. Revisar en directo y a contrarreloj es lo que tiene, pero el error lo cometimos nosotros y nos toca arreglarlo lo más justo posible.
Para ello hemos aplicado las siguientes medidas:
— s3ntinl sube a segundo, donde le tocaba, y le pagamos sus 1.250 €.
— Esto no le quita nada a nadie. b0fill3 sigue en su segundo puesto y con su premio, igual que el resto del top 5.
— No repartimos el mismo dinero de otra forma. Ponemos 1.250 € más de nuestro bolsillo. Lo que iban a ser 5.000 € en premios pasan a ser 6.250 €, y lo asumimos sin problema porque el error es nuestro.
Para la próxima ya nos lo llevamos aprendido:
— Abriremos una ventana de apelación de 48 horas cuando publiquemos resultados, por si nos volvemos a equivocar.
— Cada reporte lo van a revisar dos personas de triaje en lugar de una.
Nuestra idea siempre es la misma, ser justos con los hackers y no esconder los fallos aunque nos cuesten dinero. Preferimos eso a dejar un resultado mal.

Dos plataformas. Un evento. Una comunidad.
Nos hace mucha ilusión anunciar que Secur0, la plataforma de bug bounty, será patrocinador oficial de CyberFightClub, que se celebrará del 8 al 10 de julio en Melilla.
Como parte de este compromiso con la comunidad, Secur0 aportará 2.500 € en premios para los participantes del evento.
Además, el evento contará con el apoyo de Grayback, uniendo esfuerzos para seguir impulsando el bug bounty y la investigación en ciberseguridad.
Un evento. Dos plataformas. Una comunidad.
app.secur0.com/competitions/…
Nos vemos en #CyberFightClub.
#CyberSecurity #BugBounty #CyberFightClub #Melilla #Secur0 #Grayback #Hackers #SecurityResearch #InfoSec
🏆 Ya tenemos a los ganadores del Bug Summit
5.000€ en premios y 48 vulnerabilidades reales encontradas en directo. Varias acabarán siendo CVEs que asignaremos en Secur0.
🥇 Antonio Rivera (@ariverapoblet ) — 2.000€
🥈 Alejandro Bofill (b0fill3) — 1.250€
🥉 Robert Mihaila (RM_00) — 900€
4️⃣ Jerónimo Vicente (akuno) — 550€
5️⃣ Javier Rieiro (PyUs3r) — 300€
Mención especial para Antonio, primero con 13 reportes válidos y 92.3 de CVSS acumulado. Brutal.
Gracias a todos por participar en una competición más.
¿Te lo perdiste? La siguiente empieza el 4 de julio 👇
app.secur0.com/competitions/…

El pasado sábado, durante el Bug Summit, tuvimos la oportunidad de sentarnos a hablar con tres miembros de la Selección Española de Bug Bounty:
Jorge Cerezo
Alexandro Bindreiter
Ángel Montés Gabaldón
Lo que empezó como una conversación sobre hacking acabó convirtiéndose en una charla muy interesante sobre lo que supone representar a España en un Mundial de Bug Bounty.
También nos contaron cómo funciona realmente la competición desde dentro, cómo se seleccionan los integrantes del equipo y qué papel juega la colaboración entre hackers cuando compites contra algunos de los mejores investigadores de seguridad del mundo.
Muchas veces vemos los resultados, las clasificaciones o los hallazgos, pero pocas veces conocemos las historias, el trabajo y las personas que hay detrás.
Si te interesa la ciberseguridad, el Bug Bounty o simplemente quieres descubrir cómo se vive un Mundial de Hacking desde dentro, creo que te va a gustar esta entrevista.
🎥 Ya disponible en el canal de YouTube de Secur0:
lnkd.in/em7Zh82G
Gracias a Jorge, Alexandro y Angel por compartir su experiencia y por representar a España en una competición de este nivel.

Último ponente confirmado para mañana: Xoán Otero 🐛
Cierra el cartel del Bug Summit con una charla que va de algo que todos hemos sufrido: cómo reportar un bug y vivir para contarlo.
Suena a broma, pero cualquiera que haya intentado reportar una vulnerabilidad sabe que de broma tiene poco.
Encuentras el fallo y ahí empieza lo difícil.
¿A quién avisas? ¿Qué convierte tu hallazgo en una vulnerabilidad con CVE? ¿Quién lo valida y por qué tarda tanto?
Xoán, pentester y triager en Secur0, se mete justo en ese barro.
Va a contar cómo de roto está hoy el sistema, qué pintan INCIBE y ENISA en todo esto, y cómo va a funcionar nuestro CNA ahora que somos CVE Numbering Authority.
𝗦𝗶 𝗮𝗹𝗴𝘂𝗻𝗮 𝘃𝗲𝘇 𝗵𝗮𝘀 𝗲𝗻𝗰𝗼𝗻𝘁𝗿𝗮𝗱𝗼 𝘂𝗻 𝗯𝘂𝗴 𝘆 𝗻𝗼 𝗵𝗮𝘀 𝘀𝗮𝗯𝗶𝗱𝗼 𝗾𝘂𝗲́ 𝗵𝗮𝗰𝗲𝗿 𝗰𝗼𝗻 𝗲́𝗹, esta charla es para ti.
Es mañana sábado 20 de junio, de 16:00 a 16:30, en La Nave (Madrid), dentro de la Feria de Empleo de Ciberseguridad + Bug Summit.
Te dejo toda la info aquí 👇
secur0.com/es/feria-de-emple…

Sentamos a un hacker frente a dos CISOs en la misma mesa 🍿
Hacker vs CISOs: ofensiva, bug bounty y divulgación responsable. Sin postureo.
Uno piensa en el impacto. El otro, en el riesgo y la reputación. Ahí está lo interesante.
🔴 Cristian Fernández (Copo)
🛡️ Nacho García Egea (Global CISO de Gigas)
🔵 Jesús Valverde (CISO de MR Informática)
