
IT security engineer. Deputy head of @CERT_Polska, co-founder of @p4_team. Opinions are my own.
Joined November 2012
- Tweets933
- Following294
- Followers1.4K
- Likes1.2K


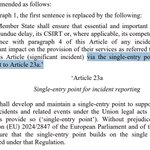




Komisja Europejska proponuje w rozporządzeniu Digital Omnibus centralny mechanizm zgłaszania incydentów z NIS2/DORA/GDPR. Nie mam na ten moment przekonania, że KE powinna mieć dostęp do treści najpoważniejszych zgłoszeń incydentów z krajów członkowskich.
ec.europa.eu/commission/pres…

Przy researchu związanym z EntrySign (czyli prawdopodobnym zwycięzcy w którejś z kategorii ;)) swój udział miał Adam Krasuski @akrasuski1! :)


Kto w finale Wimbledonu wygrywa ze szczególnym okrucieństwem podlega karze jedzenia makaronu z truskawkami i tiramisu.
Zaraz po państwowym e-dzienniku powinniśmy stworzyć nowoczesny system Biuletynu Informacji Publicznej. Obecnie wiele podmiotów zobowiązanych do ich prowadzenia korzysta z przestarzałych systemów, w których pełno podatności bezpieczeństwa, często porzuconych przez ich dostawców.

Minister @barbaraanowacka w @tvn24plus zapowiada, że myśli nad państwowym e-dziennikiem i że spotka się w tej sprawie z @KGawkowski.
Moje źródła mówią natomiast, że Centralny Ośrodek Informatyki od co najmniej ROKU deklaruje że jest w stanie zrobić takie rozwiązania. W styczniu w COI była gotowość do tego, by już we wrześniu postawić e-dziennik dla testowych szkół.
Treści na nadal wspierane systemy BIP zmigrować nie jest łatwo, a informacje zgodnie z prawem muszą być dostępne (a czasem treści historyczne giną razem z systemem). Niby istnieje centralny SSDIP, ale to system z poprzedniej epoki i toporny, z którego podmioty nie chcą korzystać.
Rev retweeted

⏰ 3... 2... 1... START!
❗ Właśnie rozpoczęły się kwalifikacje krajowe do ECSC ❗
⏳ Od teraz macie 48 godzin na rozwiązanie zadań, które przygotowaliśmy:
🔗 hack.cert.pl/
📜 Regulamin, zasady i trochę wskazówek również znajdziecie na powyższej stronie. Próbujcie swoich sił, razem zbudujemy silną reprezentację na europejskie finały!
🍀 Powodzenia! 🤞

Rev retweeted
Poznajcie pana Damiana Bessa, który w październiku 2023 pełnił w Ministerstwie Sprawiedliwości funkcję Zastępcy Dyrektora Biura Komunikacji i Promocji. Pan Bess z upoważnienia sami-wiecie-kogo podpisał decyzję o odmowie udostępnienia kodu źródłowego SLPS. Wątek👇🧵

😩Wykorzystywanie płatnych reklam na platformach Mety i Google'a do dokonywania oszustw to coraz większy problem. Te chętnie biorą od oszustów pieniądze, ale nie chcą wziąć odpowiedzialności. Algorytmy automatycznej moderacji są łatwo omijane. Czy DSA coś zmieni? Mam wątpliwości.

🚨 Uwaga na fałszywe reklamy na dużych platformach internetowych!
Oszuści nadal skutecznie omijają mechanizmy weryfikacji, a platformy mają problem z ich powstrzymaniem.
Jakie są rodzaje oszustw i dlaczego te mechanizmy zawodzą? 🤔
🔍➡️ cert.pl/posts/2024/11/Oszust…

Rev retweeted
🚨 Uwaga na fałszywe reklamy na dużych platformach internetowych!
Oszuści nadal skutecznie omijają mechanizmy weryfikacji, a platformy mają problem z ich powstrzymaniem.
Jakie są rodzaje oszustw i dlaczego te mechanizmy zawodzą? 🤔
🔍➡️ cert.pl/posts/2024/11/Oszust…
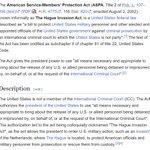
🧐Ciekawostka: USA tuż po atakach z 11 września 2001 r., w obawie przed tym, że MTK będzie oskarżać amerykańskich żołnierzy o zbrodnie wojenne, przyjęły ustawę dającą Prezydentowi prawo zbrojnego odbicia z rąk MTK swoich i sojuszniczych żołnierzy, włącznie z inwazją na Holandię.


Rev retweeted

Czy można pisać o cyber tak, żebyśmy nie mieli się do czego przyczepić? No można. Na co dzień robi to Iwona, z którą rozmawiać o tym będziemy już w niedzielę o 21. Zapraszamy!
zaufanatrzeciastrona.pl/post…

Rev retweeted
🚨💻Jutrzejszy dzień bezpiecznego komputera to tylko pretekst. Poznajcie (i stosujcie) nasze rady dotyczące cyberbezpieczeństwa:
1️⃣ Oddzielaj urządzenia służbowe od prywatnych np. nie loguj się na laptopie prywatnym do służbowej skrzynki i nie dawaj dzieciom służbowego laptopa 💻.
2️⃣ Nie odkładaj aktualizacji systemu operacyjnego w telefonie i komputerze 🔄. Jeżeli telefon przestał otrzymywać aktualizacje, poważnie rozważ jego zmianę.
3️⃣ Używaj uwierzytelniania dwuskładnikowego, gdzie jest to możliwe, w szczególności na koncie poczty elektronicznej i kontach społecznościowych 🔐.
4️⃣ Twórz długie hasła, powyżej 14 znaków. Najłatwiej zrobisz to tworząc frazy złożone z 5 słów. Używaj menedżerów haseł (te darmowe udostępniane w przeglądarce i telefonie są w porządku) 🔑.
5️⃣ Nie używaj tego samego hasła w wielu usługach. Hasło zmień wtedy, gdy jest podejrzenie, że ktoś je poznał.
6️⃣ Weryfikuj domenę, na której wpisujesz wrażliwe dane, np. login i hasło czy dane płatności ✅. Domena to wytłuszczona nazwa w pasku adresu, zawierająca się pomiędzy https:// a pierwszym kolejnym znakiem /.
7️⃣ Ignoruj wszystkie prośby o podanie wrażliwych danych, w szczególności gdy: nie spodziewasz się wiadomości, wymaga ona natychmiastowej reakcji (np. pod groźbą blokady konta), uruchomienia programu lub otwarcia załącznika innego niż plik PDF. Zweryfikuj prośbę innym kanałem komunikacji 📧.
8️⃣ Jeżeli strona internetowa lub reklama, np. przypominająca wywiad z celebrytą, oferuje inwestycje w kryptowaluty lub spółki państwowe z bardzo wysokimi odsetkami, jest to najprawdopodobniej oszustwo 🚫.
9️⃣ W przypadku telefonu od konsultanta banku, policjanta lub innego urzędnika, mówiącego o konieczności weryfikacji podejrzanego przelewu lub wypłaty z konta pod groźbą utraty środków, przerwij połączenie i sam zadzwoń na numer swojego banku ☎️.
1️⃣0️⃣ Zadbaj o kopie bezpieczeństwa swoich najważniejszych danych 💾.
Pamiętaj, że wszelkie podejrzane wiadomości SMS możesz przekazać do weryfikacji na nr 8080, a wszelkie inne zgłosić na stronie incydent.cert.pl albo za pomocą aplikacji mObywatel w usłudze Bezpiecznie w sieci. Włącz tam powiadomienia o aktualnych zagrożeniach w internecie 🔔. A nasze rady podajcie dalej!
Rev retweeted
Gościem Rozmowy Kontrolowanej jest badacz bezpieczeństwa, Adam @BonusPlay3 Kliś
zaufanatrzeciastrona.pl/post…
Adam to nie tylko badacz, ale także gracz w CTFy (p4 team i Poland Can Into Space) i robi dużo ciekawych rzeczy w życiu. Zapraszamy już o 21!

Hej @CyberDefence24 @BochynskaNikola, chciałem wyszukać waszą stronę i ktoś się pod was chyba podszywa :(.

Rev retweeted
‼️Uwaga. Podatność w usłudze serwera wydruku CUPS w systemach Linux, *BSD, macOS pozwala na zdalne przejęcie kontroli nad urządzeniem! Rekomendujemy niezwłoczne zablokowanie dostępu sieciowego na port UDP 631 lub wyłączenie usługi cups-browsed.
CVE-2024-47176,47076,47175,47177

Attacking UNIX Systems via CUPS, Part I
evilsocket.net/2024/09/26/At…


PSA: Sukces tych DDoS-ów nie jest mierzony tym, przez ile minut nie była dostępna strona warszawskiego metra, ale ile mediów w kraju napisze o tym artykuł wklejając screenshoty z rosyjską propagandą z Telegrama.

Rosjanie po raz kolejny prowadzą ataki DDoS na Polskę. Tym razem powodem ma być "zapomnienie o Wołyniu" i "podlizywanie się" Ukraińcom 🧐
Sprawę opisuje @oskarklimczuk
cyberdefence24.pl/cyberbezpi…
