

Error 404 The bug you’re looking for cannot be found, please try again later .
Joined January 2009
- Tweets4.8K
- Following385
- Followers5K
- Likes3.6K




Mohnad Alshobaily retweeted

رَبِّ اجْعَلْ هَٰذَا الْبَلَدَ آمِنًا
اللهم من أرادنا أو أراد بلادنا بسوء اللهم فأشغله في نفسه ورد كيده في نحره واجعل تدبيره تدميراً عليه .


الثغرات بدت تدخل في الأسهم، احلى Business logic finding

لا حول ولا قوة إلا بالله!
مشروع Zcash اكتشفوا فيه ثغرة تسمح بسك عدد غير محدود من عملة ZEC بدون أي إمكانية لاكتشاف الاختراق ولا العملات المزوّرة!
الثغرة اكتشفها باحث أمني بمساعدة الذكاء الاصطناعي (نموذج Opus 4.8).
حتى الآن لا توجد إمكانية لمعرفة لو الثغرة تم استغلالها قبل اكتشافها، ولا هل تم سك عملات $ZEC جديدة باستغلال الثغرة.
الفريق بيحاول ينشر تحديث للتأكد من سبلاي العملة لمعرفة هل تم استغلال الثغرة قبل اكتشافها ولا لا.
طبعا العملة هبطت 30% على الخبر.

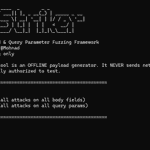
أداة ParamStriker تستحق التجربه وننتظر ارائكم فيها
بس عطها Raw json واستمتع بالنتايج

🚨 Releasing ParamStriker — JSON PDO SQLi, IDOR & auth-bypass API Exploit Framework:
- PDO Sql (Node mysql/mysql2 object injection)
- Classic + blind boolean SQLi (char-by-char)
- Mass IDOR
- Auth bypass: login, 2FA, JWT, token reset
github.com/mmohnad/ParamStri…

🚨 Releasing ParamStriker — JSON PDO SQLi, IDOR & auth-bypass API Exploit Framework:
- PDO Sql (Node mysql/mysql2 object injection)
- Classic + blind boolean SQLi (char-by-char)
- Mass IDOR
- Auth bypass: login, 2FA, JWT, token reset
github.com/mmohnad/ParamStri…
RSAF 🔥💀

في ظل التصعيد الإقليمي ومحاولات إيران استهداف دول الخليج بالصواريخ والمسيرات، يبرز دور القوات الجوية الملكية السعودية كأحد أهم أعمدة الردع والاستقرار في المنطقة.
القوات الجوية السعودية اليوم ليست مجرد سلاح
دفاعي، بل منظومة متكاملة من قدرات اعتراض
متقدمة و إنذار مبكر ومراقبة جوية عالية الدقة
وجاهزية تشغيلية على مدار الساعة وخبرة ميدانية
تراكمت من اعتراض مئات الصواريخ والمسيرات
خلال السنوات الماضية.
المملكة لم تكتسب خبرتها نظريًا… بل عمليًا.
منذ سنوات، والدفاعات الجوية السعودية تتعامل
مع تهديدات حقيقية، ما منحها تفوقًا في سرعة
الاستجابة ودقة الاعتراض.
لذا لا تختبر صبر السعودية يا صغير 🇸🇦

Mohnad Alshobaily retweeted

نهنئكم بشهر رمضان المبارك، ونسأل الله تعالى أن يبارك لنا ولكم وللمسلمين في هذا الشهر الفضيل، وأن يتقبل منا ومنكم صالح الأعمال، وأن يديم على بلادنا الأمن والرخاء.
Even @X chat is not secured some attackers has already bypassed your x chat client side crypto encryption and extracted the encrypted X messaging protocol.

WhatsApp is not secure. Even Signal is questionable.
Use 𝕏 Chat.
Readers added context they thought people might want to know
Misleading – X Chat offers e2e encryption but lacks forward secrecy: key compromise exposes all past messages. Private keys are controlled by X, protected only by a 4-digit PIN. Metadata is collected. Signal provides forward secrecy, device-only keys, and minimal metadata.
help.x.com/en/using-x/abo…
github.com/trailofbits/pu…
وانا اتصفح في تقارير هاكرون المنشورة لقيت تقرير عن ثغرة في منصة @X تويتر سابقا
عن باحث قدر يكتشف ثغرة في تويتر وقتها تسمح له انه يشوف اي تغريدة برايفت للمجتمعات 🔒
المضحك في الموضوع اني قد وصلت لنفس الاندبوينت

وسويت زي ما سوى بانه يسوي لايك لتغريدة برايفت بس مافكرت اصعد الخطورة زي ما سوى بانها يطلب الارشيف ل حسابه ومن الارشيف تسربت التغريدة البرايفت .
تقرير ممتع يستحق القراءة ونستفيد منه انك اذا جمعت التفاصيل الصغيرة راح تطلع ب شي كبير
hackerone.com/reports/169430…

في آخر تسريب ل تريلر قراند 6 فيه اتاكر قدر يشتري حساب ادمن في اليوتيوب من الدارك ويب وبعدها قدر يسرب التريلر كامل قبل ما ينزل وبعدها تكتمو على الموضوع والى الان مافيه اخبار عن الشخص الي سرب التريلر


ميب اول مره تصير الانستقرام من زمان وفيه ثغرات كثيرة تسرب معلومات المستخدمين والي يبي يشوف احدثها يدخل حسابهم في هاكرون ويشوف تقارير الباحثين


Mohnad Alshobaily retweeted

كيف قدرنا نكتشف ثغرة؟
🔴Chaining Fortinet WAF Bypass and Microservice Architecture Exploitation to Compromise 6+ Internal Domains
With @Mohnad @stuipds
مساكم الله بالخير جميعا , مقالة اليوم عن استغلال عدة ثغرات وصلنا من خلاله بتحكم كامل على احد اكبر الشركات
- بيانات +40 ألف موظف وشركات متعاقدة (بكامل التفاصيل)
- فصل أي موظف وإغلاق بصمة الوجه وبطاقات الدخول للفروع
- Fortinet WAF bypass through path Confusion
- Microservice Compromise Lateral Movement to 10+ Internal Domains
# البداية
في بداية فحصنا طلعنا عدة ثغرات، وبعد وقت من الفحص صادفنا Error
والواضح من الخطأ إنه قاعد يستقبل الـ username كبراميتر ويحطه بالـ URL path الى Internal domain
فالي قاعد يصير إنه يستقبل المدخل من المستخدم،
والـ front-end API يرسل طلب
والـ back-end API يأخذ القيمة ويحطه بالمسار، ومن خلاله يرجّع معلومات المستخدم.
وبديهي أول سؤال بيجي ببالك هل ممكن نشوف معلومات شخص آخر؟
والإجابة ايه بمجرد ما نسوي path traversal راح نتخطى عملية التحقق الي تكون من ال front-end API ونجيب معلومات أي مستخدم بشكل كامل
لكن هذا ما يهمنا، كان هدفنا الأساسي إننا نوصل إلى Internal domain
وبعد عدة محاولات، توصلنا إلى إننا نوصل إلى مسار داخلي ويحتوي على Swagger Documentation تحتوي على مسارات لأكثر من عملية.
ومن خلال المسارات اللي وصلنا لها، قدرنا نطلع ثغرات حرجة وكثيرة جدًا، مثل ما راح نستعرض لكم الحين (;


