

元営業マン、エンジニア出身の10年目の経営者、IT業界は18年目。 「売れないのは適切に売ってないから」をテーマに今期は営業をガチります。みんなの力でIT業界の売上を1,700億底上げするのが個人目標です。売上をアップさせたかったらまずはご相談ください。
浅草
Joined May 2016
- Tweets42.3K
- Following1.3K
- Followers6.2K
- Likes40.3K





あれっくす@売上と集客の鬼 retweeted
年収10億円くらい出さないと、ここのメンバーはセキュリティ会社やったほうが儲かる。
国民栄誉賞出しても釣れない。
構造的に限界がある気がする。

経産省「ホワイトハッカー」のチーム立ち上げへ
news.web.nhk/newsweb/na/nd-2… #nhk_news


あれっくす@売上と集客の鬼 retweeted

あまり話題になってないけど
Next.jsで重大セキュリティ問題でてます
ログイン不要で、外部からサーバー上の任意のコードを実行される(=乗っ取られる)脆弱性が2件見つかりました
① キャッシュ機能(use cache)
キャッシュした関数の返り値の扱いに穴があり、攻撃に悪用される。回避策なし
② Server Actions
細工したリクエストでCPUを使い切らされ、サービスが止まる可能性あり
早めに更新しましょう
nextjs.org/blog/nextjs-secur…
あれっくす@売上と集客の鬼 retweeted

ここ2ヶ月で100人以上、
フリーランスや1人社長と面談したけど
AIの煽りを喰らって1番しんどそうなのは
間違いなくエンジニアですね。
マーケ系とか動画編集とかは、元気そうに伸ばしている人が多く
とにかくエンジニアだけが苦しそう。
「事業理解ができて
経営者の人脈が豊富」
みたいな人じゃないと苦しそう。
準委任契約があと3ヶ月で終わります、みたいな人とか、
地獄へのカウントダウンみたいになってて不憫でならなかった。
アドバイスを求められても
「外出て、周辺領域でメシ食ってる友達作れ」
「経営者のPCにAIをセットアップしまくれ」
みたいな事しか言えんかったなぁ、、。
自分の周りのうまくいってるエンジニア達は
みんなとにかくビジネスの話が好きで
発注側の意図を汲み取ってくれそうな為
遊んでるだけで自然と仕事の相談が集まっているイメージです。
あれっくす@売上と集客の鬼 retweeted

角度をラジアンで表すのをやめ、「1回転=1」で表せば、コードからπを消せる。しかも速く、正確になる――という提案。
記事でCasey Muratoriが推すのは、角度を turn(回転) で扱う方法だ。0.25 turn=90度、0.5=180度、1=360度となる。ゲームなどでは、もともと0〜1の周期値を sin に渡すためだけに 2π を掛けるコードがよくある。しかし高速な三角関数の内部では、計算しやすい範囲へ変換するため、結局πで割るような処理が行われる。つまり「ラジアンに変換して、すぐ別の表現へ戻す」という余計な往復が発生している。
turnをそのまま受け取る三角関数を用意すれば、この変換を省ける。さらに浮動小数点では、π/2のような値は厳密に表現できない一方、0.25、0.5、0.75は2進数で正確に表現できる。つまりturnは、典型的な角度についてコードが読みやすいだけでなく、計算量と数値精度でも有利だという。
重要なのは、これは単なる「度 vs ラジアン」の好みの話ではないことだ。プログラマーがラジアンを当然の前提としているのは、数学教育や標準ライブラリのAPIがそうなっているからにすぎない。円を0〜1でパラメータ化するturnも正当な数学的表現であり、三角関数そのものがラジアンを要求しているわけではない。
しかも発想自体はすでに実用化されている。たとえばCUDAには、入力 x に対して sin(πx) などを計算する sincospi があり、これは実質的に「半回転」を単位にしたAPIだ。既存ライブラリでも似た最適化が存在することから、著者は「πをtau(2π)に置き換えるより、そもそもπをコードから追い出した方がいい」と主張している。
computerenhance.com/p/turns-…

あれっくす@売上と集客の鬼 retweeted

今週はお休みされている方が多そうですが、来週水曜の8/19はHRCの中沢さんをゲストに招いたECマーケター交流会です。
まだまだ空きはありますので参加お待ちしています。
再来週に迫ってきたアフィリエイト交流会は早割チケットの期間が終わりましたが、この日Kobushiに来ていただいた方限定の割引クーポン出す予定です。アフィリエイト交流会参加予定でチケット申込がまだの方も是非来てください。
あれっくす@売上と集客の鬼 retweeted

確実にエンジニアの単価がインフレしている。
数ヶ月で数百万上がってる気がする。
エージェントを使いこなすことでプロジェクトの成功確率がグンと上がったのでアクセル踏みやすくなってる。

あれっくす@売上と集客の鬼 retweeted

マッチングアプリ「with」を生んだイグニスと関連会社が破産。実は2週間前から噂は聞いていたが、負債総額297億円、創業者の銭錕さんも自己破産とのことで、想像以上に規模が大きい。
恐らくイグニスでの上場益や、withをベインキャピタルに売却した際の譲渡益も、すべて吹き飛んだ模様だ。
債権者がいる話なので軽々しく肯定はできないが、同じ経営者として、ここまでフルベットして事業ができる性格は羨ましいし、尊敬する。きっと何年か後には、また復活するだろう。

サービス終了した「Link!Like!ラブライブ!」開発元が破産 負債103億円超 東京商工リサーチ
itmedia.co.jp/news/article/2…

あれっくす@売上と集客の鬼 retweeted

少々物騒なタイトルでぶろぐった
「警告:IT業界の変化を見据えて備えよう」
zatsumemo.dev/blog/warning-p…


あれっくす@売上と集客の鬼 retweeted
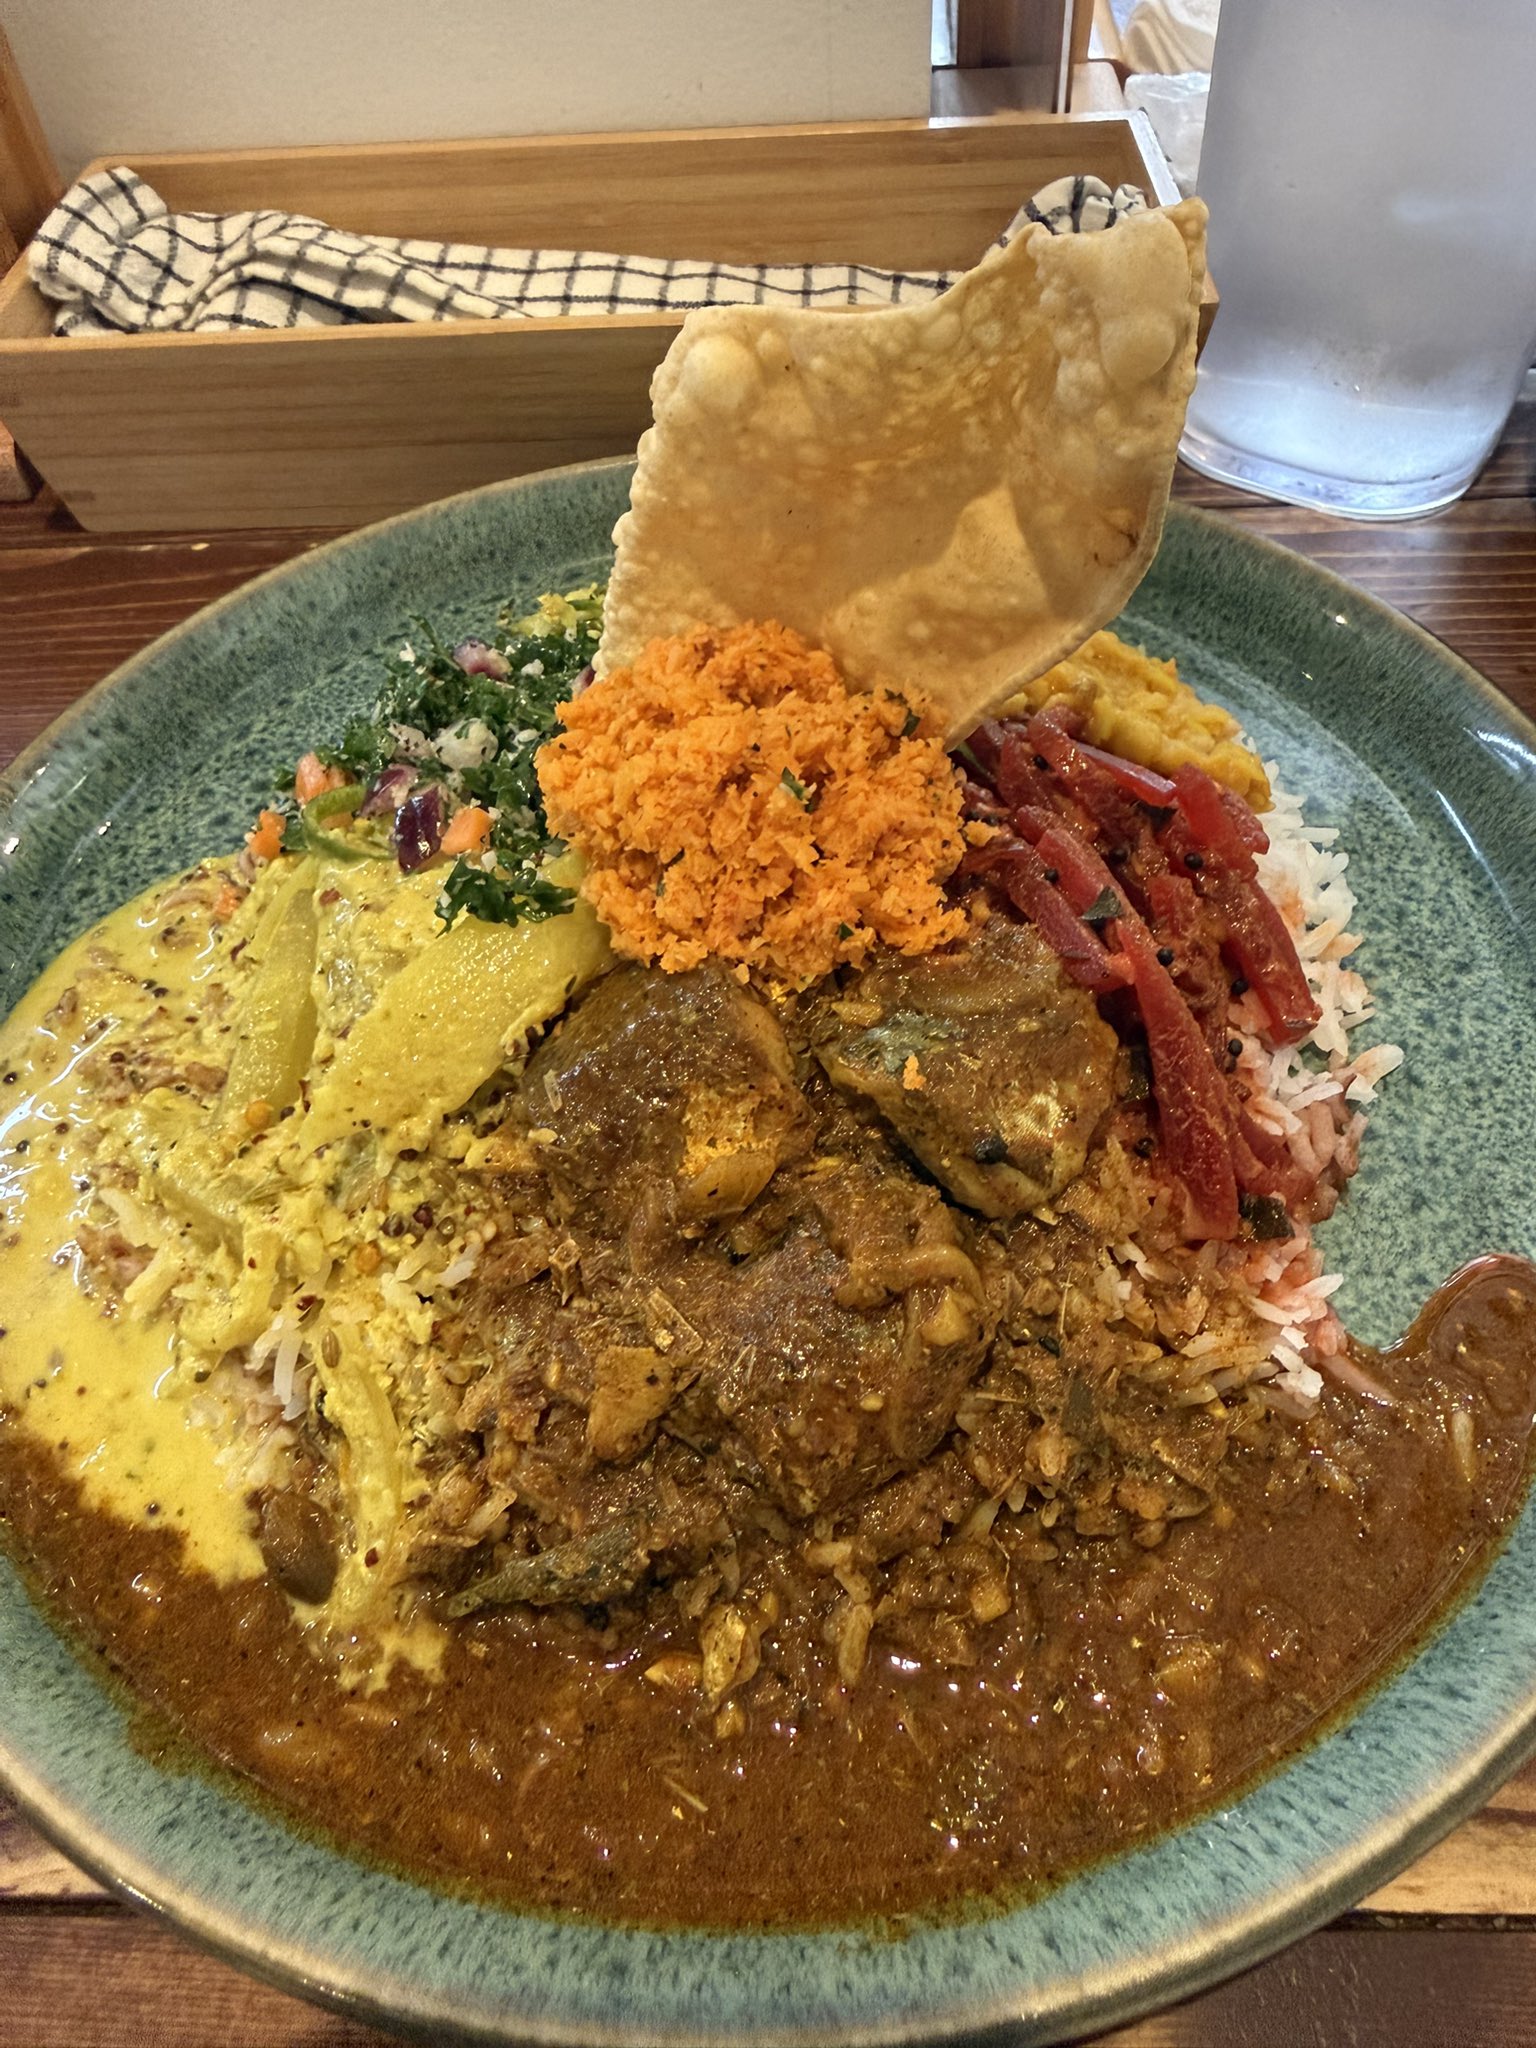
昨日上野浅草のおいしいお店置いといたら伸びてたポスト見たのでやってみます。
家から1番近い(約200m)百名店です。
蔵前 セレンティップ
最近東京の飯がマズいという議論がXでは盛り上がってますね笑


あれっくす@売上と集客の鬼 retweeted

「Claude Fable 5」「Mythos 5」全面停止 米政府の指令により Anthropicは早期復旧を宣言
itmedia.co.jp/news/articles/…

あれっくす@売上と集客の鬼 retweeted

GitLab announced a layoff today.
Please take this seriously.
There will be many, many more.
Your assignment is clear:
Get skilled with agents and practice shipping to prod.
It doesn't matter if you're HR, eng, infra, customer success, admin, ops, sales, whatever.
As a Founder/CEO, I can tell you that I won't be hiring any employees who aren't really skilled with agents and able to ship to prod.
I'm not alone in this.
There is no 'engineering' org in the future.
あれっくす@売上と集客の鬼 retweeted

【速報】金融庁、地銀にAIサイバー攻撃対策要請へ
47news.jp/14264981.html?utm_…


あれっくす@売上と集客の鬼 retweeted

【速報】🚨 Linuxに9年潜伏の最悪バグ、誰でもroot奪取可能
・AIが重大ゼロデイ(CVE-2026-31431)を発見
・通常ユーザー→root権限を即取得(ほぼ全環境で成功)
・痕跡はメモリのみ、ディスクには残らない
・コンテナでも防げず、ホストごと侵害
対策:カーネルを即アップデート


‼️🚨 BREAKING: An AI found a Linux kernel zero-day that roots every distribution since 2017. The exploit fits in 732 bytes of Python. Patch your kernel ASAP.
The vulnerability is CVE-2026-31431, nicknamed "Copy Fail," disclosed today by Theori. It has been sitting quietly in the Linux kernel for nine years.
Most Linux privilege-escalation bugs are picky. They need a precise timing window (a "race"), or specific kernel addresses leaked from somewhere, or careful tuning per distribution. Copy Fail needs none of that. It is a straight-line logic mistake that works on the first try, every time, on every mainstream Linux box.
The attacker just needs a normal user account on the machine. From there, the script asks the kernel to do some encryption work, abuses how that work is wired up, and ends up writing 4 bytes into a memory area called the "page cache" (Linux's high-speed copy of files in RAM). Those 4 bytes can be aimed at any program the system trusts, like /usr/bin/su, the shortcut to becoming root.
Result: the next time anyone runs that program, it lets the attacker in as root.
What should worry most: the corruption never touches the file on disk. It only exists in Linux's in-memory copy of that file. If you imaged the hard drive afterwards, the on-disk file would match the official package hash exactly. Reboot the machine, or just put it under memory pressure (any normal system load that needs the RAM), and the cached copy reloads fresh from disk.
Containers do not help either. The page cache is shared across the whole host, so a process inside a container can use this bug to compromise the underlying server and reach into other tenants.
The original sin was a 2017 "in-place optimization" in a kernel crypto module called algif_aead. It was meant to make encryption slightly faster. The change broke a critical safety assumption, and nobody noticed for nine years. That bug then rode every kernel update from 2017 to today.
This vulnerability affects the following:
🔴 Shared servers (dev boxes, jump hosts, build servers): any user becomes root
🔴 Kubernetes and container clusters: one compromised pod escapes to the host
🔴 CI runners (GitHub Actions, GitLab, Jenkins): a malicious pull request becomes root on the runner
🔴 Cloud platforms running user code (notebooks, agent sandboxes, serverless functions): a tenant becomes host root
Timeline:
🔴 March 23, 2026: reported to the Linux kernel security team
🔴 April 1: patch committed to mainline (commit a664bf3d603d)
🔴 April 22: CVE assigned
🔴 April 29: public disclosure
Mitigation: update your kernel to a build that includes mainline commit a664bf3d603d. If you cannot patch immediately, turn off the vulnerable module:
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.conf
rmmod algif_aead 2>/dev/null || true
For environments that run untrusted code (containers, sandboxes, CI runners), block access to the kernel's AF_ALG crypto interface entirely, even after patching. Almost nothing legitimate needs it, and blocking it shuts the door on this whole class of bug...


あれっくす@売上と集客の鬼 retweeted

なぜ営業力のある社長がいる会社は強いのか?
やっぱり売上が立たないと話にならない。
財務の知識をつけても、資金調達をしても、売上が立たないと話にならないです。
ぶっちゃけ数字に強くなるのと、営業力をつけるの、どっちを身につけた方がいいかというと営業力です。
営業力があって数字に弱い人でも、会社を成長させることはできます。
数字に強くても営業力がないと、会社は続かないです。
社長が営業力をつけるのか?
社員に営業力をつけてもらうのか?
倒産させないためには社長の営業力です。
社員に営業力があるのはいいけど、社員はいつ離れていくかがわかりません。
でも社長は絶対に転職をしません。
なので社長に営業力をつけるのが一番重要です。
そこから社員にも伝えていく。
根本は社長が営業力を持っていることが大切です。


あれっくす@売上と集客の鬼 retweeted

AnthropicのCEOが警告した
「AIを使う人ほど、バカになる理由」が本質すぎる😳
xitter.cf/KKaWSB/status/20436024…
具体的にはこういうこと👇
・AIに頼りすぎると自分のスキルが劣化する
・「楽をする」と「レバレッジをかける」は全く違う
・AIを使いながら自分の能力も伸ばすのが正解
これ、めちゃくちゃ大事な指摘。
「AIがあるから勉強しなくていい」は最悪の判断。
AIは「自分の能力を拡張するツール」であって
「自分の能力の代替」じゃない。
筋トレと同じ。
楽な機械ばかり使うと筋肉は落ちる。
負荷をかけながら使うのが正解。