

@MetaMask 官方硬件钱包合作伙伴。 DM always open! Telegram: https://xitter.cf/t.co/TvX4tfjQ3W Discord: https://xitter.cf/t.co/7bzhU2Sg8t 购买Keystone: https://xitter.cf/t.co/HKK0nzxmbE
Joined February 2022
- Tweets3.2K
- Following298
- Followers9.1K
- Likes2.9K



⚠️ 又一起「随机数」安全事故!
Qubic 因旧版钱包生成 Seed 的随机性不足,约 1,404 个钱包遭到盗币,涉及资产价值约 130 万美元。项目方已紧急暂停网络,阻止部分被盗资产继续转移。
为什么升级 App、更换钱包密码都无法解决这个问题?
因为 Seed 的安全性取决于生成时的随机性。如果随机数存在缺陷,攻击者就可能推算出对应的私钥。一旦生成了弱 Seed,后续再怎么升级软件,也无法弥补它先天的安全缺陷。
🔐 如果你的钱包受到影响,应通过可信的方式重新生成全新 Seed,并在网络恢复后按照官方指引迁移资产。不要继续使用旧 Seed,也不要截图或联网备份。
你现在使用的助记词,最初是由通过什么方式生成的? 🔑


硬件钱包如何防范供应链中的恶意篡改攻击?
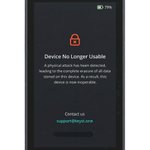
Keystone 3 Pro 的答案之一,是内置的防拆自毁机制。
我们用一段一镜到底的实拍视频,完整记录了从拆开包装、拆解设备,到尝试分离内部电路板并触发防拆机制的全过程。
防拆机制触发后,设备会擦除敏感信息,并永久变砖,无法再次使用。
防拆不是万能的,但能让物理攻击付出更高的代价。🔐

担心收到的硬件钱包已经被人动过手脚?
Keystone 3 Pro 配备了 PCI 级拆机自毁功能,当检测设备可能遭到物理拆解或篡改时,会触发擦除内部芯片数据,同时设备将不再可用 🧱。
全方位的硬件钱包安全,不仅要防范网络攻击,也要考虑设备的物理攻击风险。🔐


🤓今日份科普之《为什么硬件钱包一定需要有拆机自毁功能?》
又到了周三的Medium的小作文科普时间!这周借着中秋节前的流量咱们来唠唠,硬件钱包的拆机自毁功能为什么那么重要,以及Keystone3 Pro的在防拆和自毁上是如何设计的。
link.medium.com/YFheus1RqDb
#Keystone3 #KeystoneWallet

Apple 发布了 iOS / iPadOS 26.7.1,主要修复 CVE-2026-86950。
该漏洞可能通过恶意文件触发任意代码执行,Apple 表示它可能已经被用于针对特定目标的高级攻击。
结合近期针对 iOS 加密货币用户的攻击事件,如果还在使用旧版 iOS,建议尽快升级。
手机系统即使采用了沙盒隔离设计,也存在利用漏洞实现逃逸的可能,并非绝对安全。
对于加密资产,除了及时更新系统,也尽量不要把助记词和私钥留在手机里,使用硬件钱包将私钥与联网设备隔离。🔐

SlowMist 与 OKX 共同披露,在 FomoPeek 1.1–1.2 版本中发现了 iOS 内核漏洞利用组件。
恶意代码可成功利用漏洞逃逸 App 所处的沙箱环境,访问到 Keychain 以及其他 App 中的数据。
在此之前,我们更多提醒大家:不要下载假冒钱包 App,不要在可疑 App 中输入助记词。
但现在情况更复杂了。
即使你使用的是正版钱包 App,如果手机里安装了恶意 App,它也可能利用已知的 iOS 漏洞越过隔离机制,读取到你钱包App中的敏感数据。
因此,对于加密用户来说,及时升级 iOS、封堵已经发现的漏洞当然很重要,但这终究是亡羊补牢,在治标的同时也要治本。
🔐 使用硬件钱包,从生成助记词的第一刻开始,就不要让它进入手机。
SlowMist 与 OKX 共同披露,在 FomoPeek 1.1–1.2 版本中发现了 iOS 内核漏洞利用组件。
恶意代码可成功利用漏洞逃逸 App 所处的沙箱环境,访问到 Keychain 以及其他 App 中的数据。
在此之前,我们更多提醒大家:不要下载假冒钱包 App,不要在可疑 App 中输入助记词。
但现在情况更复杂了。
即使你使用的是正版钱包 App,如果手机里安装了恶意 App,它也可能利用已知的 iOS 漏洞越过隔离机制,读取到你钱包App中的敏感数据。
因此,对于加密用户来说,及时升级 iOS、封堵已经发现的漏洞当然很重要,但这终究是亡羊补牢,在治标的同时也要治本。
🔐 使用硬件钱包,从生成助记词的第一刻开始,就不要让它进入手机。

⚠️最近一些 iPhone 用户的钱包被盗,是因为安装了 FomoPeek 这个 App,v1.1-1.2 主要版本引入了恶意 SDK,其包含一套专业的 iOS 内核攻击框架,集成 8 种漏洞利用方案,可根据设备型号及系统版本自动选择攻击方式,已知受影响 iOS 版本:iOS 12.0–18.7、26.0–26.1。
攻击成功后,该 App 可突破 iOS 沙盒隔离机制,进而读取并解密系统钥匙串(Keychain),并访问设备上其他 App 的数据文件。用户存储在设备中的私钥、助记词、登录凭据、聊天记录及文件等,均可能因此面临泄露风险。此外,该 App 还会连接与公开业务无关的隐蔽服务器,接收远程指令。
⚠️⚠️⚠️这里重点做个提醒,由于该手法已经开始泛滥,iPhone 千万不要下载不明 App。
并保持 iPhone 及时更新到最新版本,比如现在是 27(不代表以后不会有风险,攻防对抗永远在升级)。
具体细节见我们的推文👇

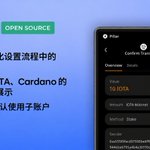
Keystone 3 Pro v3.1.0 固件现已发布 🔐
这次更新主要包括
- 增强初始化设置流程中的安全提示
- 优化了 IOTA、Cardano 的交易信息展示
- Solana默认选择子账户路径
具体更新情况如下 👇


HP 的安全团队最新一期安全报告中,提到一种值得警惕的针对加密用户的攻击方式:
攻击者通过搜索结果和广告诱导用户下载安装所谓的 AI Crypto Trading Agent。
恶意软件进入电脑后,扫描使用Chromium内核浏览器中已安装的扩展,检查是否存在 MetaMask、OKX Wallet、Phantom 等指定钱包。一旦发现匹配的钱包,它会直接结束浏览器进程,将准备好的恶意扩展文件解压到原来的扩展目录,偷梁换柱,替换掉原本正常的钱包扩展。
等用户再次打开浏览器时,看到的仍然是熟悉的钱包界面,但实际运行的已经是被替换过的版本。用户像平时一样输入密码解锁钱包,这个密码就会被发送给攻击者。结合窃取到的本地钱包数据,攻击者便获得了钱包的访问权限。
一些简单的防范措施:
🔹避免随意下载所谓的 AI Agent、交易机器人等,知名的 AI Agent 尽量从官网获取。
🔹加密相关操作可使用独立的浏览器环境。
🔹大额资产使用硬件钱包存放。


HP says a fake AI crypto-trading tool delivered malware that replaced browser wallet extensions with credential-stealing copies.
The campaign targeted wallets including MetaMask, Phantom, Coinbase Wallet, Trust Wallet and OKX Wallet after users ran the counterfeit software.
cryptoslate.com/hp-says-fake…

感谢Keystone的用户:九神二号 带来了一期完整的 Keystone + @BitcoinSafeOrg 中文实操教程 👍
从钱包创建、QR 连接到离线签名都走了一遍。
想尝试 Bitcoin Safe 的朋友,推荐跟着视频一步步操作。

比特币自托管,其实不一定很复杂。
@BitcoinSafeOrg 的两个特点让我印象很深:
🧙 Wizard 引导式流程,一步一步带你完成自托管
🔒 Compact Block Filters(BIP158),让区块链扫描更加注重隐私。
本期教程演示 Keystone + Bitcoin Safe 的完整使用过程:
@BitcoinSafe_CN
youtu.be/LkhBhSm2lOU

最近 Crypto 相关的行业频繁发生包括邮箱、手机号、身份信息、交易记录等信息为主的数据泄露,这些数据尽管不直接涉及用户的私钥或者资产,但却可以被攻击者用于钓鱼、身份关联,甚至筛选潜在攻击目标。
很多时候这些数据是否会泄露,并不完全由用户决定,更多取决于信息托管方的安全措施,因此作为Crypto用户,我们可以通过一些习惯,减少自己个人信息被关联被利用的可能性。
🔹 1. 不同服务使用不同邮箱注册
比如,你可以利用邮箱 Alias 区分不同渠道,例如 [email protected] 的邮箱,可以使用 [email protected] 或者 [email protected]的Alias。如果这个地址开始收到异常邮件,你可以直接判断信息的泄露源头。
不过这种 Alias 更适合追踪泄露来源,并不能真正隐藏主邮箱,攻击者知道规则便很容易将信息进行还原。
需要更强的身份隔离时,则可以使用支持随机 Alias / Masked Email 的邮件服务比如ProtonMail,在不同网站用完全不同的邮箱地址注册,而用同一个邮箱收件。
对于一次性、未来无需找回的短期账户,也可以考虑临时邮箱。但注意,临时邮箱不要用于交易所、钱包服务、付费账户等需要长期使用和恢复的服务。
🔹 2. 只填真正需要的信息
在某个网站服务注册时先区分哪些是必填,哪些只是可选。如果一个普通网站要求姓名、生日、手机号、地址、职业等大量信息,可以先问一句:这些信息真的和它提供的服务有关吗?
需要 KYC 的服务当然应该提供真实资料,但除此之外,没有必要主动留下更多个人信息。这些多填写的个人信息在未来信息泄露事件发生的时候,会提高你在各个平台信息被关联起来的概率。
🔹 3. 将链上身份和现实身份分开
不要轻易公开长期资产钱包地址,也尽量避免把公开社交账号、真实姓名和主要钱包直接关联起来。
比如参与一些社交媒体的奖励活动,不要直接评论自己的常用大额钱包,使用一个可丢弃的临时中转地址。
分享截图时,也注意不要无意中暴露钱包地址、余额、ENS、交易 Hash 等可以供别有用心之人进一步深挖的信息。
同时,多创建几个钱包并不等于完成了身份隔离。如果不同钱包之间产生了直接转账的交易,或者资金路径高度重合,仍然可能在链上分析工具的挖掘下被重新关联。
🔹 4. 收到安全警告邮件,先进行交叉验证
收到“账户异常”“发现漏洞”“需要升级”等邮件时,即使发件地址看起来完全正常,也不要直接通过邮件里的链接操作。
邮件可以作为提醒,但真正涉及登录、升级、恢复等操作,最好通过比如手动访问官网,或者通过官方社交账号、官方Telegram群等其他已知渠道交叉核实事件的真实性。
但是:任何要求你输入 Seed Phrase 或 Private Key 的邮件,都可以直接视为高风险!具备正规安全流程的项目,都不会用这种方式来对用户通知和引导进一步操作。
🔹 5. 保护好你的邮箱登录信息
对于 Crypto 用户来说,邮箱本身就是一个重要的安全入口。一旦邮箱被入侵,里面大量的私人信息可以被利用来钓鱼,甚至修改你的网站登录密码,因此保护邮箱就是保护自己基于邮箱注册的大量账号的安全。
使用独立强密码、开启 2FA,有条件的话使用 Passkey ,同时检查好账户恢复方式。还可以通过定期查看登录设备、异常登录记录、自动转发和过滤规则。邮箱一旦被入侵,攻击者未必会马上改密码,也可能选择长期监听交易所、钱包或订单相关邮件。
🔹 6. 不要忽视手机号的保护
手机号同样可能成为连接不同身份的信息,随着越来越多网站支持手机号码注册,它也可能被用来关联真实身份、查找社交账号、辅助定向诈骗或账户恢复攻击。
而手机号的信息保护习惯与邮件也类似:
尽量不要公开重要 Crypto 账户使用的手机号。
如果条件允许,可以将公开联系方式和重要账户使用的号码分开;
能使用 Authenticator、Passkey 时,也不要把 SMS 验证码作为 2FA 手段。
信息泄露很难做到完全避免,但我们通过良好的信息隔离习惯,即使某一个平台的数据发生泄露,也可以避免攻击者仅凭这一次泄露,就把你的真实身份、联系方式和 Crypto 活动完整地拼在一起。 🔐

比特币闪电网络钱包 Alby Hub 披露了一项安全漏洞:如果其管理入口暴露在公网,攻击者可能在未经授权的情况下访问钱包并发送资金。
自托管并不只是自己掌握私钥,同时也意味着我们需要更认真地对待每一个安全细节。
对于联网设备上的热钱包或节点来说,“私钥泄露”并不是唯一的风险。假如钱包软件、服务器或管理接口被攻破,即使攻击者没有获取助记词,也可能直接利用钱包已有的签名能力发起转账。
如果你正在使用 Alby Hub:
🔸 及时升级至最新版软件
🔸 配置好防火墙,避免管理入口直接暴露在公网
🔸 对于长期、低频使用的资产,可使用硬件钱包将私钥和签名能力与联网环境隔离

THE BLOCK: Bitcoin Lightning wallet and infrastructure provider Alby has confirmed a critical vulnerability affecting older versions of its Alby Hub software that could allow attackers to gain unauthorized access and send funds.
Alby said one user is known to have been affected and urged users running vulnerable, publicly accessible versions to update immediately.


🇲🇽 墨西哥检方正在调查的一起四人命案,疑似因抢夺比特币硬件钱包而起。
对自托管用户来说,风险不只来自线上黑客。随着持币人的身份和资产信息暴露,针对个人的线下抢劫同样值得警惕。⚠️
公开晒出的持仓、与真实身份绑定的钱包地址,都可能成为攻击者定位和锁定你的线索。
🔐 保护资产之外,也要保护自己的身份和隐私。
你的行动清单:
🔹 不晒余额、不公开钱包地址,尽量避免链上身份与真实身份产生关联
🔹 硬件钱包与助记词分开存放,不向无关的人透露自己的持币情况
🔹 真遇到生命威胁时不要对抗,人身安全永远比资产重要


🚨 XRP 生态的一款移动钱包发生大规模资产被盗事件,超过 4,000 个钱包受到影响。
安全研究人员在分析 App 后发现了问题来源:
🔹App 把 私钥、PIN等数据明文存放在手机本地,并没有使用系统安全存储。
🔹使用Staking功能时会将用户的助记词发送到服务器。
这也提醒我们:
自托管并不只是把资产存进自己创建的钱包。真正安全的自托管,还意味着助记词和私钥能够被妥善保护,无法被外部读取或获取。
🔐 使用硬件钱包时也要注意:
如果助记词已经被泄露,或曾在不可信的环境中输入,那么之后再把同一个助记词导入硬件钱包,也无法消除已经存在的风险。
更安全的做法是:
在硬件钱包上生成全新的助记词和钱包,再将资产转移过去。

XRPH WALLET SECURITY UPDATE
We are aware of multiple unauthorized transactions affecting XRPH Wallet users, involving XRPH, XRPHAI and other assets, and the significant market impact that has followed.
Our development team is urgently investigating how the wallets were compromised, tracing affected transactions on-chain, and working with relevant parties regarding the possible freezing and recovery of affected assets.
Please do not use the XRPH Wallet until further notice.
We will share further information as soon as it has been confirmed.
Keystone 中文 retweeted
📱 之前提醒过的 iOS 漏洞,出现了实际攻击案例。
安全研究人员发现,攻击者将恶意代码植入多个 CMS 主题。网站运营者安装后,使用旧版 iOS 的用户只要访问这些被感染的网站,就可能自动加载攻击代码,并进一步利用 WebKit 等漏洞突破系统。
攻击成功后,钥匙串、Cookies、短信、通讯录等数据都可能被窃取。更值得注意的是,最新发现的恶意程序还会专门搜索部分热钱包保存在 Keychain 中的 Seed / 助记词等敏感数据。⚠️
也就是说,攻击并不一定来自一个陌生网站,可能你日常习惯访问的网站,运营者可能遭遇供应链攻击引入恶意代码,从而影响到网站的访问用户。
如果你的 iPhone 还没有更新,建议现在就升级到当前可用的最新 iOS 版本。✅
thehackernews.com/2026/09/13…

📱 iOS 用户注意:及时更新系统,避免加密资产风险
最近谷歌的安全研究人员披露了名为DarkSword的iOS攻击链。
它无需越狱,即可突破系统沙盒限制,在 iPhone 上植入恶意程序,窃取包括加密货币私钥在内的重要信息。
更需要警惕的是,这类攻击往往只需用户点击一个恶意链接即可触发,风险极高 ⚠️
受影响版本:
DarkSword目前只支持对iOS 18.4-18.7版本进行攻击,但iOS 26中也存在相关漏洞,只是尚未被利用。
针对这些问题,苹果已经发布安全更新,只需要将iOS系统版本更新到 18.7.6 或者26.3以上即可修复 ✅
在iOS设备上使用热钱包,应当保持以下安全习惯
🚫 避免点击来源不明的链接
💰 不在热钱包中存放大额资产
🔐 重要资产使用Keystone进行隔离保护
📝 私钥/助记词不要以明文、截图的形式保存在本机
cloud.google.com/blog/topics…

📱 之前提醒过的 iOS 漏洞,出现了实际攻击案例。
安全研究人员发现,攻击者将恶意代码植入多个 CMS 主题。网站运营者安装后,使用旧版 iOS 的用户只要访问这些被感染的网站,就可能自动加载攻击代码,并进一步利用 WebKit 等漏洞突破系统。
攻击成功后,钥匙串、Cookies、短信、通讯录等数据都可能被窃取。更值得注意的是,最新发现的恶意程序还会专门搜索部分热钱包保存在 Keychain 中的 Seed / 助记词等敏感数据。⚠️
也就是说,攻击并不一定来自一个陌生网站,可能你日常习惯访问的网站,运营者可能遭遇供应链攻击引入恶意代码,从而影响到网站的访问用户。
如果你的 iPhone 还没有更新,建议现在就升级到当前可用的最新 iOS 版本。✅
thehackernews.com/2026/09/13…
📱 iOS 用户注意:及时更新系统,避免加密资产风险
最近谷歌的安全研究人员披露了名为DarkSword的iOS攻击链。
它无需越狱,即可突破系统沙盒限制,在 iPhone 上植入恶意程序,窃取包括加密货币私钥在内的重要信息。
更需要警惕的是,这类攻击往往只需用户点击一个恶意链接即可触发,风险极高 ⚠️
受影响版本:
DarkSword目前只支持对iOS 18.4-18.7版本进行攻击,但iOS 26中也存在相关漏洞,只是尚未被利用。
针对这些问题,苹果已经发布安全更新,只需要将iOS系统版本更新到 18.7.6 或者26.3以上即可修复 ✅
在iOS设备上使用热钱包,应当保持以下安全习惯
🚫 避免点击来源不明的链接
💰 不在热钱包中存放大额资产
🔐 重要资产使用Keystone进行隔离保护
📝 私钥/助记词不要以明文、截图的形式保存在本机
cloud.google.com/blog/topics…
🚨 QuickLens 看来并不是个例。
Socket 最近又发现了 19 个采用类似方式的 Chrome / Edge 扩展。
其中一些原本就是正常扩展,后来被攻击者买下;另一些则先正常运行一段时间,等积累了用户之后,再通过更新加入恶意代码。
这类攻击最麻烦的地方在于,你安装它的时候,它可能真的没有问题。
但几个月后,开发者变了,版本更新了,浏览器又会自动把新版本推给你。
这批恶意扩展已经被发现用于窃取登录 Session、注入钱包 Drainer,甚至伪造硬件钱包恢复页面,诱导用户输入助记词。
🔐 一个比较简单的做法,是尽量把用于加密货币操作的浏览器环境保持干净:
• 不安装与加密货币操作无关的扩展
• 只保留真正需要的扩展
• 暂时不用的扩展直接禁用,避免它继续在后台运行
• 有条件的话,可以单独准备一个浏览器或 Profile 专门用于钱包和交易
🚨 浏览器扩展也可能成为加密资产攻击入口。
Chrome 扩展 QuickLens在更新到 v5.8 后被植入恶意代码。该扩展原本只是一个调用 Google Lens 的工具,但在开发者挂牌出售。
黑客购买完成所有权转移后,新版本就被加入恶意脚本,并通过浏览器的自动更新推送给用户,这次更新波及超过7000名用户。
恶意版本会尝试窃取浏览器中的登录凭证、会话数据,以及加密钱包相关信息。此外,它还伪造Google更新提示,诱导用户在本机执行恶意代码,造成更大损失。
🔐 对 Web3 用户来说,这再次提醒:
• 定期检查并清理浏览器扩展,不常用的禁用或者删除
• 不要随意在命令行/终端下执行陌生命令
• 不要把大额资产长期放在浏览器热钱包

