

KeyPal 中文 retweeted

The right move. 👀
Switch to KeyPal 2 and get 50% off for a limited time. @KeyPalWallet
Pair it with TokenPocket’s native multisig and cold wallet for layered protection.
👉 keypal.pro/

KeyPal 中文 retweeted

Ledger & Trezor 用户专享:
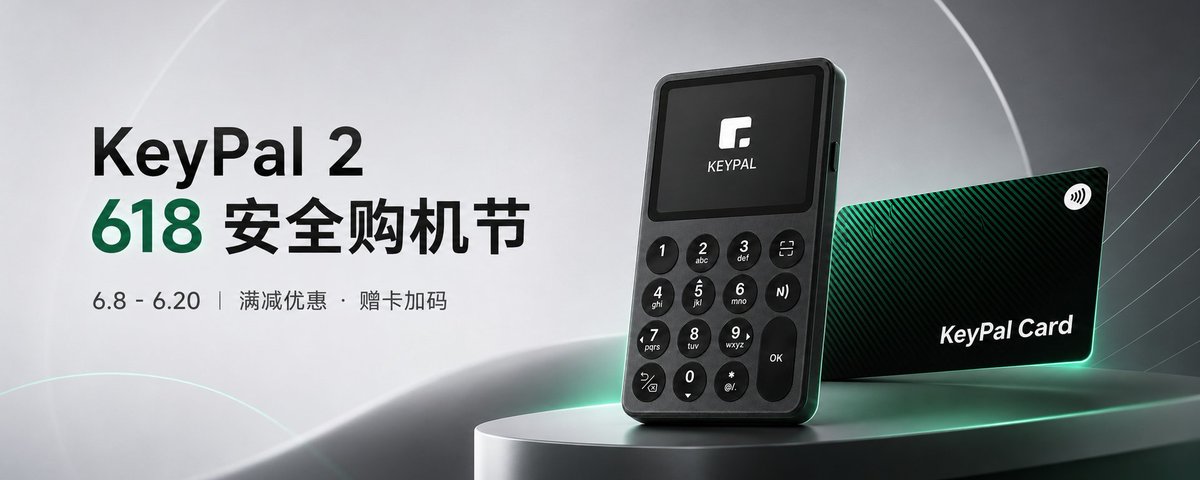
限时 5 折置换购买 KeyPal 2 @KeyPalCN
由 TokenPocket 孵化,为安全自托管而生:
• 军用级双芯片
• 支持 Passphrase
• 扫码与蓝牙连接
• NFC 快速备份
🛡️ 购买后,还可再搭配 TokenPocket 原生多签钱包、冷钱包等安全能力,打造多层安全防护。
立即购买:j.youzan.com/o5Rh1B

KeyPal 中文 retweeted

. @KeyPalWallet (the hardware wallet incubated by @TokenPocket_TP) is launching a 50% off promotion for hardware wallet users impacted by the CryptoBilis incident, helping them complete a secure migration.


KeyPal 中文 retweeted

上午拆了个 @KeyPalWallet 结合官方给的硬件结构对比:
keypal.gitbook.io/zh-cn/user…
很清晰,一目了然。硬件钱包这种利于验证的机制越全面越好!


KeyPal 中文 retweeted

🎁 2 EXTRA KeyPal Hardware Wallets worth $200 each are up for grabs! Don’t miss out!
⛽ Pay gas with $USDD on @TokenPocket_TP and enjoy a 50% gas subsidy!
🎁 Double the rewards:
🔹 5,000 USDD + KeyPal Hardware Wallets up for grabs!
🔹 2 lucky users who complete a qualifying transfer using USDD for gas and submit the form will each win a KeyPal Wallet!
🏆 Complete quests & climb the leaderboard: zealy.io/cw/tokenpocket/lead…
📝 Try USDD for gas & submit your entry: forms.gle/vEcebVGja5mabCrY8
📅 Ends Sep 28. Don't miss your chance! 💚


⛽ TokenPocket ✖️ USDD Gas Boost Season!
🎁 5,000 ethereum:0x4f8e5de400de08b164e7421b3ee387f461becd1a + KeyPal Hardware Wallets Up for Grabs!
→ zealy.io/cw/tokenpocket/lead…
Use ethereum:0x4f8e5de400de08b164e7421b3ee387f461becd1a. Save on Gas. Complete Quests. Earn Rewards.
Pay gas with ethereum:0x4f8e5de400de08b164e7421b3ee387f461becd1a on TokenPocket and enjoy a 50% gas subsidy while completing onchain quests.
Climb the leaderboard and claim your share of the rewards.
📅 Sep 15 – Sep 28
Powered by @USDDecentralize × @TokenPocket_TP × @KeyPalWallet
#USDDonTP #USDDForGas #TokenPocket

KeyPal 中文 retweeted
别聚焦在 Fud iOS 的安全性了,我提供一个目前最安全的方案
KeyPal Card 多重安全功能使用指南
两种离线备份助记词的方法
━━━━━━━━━━━━
助记词是恢复钱包资产控制权的重要凭证。
将助记词保存在截图、相册、聊天工具、云盘或手机备忘录中,可能使其暴露在联网环境里。
KeyPal Card 可以通过 NFC,将助记词加密写入卡片的安全芯片。备份过程不依赖网络,并通过独立 PIN 保护卡片内的数据。
根据不同使用场景,可以选择以下两种备份方式。
━━━━━━━━━━━━
方式一|KeyPal 2 通过 NFC 备份至 KeyPal Card
适用场景:正在 KeyPal 2 上创建新钱包。
① 在 KeyPal 2 中选择“创建钱包”。
② 选择语言以及 12、18 或 24 位助记词长度。
③ 选择一种备份流程:
NFC 直接备份:
选择语言和助记词长度后,按下 KeyPal 2 的 NFC 键,进入 KeyPal Card 备份流程。
手动验证后备份:
先抄写并验证助记词。在最后的多次备份提醒页面,按设备左键进入 KeyPal Card 备份。
④ 按照屏幕提示,将 KeyPal Card 靠近 KeyPal 2 的 NFC 感应区域。
⑤ 保持卡片位置稳定,直至设备显示备份成功。
重要提示:
KeyPal 2 的助记词只能在“创建钱包”的过程中进行备份。
当设备完成 PIN 设置并封闭锁定后,助记词不能再次从硬件设备中导出或补充备份。
如果钱包已经创建,可以在可信、受控的环境中将助记词导入 TokenPocket,再通过 TokenPocket 备份至 KeyPal Card。操作过程中请勿截图、录屏或复制助记词。
━━━━━━━━━━━━
方式二|通过 TokenPocket 备份至 KeyPal Card
适用场景:备份 TokenPocket 中现有的软件钱包助记词或私钥。
① 打开 TokenPocket,进入“钱包列表”。
② 选择需要备份的目标钱包。
③ 进入“钱包详情”。
④ 选择“导出助记词/私钥”。
⑤ 输入钱包密码,完成身份验证。
⑥ 选择“KeyPal Card 备份”。
⑦ 为当前 KeyPal Card 设置并再次确认独立 PIN。
⑧ 按照手机提示,将卡片贴近手机的 NFC 感应区域。
⑨ 保持卡片位置稳定,直至页面显示备份完成。
大多数手机的 NFC 感应区域位于机身背面靠近摄像头的位置,不同机型可能有所差异。
iPhone 的感应过程可能稍慢,请耐心等待;Android 用户应在 TokenPocket 提示需要感应时,再将卡片贴近手机背面。
━━━━━━━━━━━━
备份完成,还要做一次验证
备份成功不等于备份已经经过验证。
建议再次输入 Card PIN,并重新感应 KeyPal Card。确认能够正确读取备份信息后,再将卡片存放到安全位置。
━━━━━━━━━━━━
使用 KeyPal Card 必须注意的 6 件事
① 牢记 Card PIN
Card PIN 与卡片绑定,TokenPocket 不会替用户保存。忘记 PIN 后,将无法恢复卡片内的助记词。
② 不要把 PIN 和卡片放在一起
避免将 PIN 写在卡片表面,也不要通过截图、邮件、云盘或聊天工具保存。
③ 每张卡片可设置独立 PIN
使用多张 KeyPal Card 备份时,可以分别设置 PIN。不要使用生日、连续数字等容易猜测的组合。
④ 连续输错可能清除数据
Card PIN 连续错误输入 10 次,卡片内的数据将被完全清除。
⑤ 重置卡片前务必确认
重置 KeyPal Card 会清除其中的全部数据,且无法恢复。
⑥ Passphrase 需要单独备份
Passphrase 不等同于助记词。不要默认 Passphrase 已随助记词一起保存到 KeyPal Card,使用者应另行安全保管。
━━━━━━━━━━━━
KeyPal Card 不是普通的 NFC 标签。
它通过安全芯片加密保存助记词,并支持与 KeyPal 2、TokenPocket 进行 NFC 交互,从而减少手动输入、截图保存和联网传输造成的暴露风险。
但任何工具都不能代替正确的安全习惯。
真正可靠的备份方案,应同时做到:
✓ 助记词不进入非必要的联网环境
✓ PIN 与卡片分开保存
✓ 完成备份后进行恢复验证
✓ 重要钱包准备多份独立备份
✓ 不同备份存放在不同安全位置
安全不是完成一次备份,而是建立一套长期可执行、可以恢复,并能应对设备损坏或遗失的方案。
官方教程:
KeyPal 2 × KeyPal Card NFC 备份
keypal.gitbook.io/zh-cn/user…
TokenPocket × KeyPal Card 备份及导入
keypal.gitbook.io/zh-cn/user…
#KeyPal #KeyPalCard #KeyPal2 #TokenPocket #HardwareWallet #CryptoSecurity #Web3Security

KeyPal 中文 retweeted
手机系统漏洞年年出现,我们该如何保护链上资产?
从 FomoPeek 事件看硬件钱包的安全价值
近日,安全团队对 FomoPeek 1.1—1.2 版本发出风险预警。
根据慢雾与 OKX 安全团队的分析,该应用除正常功能外,还被植入了与业务无关的恶意模块,其中包含一套针对 iOS 的内核漏洞利用框架,可根据设备型号和系统版本选择不同的攻击路径。
攻击成功后,恶意应用可能突破 iOS 原本的沙箱隔离,读取系统 Keychain,并访问其他 App 的数据文件。保存在手机中的私钥、助记词、登录凭据、聊天记录和本地文件,都可能面临泄露风险。PANews 对安全团队预警的整理
后续预警还提到,风险可能延伸至用户曾在设备上打开的备忘录。换句话说,如果用户把助记词、私钥或密码记录在备忘录、相册、聊天软件或本地文件中,即使钱包 App 本身没有漏洞,这些敏感信息仍可能因为手机系统被攻破而泄露。Odaily 原帖
需要说明的是,目前关于 FomoPeek 攻击范围和利用链的细节,主要来自安全团队的事件披露,并不代表 Apple 已经公开确认每一项攻击对应的具体 CVE。但 Apple 发布的 iOS 27 安全公告中,确实修复了包括“沙箱应用可能获得内核权限”“应用可能访问敏感数据”等多类问题。Apple iOS 27 安全公告
为什么手机系统漏洞几乎每年都会发生?
手机操作系统并不是一个简单程序。
系统内同时运行着浏览器、即时通信、相机、蓝牙、支付、云同步、第三方 App 和大量底层服务。代码越复杂、功能越多,潜在攻击面也就越大。
正常情况下,iOS 和 Android 会通过沙箱、权限管理、数据加密和 Keychain 等机制,把不同 App 的数据隔离开来。
但是,如果攻击者掌握一条完整的漏洞链,就可能逐步完成:
恶意 App 运行
→ 绕过系统限制
→ 逃逸应用沙箱
→ 获得更高系统权限
→ 读取其他 App 或系统中的敏感数据
→ 将私钥、助记词等信息发送到远程服务器
这也是为什么手机厂商每年都在修复大量安全漏洞。
漏洞每年出现,并不代表系统安全机制没有意义;真正的问题是,很多用户没有及时更新系统,而攻击者会把多个旧漏洞组合、打包,变成可以自动匹配不同机型和系统版本的攻击工具。
一旦这种工具进入黑灰产市场,攻击就会从“针对少数目标的技术攻击”,变成可批量传播的资产盗窃工具。
软件钱包最大的风险,是与手机共用同一个安全边界
大多数正规软件钱包不会直接以明文保存私钥,也会采用密码、系统加密、生物识别等保护措施。
但软件钱包仍然存在一个无法完全回避的问题:私钥的保存、解密和签名过程,最终需要依赖手机操作系统。
如果攻击者已经获得较高的系统权限,就可能尝试读取钱包数据、监控输入、窃取剪贴板、访问内存,或者直接寻找用户保存在备忘录和相册里的助记词。
手机密码、指纹和 Face ID 可以防止普通人直接打开设备,却不等于能够阻止已经利用系统漏洞运行的恶意代码。
这类事件真正提醒我们的,不是“不要使用手机钱包”,而是:
不应把日常上网、下载 App、浏览网页、聊天,以及大额资产私钥的保管,全部放在同一台设备、同一个操作系统里。
硬件钱包改变了什么?
硬件钱包的核心价值,不只是“多了一台设备”,而是把私钥从手机操作系统中隔离出来。
以 KeyPal 2 为例,私钥的生成、保存和签名在硬件设备侧完成。正常交易过程中,手机负责联网、查询链上数据并构建交易,但不需要获得私钥本身。
一次完整的交易过程可以理解为:
手机生成待签名交易
→ 通过扫码、蓝牙或 USB 发送给 KeyPal 2
→ 用户在 KeyPal 2 屏幕上核对交易
→ 在设备上确认并完成签名
→ 签名结果返回手机并广播上链
即使手机系统出现漏洞,攻击者能够控制钱包 App 或读取手机数据,也不等于可以直接从手机里提取 KeyPal 2 中的私钥。
KeyPal 2 采用 SE 安全芯片与 MCU 双芯片架构,SE 安全芯片达到 CC EAL6+ 等级,并通过硬件真随机数生成私钥。私钥不会因为手机连接蓝牙、扫码或 USB 就被发送到手机。
它还配备独立 LCD 屏幕与实体按键。收款地址、转账金额、网络以及部分智能合约授权信息,需要在硬件设备上再次确认。
针对越来越复杂的 Web3 签名,KeyPal 2 还支持 PSBT、EIP-712、EIP-7702,以及 Approve、Permit、Permit2 等交易类型的识别与显示。
这点非常重要,因为今天的资产盗窃不一定需要直接偷走私钥。诱导用户签署恶意授权,同样可能导致资产被转走。硬件钱包不仅要隔离私钥,也要尽可能让用户看懂自己正在签署什么。
手机被攻破后,硬件钱包是不是就一定安全?
不是。
硬件钱包提供的是安全隔离和独立确认,并不是“无论怎样操作都不会丢币”。
如果手机已经被控制,攻击者仍可能:
篡改收款地址或交易金额;
诱导用户签署恶意 Approve、Permit或Permit2授权;
把普通登录描述成转账确认;
通过钓鱼网站伪造钱包连接页面;
引导用户在手机中输入硬件钱包助记词;
利用用户不核对设备屏幕的习惯完成恶意签名。
因此,硬件钱包的独立屏幕不是装饰,而是最后一道人工确认防线。
手机屏幕上的信息只能作为参考,真正需要确认的是硬件钱包屏幕上显示的地址、金额、网络和授权内容。
扫码连接也不等于自动安全,蓝牙连接也不等于私钥联网。扫码、蓝牙和 USB 都只是交易数据的传输方式。真正决定安全性的,是私钥是否离开硬件设备、设备能否正确解析交易,以及用户有没有认真核对签名内容。
备份方式同样决定安全上限
如果用户购买了硬件钱包,却仍然把助记词拍照、复制到备忘录、发送到聊天软件或保存在云盘中,那么硬件隔离就失去了大部分意义。
KeyPal 2 支持通过 NFC 将助记词加密备份至内置安全芯片的 KeyPal Card,避免把备份保存在手机系统中;同时支持 Passphrase,可在原助记词基础上形成额外的钱包保护层。
对于更高价值资产,还可以结合 TokenPocket 多签,让一笔交易需要多个独立密钥共同授权。这样,即使其中一台手机、一个备份或一个签名设备出现问题,攻击者也无法仅凭单一密钥转走资产。
但需要注意:如果一套助记词在导入硬件钱包之前就已经泄露,硬件钱包无法让这套旧助记词重新变得安全。此时必须在可信设备上生成全新的助记词,并把资产转移到新地址。
普通用户应该怎么做?
如果曾经安装或使用过 FomoPeek 1.1—1.2,或者怀疑设备已经受到类似恶意应用影响:
立即停止使用相关 App,不要重新安装。
将 iPhone 更新到最新可用系统版本。
检查地址余额、交易记录和链上授权是否异常。
不要继续在旧设备上输入或导入助记词。
在未安装过相关 App 的可信设备或硬件钱包上生成全新助记词。
撤销高风险合约授权,并尽快把资产转移到新地址。
如果已经发生资产异常,保留原设备、安装记录和交易证据,不要急于恢复出厂设置。
在日常使用中,建议把资产分成两层:
小额、高频交互资产,可以使用手机钱包;
长期持有或价值较高的资产,使用硬件钱包独立保管。
同时坚持几个基本原则:
助记词永远不要输入手机、网页或聊天窗口;
不在备忘录、相册、邮箱和云盘保存助记词;
只从官方渠道下载 App 和设备固件;
每次签名前核对硬件钱包屏幕;
看不懂的授权和签名不要确认;
大额资产可进一步使用 Passphrase 或多签保护。
真正的安全,是避免单点失守
手机系统未来仍然会出现新的漏洞。
我们无法要求任何操作系统永远没有漏洞,也无法保证自己永远不会打开恶意网页或下载有问题的 App。
更现实的安全思路,是不要让一次手机系统失守直接等于私钥失守。
硬件钱包的价值,不是宣称自己“永远不会被攻击”,而是通过安全芯片、私钥隔离、独立屏幕和设备确认,把攻击者需要突破的防线从一层增加到多层。
手机可以继续负责联网和交互。
但决定资产所有权的私钥,应该留在一个用途更单一、攻击面更小,并且能够独立完成交易确认的设备里。
KeyPal 2:让手机负责连接世界,让私钥留在安全边界之内。
👉 keypal.pro

KeyPal 中文 retweeted
⛽ TokenPocket ✖️ USDD Gas Boost Season!
🎁 5,000 ethereum:0x4f8e5de400de08b164e7421b3ee387f461becd1a + KeyPal Hardware Wallets Up for Grabs!
→ zealy.io/cw/tokenpocket/lead…
Use ethereum:0x4f8e5de400de08b164e7421b3ee387f461becd1a. Save on Gas. Complete Quests. Earn Rewards.
Pay gas with ethereum:0x4f8e5de400de08b164e7421b3ee387f461becd1a on TokenPocket and enjoy a 50% gas subsidy while completing onchain quests.
Climb the leaderboard and claim your share of the rewards.
📅 Sep 15 – Sep 28
Powered by @USDDecentralize × @TokenPocket_TP × @KeyPalWallet
#USDDonTP #USDDForGas #TokenPocket
KeyPal 中文 retweeted
为了省下一千多块,用旧手机存放几百万资产,真的划算吗?
很多持有大量加密资产的老用户都会问:
“硬件钱包卖一千多块,我为什么不能找一台废旧手机,断网以后装个钱包App,直接当离线钱包?”
这个问题听起来很合理。一台经过正确配置、此后不再联网的手机,确实可以作为离线签名设备。
但现实中,大多数人所谓的“离线手机”,只是暂时没有插SIM卡。它可能连接过Wi-Fi、同步过iCloud、安装过第三方App,甚至还会被拿来浏览网页、领取空投和连接DApp。
这样的手机并不是真正的冷钱包,只是一台使用频率较低的热钱包。
最近曝光的DarkSword攻击,正好说明了这两者之间的区别。
打开一个网页,iPhone也可能失守
根据Google Threat Intelligence Group的技术报告,DarkSword是一套针对iOS的完整漏洞利用链。
它组合利用了六个漏洞,针对iOS 18.4至18.7版本的设备发起攻击。攻击者可以把恶意JavaScript放进伪造网页,也可以将代码植入用户经常访问的正常网站。
用户用Safari打开网页后,恶意代码会尝试完成远程代码执行、逃逸浏览器沙箱和系统权限提升,最终读取文件、收集账户与设备信息,并将数据上传至攻击者控制的服务器。
这不是传统意义上“骗你输入助记词”的钓鱼攻击,而是网页本身在利用操作系统漏洞。
慢雾创始人余弦披露的部分在野样本中,还出现了假冒色情直播、波场能量站、退款流程和漏洞预警等页面,目标明显包含使用加密钱包的旧版iPhone用户。相关预警原文
正常情况下,Safari网页不能直接读取另一个App里的私钥,因为iOS存在沙箱和权限隔离。
DarkSword危险的地方,是它试图突破这些隔离。一旦攻击者获得足够高的系统权限,即使不能直接导出某些钱包的私钥,也可能读取敏感数据、监控钱包操作,或者在用户准备签名时操纵交易。
至于是否一定能够提取“明文私钥”,还要看具体钱包的密钥保存方式、运行状态和攻击载荷,不能理解成所有iPhone钱包打开网页就必然丢币。
但这个事件已经证明:只要私钥和复杂的联网操作系统位于同一台设备上,系统级漏洞就可能威胁钱包原本依赖的安全边界。
废旧手机的问题,不只是有没有联网
手机是一台通用计算设备。
它需要支持Safari、WebKit、Wi-Fi、蓝牙、基带、摄像头、云同步、通知和第三方App。功能越多、代码越复杂,潜在攻击入口也就越多。
而“废旧手机”通常还意味着:
系统版本长期没有更新;
部分机型已经停止获得安全补丁;
钱包App版本较旧;
过去安装过哪些软件难以确认;
是否曾经被入侵,普通用户无法判断。
关闭Wi-Fi,并不会自动清除设备过去可能存在的风险。
一台手机今天断网,不代表它昨天没有被植入恶意程序;今天没有上传数据,也不代表明天重新联网时不会上传。
所以,离线是一种状态,安全隔离才是一种设计。
一千多块的硬件钱包,究竟贵在哪里?
我的看法一直比较直接:
如果只是测试新项目、领取空投或者存放少量资产,旧手机当然可以继续使用。
但如果钱包里存放的是几十万元、几百万元甚至更高价值的资产,我不会为了省下一千多块,把全部安全寄托在一台已经停止维护或者运行环境不透明的通用设备上。
硬件钱包真正有价值的部分,不是外壳、屏幕和几个按键,而是它重新划分了安全边界。
以我更愿意使用的KeyPal 2为例,它不是在一台普通手机里再安装一个钱包App,而是把密钥生成、保存和交易签名放进专门设计的硬件设备中。
KeyPal 2内置CC EAL6+安全芯片和独立MCU,通过硬件真随机数生成私钥,交易签名在设备内部完成。私钥不需要进入联网手机,也不需要因为连接DApp而暴露给浏览器环境。
它还支持二维码离线签名。联网手机负责创建和广播交易,KeyPal 2负责扫描交易、显示内容并完成签名,两台设备之间不需要建立传统的网络连接。
这时,即使手机钱包或浏览器出现问题,攻击者仍然需要面对另一道安全边界。
更重要的是,用户可以在KeyPal 2自己的屏幕上核对收款地址、金额和交易内容,然后通过设备按键进行确认。
这块独立屏幕的意义,不是为了让产品看起来更像一台电子设备,而是为了防止已经被入侵的手机“说一套、签一套”。
在账户隔离方面,KeyPal 2支持PIN码与Passphrase。用户可以通过不同Passphrase派生出彼此独立的钱包,用于主钱包、日常交互钱包或隐藏钱包之间的资产分层。
助记词还可以通过NFC加密备份至KeyPal Card,减少手写纸张被拍照、损坏、遗失或直接暴露明文的风险。
这些功能单独看可能都不复杂,但组合起来解决的是同一个问题:
让私钥尽量远离联网设备、浏览器和通用操作系统。
硬件钱包也不是绝对安全
这里也必须说清楚:硬件钱包不是买回来就可以高枕无忧。
如果用户主动把助记词输入钓鱼网站、保存在相册或云盘,或者在完全看不懂交易内容时盲目点击确认,再安全的硬件也无法保护资产。
硬件钱包解决的是私钥隔离、可信显示和独立签名问题,它不能替用户判断一个合约是否安全,也不能阻止用户主动泄露助记词。
因此,我更建议将资产分层管理:
少量资金放在日常热钱包;
DApp交互使用独立地址;
大额长期资产存放在硬件钱包;
重要资产配合Passphrase或多签进一步隔离;
助记词不要截图、不要上传云端、不要输入任何网页。
如果坚持使用废旧手机,需要做到什么?
一台相对合格的离线签名手机,至少应该恢复出厂设置,在隔离前升级到仍受支持的最新系统,只安装经过验证的钱包软件,并永久关闭SIM卡、Wi-Fi、蓝牙、AirDrop和云同步。
它不能再用来浏览网页、登录邮箱、收发消息、领取空投或者连接DApp。未签名交易应通过二维码等方式导入,离线签名以后再交给另一台联网设备广播。
能够长期严格执行这些操作,废旧手机也可以成为一种离线签名方案。
问题是,大多数普通用户很难持续保证这一点,也很难判断手机的系统、应用和历史运行环境是否真正可信。
Apple已经修复此次披露的相关漏洞。使用iPhone管理加密资产的用户,应立即升级到设备支持的最新系统版本,并开启自动安全更新。Apple安全提醒
如果旧系统设备曾经打开过可疑网页,不建议继续用它管理大额资产。更稳妥的方式,是在可信的新设备或硬件钱包上生成全新的助记词,再将资产转移过去,而不是把旧助记词重新导入新设备。
一千多块的KeyPal硬件钱包,买到的并不是一个“可以安装钱包的电子设备”。
它买到的是更小的攻击面、更明确的密钥边界、独立的交易确认,以及让私钥远离联网环境的能力。
废旧手机表面上省下了一千多块,但你需要用系统维护、操作纪律和风险判断,去补足它的安全缺口。
对于重资产用户来说,真正需要比较的从来不是一部旧手机和一台KeyPal 2的价格,而是一次私钥泄露之后,自己究竟承担得起多大的损失。
#KeyPal #KeyPal2 #HardwareWallet #CryptoSecurity #硬件钱包

KeyPal 中文 retweeted
Ledger Ethereum App 1.22.1→1.22.2,本质上是签名审核期间仍可接受新的 APDU 流程,导致签名状态被重置或替换。
旧代码遇到新签名请求时,会主动清空当前签名上下文
在 1.22.1 的交易签名入口中,逻辑是:
if (appState != APP_STATE_IDLE) {
reset_app_context();
}
appState = APP_STATE_SIGNING_TX;
设备已经处于交易审核或其他签名状态;
主机又发送一个新的 P1_FIRST 签名 APDU;
App 没有拒绝;
反而执行 reset_app_context();
然后开始处理新的签名请求。
1.22.2 把它改成:
if (appState != APP_STATE_IDLE) {
return SWO_COMMAND_NOT_ALLOWED;
}
也就是:
只要当前流程未结束,任何新的签名起始请求都直接拒绝。
其实更准确的叫法应该是:
异步状态机重入漏洞 / 签名会话混淆(state-machine reentrancy / signing-session confusion)
攻击链路:下图
再简单说下
KeyPal 不存在同类签名会话混淆问题。设备采用单会话签名状态机:每次发起新交易前,系统都会先终止上一笔未完成交易,清除其审核界面、交易缓存及签名上下文,再创建新的独立签名会话。
因此,前后两笔交易无法同时处于待确认状态,旧交易的确认回调也不能调用新交易的签名数据,从机制上避免“屏幕显示交易 A、实际签署交易 B”的情况。
大白话就是 KeyPal 一次只会发送一笔待签名。

KeyPal 中文 retweeted
别让一张白纸,赔上你的全部身家。
如果那串手写助记词被镜头拍下、被上传到网络,资产被瞬间转走,并不是什么夸张故事,而是加密世界里最真实的风险。
很多人仍然习惯把助记词明文写在纸上。
但纸张最大的缺点,就是任何人只要“看见一次”,你的资产安全就可能归零。
你的助记词,不该暴露在一张随时可能被拍照、遗失、损坏或翻看的白纸上。
你需要更硬核的资产备份方式:#KeyPal Card。
它不是普通卡片,而是一张用于助记词加密备份的离线安全卡:
🔒 SE 安全芯片保护
内置安全芯片,将助记词加密存储在离线环境中,降低明文泄露风险。
🔢 PIN 码加密访问
即使卡片遗失,他人也无法直接读取其中内容。没有正确 PIN 码,拿到的也只是一张无法打开的卡。
📶 NFC 快捷恢复
无需手动抄写、无需暴露明文,轻轻一贴,即可通过 NFC 完成助记词导入与恢复。
真正的安全,不应该建立在一张容易被看见的纸上。
用 KeyPal Card,把助记词从“明文记录”升级为“离线加密备份”。
👉 keypal.pro
升级你的资产备份方式,守住自己的数字主权。


KeyPal 中文 retweeted

我用了不下十款硬件钱包,只有 @KeyPalWallet 两年没开机,打开还有10%的电,按键也没失灵,连接也正常。respect

KeyPal 中文 retweeted
2026 年上半年,加密货币持有人遭遇的入室抢劫、绑架勒索等案件明显增加。据相关行业报告统计,已核实事件达 52 起,涉及资产敞口约 1.241 亿美元,其中入室抢劫和绑架勒索占据主要部分。攻击者的目标正在从破解设备和私钥,逐渐转向掌握资产的人。
这也意味着,加密资产安全已经不只是“私钥有没有离线保存”的技术问题。如果个人身份、持仓规模和居住信息遭到泄露,即使使用硬件钱包或多签,把全部资产集中在同一个入口,仍可能在现实胁迫下形成单点风险。更合理的方式,是减少公开暴露、做好资产分仓,并将设备、备份和关键验证信息分开保管。
如果是我管理一笔长期不动的大额资产,我不会让它和日常钱包共用同一个入口。我会使用 KeyPal 2,通过 Passphrase 创建独立的隐藏钱包,将日常资金和核心资产分开;再用 KeyPal Card 对助记词进行加密备份,并与设备分离保管。毕竟真正的安全,不是把保险柜做得更显眼,而是不让一次暴露触及全部资产。
🤖 Made with AI

KeyPal 中文 retweeted

🎉 抽獎活動開跑|送出 2 台 KeyPal 2 硬體錢包
這次由 USDD 聯名贊助,一共抽出 2 名得主,每人都能獲得:
🎁 @KeyPalWallet 2 硬體錢包 ×1
參加方式:
1️⃣ 追蹤 @mrblocktw、@usddio
2️⃣ 轉發這篇 X 文章
3️⃣ 按讚並留言:「我要 KeyPal!」
影片👉🏻 youtu.be/vCq6HzJHXlU
活動結束後,將於本篇 X 文章公布得獎名單。
祝大家好運!🔥
#USDD #KeyPal2 #抽獎

KeyPal 中文 retweeted
I don’t agree that #hardware #wallets are unsuitable for storing large amounts of #crypto.
What matters is which wallet you choose and how you use it.
#KeyPal 2 features a CC EAL6+ secure element and a high-performance MCU, with private keys generated using true randomness.
It also supports multisig through #TokenPocket, Passphrase protection, and encrypted NFC backup of your recovery phrase to a #KeyPal Card.
A dedicated iPhone may be one option, but that doesn’t invalidate the value of a purpose-built hardware wallet.
Security is never about a single device—it’s about the complete system: secure chips, software, transaction verification, and backup mechanisms.
With security features this comprehensive, don’t you think #KeyPal 2 deserves a closer look?
@zachxbt

KeyPal 中文 retweeted
🔐 TokenPocket 安全架构
顶级安全防护,为资产自托管而构建
从日常使用到长期资产存储,TokenPocket 提供多层安全方案,适配不同的资产规模和安全需求
🧵⬇️ 从热钱包到 KeyPal 硬件钱包,了解每一层安全能力,找到最适合你的安全方案

KeyPal 中文 retweeted
6/6 KeyPal 硬件钱包 @KeyPalCN
TokenPocket 安全体系中的最高等级防护
✅ 专用安全芯片存储密钥
✅ 支持 NFC 备份与导入,避免联网攻击风险
✅ 支持 Passphrase 创建隐藏钱包和额外保护
✅ 支持蓝牙与扫码交互,兼顾安全与体验
适合长期存储高价值资产
🔐 限时活动进行中:j.youzan.com/o5Rh1B