





بعد از حملات سایبری اخیر به یخچالهای فرانسه در پستی در کانال تلگرام خود گروه «CyberAv3ngers» که مرتبط با شهید کاوه و سپاه پاسداران است به طور قطعی ادعاهای فرانسه را رد کرده و گفت که شواهد فنی معتبر وجود ندارد و گمان می کند که این عملیات پرچم دروغین است.

ژاننوئل بارو، وزیر خارجه فرانسه، روز دوشنبه ۲۵ آبان اعلام کرد شواهد مربوط به حمله سایبری منتسب به سپاه پاسداران را به همتایان اروپایی ارائه میکند و خواستار تحریم عاملان آن ظرف یک ماه است. او میگوید حمایت اکثریت قاطع اعضای اتحادیه اروپا را جلب کرده و به تصویب تحریمها در نشست ۱۴ دسامبر اطمینان دارد.
❄️ به گزارش لوموند، این حملات حدود ۷۰۰ سامانه سرمایشی در فرانسه را هدف گرفت؛ عملیاتی که علاوه بر فساد مواد غذایی، دستکم ۱۵ آتشسوزی بهدنبال داشت. تأسیساتی از جمله کشتارگاهها، کارخانههای صنایع غذایی و نیروگاههای برقآبی نیز هدف قرار گرفتند.

67
گروه هکری DarkBlinders که با دولت ایران مرتبط است، محیط ابری دولتی کردستان عراق و یک فرد برجسته اسرائیلی را هدف قرار داد.

🚨 🇮🇷 Iran-linked DarkBlinders hackers breached a government cloud environment in Iraqi Kurdistan and stole at least 1 GB of data.
The cyberespionage campaign, observed between August and October, also compromised a high-profile individual in Israel’s security sector.
Attackers used fake government login pages and a malicious video-conferencing application called StarkMeet to steal credentials and deploy ShelbyLoader and SHELBYC2 malware.
The group also abused GitHub for command-and-control communications, data theft and remote access.
Researchers assess the latest activity as linked to an Iranian threat actor, though a broader connection to APT34 remains less certain.

1
164
Iranian Cyber News retweeted

رئیس مرکز ملی فضای مجازی وعده داده ایران «بهزودی اینترنت ماهوارهای بومی» خواهد داشت؛ بدون اعلام زمان راهاندازی و جزئیات فنی.
وقتی توسعه فیبر نوری هنوز به سرانجام نرسیده، ادعای راهاندازی شبکهای ماهوارهای با هزینه و پیچیدگی بسیار بیشتر، چه پشتوانهای دارد؟ داشتن توان ساخت یا پرتاب ماهواره، بهتنهایی به معنای توان ارائه اینترنت پرسرعت و گسترده نیست. ظرفیت شبکه، تجهیزات کاربران، قیمت و پایداری سرویس کجای این وعدهاند؟
با سابقه فیلترینگ و قطع اینترنت، یک سؤال دیگر هم هست: قرار است دسترسی مردم بیشتر شود یا همان اینترنت محدود را این بار از آسمان تحویل بگیرند؟

گزارش شده است که باگهای جدید بدون نیاز به کلیک (zero-click) در استیکرهای تلگرام پیدا شدهاند. پژوهشگر سیفالدین عزیز بیان میکند که او از بررسیهای سمت سرور تلگرام عبور کرده و کد ناقص هنوز در برنامههای آن موجود است.

‼️ Researcher Saifeldeen Aziz says he found new zero-click bugs in Telegram stickers and chained them to run code on iOS.
He says he got past Telegram's server-side checks, and the flawed code still ships in its apps.
Telegram said in March its servers validate every sticker.


2
184
Iranian Cyber News retweeted
⚠️ هشدار افتا درباره احتمال قطع دسترسی به دامنههای خارجی
مرکز مدیریت راهبردی افتا با اشاره به خطر تعلیق یا قطع دسترسی سازمانهای ایرانی به دامنههای .com، .net و .org در پی تحریمها و محدودیتهای خارجی، خواستار ثبت دامنه .ir با مالکیت حقوقی سازمان و انتقال کامل خدمات به آن شده است.
افتا تأکید کرده ثبت دامنه کافی نیست؛ آزمایش پایداری، بازبینی وابستگیهای فنی، هدایت کاربران به نشانی جدید و تست بازیابی باید پیش از وقوع اختلال انجام شود.
donya-e-eqtesad.com/%D8%A8%D…

Iranian Cyber News retweeted

آپدیتهای فایروال (های) ایران که حوالی ساعت 17:00 تهران رخ داده:
دامنه cloudflare-ech دوباره باز شده.
کانفیگهای به سمت کلودفلر (چه با ECH چه بدون ECH) دوباره کار میکنن اما به شدت محدود و بدون آپلود.
یه سری از رنج های هتزنر و Gcore و بعضی از دیتاسنتر های معروف دیگه هم باز شدن اما بازم بدون آپلود.
ینی توی تست نشون میده که وصل شده اما بخاطر لیمیت بودن آپلود (و محدودیت 6 پکت در هر درخواست) فعلا غیرقابل استفاده هستن.
خانه آزادی گزارش داده است که در سال ۲۰۲۶، استفاده از قطع اینترنت برای سرکوب مخالفان افزایش یافته است.

Watch: At last week's #FreedomOnTheNet 2026 launch, report author Kian Vesteinsson shared key findings, including growing restrictions on internet access and the expanding use of shutdowns to suppress dissent.
Explore the report: freedomhouse.org/report/free…
1
119
Iranian Cyber News retweeted

سازمان حقوق بشری «خانه آزادی» (Freedom House) در تازهترین گزارش سالانه خود اعلام کرد که ایران با شدیدترین افت امتیاز آزادی اینترنت در میان کشورهای بررسیشده، به جمع سه کشور دارای محدودترین فضای اینترنتی جهان پیوسته است.
بر اساس گزارش «آزادی اینترنت ۲۰۲۶» که پنجشنبه ۳۰ مهرماه منتشر شد، امتیاز ایران از ۱۳ به تنها ۹ امتیاز از مجموع ۱۰۰ امتیاز سقوط کرده و اکنون در کنار چین و میانمار، در پایینترین سطح آزادی اینترنت قرار دارد.
یکی از مهمترین دلایل این سقوط، قطع گسترده اینترنت از سوی جمهوری اسلامی پس از آغاز حملات نظامی آمریکا و اسرائیل به ایران عنوان شده است. به گزارش خانه آزادی، این محدودیت حدود ۸۸ روز ادامه داشت و طولانیترین قطع سراسری اینترنت در تاریخ ۱۶ ساله بررسیهای این سازمان محسوب میشود.
این نهاد همچنین به تلاش حکومت ایران برای محدود کردن ارتباط شهروندان با اینترنت جهانی و ایجاد دسترسی ویژه برای گروههای برخوردار اشاره کرده است؛ سیاستی که شکاف میان کاربران عادی و افراد دارای دسترسی ویژه به اینترنت آزاد را عمیقتر میکند.
خانه آزادی وضعیت اینترنت کشورها را با بررسی ۲۱ شاخص در سه حوزه دسترسی به اینترنت، محدودیت و سانسور محتوا و نقض حقوق کاربران ارزیابی میکند.
نتایج این گزارش نشان میدهد که سیاستهای فیلترینگ، قطع ارتباطات و کنترل فضای مجازی در ایران، نهتنها محدود نشده، بلکه کشور را به یکی از بستهترین محیطهای اینترنتی جهان تبدیل کرده است.
سازمان «خانه آزادی» (فریدام هاوس) همچنین در گزارش خود هشدار داده که جمهوری اسلامی با گسترش اینترنت طبقاتی، در حال ایجاد ساختاری است که در آن دسترسی آزاد به اینترنت جهانی به امتیازی ویژه برای گروهی محدود تبدیل میشود.
بر اساس این گزارش، در حالی که بخش بزرگی از شهروندان با فیلترینگ، محدودیتهای گسترده و قطع اینترنت روبهرو هستند، گروههایی خاص و برخوردار از امتیازات حکومتی همچنان میتوانند بدون محدودیتهای مشابه به پلتفرمها و خدمات بینالمللی دسترسی داشته باشند.
فریدام هاوس همچنین به تلاش جمهوری اسلامی برای مقابله با ابزارهای عبور از فیلترینگ، افزایش هزینه خدمات ویپیان مورد حمایت حکومت و ایجاد اختلال در ارتباطات اینترنت ماهوارهای استارلینک اشاره کرده است.
در این گزارش، ایران و روسیه بهعنوان دو نمونه از کشورهایی مطرح شدهاند که حکومتهای آنها برای کاهش وابستگی شهروندان به اینترنت جهانی و افزایش کنترل بر ارتباطات آنلاین تلاش میکنند.
در روسیه نیز محدودسازی فیلترشکنها، مسدود کردن خدمات خارجی و تهیه فهرستی از وبسایتهای مورد تأیید حکومت گسترش یافته است؛ بهگونهای که خدمات داخلی بتوانند حتی هنگام محدود شدن اینترنت جهانی فعال بمانند.

Iranian Cyber News retweeted

🇺🇸 A security bug hiding in the internet for over 10 years has finally been cracked by AI.
The flaw, called PHP2Shell, affects PHP, the programming language behind up to 70% of the world's websites, including online shops, government services and major platforms.
And it's a nasty one. Hackers could use it to take over vulnerable servers, steal customer data, install malware or knock websites offline.
Researchers in California used an advanced OpenAI model to figure out how the bug could be exploited, something that had stumped experts for years.
The good news is that fixes are already out. But websites need to install them quickly, and the FBI is urging those that can't to temporarily go offline.
For regular users, simply visiting a PHP website doesn't mean they're hacked. The bigger worry is personal information stored on sites that haven't been fixed yet.
Source: CBS News / Writer: Daniyal

نظارت پولی جمهوری اسلامی ایران توسط عامل تهدید بنام «Anonymous DIA'NN» زیر هدف قرار گرفتهاست. این گروه به فایلی شامل اطلاعات مشتریان، صرافیها و نهادهای مرتبط و تراکنشهای مالی حدود ۲۰۱ کیلوبایت دسترسی داد. این ادعاها هنوز به طور رسمی تایید نشدهاند.
This Post is from a suspended account. Learn more
2
129
Increase of Influence Operations using Artificial Intelligence
#Cyber
#IranWar
irancybernews.org/en/influen…

109

گروه هکری گرز رستم اعلام کرده که به وبسایت من و تو نفوذ کرده و به دادههایی دسترسی پیدا کرد. این ادعاها هنوز به طور رسمی تایید نشده. برای اطلاعات بیشتر درباره فعالیتهای این گروه به بخش عوامل سایبری ما مراجعه کنید:
irancybernews.org/en/cyberac…

129
این گزارش را حتما بخوانید و اگر از JetVPN استفاده میکنید توصیه میکنیم آن را حذف کنید. ما گزارشی درباره ویپیانهای معتبر منتشر کردیم که شاید به دردتان بخورد.
irancybernews.org/fa/%d8%ad%…

🕵 پشت نقاب امنیت Jet VPN که بیش از یک میلیون بار از گوگلپلی دانلود شده است، چه میگذرد؟ بسیاری از کاربران برای امنیت خود به این اپلیکیشن پناه بردهاند، اما ارزیابیهای فنی پسکوچه نشان میدهد که این اعتماد میتواند به قیمت نشت اطلاعات حساس آنها تمام شود.
🔍در بررسیهای انجامشده، متوجه شدیم که معماری این ویپیان دارای آسیبپذیریهای امنیتی با شدت بالاست و اعتماد به این ویپیان در چند نقطه مهم شکست میخورد.
🔓در کمال تعجب، یک اپلیکیشن کاملا معمولی و بدون نیاز به دسترسی ویژه روی گوشی شما، میتواند فرمان توقف صادر کرده و اتصال Jet VPN را بهراحتی خاموش کند. بحران امنیتی زمانی خود را نشان میدهد که پس از این قطعی یا حتی اختلالات کوتاه در هسته ویپیان، اپلیکیشن بهجای مسدود کردن موقت اینترنت، اجازه میدهد ترافیک شما از جمله درخواستهای دیاناس مستقیم و بدون رمزنگاری از شبکه عادی عبور کند. این اتفاق باعث میشود ارائهدهنده اینترنت یا هر ناظری در شبکه بهسادگی بتواند اطلاعات و مسیر وبگردی شما را ببیند.
🔑ضعفهای این برنامه به همینجا ختم نمیشود. Jet VPN تنظیمات حساس اتصال خود را روی بستر HTTP دریافت میکند که این موضوع راه را برای دستکاری و تغییر مسیر تونل شما توسط مهاجمان باز میگذارد. علاوه بر این، برنامههای دیگر میتوانند بدون هیچگونه درخواست تایید از شما، پروفایلها و کانفیگهای ناشناسی را مستقیما به اپلیکیشن تزریق کنند. وقتی در کنار این موارد میبینیم که کلید رمزنگاری حساس درون خود فایل برنامه رها شده و سازنده نیز هیچ وبسایت رسمی یا سند حریم خصوصی شفافی ندارد، ابعاد این ریسک جدیتر میشود.
📢 برای مطالعه شواهد فنی، آزمایشهای انجامشده و آشنایی کامل با جزئیات این آسیبپذیریها، بررسی جامع این اپ را در بلاگ پسکوچه بخوانید.
paskoocheh.com/blog/posts/20…

154
این مقاله آموزشی خیلی به دردتان میخورد.👇

امنیت بلوتوث؛ چگونه خطر شنود، ردیابی و سرقت اطلاعات را کاهش دهیم؟
بلوتوث اتصال گوشی به هدفون، ساعت هوشمند و سیستم صوتی خودرو را آسان میکند؛ اما این ارتباط بیسیم هم میتواند هدف حمله قرار بگیرد. اگر گوشی یا تجهیزات متصل به آن آسیبپذیری اصلاحنشده داشته باشند، مهاجم ممکن است از این ضعف برای اتصال غیرمجاز، شنود یا دسترسی به اطلاعات استفاده کند. روشن بودن بلوتوث بهتنهایی به معنی هک شدن دستگاه نیست؛ خطر به نوع دستگاه، وضعیت بهروزرسانی و روش حمله بستگی دارد.
در بعضی حملات، حتی نیازی به تایید درخواست اتصال نیست. برای نمونه، پژوهش دانشگاه لوون بلژیک درباره آسیبپذیریهای WhisperPair نشان داد که برخی هدفونها و بلندگوهای دارای قابلیت Fast Pair میتوانند بدون رضایت صاحب دستگاه به دستگاه مهاجم متصل شوند. در تجهیزات آسیبپذیر، این اتصال میتواند امکان استفاده از میکروفون و شنود صدای محیط را فراهم کند. آغاز این حمله به حضور مهاجم در برد بلوتوث نیاز دارد.
ردیابی نیز یکی از خطرهای احتمالی است. سیگنالها و شناسههای بلوتوث در برخی شرایط میتوانند حضور یک دستگاه در نزدیکی و جابهجایی آن را آشکار کنند. البته این موضوع همیشه به معنی دسترسی به موقعیت دقیق گوشی نیست و قابلیتهایی مانند تغییر دورهای نشانی بلوتوث، برای دشوارتر کردن ردیابی طراحی شدهاند.
درخواست اتصال ناشناس را هم جدی بگیرید. تایید یک درخواست اتصال به معنی نصب خودکار بدافزار نیست، اما دریافت فایل یا دنبال کردن دستورهای فرد ناشناس میتواند شما را به نصب برنامه آلوده بکشاند. برای مثال، نصب معمول برنامه از منابع ناشناس در اندروید به مجوز و تایید نصب نیاز دارد؛ درخواست برای فعال کردن این مجوز، یک علامت هشدار است.
🔗🟪 لینک ادامه مطلب:
tech.tavaana.org/digital-sec…

85
کارشناس امنیت سایبری، حمید کشفی، گزارشی را منتشر کرده است که در آن اشاره میکند برخی از APKهای امضا شده دیوار دارای مسیری پنهان هستند که میتواند کد مرخب را روی دستگاه اجرا کند.

گزارش تحلیل بکدور اپلیکشن دیوار بروز رسانی و با جزییات بیشتر آماده شد. آزمایشگاه Divar Push که زنجیره حمله را بهشکلی قابلنمایشتر بازتولید میکند، در گیتهاب منتشر شده است (لینک در گزارش). YARA Rules و شاخصهای آلودگی (IoC) هم اضافه شده.
darkcell.se/divar
darkcell.se/divar_fa (نسخه فارسی)
مهمترین تغییرات و بهروزرسانیها:
تابع مخرب درجشده تاریخچهای طولانیتر و با وقفههای مکرر دارد که ابتدا دیده نشده بود:
* (۱۴ مه ۲۰۲۳) نخستین APK تأییدشدهی بکدورشده: نسخهی ۱۱.۸.۱، با یک نسخهی سادهتر اولیه.
* (سپتامبر ۲۰۲۳) در نسخههای ۱۱.۹.۴ و ۱۱.۹.۵ وجود ندارد.
* (۱۵ دسامبر ۲۰۲۳) دوباره در نسخهی ۱۱.۹.۶ ظاهر میشود، این بار با یک URL رمزگذاریشده.
* (مه ۲۰۲۵) در ۱۱.۱۳.۱۱ حضور دارد، سپس در ۱۱.۱۳.۱۲ غایب است.
* (۲۴ فوریه ۲۰۲۶) دوباره در نسخهی ۱۱.۱۴.۱۰ برمیگردد، چهار روز پیش از آغاز حملات آمریکا/اسرائیل به ایران.
* (۲۴ مه ۲۰۲۶) نسخهی ۱۱.۱۴.۱۲ یک تریگر دیگر از طریق هدر پاسخ API اضافه میکند که مستقل از اعلانهای پوش است.
تاریخها مربوط به نخستین مشاهده یا بایگانی APKها هستند، نه تاریخهای تأییدشدهی انتشار.
چرا دیوار؟
پاسخ بسیار ساده است. این اپ رتبهٔ اول را در میان پربازدیدترین اپهای موبایل ایرانی را دارد! ۱۰۰ میلیون نصب، طبق آمار کافهبازار.
همچنین یک تلاش پژوهشی موازی را برای بررسی نسخههای تاریخی اپهای بلد، نشان، تپسی و اسنپ (و ۱۰ اپ با بیشترین تعداد نصب در ایران) از نظر وجود عملکرد مخرب مشابه شروع کردهام. هیچ بهروزرسانی مستقیما مخربی در نسخه های اخیر چهار اپ بررسی شده مشاهده نشد. گزارش دقیقتر و اختصاصی برای این موضوع نیز در روزهای آینده تکمیل و بهروزرسانی خواهد شد.
github.com/Hamid-K/divar-pus…
github.com/Hamid-K/divar-pus… (نسخه فارسی)
⚠️ این یک گزارش مستقل است. تیم دیوار تا امروز هیچ بیانیه یا جزئیات عمومی دربارهٔ این مورد منتشر نکرده و در تحقیقات من نیز دخالتی نداشته است. هرگاه/اگر گزارش خودشان را منتشر کنند یا موفق شوم مستقیماً با آنها تماس بگیرم، گزارشهایم را بهروزرسانی خواهم کرد تا تصویر کاملتری ارائه شود.
🗒️ این گزارش بکمک هوش مصنوعی و ابتدا به زبان انگلیسی تهیه شده. نسخه فارسی آن نیز سپس به همین روش ترجمه شده. اشکالات و انتخاب کلمات غیرمتعارف در گزارش ناشی از همین مورد است.

1
131
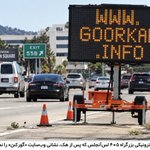
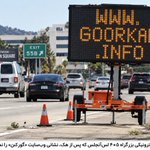
Digitial Traffic Billboard in Los Angeles Targeted by Iranian Hackers
#IranWar
#Cyber
irancybernews.org/en/digitia…

90
تابلوی دیجیتال ترافیکی در لس آنجلس توسط هکرهای ایرانی زیر هدف قرار گرفت
#ایران
#سایبری
irancybernews.org/fa/%d8%aa%…

101
Infiltration of U.S. Infrastructure by Foreign Threat Actors
#IranWar
#Cyber
irancybernews.org/en/infiltr…

