

Educación | Ciberseguridad | Ingeniería Electrónica | Budismo | Cat person | +1 de @daniela_valor
Madrid, España
Joined July 2009
- Tweets9K
- Following694
- Followers5K
- Likes4.6K



Con @DAS_QQQ queremos compartirles 3 años de research y trabajos en Cyber Deception.
¡Nos vemos en la Eko!

Charlas Main Track #EKO2025 🔥
🗣️ “Tell me a lie: Engañando al atacante sofisticado” dictada por @FedeQuark y Diego Staino.
💡 Esta charla propone un enfoque práctico estructurado para diseñar operaciones de ciberengaño integradas con inteligencia de amenazas. Se centra en el mapeo de TTPs a técnicas de engaño, considerando reglas de engagement, límites condicionales y objetivos estratégicos, para explotar las vulnerabilidades que el atacante expone con sus acciones. Se complementa con la confección de una narrativa coherente, que induce el error del adversario, y aprovecha su comportamiento para forzar redirección de ataques y detección temprana.
📌 La metodología se articula en siete pasos aplicables en workshops colaborativos con dinámicas de design thinking. Se presentará un caso de aplicación en base a un actor de amenazas tipo APT, desarrollando desde la planificación hasta la creación de un entorno con trampas y señuelos. Se incluirá el uso de dos herramientas open source desarrolladas por los autores: DOLOST (Deceptive Operations: Lure, Observe, and Secure Tool) que orquesta elementos de engaño minimalistas en entornos reales, y BUDA (Behavioral User-driven Deceptive Activities) que automatiza la generación de perfiles y actividades ficticias para reforzar la credibilidad de las narrativas de engaño. La presentación es fruto de tres años de research en cyber deception, y no fue presentada previamente de forma integral.
✅ Esta charla será dictada en español.
📍 22, 23 y 24 de octubre en el CEC - Buenos Aires.
🎟️ ¡Comprá tu entrada ahora! >> entradas.ekoparty.org

Electrónica Digital es el último bastión de este antro en el que si leés O.F. todavía NO interpretás Only Fans, porque todavia se impone históricamente "Overflow Flag"
Estado del arte
-Hay soluciones para distintas escalas, que se integran con IDS/IPS
-Requieren gestión para mantener la efectividad
-Se está empezando a integrar IA
Problemática
-Las soluciones comerciales son costosas
-Hay que meter mano en producción
-Solo algunos tipos de tools están en software libre (ej: honeypots)
-Implementación compleja, requiere especialistas
Propuesta
Una herramienta de ciberengaño minimalista y de código abierto que sea plataforma de orquestación para despliegue de señuelos y servicios
Objetivos
-Automatizar la creación de señuelos y facilitar la detección temprana
-Permitir la experimentación sin muchos recursos ni infra compleja
-Evitar costos para pruebas y aprendizaje
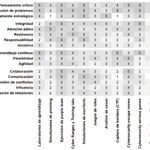
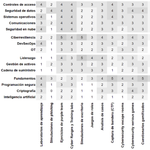
Después hicimos un mapeo entre las categorías anteriores y las áreas de conocimiento del NICE Cybersecurity Workforce Framework de NIST.
Reflejamos el grado relevancia del 1 al 5 y calculamos su mediana como métrica de evaluación.
Quedó algo así:


Hay un tema sobre el que quise escribir durante mucho tiempo, pero la coyuntura era muy delicada. Este año me pareció un buen momento, y finalmente el paper se publicó en @ieeeargencon: "Diversidad de género en ciberseguridad: brechas, desafíos, y propuestas". Te lo cuento acá👇🏾
Para terminar, vale aclarar algunas limitaciones del estudio:
-Pocas investigaciones formales sobre género en ciberseguridad
-Muchos estudios son mayormente transversales y sin datos desagregados por género
-Se hizo foco en la diferenciación binaria de género
Aun no fue indexado por IEEE, pero este es el preprint:
dx.doi.org/10.13140/RG.2.2.2…
¿Por qué me metí con este tema?
Porque creo que es realmente importante visibilizar a tiempo a nivel local, y cuanto antes, mejor.