

Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego polskiego sektora finansowego.
Warszawa, Polska
Joined July 2020
- Tweets1.6K
- Following25
- Followers11.6K
- Likes230




Pinned Tweet
🚨📊Raport Roczny Cyberbezpieczeństwa 2025 opracowany przez Zespół @CSIRT_KNF jest już dostępny!
🌐 Krajobraz cyberzagrożeń rozwija się dziś dynamicznie - najlepiej pokazują to liczby. Tylko w 2025 roku Zespół @CSIRT_KNF zidentyfikował 41 751 niebezpiecznych domen phishingowych oraz 9 751 oszukańczych reklam.
Opracowana publikacja podsumowuje:
🔎 kluczowe zjawiska i trendy obserwowane w minionym roku
🎯 analizę zmieniających się taktyk i technik wykorzystywanych przez cyberprzestępców
🛡️ wnioski i rekomendacje wspierające dalsze wzmacnianie odporności cyfrowej sektora finansowego
👉📥 Z raportem można zapoznać się tutaj:
knf.gov.pl/?articleId=97517&…

📌 @CSIRT_KNF opracował Raport Roczny Cyberbezpieczeństwa 2025, który jest podsumowaniem najważniejszych zagrożeń i trendów w cyberprzestrzeni, a także działań podejmowanych na rzecz bezpieczeństwa rynku finansowego.
▶️ Publikacja stanowi podsumowanie najważniejszych zagrożeń, trendów oraz działań podejmowanych na rzecz bezpieczeństwa rynku finansowego. Dane za 2025 rok pokazują skalę wyzwań: 41 751 niebezpiecznych domen zgłoszonych do blokady, 9 751 zablokowanych oszukańczych reklam, 787 ataków DDoS na sektor finansowy oraz 274 zgłoszenia incydentów ICT przyjęte w ramach DORA.
▶️ CSIRT KNF wydał również 625 ostrzeżeń o zagrożeniach, 19 rekomendacji sektorowych oraz 51 indywidualnych rekomendacji wynikających ze skanów bezpieczeństwa.
🔸 Zapraszamy do zapoznania się z raportem: knf.gov.pl/?articleId=97517&…

🛡️ Cyberprzestępcy nie ustają w tworzeniu nowych stron phishingowych. Tylko we wrześniu 2026 roku nasz zespół zgłosił do zablokowania 3598 niebezpiecznych domen. Aż 94% z nich było związanych z fałszywymi inwestycjami.
Trwający Europejski Miesiąc Cyberbezpieczeństwa @EcsmPolska to dobra okazja, by przybliżyć te zagrożenia i przypomnieć, na co zwracać uwagę, aby chronić swoje dane i pieniądze.
📈 Fałszywe inwestycje z wykorzystaniem marki Biedronka
Oszuści w ostatnim miesiącu publikowali reklamy rzekomego programu inwestycyjnego sieci sklepów Biedronka. Na fałszywych stronach zachęcali do obliczenia potencjalnego zysku i rejestracji. Pozyskane dane służyły do nawiązania kontaktu z zainteresowanymi osobami i nakłaniania ich do przekazania pieniędzy.
📩 Wiadomości e-mail podszywające się pod Spotify
Cyberprzestępcy informowali również o konieczności odnowienia subskrypcji. Link w wiadomości prowadził do strony przypominającej serwis Spotify, na której proszono o login, hasło i dane karty płatniczej. Celem oszustów było pozyskanie danych umożliwiających przejęcie konta oraz kradzież pieniędzy.
🛒 Reklamy fałszywych sklepów internetowych
Znane marki i wyjątkowo niskie ceny miały przyciągnąć uwagę i skłonić do zakupów. Reklamy prowadziły jednak do spreparowanych sklepów, których celem było wyłudzenie danych kart płatniczych.
🔎 Różne scenariusze, wspólny mechanizm - wykorzystanie rozpoznawalnych marek, by zdobyć zaufanie odbiorców.
Jak się chronić?
✅ Sprawdzaj dokładny adres strony przed podaniem danych lub dokonaniem płatności.
✅ Zachowaj ostrożność wobec wyjątkowo niskich cen i obietnic wysokich zysków.
✅ Informacje o problemach z kontem, płatnością czy subskrypcją sprawdzaj w oficjalnej aplikacji lub na stronie usługodawcy, wpisując jej adres samodzielnie.
🔐Zachowaj czujność i nie daj się okraść!
#ECSM #CyberSecMonth #ThinkB4UClick


🚨Uwaga na fałszywe wiadomości SMS podszywające się pod Główny Inspektorat Transportu Drogowego!
🕵️♂️Oszuści nadpisują identyfikator nadawcy w taki sposób, że SMS może trafić do wcześniejszej korespondencji przez co wiadomość nabiera wiarygodności.
📱 Cyberprzestępcy w fałszywych wiadomościach SMS informują o aktualizacji sprawy dotyczącej przekroczenia prędkości i zachęcają do sprawdzenia szczegółów.
🔗 Zamieszczone w wiadomościach linki prowadzą do fałszywych stron internetowych, na których oszuści nakłaniają do jak najszybszego opłacenia rzekomego mandatu.
⚠️ W rzeczywistości celem przestępców jest wyłudzenie numeru prawa jazdy oraz danych kart płatniczych!
🛡️ Jak się chronić?
🔹 Zachowaj ostrożność wobec wiadomości z linkami i załącznikami.
🔹 Nie ulegaj presji czasu – oszuści często wykorzystują ponaglenia, aby skłonić do pochopnego działania.
🔹 Zachowaj ostrożność przy podawaniu numeru prawa jazdy oraz danych karty płatniczej na stronach internetowych.
📢 Zachowaj czujność! Wiadomość o konieczności pilnego opłacenia mandatu może być próbą oszustwa.
#ECSM #CyberSecMonth #ThinkB4UClick


🚨 Uwaga na fałszywe inwestycje!
Cyberprzestępcy publikują w mediach społecznościowych reklamy fałszywych inwestycji, w których wykorzystują wizerunki znanych osób czy instytucji. Budują w ten sposób wiarygodność oferty, by nakłonić odbiorców do przekazania danych i pieniędzy.
📢 We wrześniu zespół CSIRT KNF zgłosił 879 fałszywych reklam oraz 3398 niebezpiecznych domen, które związane były z fałszywymi inwestycjami. Więcej danych przedstawiamy na poniższej grafice. 👇
🔐 W ramach Europejskiego Miesiąca Cyberbezpieczeństwa zachęcamy również do lektury naszych publikacji:
🛡️Raportu „Przeciwdziałanie fałszywym inwestycjom. Wyniki działań operacyjnych w latach 2021–2026”: knf.gov.pl/knf/pl/komponenty…
📊 Raportu rocznego CSIRT KNF 2025: cebrf.knf.gov.pl/images/Rapo…
🔎 Krajobrazu cyberzagrożeń w polskim sektorze finansowym 2026:
cebrf.knf.gov.pl/images/GTL%…
Znajdziecie w nich informacje o skali tego zjawiska, metodach działania cyberprzestępców oraz technikach manipulacji wykorzystywanych do zdobywania zaufania i wyłudzania pieniędzy. Poznanie tych mechanizmów pomaga wcześniej dostrzec sygnały ostrzegawcze.
O czym warto pamiętać?
⏳Nie ulegaj presji ani ponagleniom. Zachowaj ostrożność, gdy rozmówca nalega na szybką wpłatę lub przekonuje, że oferta jest dostępna tylko przez chwilę.
🏛️Sprawdź, z kim masz do czynienia. Oszuści mogą podszywać się pod wiarygodne instytucje, aby zdobyć Twoje zaufanie.
💸 Nie przekazuj danych osobowych ani danych logowania do bankowości osobom oferującym inwestycje lub pomoc w odzyskaniu pieniędzy.
#ECSM #CyberSecMonth #ThinkB4UClick
1/2


Poniżej prezentujemy przykłady reklam, w których cyberprzestępcy zachęcają użytkowników do realizacji fałszywych inwestycji.
Zachowaj ostrożność i nie daj się okraść!
2/2

W naszym comiesięcznym przeglądzie piszemy o aktualnych sposobach oszustw stosowanych przez cyberprzestępców.
Zachęcamy do zapoznania się z materiałem przedstawiającym fałszywe kampanie zidentyfikowane przez @CSIRT_KNF we wrześniu 2026.
Opracowanie dostępne jest tutaj:
cebrf.knf.gov.pl/component/c…

🚨 Uwaga na strony podszywające się pod e-TOLL!
Fałszywe witryny mogą informować o konieczności uregulowania opłaty za przejazd. Choć wyglądają wiarygodnie, próbują wyłudzić dane osobowe i dane kart płatniczych.
⚠️ Podanie tych informacji może umożliwić oszustom kradzież pieniędzy.
🔎 Zanim podasz dane lub dokonasz płatności, zawsze dokładnie sprawdź adres strony.
#ECSM #CyberSecMonth #ThinkB4UClick


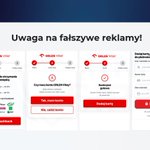
⚠️Uwaga na fałszywe reklamy podszywające się pod @GrupaORLEN!
Cyberprzestępcy publikują reklamy w mediach społecznościowych, w których informują o rzekomym programie zwrotu pieniędzy na kartę za płatności dokonane na stacjach paliw.
Aby zwiększyć wiarygodność oszustwa, przestępcy przekonują, że z programu mogą skorzystać m.in. posiadacze kart #Erste Bank Polska, @BankPekaoSA , #SGB, @Revolut, @BankMillennium, #VeloBank, #BPS, #CreditAgricole #BNPParibas .
Kliknięcie w reklamę prowadzi jednak do niebezpiecznych stron internetowych, na których wyłudzane są informacje o karcie płatniczej!
🚨Nie ufajcie atrakcyjnym ofertom prezentowanym w reklamach w mediach społecznościowych i pamiętajcie o tym, aby zawsze dokładnie sprawdzać adres strony, na której się znajdujecie.
🔐 Nie dajcie się okraść!
1/2
#ECSM #CyberSecMonth #ThinkB4UClick


Ostrzegamy przed złośliwą aplikacją podszywającą się pod @BankPekaoSA!
Atak jest wymierzony w użytkowników urządzeń z Androidem i wykorzystuje metodę NFC Relay. Po uruchomieniu aplikacja prosi o przyłożenie karty płatniczej do telefonu. Może to umożliwić przestępcom przechwycenie komunikacji NFC i podjęcie próby kradzieży środków.
Aplikacja nie jest dostępna w Google Play. Może być rozpowszechniana przez fałszywe wiadomości e-mail i SMS, komunikatory oraz strony internetowe podszywające się pod bank.
Pamiętaj - instaluj aplikacje wyłącznie z zaufanych źródeł!
1/2

Zachęcamy do obejrzenia wideo, na którym pokazujemy, jak zachowuje się fałszywa aplikacja oraz wyjaśniamy mechanizm działania tego typu ataku:
facebook.com/reel/1627124538…
Bądźcie czujni!
2/2

Podczas konferencji @Cyber24DAYS , zorganizowanej przez @CyberDefence24, kierownik @CSIRT_KNF @karol_paciorek wziął udział w panelu „Cyberprzestępcy polują na nasze pieniądze i dane. Czym mogą nas jeszcze zaskoczyć?”.
Dyskusja dotyczyła rosnącej roli automatyzacji i sztucznej inteligencji w oszustwach oraz wyzwań związanych z ochroną pieniędzy, danych i tożsamości cyfrowej.
Karol Paciorek podkreślił znaczenie bliskiej współpracy sektora finansowego z CSIRT KNF dla skutecznego wykrywania zagrożeń i reagowania na nie. Nawiązał także do raportu dotyczącego fałszywych inwestycji oraz sektorowych ćwiczeń KNF-TTX, których scenariusze obejmowały zarówno cyberataki, jak i ataki kinetyczne. Ćwiczenia służyły sprawdzeniu gotowości do wspólnego reagowania, podejmowania decyzji i wymiany informacji.
Ważnym wątkiem były także rekomendacje @uknf dotyczące modeli Frontier AI i bezpieczeństwa usług SaaS. Rozwój AI wymaga ponownej oceny ryzyka i przygotowania na wzrost skali ataków. Z kolei zagrożenia związane z dostawcami usług wymagają przeglądu powierzanych im danych, przyznanych uprawnień i integracji z systemami instytucji - przejęcie jednej usługi może otworzyć przestępcom drogę do kolejnych zasobów.
W debacie uczestniczyli:
• Damian Szymański - moderator,
• Robert Kośla - @cybsecurity_org ,
• Roman Łożyński - #CIRF @MF_GOV_PL,
• Karol Paciorek - @CSIRT_KNF,
• Tomasz Stodulski - @PolicjaCBZC.
Dziękujemy za dyskusję i wymianę doświadczeń dotyczących wspólnego przeciwdziałania cyberzagrożeniom!
Relacja z wystąpienia:
knf.gov.pl/dla_mediow?articl…
Źródło zdjęcia: @CyberDefence24

🚨 Nie daj się oszukać - sprawdź, zanim zaufasz!
W ramach Europejskiego Miesiąca Cyberbezpieczeństwa @EcsmPolska ostrzegamy przed internetowymi oszustwami i przypominamy, na co zwracać uwagę, aby chronić swoje dane i pieniądze.
⚠️ Wiadomość od banku, powiadomienie o przesyłce czy prośba o aktualizację danych mogą być próbą wyłudzenia. Przestępcy podszywają się pod znane instytucje i tworzą strony przypominające prawdziwe serwisy. Znajome logo i profesjonalny wygląd nie wystarczą, by zaufać wiadomości.
Jak zwiększyć swoje bezpieczeństwo?
✅ Zachowaj ostrożność wobec wiadomości z linkami lub załącznikami - szczególnie gdy nakłaniają do pilnego działania.
✅ Dokładnie sprawdzaj adres nadawcy oraz adres strony, zanim wpiszesz dane.
✅ Pobieraj aplikacje wyłącznie z oficjalnych sklepów i stron producentów.
Masz wątpliwości? Zweryfikuj wiadomość, kontaktując się z daną instytucją przez oficjalny kanał.
Zatrzymaj się. Sprawdź. Chroń swoje dane.
#ECSM #CyberSecMonth #ThinkB4UClick

Bezpieczeństwo usług (Software as a Service, SaaS) oraz danych przetwarzanych za ich pośrednictwem wymaga bieżącej oceny ryzyka związanego z ich wykorzystaniem. Wobec ataków na dostawców tych rozwiązań i ujawnianych naruszeń bezpieczeństwa danych @uknf rekomenduje podmiotom rynku finansowego weryfikację wykorzystywanych usług oraz stosowanych mechanizmów zarządzania ryzykiem ICT.
Ocena powinna uwzględniać zasadność i zakres udostępniania danych dostawcom, nadane uprawnienia oraz sposób połączenia usług SaaS z systemami podmiotu. Należy zweryfikować, czy przyjęte rozwiązania odpowiadają rzeczywistym potrzebom biznesowym i uwzględniają aktualne zagrożenia.
Zalecane działania służą ograniczeniu potencjalnych skutków incydentu po stronie usługi lub jej dostawcy, w szczególności utraty danych, realizacji nieuprawnionych operacji oraz zakłóceń w działalności podmiotu finansowego.
Szczegółowe rekomendacje dostępne są pod adresem:
knf.gov.pl/?articleId=99994&…

🔎 Znajome logo banku. Reklama inwestycji. Za nią - oszuści.
W sierpniu 2026 r. aż 60% kampanii zidentyfikowanych przez CSIRT KNF podszywało się pod podmioty rynku finansowego, w tym banki i domy maklerskie.
Cyberprzestępcy wykorzystują rozpoznawalne marki, aby uwiarygodnić fałszywe oferty i nakłonić odbiorców do przekazania danych oraz pieniędzy.
Jak wykorzystują zaufanie do znanych instytucji? Jak zmieniają się ich metody i dlaczego usunięcie pojedynczej reklamy nie kończy kampanii?
📊 W raporcie „Przeciwdziałanie fałszywym inwestycjom. Wyniki działań operacyjnych w latach 2021–2026” zestawiamy wyniki pracy CSIRT KNF i pokazujemy, jak rozpoznajemy oraz analizujemy kampanie oszustów.
📄 Przeczytaj raport: knf.gov.pl/knf/pl/komponenty…

⚠️ Uwaga na treści z wykorzystaniem wizerunku przedstawicieli KNF w których oszuści podszywają się pod @uknf, @PolskaPolicja oraz @INTERPOL_HQ.
Cyberprzestępcy wykorzystując wizerunek przedstawicieli KNF ponownie próbują wykorzystać osoby, które wcześniej padły ofiarą oszustw inwestycyjnych i straciły pieniądze.
📱 W mediach społecznościowych publikują treści, w których informują o możliwości sprawdzenia w rzekomym „rejestrze finansowym”, czy istnieje możliwość odzyskania wcześniej utraconych pieniędzy.
🔗 Po kliknięciu w materiał użytkownik trafia na stronę internetową z fałszywymi treściami. Znajduje się na niej artykuł, który ma wzbudzić zaufanie i uwiarygodnić historię. Następnie oszuści zachęcają do wypełnienia formularza i pozostawienia danych kontaktowych.
📞 Kolejny etap oszustwa. Przestępcy kontaktują się telefonicznie z osobami, które podały swoje dane, i pod pretekstem pomocy w odzyskaniu utraconych pieniędzy próbują nakłonić je do przekazania kolejnych wpłat.
Pamiętaj:
❌ Przestępcy podszywają się pod znane i wiarygodne instytucje w celu zdobycia zaufania. Nie ulegaj presji i ponagleniom.
❌ Nie przekazuj pieniędzy pod pretekstem odzyskania wcześniej utraconych środków.
❌ Nie udostępniaj danych osobowych ani danych do logowania do bankowości elektronicznej.
❌ Nie instaluj programów ani aplikacji wskazanych przez nieznane osoby.
🔐 Utrata pieniędzy może być początkiem kolejnej próby oszustwa. Przestępcy mogą wykorzystywać nadzieję na ich odzyskanie aby ponownie dotrzeć do swoich ofiar.
Jeśli ktoś obiecuje odzyskanie utraconych pieniędzy i jednocześnie oczekuje wpłaty, przekazania danych lub instalacji oprogramowania - zachowaj szczególną ostrożność.
1/2

