

Smart Contracts 🧭 | Crypto Bots 🤖 AI Security Research 🧠 Ex-C4 Warden 🐺 | Sherlock Lead Judge 🕵️♂️ Audit Portfolio ⇣ https://xitter.cf/t.co/fvkDWCDVxU
Joined May 2020
- Tweets12.9K
- Following293
- Followers36.7K
- Likes14.2K





Pinned Tweet
1️⃣ Kripto hesabının gizli anahtarı hackerların eline geçmiş, cüzdanına bot kurulmuş bir hesaptaki stake de 90.000 USD’lik #AVAX ve 1 haftalık süremiz var !
Bu hafta #Avalanche ağında büyük bir mücadele ile en tehlikeli botlardan biri ile savaşarak , stake’teki AVAX ları kurtarmak için blockchainin karanlık ormanına daldım
Avalanche P-Chain’de geçen bu 1 haftalık mücadelemizin detayları ve 90.000 USD’lik AVAX’ı nasıl kurtardığımın hikayesi aşağıda 👇👇

Kaybettin mi, kazandın mı? . Hayır ikiside değil : "Stake ettim.”
Papertrade’in en çarpıcı finansal mühendisliği bu cevapta saklı: Gerçekleşmiş işlem zararını, gelecekteki protokol gelirine katılım sağlayan bir token pozisyonuna dönüştürmek.
Zarar silinmiyor; Karşılığında belirsiz bir nakit akışı hakkı doğuyor. Trader, kaybettiği USDC ile kasayı finanse ederken aldığı PAPER’ı stake ederek sonraki faaliyetlerden dağıtılacak gelire ortak oluyor.
“Stake ettim” bir kazanç sonucu değil, üstlenilen yeni riskin adıdır.
Kazanç veya kayıp a üçüncü bir şık ekleyerek finansal ilizyon ile gelmişler, insanoğlunun tüm duyularını sonuna kadar kullanıyorlar

Introducing @papertrade_xyz - a fair-launched, fully-onchain perpetuals exchange built on Hyperliquid by @izebel_eth & @blurr
-1000x leverage
-0 slippage
-No funding costs
-Self-bootstrapping LP
Coming soon. Learn more at: docs.papertrade.xyz

Donanım cüzdanlarını hacklemek için , donanım cüzdanı ülke bayisini satın almak aslında hacker lar için sıradan , normal insanlar için ise sıradışı bir fikir
Çünkü hackerlar hep nasıl kıracaklarına odaklanır, 7/24 tek düşünceleri nasıl çalabilecekleridir
En iyi web3 güvenlik uzmanlarının en belirgin özelliği ; Her kod satırına , her donanıma , her şeye bakarken nasıl kıracağını düşünmesidir.
Smart Contract retweeted
Tweet atan Çamaşır Makineleri , Meta-Mask cüzdanınızı hackleyen Vibratör ler 😂 . Bu daha nereye kadar gider artık bilemiyorum 🙃
Geçenlerde bir kullanıcı LG Çamaşır makinesinin günde 3,7 GB veri gönderdiğini tespit etti ve Wi-Fi bağlantısını kesti , muhtemelen bir zararlı yazılım olayıydı
Şimdi ise bir vibratörü şarj etmek için PC ye bağladığında zararlı yazılım ile şifre çalma olayı artık son nokta 😂
Artık sadece bilgisayarlarımız ve telefonlarımız değil; kahve makinelerimiz, mikrodalga fırınlarımız, akıllı saatlerimiz ve hatta Wi-Fi bağlantılı elektronik tartılarımız bile potansiyel siber tehditlerin hedefi haline gelebilir.
PC nizde, Cep telefonunuzda ve tüm akıllı aletlerinizde bir güvenlik checklist iniz olmalı 📌
#SiberGüvenlik


Asya, Güney Amerika ve şimdi de Avrupa'da rapor edilmiş vakalar var ve çoğunda hack gerçekleşmemiş, ya belli bir zamanı bekliyorlar yada hacking çalışmadı
@MagicalTux Ledger'ı nasıl açacağınız ve nelere dikkat etmeniz gerektiği konusunda güzel bir video hazırlamış

Also on Youtube: youtube.com/watch?v=5zRkNoyq…

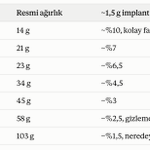
İyi bir fikir, hassas tartı ile tartmak lazım
0,01 g hassasiyetli bir tartı kullan (kuyumcu tartısı, ucuz ve yaygın). 1 g hassasiyetli mutfak tartısı işe yaramaz.
Sadece cihazı tart: Kutu, kablo, kordon olmadan.
Tartının yakalayamadığı şeyler: Ağırlığı dengelemek için parça çıkaran dikkatli bir saldırgan (Artık bunuda yapmışsa diyecek birşey yok)


Bu son donanım cüzdan hacklerinden sonra multisig hesaplar artacaktır aman dikkat burada da mayın var, Ethereum ve EVM in neredeyse standart hale gelen multisig i olan @safe , google aramalarında en üstte çıkmıyor ve en üstte çıkan sahtesi ve hackleniyorsunuz
Unutmayın : Her kripto yatırımcısı aynı zamanda güvenlik uzmanı olmak zorunda


Harika bir öneri, 25.kelime ekleme fikri kesinlikle fark yaratır güvenlik seviyesinde
🦴Daha sıkı bir güvenlik yapısı için ise : Passphrase + Multisign
⬇️⬇️⬇️
Biri donanım cüzdanı (örneğin passphrase’li Ledger), diğeri yazılım anahtarı (telefon ya da bilgisayardaki bir cüzdan) olan bir 2-2 multisig düşünelim:
Ledger implantlı çıkarsa (CryptoBilis hackinde olduğu gibi ): Saldırgan Ledger anahtarını alır ama yazılım anahtarı olmadan imzalayamaz. Korunursun.
Seed zayıf entropiyle üretildiyse (Coldcard hackinde olduğu gibi ): Aynı mantık, tek anahtar yetmez. Korunursun.
Bilgisayara malware bulaşırsa: yazılım anahtarı çalınır, ama Ledger olmadan imza atılamaz. Korunursun.

Multisig için Ethereum ve EVM zincirleri için :"Safe"
Burada standart Safe. Ama Bybit’in Safe arayüzü üzerinden hacklendiğini unutmamak gerekiyor, o yüzden kurulum şöyle olmalı:
1 Arayüze tek başına güvenmeyin: Her işlemin hash’ini koordinatörden bağımsız bir makinede, bağımsız bir araçla yeniden hesaplamalı ve Ledger ekranındaki hash ile karşılaştırmalıyız, bunun için bir çok araç çıkardılar
2 Zaman kilidi: Safe’e Delay Modifier ekleyebilirsiniz. Büyük transferler bekleme süresine girer, bu sürede iptal edebilirsin ama bu adım profesyoneller ve büyük fonları olanlar için
3 delegatecall içeren hiçbir işlemi neyi çağırdığını tam bilmeden imzalamayın
Aman bu aşamalardada dikkat edin
Google aramalarında Safe in sahtesi en üst sırada yer alıyor
Blockchain tam bir mayınlı arazi
xitter.cf/koeppelmann/status/210…
Hyperliqued den sonraki hype yapacak ilk proje : Papertrade
İşleyişi ilginç şekilde Türkiye'de ki fon krizine benziyor
SPK, 17 Eylül’de 7 portföy şirketine ait 131 fonun tasfiyesine karar verdi; 1 Ekim’de de belirli fonlarda yatırımcı başına, her fon için ayrı ayrı 1 milyon TL’ye kadar ara ödeme düzenlemesi açıkladı.
Papertrade ile benzerlik: Ekrandaki değer veya kazanılmış alacak, çekilebilir nakitle aynı şey değil.
Türkiye’deki krizde, özellikle düşük likiditeli hisselerde manipülasyon şüphesi ve olağanüstü getiriler sonrasında yaşanan çıkış baskısı öne çıkıyor.
Fonun portföyü yüksek fiyatlardan değerlenmiş olsa bile, bütün varlıkların o fiyatlardan satılıp yatırımcılara ödeme yapılabilmesi ayrı bir mesele.
Papertrade’de ise bu açık baştan tasarıma konmuş: Kullanıcı kazanabilir, fakat kasa yetmezse kazancı ödeme kuyruğunda bekler.
Papertrade’in yeniliği likidite ihtiyacını ortadan kaldırmak değil, karşılanamayan kazancı bekleyen bir alacağa dönüştürmek.
Bu yüzden asıl takip edeceğiniz şey rakam işlem hacmi değil: Kasada ne kadar serbest nakit var, kuyrukta ne kadar borç var ve kazananlar kaç saatte ödeme alıyor?
İlginç ama Türkiye' de ki fon krizine konu işleyişin baştan kurallarının belirtildiği bir finansal enstrüman olarak düşünün , işte adamlar bunu çıkarmış

今晚币圈最疯狂的赌场开业了:MIT量化+链上巨鲸操刀,1000倍杠杆、亏钱挖矿,1小时交易量突破1000亿美元!
Papertrade上线约1小时,成交量突破1020亿美元,未平仓合约93.5亿美元,TVL约1.2亿美元。
平台根本就不需要任何初始做市资金,所有用户都跟协议对赌,用户亏得越多,协议的流动性池反而越大,亏损者还能拿到 PAPER,分享未来交易平台的收益。
创始人 Jez(@izebel_eth),2015年毕业于 MIT,学的是计算机与管理科学,后来在摩根士丹利工作了4年,还曾担任加密风投 Standard Crypto 的 Venture Partner,个人投资项目包括 FOMO、neutrl 等。
他还是一名扑克高手,2024年参加世界扑克巡回赛 WPT Prime Championship,最终拿到第7名,奖金18.6万美元。量化交易、VC投资、职业级扑克竞技经验,基本把金融市场、风险定价和博弈论凑齐了。
另一位创始人 Blurr(@blurr)更偏链上原生玩家,2017年前后进入 Crypto,经历过 CryptoKitties、Compound、Curve 等早期链上机会,还曾部署过 Refund($RFD)。
Papertrade 的交易设计非常激进。它部署在 HyperEVM,利用预编译合约直接读取 Hyperliquid 订单簿买一卖一的中间价,以此合成 BTC、ETH 永续仓位,实际不会去 Hyperliquid 开对冲仓,所以没有传统资金费率、盘口滑点和点差。
听起来像免费交易,但盈利平仓会受到非对称收益折减,尤其针对极小价格波动的套利收益抽得更重。这套逻辑明显吸收了 Rollbit 的高杠杆赌场模型,只不过把定价、仓位和盈亏结算搬到了链上。
最有创造性的地方是 Martingaler 流动性自举机制。传统赌场必须先准备一大笔本金,才能赔付赢家。Papertrade 的 LP 从0美元启动,输家的亏损直接补充资金池。
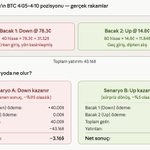
如果庄家只有500万美元,而赢家需要领取600万美元盈利,协议可以先支付500万美元,剩余100万美元进入 FIFO 债务队列,等待未来交易者亏损后逐步偿还。
它用未来的亏损现金流解决初始资金不足的问题,但这笔债务不会凭空消失,极端情况下赢家可能长期拿不到全部利润。
再看 $PAPER,代币经济学才是这套设计的核心。没有预挖、没有团队和 VC 分配、没有空投,只有真实发生交易亏损或清算,才能铸造代币。
LP 追踪余额低于200万美元时,每亏损1美元最多按基础规则铸造100枚 PAPER,超过门槛后按照衰减曲线降低发行速度。
PAPER 质押者可以领取协议分配的 USDC 收益,当 LP 超过500万美元的目标余额后,超出部分的新增收益按机制分配给质押者。
PAPER 已发行约14.9亿枚,其中13.7亿枚被质押,累计质押奖励约24.8万美元。
Papertrade 可能是今年 Hyperliquid 生态最激进的一次交易所经济模型实验。它把做市商的收益、赌场的庄家优势和 DeFi 的代币激励揉进了同一个系统,甚至把普通交易者的亏损变成了协议融资手段。
Blockchain de saldırı yüzeyi kodlardan çiplere , çiplerden dışarı doğru ilerliyor
Artık donanım cüzdanlarını hacklemek için tedarik hijyenini bozan hacker lar ile , bir firmaya sızmak için aylarca mühendis olarak o işyerine girip çalışanlara kadar hacklerde yüksek sosyal mühendislik görüyoruz

Un Ledger peut passer tous les tests d'authenticité… et envoyer tes 24 mots à un inconnu par réseau mobile.
❌ Pour moi, c'est terminé. Je raccroche les hardware wallets.
Et ça me fait mal de l'écrire. Pendant des années, c'était LE conseil. "Not your keys, not your coins." Achète un Ledger, range ta seed, dors tranquille. Je l'ai répété moi-même.
Ce qu'on a trouvé dans des Nano X vendus neufs, sous blister intact :
1️⃣ Une deuxième carte cachée derrière l'écran, à la place du coussinet
2️⃣ Une batterie remplacée par une plus petite pour faire de la place
3️⃣ Une puce, une antenne, une eSIM et un modem 4G
L'implant ne touche pas la puce sécurisée. Il lit l'écran au moment où ta phrase de récupération s'affiche, puis il l'envoie. Le "Genuine Check" reste au vert.
Ledger a confirmé un implant dans l'appareil d'une victime. Plus de 70 millions de dollars auraient été vidés chez des clients d'un revendeur officiel en Asie du Sud-Est.
🚨 Et ça ne resterait pas en Asie. Un acheteur affirme avoir trouvé des câbles en trop dans un Ledger acheté en magasin, chez un revendeur officiel européen. Selon Mark Karpelès (ex-patron de Mt. Gox), l'antenne porterait une étiquette "version eurasienne". Il pourrait donc y en avoir d'autres en circulation.
📍 Et le plus beau : la réponse officielle. Leurs systèmes ne sont pas compromis et il faut acheter chez le fabricant ou chez un revendeur agréé.
Et devinez quoi ? Le revendeur était agréé.
⚫ Rien ne prouve que tous les Ledger soient piégés. Mais c'est justement le problème : tu ne peux plus le prouver toi-même. Tout le trajet entre l'usine et ton salon est une boîte noire.
Le hardware wallet n'avait qu'une seule promesse : ne faire confiance à personne. Aujourd'hui, il faut faire confiance à l'usine, au transporteur, au revendeur, au magasin… et à un tournevis.
🚩Je pense que cette industrie n'a plus d'avenir. Pas parce que la puce est mauvaise. Parce que la confiance ne se répare pas avec un firmware.
Model artık kanıtlandı ve çok karlı hack . Saldırgan doğal olarak aynı kanal türünü başka markalar için kullanacaktır.
CryptoBilis Ledger in yanında Trezor, CoolWallet, Tangem, OneKey, Ellipal ve SafePal’ın yetkili bayisi.
Bunu bölgesel olarak da genişleyen bir dalga olarak görme riskimiz var ; Latin Amerika, Afrika, Orta Doğu.
Üreticinin doğrudan satış yapmadığı pazarlar en riskli

Ledger önemli bir tedarik zinciri saldırısına uğradı.
9 Ekim'de Güneydoğu Asya’da (özellikle Endonezya, Malezya ve Filipinler) CryptoBills adlı yetkili satıcıdan Ledger cihazı alan kullanıcıların cüzdanlarından büyük miktarda kripto çalındığı raporlandı.
Yüzlerce cüzdandan toplam yaklaşık 86–93 milyon dolar değerinde varlık boşaltıldı. Saldırgan, seed phraselere sahip olduğu için birden fazla zincirde hızlı ve koordineli şekilde çekim yaptı.
Fotoğraf ve incelemelere göre bu Ledger cihazlarının içine küçük bir implant yerleştirilmiş. (küçük bir devre kartı, CPU, cep telefonu devresi). Bu implant kurulum sırasında ekranda görünen tohum cümlesini yakalayıp saldırgana iletiyor.
Anlaşıldığı kadarı ile yetkili satıcı CryptoBills satılmış. Satışın da duyurulmamasını anlaşmaya eklemişler.

Biz bunları 2021 de söylemiştik 🙄

Smart Contract retweeted

ZachXBT, Bybit’ten 1,5 milyar dolar çalındıktan sonra Telegram ve Discord’da çalıntı parayla ilgili emirler açan hesapları fark etti.
İçlerinden “Jimmy Green” adlı birine müşteri gibi yazdı, kendi cebinden 350 bin dolar yatırıp her işlemde yüzde 5 kaybederek güven kazandı.
Karşı taraf, Hong Kong ve Çin’de çalışan ekibinin bu paranın büyük kısmını Kuzey Kore adına taşıdığını söyledi. Fonların nereye gideceğini önceden anlatıyor, ertesi gün zincirde aynısı oluyordu.
Verdiği adresler 12 milyon dolarlık bir kümeyi ortaya çıkardı. Tether bu kümeye bağlı 442 bin doları dondurdu.
ZachXBT hassasiyet nedeniyle bu konuyu ancak 18 ay sonra dile getirdi.
🤖 Made with AI


Smart Contract retweeted

I decrypted five radio messages from a World War II spy channel using my harness with GPT-6 Astra and Daybreak Blue. apeiron.re/publication/apeir…

⚠️ WHATSAPP HESABINIZI FARK ETMEDEN DOLANDIRICIYA AÇABİLİRSİNİZ!
Dolandırıcılar size şu bahanelerle ulaşabilir:
“Kargonuzu veya cezanızı sorgulamak için bu QR kodu okutun.”
“WhatsApp hesabınıza şikâyet geldi, hesabınızı doğrulayın.”
“Görüntülü görüşmeye katılmak için bu kodu girin.”
“Telefonuna yanlışlıkla bir kod geldi, bana gönder.”
“WhatsApp destek sayfasından hesabınızı onaylayın.”
Amaçları, sizi WhatsApp’ın “Bağlı Cihazlar” bölümüne yönlendirerek kendi bilgisayarlarını hesabınıza bağlatmaktır.
Siz QR kodu okuttuğunuzda veya cihaz bağlama kodunu onayladığınızda, dolandırıcının bilgisayarı WhatsApp hesabınıza bağlanabilir.
Üstelik WhatsApp telefonunuzda normal çalışmaya devam ettiği için hesabınızın ele geçirildiğini hemen fark etmeyebilirsiniz.
❗ Unutmayın:
Tanımadığınız hiçbir QR kodu WhatsApp içinden okutmayın.
Telefonunuza gelen 6 haneli doğrulama kodunu kimseyle paylaşmayın.
WhatsApp → Ayarlar → Bağlı Cihazlar bölümünü düzenli kontrol edin.
Tanımadığınız cihazların oturumunu hemen kapatın.
İki adımlı doğrulamayı etkinleştirin.
Yakınınız WhatsApp’tan para isterse, mesaj üzerinden değil, kayıtlı numarasını normal telefonla arayarak doğrulayın.

🔴#ÖNEMLİ | Türkiye'de yeni bir dolandırıcılık sistemi türedi. TÜM VATANDAŞLARIN VE İLGİLİ KURUMLARIN BİLGİSİNE SUNUYORUM.
Son 1 haftada 3 kişiden benzer ihbar aldım.
Sistem şu şekilde ilerliyor:
• WhatsApp'tan vatandaşların yakınlarına ait numaralardan “Borç para” isteniyor.
• Borç isteyen numara WhatsApp'ta daha önce konuştuğu yakınları yani farklı bir numara değil.
• “Zor durumdayım.” gibi mesajlar gönderiliyor ve mesajlarda daha önce konuşulan mesajlar da görünüyor ve o mesaja uygun bir dilde yazılıyor.
• Daha sonra ise IBAN gönderiyor. Vatandaş inanırsa dolandırıcıya para gönderiyor ancak para gönderdiği kişi arkadaşı değil, dolandırıcı.
• İşin en garip kısmıysa gerçekten o numaraya sahip olan ve adına para istenen kişi, “Kendi numarasından gönderilen mesajları göremiyor.” Yani hiçbir şeyden haberi olmuyor.
• Arkadaşının gönderdiği mesajı da göremiyor. Sadece o andan önceki mesajları görüyor.
META yetkilileri de dâhil, ilgili eksiklikleri olan her kim varsa bu konuda hesap vermeli.
Tüm vatandaşlara uyarım: Lütfen bunu çevrenizle paylaşın. Parayı isteyenlerin gönderdiği IBAN'daki isim her zaman farklı oluyor, arkadaşınıza ait olmayabiliyor. Her ne olursa olsun borç isteyen kişiyi bizzat arayın ya da yakınını arayıp teyit edin.
Şahsen böyle bir şey benim de başıma gelse dolandırılabilirim. Herkes dikkat etmeli.
@adalet_bakanlik @SiberayEGM @abakingurlek


Yapay zeka bilgiye yeteneğe erişimi eşitledi, adamlar Apple dan daha iyi lansman videosu yapmış
100 usd lik AI ödemesi ile milyar usd lik bütçesi olan Apple lansman videosu yapımında eşitler

Bu saldırıda kullanılan ClickFix hack yöntemi ile yapılan en büyük saldırı Berlin şehir yönetimine (Senat) yönelik Rhysida ransomware grubunun 2026 Ağustos saldırısı, şimdiye kadar bilinen en büyük ve en etkili ClickFix vakası
Berlin tarihinin en büyük siber saldırısı olarak nitelendiriliyor.
Yaklaşık 5,8 TB veri çalındı .Dark web’de yaklaşık 1,44 milyon dosya yayınlandı. Fidye talebi: 30 Bitcoin (Yaklaşık 2,3 milyon dolar).
Berlin ödemeyi reddetti “Devlet şantaja boyun eğmez” açıklaması yapıldı ve veriler 4 Eylül 2026’da yayınlandı. Sonradan ek paketler de çıktı.
Veriler hala inceleniyor. Potansiyel kimlik hırsızlığı, dolandırıcılık ve güvenlik riskleri devam ediyor.
Berlin’de kriz birimleri kuruldu, etkilenen vatandaşlara ve çalışanlara bildirim yapılıyor.Çalınan veriler arasında:Personel dosyaları, maaş bordroları, kimlik taramaları, disiplin işlemleri, sözleşmeler (46.500’den fazla iddia edildi) , E-postalar, telefon numaraları, bazı düz metin şifreler , kritik altyapı bilgileri (su şebekesi zafiyet analizleri, acil durum planları, enerji/tesis bilgileri) , güvenlik açısından hassas belgeler
Saldırı Nasıl oldu ;
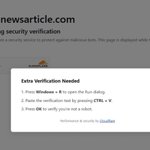
1- Senato çevre idaresindeki bir çalışan phishing e-postasındaki bağlantıya tıkladı. Sayfa sahte Cloudflare “insan olduğunuzu doğrulayın” CAPTCHA’sı gösterdi.
2- Sayfadaki JavaScript, kullanıcının haberi olmadan kötü amaçlı komutu panoya kopyaladı.
Kullanıcıya şu talimatlar verildi:"Win + X tuşlarına bas "aşağıda ekran görüntüsü gibi
3- PowerShell komutu arka planda ilk aşama zararlı yazılımı indirdi.
4- LoremIpsumLoader (AxolotLoader olarak da biliniyor) kullanıldı — Rhysida ile ilişkilendirilen loader.
5- Ek payload’lar PNG görsellerine steganografi ile gizlenerek indirildi.
6- Kayıt defteri (registry) anahtarlarıyla kalıcılık sağlandı. Bunlar hep ilk indirmeden sonra otomatik yapıldı
7- SOCKS proxy kuruldu → saldırganlar kurumsal ağa tünel açtı.
8- 7-12 Ağustos 2026 arasında veri dışarı aktarıldı (saldırı daha önce başlamıştı).
9- Saldırı uzun süre fark edilmedi çünkü izleme ve loglama yetersizdi. Tek bir çalışanın “CAPTCHA’yı çözeyim” diye komutu yapıştırması tüm zinciri başlattı.
Bu olay, ClickFix’in artık sadece bireysel değil, devlet kurumlarını hedefleyen ransomware grupları tarafından da kullanıldığını gösteriyor.
Benzer teknikler HBO Max Reddit hesabı ele geçirme, Brevo pazarlama platformu üzerinden 100.000+ siteye yayılma ve 5.400+ WordPress sitesinin blockchain üzerinden payload sunması gibi kampanyalarda da görüldü, ancak Berlin vakası etki büyüklüğü açısından öne çıkıyor.
@utkusen
youtube.com/watch?v=keD6przL…

@CryptoKemal olayına bir web güvenlikçisi gözüyle baktığımda tablo şu:
Bu ClickFix yöntemiyle gerçekleşmiş bir PK çalınma olayı
ÖZETİ : Sahte CAPTCHA JavaScript ile komutu panoya koyuyor; kullanıcı Win+R ve Ctrl+V yaptıktan sonra zararlı kodu kendi eliyle çalıştırıyor.
Saldırı zinciri şöyle işler:
1️⃣ Kullanıcıya gerçek Cloudflare doğrulamasını taklit eden sahte bir “I’m not a robot” sayfası gösteriliyor.
2️⃣ Sayfadaki JavaScript, panoya PowerShell veya benzeri bir Windows komutu yerleştiriyor.
3️⃣ Kullanıcıdan doğrulama bahanesiyle Win+R → Ctrl+V → Enter yapması isteniyor.
4️⃣ Kullanıcı bu komutu çalıştırdığında tarayıcıdaki site doğrudan bilgisayarı hacklemiyor; kullanıcı, Windows’un meşru mshta.exe/PowerShell bileşenine uzaktaki zararlı HTA, JS veya VBS loader’ını çalıştırma yetkisi vermiş oluyor.
5️⃣ İndirilen ikinci aşama payload bir infostealer/RAT ise browser cookie’lerini, aktif session’ları, password manager verilerini, local storage kayıtlarını, wallet extension vault’larını veya Fomo hesap oturumunu hedefleyebilir. Burada hedef Cüzdan PK si
Fomo destek kayıtlarında Solana ve Base wallet’larının kısa aralıklarla “export” edilmiş görünmesi de bu senaryoyla teknik olarak uyumlu.
Saldırgan Fomo session’ını veya hesabı ele geçirdiyse wallet export fonksiyonunu kullanarak private key’e ulaşmış olabilir.
Buradaki kritik nokta şu:
Passkey, 2FA ; private key bir kez dışarı aktarıldıysa artık koruma sağlamaz.
31.944 NST düşük aktif likiditeyi süpürerek 286SOL’a çevriliyor. Burada %28 e yakın bir kayma gerçekleşiyor
(31.944 NST’nin işlem öncesi aktif NST rezervinin yaklaşık %39 büyüklüğünde )
Ortalama kayıp %28 iken son fiyatın yaklaşık %49 düşebilmesinin nedeni, bütün NST’lerin son fiyattan satılmamasıdır: Emir havuz eğrisini adım adım aşağı süpürür.
Bu tür bir satış tam bir saldırgan / hacker satışı çünkü ; Saldırgan açısından amaç en iyi fiyatı almak değil, çaldığı varlığı mümkün olduğunca hızlı şekilde SOL’a çevirmek olduğu için yüksek slippage kullanmış veya havuzdaki fiyat etkisini önemsememiş
Kemal’in anlattığı saldırı yöntemi son dönemlerde hackerların en çok kullandığı komplike bir yöntem
2026’da aktif biçimde kullanılan, medya ve güvenlik şirketlerince belgelenmiş ClickFix saldırı modeliyle tam uyumlu.
Aşağıdaki ekran görüntüsü gibi bir ekran geldi muhtemelen Kemal a , Win+R ye basınca boooom , buna çok dikkat edin arkadaşlar

Siber Güvenlikde artık kapsam değişiyor
Saldırganlar kendilerini profesyonel bir yatırım/trading ekibi gibi tanıttı; Konferanslarda yüz yüze görüştü, Telegram üzerinden aylarca ilişki kurdu ve hatta güven kazanmak için Drift’e 1 milyon doların üzerinde para yatırdı.
Drift ekibinden en az iki kişi, saldırganların gönderdiği bağlantı/TestFlight uygulaması üzerinden tuzağa düştü. Böylece protokolün yönetim yetkilerine erişen cihaz tehlikeye girdi.
