

デジタルを通した顧客体験の設計を、データと実装の両側から。元Adobe。海外のCX・小売事例の読み解きと、AIを実務でどう使うかを書いています。ときどき音楽(特にXG)とガジェット。ブログ「dIG iT」は20年続けてます。
Tokyo,Japan
Joined April 2007
- Tweets22.7K
- Following1.1K
- Followers2.1K
- Likes3.3K




Pinned Tweet
EtsyはChatGPT内で購買完結を試みて、半年で撤退。そこからの黒字転換。EtsyのAIへの取組みから、生成AI時代のEC戦略を整理してみました。
1: Where 発見と購買は別の場所
2: How AIは代替ではなく増幅装置
3:When 完璧な戦略より早い修正速度
an-k.jp/blog/archives/6391

Muse入れたのでどうぞ!
↓
パーソナルAIエージェント「Muse」をチェックしてみよう。参加後48時間以内に[設定]で私のコードを利用すると、私たち両方が10億のMuseトークンを獲得できます。
コード: IGML64
muse.ai/join

「AIで資料を作っています」といっても、文章を考えてもらって自分でスライドに貼るのか、PowerPointのファイルまで作ってもらうのかで、やっていることは結構違うんですよね。
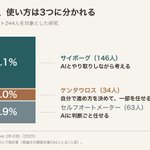
少し前の調査ですが、BCGのコンサルタント244人を対象にした研究では、同じAIを使って同じ課題に取り組んでも、自分で進め方を決めて一部を任せる人が14.0%、AIとやり取りしながら考える人が60.1%、判断ごと任せる人が25.9%でした(内訳が記載された243人から再計算)。
この3つだと、どの使い方が近いですか?

原論文はこちら。
hbs.edu/ris/Publication%20Fi…
割合は本文に記載された人数(サイボーグ146人、ケンタウロス34人、セルフオートメーター63人)の合計243人を分母に再計算し、小数第1位に丸めています。原論文の調査対象244人とは1人の差があります。


正直、SalesforceによるBraze買収は結構ビックリな動き。やはりそろそろモダンなプラットフォームが欲しかったのか、それとも顧客ベースが欲しかったのか、、

We signed a definitive agreement to acquire @Braze, a leading customer engagement platform that helps marketers build deeper customer relationships by responding to customer behavior in real time and coordinating personalized experiences across channels.
Following close, Braze’s real-time engagement and AI decisioning capabilities are expected to complement all four layers of Salesforce’s architecture — Data 360, Customer 360, Agentforce, and SIforce.
Learn more: sforce.co/4eKxONJ


AIに買い物を手伝ってもらっても、決済は自分でやりたいという記事。一方で、解約や返金の請求はAIに任せる人もいる。MetaのMuseなども、こういう使い方を打ち出している。
買い物だと余計なものを買われると困るけど、もともとやめたい契約の解約や返金の請求なら、自分が損することは少なそうだし、面倒なので任せるのかも。
購入・決済を任せる範囲の話:businessinsider.jp/article/2…
解約・返金・料金交渉の話:businessinsider.jp/article/2…


Keisuke Anzai(あんけい) retweeted

毎日多くの脆弱性の報告とその修正バージョンの発表があります。「WordPressは危険だ」というような話を見聞きされた方もおられるかもしれません。
ただ、この発表の件数が多いことは、そのまま「WordPressが危ない」という意味ではありません。理由を3つにまとめました。
①見つける仕組みが整っている
WordPressには、Wordfence・Patchstack・WPScanなど、脆弱性を調べて公表する専門の組織があり、報奨金制度もあります。世界中の人が探しているから、見つかる数も多くなります。
報告が少ないことは、安全であることと同じではありません。
② 対象が桁違いに多い
WordPressは世界のWebサイトの約4割で使われ、公式ディレクトリだけでもプラグインは6万本以上あります。対象が多ければ、報告の数も多くなります。
例えば引用元の本日取り上げたプラグインの中でいくつをご存じで、いくつを利用されているでしょうか。
対応が必要なのは、使っているものだけです。
③ 使われているものほど、直っている
2025年以降の報告のうち、10万サイト以上で使われるプラグインでは99%に修正版が出ています。修正版が無いものの約4分の3は、公式ディレクトリに無いもの(配布停止や有料配布)です。
※NVD・Wordfence・WordPress.orgのデータを集計(2026年8月時点)
脆弱性がひとつもないソフトウェアは、現実にはほとんどありません。
大切なのは、見つかったときに報告され、修正され、公表されること。この流れがきちんと回っていることは、むしろ健全さの表れです。
mgnのXアカウントでは 毎朝、WordPressのプラグイン・テーマの脆弱性と、その修正版の公開をお知らせしています。
毎朝の情報を、プラグインやテーマを更新するきっかけにしてください。


