

热衷研究 | 在 @researchnothing 琢磨策略 | 在 @ebunker_eth 打包区块 | Long BTC, Love the World | NFA
Singapore
Joined September 2016
- Tweets12.2K
- Following3.1K
- Followers72.2K
- Likes5.9K




Grokbot 是真的牛逼
我给我的什么 龙虾 爱马仕 都拔管儿了
感觉毫无意义
就只用 Grok Bot 了

沉浸式使用Grokbot的一点感受
1/ 实在是太好用了,以至于Claude和GPT都忘了续费也没察觉。如果你还没用,现在立刻马上去用
2/ 一个典型的错误路径是搞一堆Bot组成所谓的“团队”,Bot 的定位应该是项目经理,存在的前提是项目存在(存在有意义的事情干
与此同时,一个项目经理可以管理多个项目,并且它自身可以完成很多落地工作
你不需要那么多Bot
3/ 另外一个典型的错误路径是追求流量,目前最拥挤的就是用Grokbot、Opus 5.5起号,收藏一堆焚决
但问题是,流量有了,怎么变现呢?
如果你总想着赚流量收益,那你永远就是在小农经济种地卖点谷子,这是一种上限极低的商业模式,因为供给无限会推低价格
任何一个商业的最底层逻辑是销售,最应该想清楚的是,你最后要兜售的是什么?这比眼前的1m 播放更重要
4/ 求求你们不要再土法炼钢了
据传 OpenAI 还在融最后一轮,这轮 1.4 万亿美金估值,融 300 亿美金。
争取在 A 社上市之前搞定,主要是担心 A 社那边先上市了,大家会比较他们两家,估值锚到 A 社那边去了。
另外,上次就说“最后一轮”了,这次应该是“最后最后一轮”?😂。
---分割线---
回头一看,OKX 上 OpenAI 盘前合约也就 148(折合 1.48 万亿估值),这种无锁的筹码,这点溢价可以忽略了。
当然,这轮的参与者,都是软银这种 O 社铁杆+超级大户,软银都累计投了 O 社 600 多亿美金,还想加仓呢。


OPENAI SEEKS $1.4 TRILLION VALUATION AHEAD OF ANTHROPIC IPO
OpenAI is reportedly racing to raise $30 billion at a valuation exceeding $1.4 trillion before Anthropic’s expected November IPO.
SoftBank and MGX are among potential investors.
OpenAI reportedly claims $50 billion in annualized revenue, targeting $70 billion by year-end.
册那,终于遇到同好了!
这个康乐醋我无限续杯
从上海搬场到新加坡后,整个新加坡我掘地三尺,最后只找到有一家店卖这个(牛车水的裕华国货)
宁可食无肉,不可居无此醋🤣


可爱捏
不过事实上这是 Deepseek Harness 的一个社区插件。普通网页版或者官方 App 是没有这个的。
不过墙裂建议官方全面采纳 @deepseek_ai


作为一个研究员,我必须承认 AI 最牛逼之处在于,它有专家的认知,却有耐心干实习生的活儿。
就说 Claude 找到椭圆曲线的种子这事,首先这事是让椭圆曲线更安全了(不是被破解哈)。
因为这些种子,最早是 NSA(美国国家安全局)提供的,多年以来, 大家一直担心到它有后门儿。民间虽然一直用,但是是提心吊胆地用😂。
而且种子是上个世纪提交的,NSA 的密码学家 Jerry 自己都忘了这种子怎么来的,而且他 23 年去世,彻底变谜团了。
而 Claude 代入了上世纪的工程师的心态,经过一番巨繁琐的验算,发现整半天就是 C 库的随机数生成器生成的。
插个题外话:
如果这个种子来源不明有什么后果?
设计者可以反复尝试几十亿个种子,直到碰到一条带有只有自己知道的弱点的曲线,然后只公布那一个种子。
但是如果是随机出来的,哪怕是从一句玩笑哈希出来的(例如 和 Jerry 加薪)
都没事,只要来源是随机的,就说明存在后门可能性很小。
(类似于 弱随机 vs 强随机)
我想说:Claude 牛逼。
我更想说,为什么人类破解不了这个?
因为专家不干实习生的活儿,实习生没有专家的知识。
如果是一个密码学家🧐,月薪 30K 美金的那种,当他到“肉眼辨认”某些数字“是否符合预期”那一步就懒得做了。
因为赏金一共就 36 K 美金,这活儿他不值得出马。
如果是一个实习生🤓,实习工资 300 的那种,可能乐意去肉眼辨认,但是他要么不怎么懂密码学,要么不懂 90 年代工程师的工作心态。
所以,这个发现非得由 Claude 发现不可。
再例如,我最近找一句古文的出处,Claude 甚至会去翻看四库全书的影印版,又查了中文网络上的讹传源头,告诉我两版的差别。
这是一种极大的专业性+耐心,完美的专家+实习生 combo。
我们研究员群体,干到资深、专家后,都变成了“信息”驱动了,天天找这个聊,找那个聊。
dirty work 一律丢给实习生去做,最后沦为人云亦云的复读机,感觉完全被 AI 打倒😹,哈哈。


CLAUDE FOUND THE SEEDS
anthropic.com/research/ecdsa…

高强度密集用了 Gemini 4 Argon 模型几天,感受如下:
智商:依然是 Claude >≈ GPT >≈ Gemini
不过哈基米好歹能上桌了。
谄媚程度:Gemini 依旧>> Claude/GPT 两家
生产力:Gemini 拉完了<< GPT ≈< Claude
不是,Gemini 的竞对调查是一点没做啊🤦??
非要把 Gem 硬改成了 Skill 我就不说了。
然后没有【工作模式】,没有【项目】,也就是没有办法操作本机上的东西,只能靠 Google Docs 和 Drive 来曲线救国,不太方便。
用量:GPT > Cluade > Gemini?
我感觉 Gemini-4 的用量贼少,很快就用完了。
好的方面不学,抠门倒是深得 A 社真传。


透明壳这个想法很棒。
我理想中的硬件钱包,如下:
1. 原装用透明壳;
2. 标注重量(精确到 0.1 g);
3. 再额外送伪装壳。
私以为,伪装壳造型须是:打火机、充电宝、U 盘、随身闹钟、转换坞、充电头儿等等 😂
符合“大隐隐于市”原则。


翻到我 3 年前写的推文,气得想笑。
铁顺这个人存在的历史意义,就是帮 NFT 早期大户/庄家完成了“伟大的退出”。
好像就是上天派他下凡,专门打造了 Blur(已于昨天官宣倒闭),然后协助庄家清剿了当年行业最 Fomo、最焦虑、最跟风的一批傻钱。
我今天登上 Blur,取回我在 Bid 池里的 ETH,不小心看到我的 Portfolio 了:Azuki、Milady、青蛙全部零点几 ETH 开头😭忒烧心了。


到底是 硬件钱包 还是旧 iPhone?
某些人全靠脑内 YY,但是我看数据。
先说结论:
硬件钱包的翻车率在 0.1% 级别;
旧 iPhone 的翻车率在 0.0001% 级别。
公式很简单,翻车率=翻车数量/设备总量
我们拿数据说话。
而且我们只聊设备本身+供应链的风险。
而熟人作案、使用习惯不当、钓鱼、扳手攻击不在探讨范围。
经过调查+估算,有下面的数据。
Ledger / Trazor / OneKey / ColdCard 四家销售量的量级分别在:
1000w 台 / 250w 台 / 100w 台 / 20w 台
其中,
Ledger 这次被盗,实际被盗几百人左右,估计受影响的设备在千台左右;
Trazor 只泄露过用户数据,不算在内。OneKey 目前较好,没出过大问题。
Coldcard 被盗地址大几千,估计受影响的设备有上万台。
所以,如果你随机使用一家硬件钱包,你被盗的概率大概 0.1% 量级。
然后是旧 iPhone,某些人口口声声有 0day 漏洞,一共发生过 2 次(Coruna、DarkSword),受影响的助记词有 11 组。
全球的 iPhone 一共 15 亿台量级。
所以,如果你用 iPhone,单说设备本身的风险,你被盗的概率大概 0.000001% 量级。
DarkSword 漏洞甚至你还需要你访问恶意网址。
如果你抬杠说,那又不是所有 iPhone 都安装加密软件。
那 OK 啊,我们继续收紧标准,假设每 100 台 iPhone 才有 1 个安装加密软件。
你被盗的概率再 * 100倍,也才等于 0.0001% 而已。
哪个安全一律了然。
这是一个幸存者偏差的问题,虽然硬件钱包上了安全芯片,但是导致它更容易被盯上,这个“被盯上”就很恐怖。
无论是开发者的怠惰(弱随机),还是经销商的偷鸡(eSIM 植入),带来的风险是 iPhone 的一万倍。
而 iPhone 巨大的保有量,你里面存一个加密私钥,那真的泥牛入海,大隐隐于市。
我甚至怀疑,你一台恢复出厂值+认真更新+不下载任何软件的旧 iPhone,哪怕联网(家庭 wifi 环境),翻车率都会低于硬件钱包。


上个月,我们在担心量子计算;
上周,我们在担心 AI 破解椭圆曲线;
今天,原来最朴实无华的攻击,是特么在你的冷钱包里偷偷装一个 eSIM 🤦🏻
想起了小时候读的《伊索寓言》:天文学家天天抬头看星星,结果一脚,扑通一声,摔进一个大井里…

高端的加密盗窃,只需要最简单的手段。
今年大家都在担心 AI 的迅猛发展会破解钱包私钥,但是目前最有效的盗窃其实没这么高端,比如直接在卖硬件钱包的下游经销商那做手脚,也就是供应链攻击。
最近发生的近 9100 万美元的 Ledger 钱包被盗案就是这个手法。
马来西亚有一家叫 CryptoBilis 的硬件钱包商店,自 2022 年起就是 Ledger 官方授权的东南亚经销商。
这家店卖的确实是正品,积累了多年的真实客户。然而今年春天,创始人把店悄悄卖给了一位新老板,商店表面上一切如常,继续顶着“Ledger 官方授权”的牌子卖货。
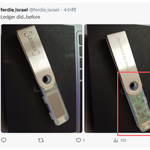
但前几天,研究者@MagicalTux拆了一台从这家店买来的 Ledger 发现,设备内部被魔改了。
偷窃者根本没有去破解 Ledger 的安全芯片(,而是在屏幕下方偷偷塞进了一块带有 LTE 调制解调器和 eSIM 卡的微型电路板。
这块微型板子只做一件事:盯着屏幕。当你满心欢喜地设置新钱包,屏幕上依次显示 24 个助记词时,它就直接通过移动网络把这些词发送回黑客手里。
就是这么朴实无华且有效...
Ledger 的硬件钱包没问题,卖货渠道没问题,一切防不胜防。
如果你的钱包来自第三方渠道,强烈建议去官网找拆解教程,打开外壳看看有没有多余的电路板。
最稳妥的办法是直接从官网买个新设备,生成全新的助记词并转移资产。
永远不要考验人性,官网直购才是王道。
要我说,最牛逼的自托管钱包方案:
骰子随机摇出的私钥+一台自用的旧 iPhone
接下来,朝鲜黑客、恶棍供应链、偷鸡经销商,请随意出招??

Ledger is investigating reports of loss of funds from users in South East Asia who purchased products from a reseller named CryptoBillis. As a precaution, and pending the results of our investigation, we have asked CryptoBilis to pause all sales and shipments of Ledger devices. We recommend Ledger users who purchased from this reseller in the last 90 days to not initiate set up if you have not done so yet. If you have set up your Ledger device, consider moving assets to a new Ledger signer (with new seed). We will continue to inform customers of updates as the investigation progresses.
Reach out to Ledger customer support through official channels with any questions: support.ledger.com/
这次印尼的山火烧得太厉害了,而且最近少云,没法人工降雨,搞得新加坡、大马全是雾霾。
根据我在国内的经验,重雾霾一般都得盼着刮大风。
结果,坡,它居然处在“赤道无风带”😂。
我原本以为,尾田画《海贼王》时候是瞎编的,没想到是真有这么一条无风带。
估计得等 11 月才能重见天日了😇。


